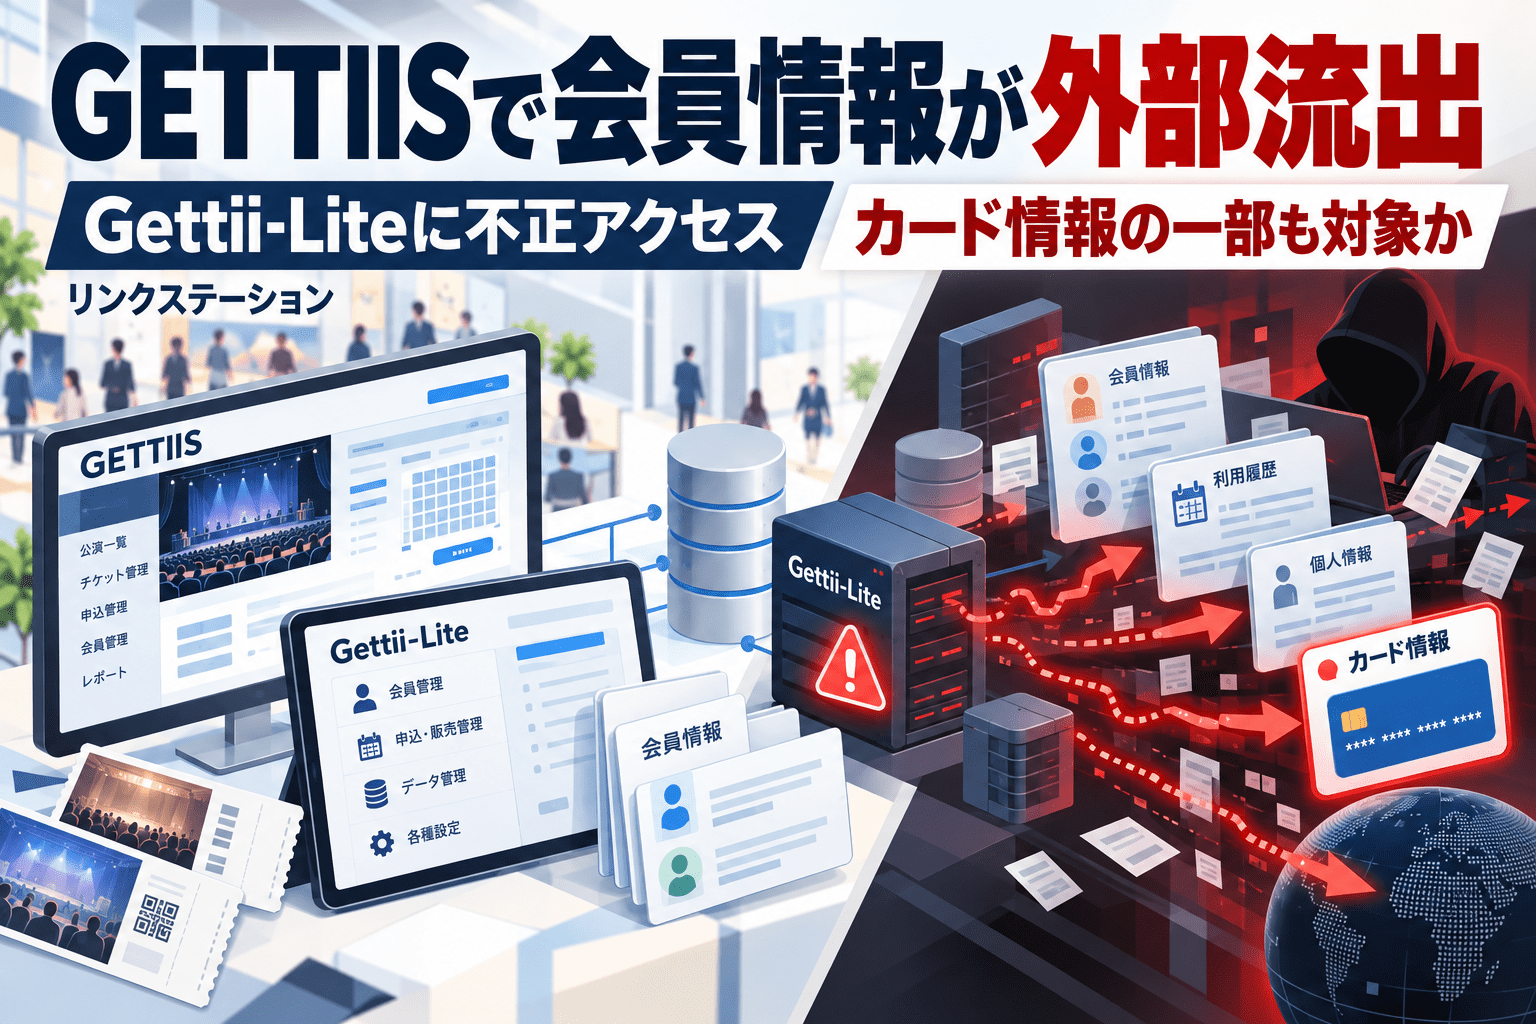
チケット販売サービス「GETTIIS(ゲッティーズ)」を運営する株式会社リンクステーションは2026年10月19日、同サービスの会員情報が第三者による不正アクセスで外部に流出したと公表しました。10月18日未明、イベント主催者向けサービス「Gettii-Lite」のプログラムに存在する脆弱性が悪用されたとしています。
対象となる可能性がある情報には、氏名やメールアドレス、ハッシュ化されたパスワード、クレジットカード番号の一部などが含まれます。情報流出そのものは確認されていますが、影響した会員数や個々の情報項目の流出範囲については調査中です。
GETTIIS会員情報流出のサマリー
- リンクステーションが2026年10月19日に「不正アクセスによるGETTIIS会員情報の漏えいに関するお詫びとお知らせ(第一報)」を公表しました。
- 10月18日にシステムへの不審なアクセスを確認し、同日未明の「Gettii-Lite」への脆弱性悪用による侵入を把握しました。
- 「Gettii-Lite」は主催者向け公演登録サービス、「GETTIIS」はチケット購入者向けサービスです。侵害されたシステムと情報が流出したサービスは区別されています。
- GETTIISの会員情報が外部に流出したことを確認しています。会員ごとの情報項目や対象件数は調査中です。
- 対象情報には、会員ID、氏名、電話番号、メールアドレス、郵便番号、性別、生年月日、ハッシュ化されたパスワードが含まれる可能性があります。
- クレジットカード番号の先頭4桁・末尾4桁、名義、暗号化された有効期限の情報も対象となる可能性があります。完全なカード番号とセキュリティコードは保存していないと説明しています。
- 別環境で運用される「Gettii」「Gettii-EC」では、同件による影響は確認されていません。
- 対象サーバーの切り替えと悪用された脆弱性への対策は完了し、利用者にはパスワード変更や不審な連絡への警戒を呼びかけています。
| 項目 | 公表内容 |
|---|---|
| 公表日 | 2026年10月19日 |
| 運営会社 | 株式会社リンクステーション |
| 攻撃確認日 | 2026年10月18日 |
| 攻撃対象 | 主催者向けサービス「Gettii-Lite」のサーバー |
| 外部流出が確認された情報 | チケット購入サービス「GETTIIS」の会員情報 |
| 対象情報 | 会員ID、氏名、電話番号、メールアドレス、郵便番号、性別、生年月日、ハッシュ化されたパスワード、カード情報の一部など(個別項目の流出範囲は調査中) |
| 対象人数・件数 | 調査中 |
| 侵入経路 | 「Gettii-Lite」プログラムの脆弱性の悪用 |
| 別環境のサービス | 「Gettii」「Gettii-EC」は現時点で影響を確認していない |
| 実施済みの対策 | 対象サーバーの切り替え、悪用された脆弱性への対策 |
| 利用者への案内 | パスワード変更、他サービスでの使い回し解消、不審なメール・SMS・電話への注意 |
10月18日未明に「Gettii-Lite」の脆弱性が悪用される
リンクステーションによると、10月18日に同社システムへの不審なアクセスを確認し、調査を始めました。その結果、同日未明に第三者が「Gettii-Lite」のプログラムの脆弱性を悪用し、「GETTIIS」の会員情報を取得していた可能性が判明しました。
「Gettii-Lite」はイベント主催者向けに公演を登録するためのサービスです。一方、外部流出が確認された会員情報は、一般利用者がチケットを購入する「GETTIIS」のものです。主催者向けシステムへの侵入が、購入者向けサービスの個人情報に影響した事案となります。
同社は対象サーバーの切り替えと、攻撃に利用された脆弱性への対策を完了したとしています。脆弱性の種類やCVE番号などの技術的詳細は、第一報では示されていません。
なお、「Gettii」「Gettii-EC」は「Gettii-Lite」と異なるシステム環境で運用されており、今回の不正アクセスによる影響は確認されていないと説明しています。サービス名称が似ていても、すべての「Gettii」関連システムが侵害されたことを意味するものではありません。
会員情報やハッシュ化パスワード、カード情報の一部が対象となる可能性
同社が流出した、または流出したおそれのある情報として挙げたのは、以下の項目です。
| 情報の種類 | 対象となる可能性がある内容 |
|---|---|
| 会員情報 | 会員ID、氏名、電話番号、メールアドレス、郵便番号、性別、生年月日 |
| 認証情報 | ハッシュ化されたパスワード |
| 決済関連情報 | クレジットカード番号の先頭4桁・末尾4桁、カード名義、暗号化された有効期限 |
会員によって登録内容が異なるため、全員について表の全項目が流出したと確定したわけではありません。第一報では、対象者の人数・件数も示されていません。
パスワードについてはハッシュ化して保存していたと説明されています。ハッシュ値が対象に含まれることは、平文のパスワードがそのまま外部に渡ったことを意味しません。ただし、同社は安全確保のためパスワード変更を要請しています。
カード情報も、完全な番号ではなく先頭4桁と末尾4桁、名義、暗号化された有効期限が対象です。同社は、完全なカード番号とセキュリティコードを保存しておらず、今回流出した情報だけではクレジットカード決済はできないと説明しています。
GETTIIS利用者はパスワード変更と不審な連絡の確認を
リンクステーションは、GETTIIS利用者にパスワードの変更を求めています。変更手順については、今後改めて案内するとしています。手続きの際は、メールやSMSのリンクを不用意に開かず、GETTIISの公式サイトや公式のお知らせから確認してください。
GETTIISと同じパスワードをほかのサービスで使用している場合は、それぞれ異なるパスワードへ変更するよう求めています。特に、メールアカウントなどほかのサービスの再設定に使うアカウントでの使い回しは避ける必要があります。
また、流出した会員情報を悪用し、チケット購入や会員情報の確認を装ったメール・SMS・電話が届く可能性もあるため、送信元や誘導先を慎重に確認してください。同社は、メールや電話などでパスワード、クレジットカード番号、暗証番号を尋ねることはないとしています。
同社は影響が確認された利用者に対し、判明した内容に基づいて順次個別に連絡する方針です。
チケット販売システムの運用で確認したいポイント
今回の事案では、イベント主催者向けの公演登録システムに存在した脆弱性が悪用され、一般利用者の会員情報に影響しました。自社がイベント予約・チケット販売システムを利用している場合、運営会社へ、利用中のサービスが今回の対象環境に該当するか、登録情報の管理範囲はどこまでか、利用者への案内が必要かを確認することができます。
また、外部公開されたWebアプリケーションでは、プログラムの更新だけでなく、アクセス権限やデータの参照経路、修正後の再診断まで含めて継続的に確認する方法があります。こうした対応の進め方は、セキュリティ対策Labの脆弱性管理の運用プロセスや脆弱性診断の種類・実施頻度でも解説しています。
今回の流出件数や詳細な影響範囲について、リンクステーションは引き続き調査を進め、追加情報を公式サイトで公表する予定です。
出典
関連記事
 英 国防総省へ不正アクセス 背後に中国が関与か
 クラウドストライクはデルタ航空がIT障害の為の無償支援を拒否したと主張
 LINEヤフー、委託先「Commune」への不正アクセスで1,750名の情報漏えいの恐れ―「DS.LAB」が対象
 マウスコンピューター、メールアドレス 約42万件が情報漏えいの可能性―IDCFクラウドへのランサムウェアによるサイバー攻撃で
 静岡市、アルカディアへの不正アクセスによるサイバー攻撃で4万3,030人分の個人情報漏洩
 国内Web・アプリの情報漏えい公表119件、約7割が7月以降―ラック分析でサーバー侵害の出動比率52%に
 三菱ガス化学、委託先T4Cが元従業員ら2,093名の個人情報を誤送信―添付ファイルは未開封で削除を確認
 山形鉄道など9億1,200万円超の被害のボイスフィッシング、資金洗浄容疑で逮捕の女も関与か―ベトナムで7人検挙
 週刊CSIRTブリーフィング:NetScalerサイバー攻撃に悪用される脆弱性、多発するMicrosoft365への不正アクセス【2026年10月第1週】