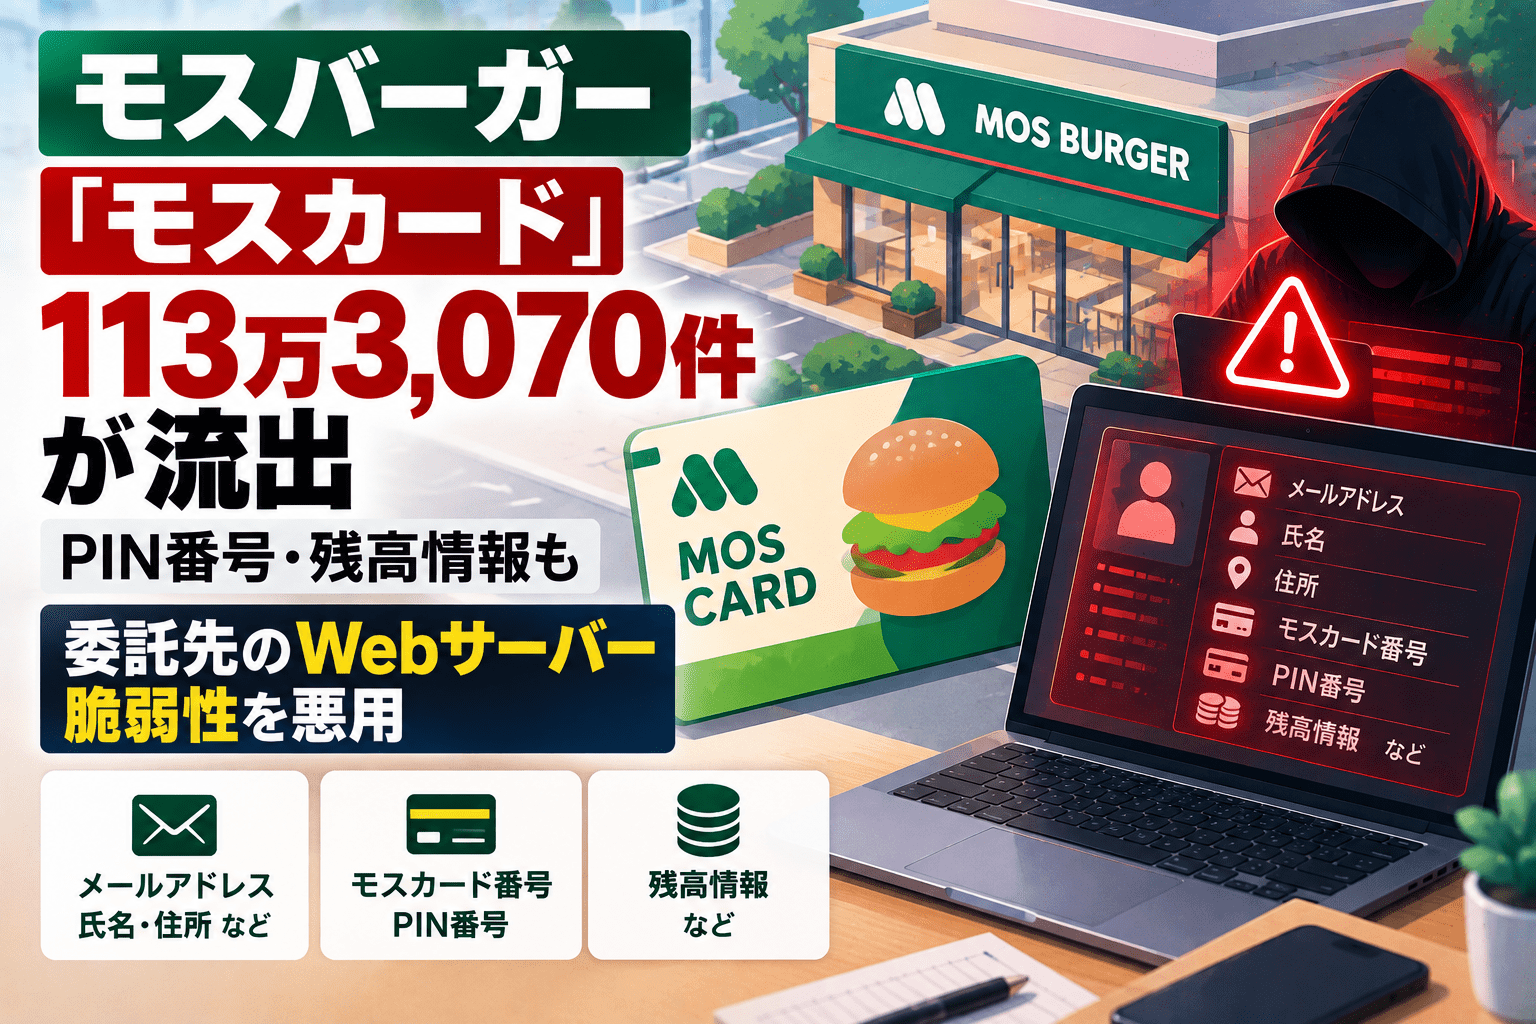
モスバーガーを運営する株式会社モスフードサービスは2026年10月23日、プリペイドカード「モスカード」の情報113万3,070件が外部へ流出したと発表しました。サーバーの運用・保守を委託する株式会社バリューデザインのシステムが第三者による不正アクセスを受けたもので、16桁のカード番号、6桁のPIN番号、残高情報が対象です。
同社は流出したカードのPIN番号を強制変更し、不正利用防止措置を実施しました。委託先の親会社ペイクラウドホールディングスは、今回の攻撃についてWebサーバーの脆弱性が悪用されたと説明しています。
モスカード情報流出のサマリー
- 公表日:2026年10月23日
- 対象:モスフードサービスのプリペイドカード「モスカード」
- 委託先:バリューデザイン(モスカードのサーバー運用・保守)
- 検知期間:10月14日~18日。不審なアクセスと不正ログイン試行を検知
- 流出件数:113万3,070件。発行総数約380万件の約3割
- 内訳:流通済みカード約57万件、未流通カード約56万件
- 流出情報:16桁のモスカード番号、6桁のPIN番号、残高情報
- 氏名、住所、電話番号、クレジットカード情報などは流出対象に含まれないと発表
- 対応:アクセス遮断、対象カードのPIN番号を強制変更
- 10月23日の発表時点で、本件に起因する顧客被害の問い合わせはないと説明
| 項目 | 公表内容 |
|---|---|
| 公表企業 | 株式会社モスフードサービス |
| 発生日・検知期間 | 2026年10月14日~18日 |
| 被害を受けたシステム | 委託先バリューデザインが運用するモスカード管理システム |
| 攻撃方法 | 外部プログラムを用いた不正アクセス。委託先親会社はWebサーバーの脆弱性悪用と説明 |
| 流出情報 | カード番号、PIN番号、残高情報 |
| 流出件数 | 1,133,070件 |
| 流通済み・未流通 | 約57万件・約56万件 |
| 不正利用防止措置 | 対象カードのPIN番号を強制変更 |
| 利用者への案内 | 利用履歴を確認し、身に覚えのないチャージ額の引き去り等があれば専用窓口に連絡 |
10月14日~18日に不審なアクセスを検知、カード番号とPIN番号が流出
バリューデザインは10月14日から18日にかけて、モスカードの管理システムに対する不審なアクセスと不正ログイン試行を検知しました。アクセス遮断などの緊急措置を講じて調査した結果、外部プログラムを使った不正アクセスによってカード番号、PIN番号、残高情報が流出していたことが判明しています。
流出した113万3,070件には、利用者の手元に渡った流通済みカード約57万件と、まだ流通していないカード約56万件が含まれます。カード情報が流出した件数であり、同数の顧客の個人情報が漏えいしたという発表ではありません。
氏名や住所などが含まれていなくても、プリペイドカードの番号とPIN番号は残高の利用や照会に関係する情報です。モスフードサービスは不正利用を防ぐため、流出したカード番号に紐づくPIN番号を強制的に変更しました。
委託先の親会社は「Webサーバーの脆弱性悪用」と説明、Value Card全体では142万4,748件
バリューデザインの親会社であるペイクラウドホールディングスも10月23日、同社グループが提供するハウス電子マネー発行サービス「Value Card」の情報流出を公表しました。同社は10月19日に事案を確認したとし、ID番号、PIN番号、残高情報の流出件数を142万4,748件と報告しています。
この内訳は発行済みIDが56万9,224件、未発行IDが85万5,524件です。モスフードサービスが公表した「モスカード113万3,070件」とは公表主体と集計対象が異なるため、両者の数字を合算して被害規模とみなすことはできません。
また、ペイクラウドホールディングスは、子会社システムの一部環境でWebサーバーの脆弱性が第三者に悪用されたことを原因として挙げています。発行済みIDについては不正利用のおそれがあったものの対処済みとし、同社の発表では不正利用による実被害はないと説明しています。
一方、バリューデザインは10月22日、PHPの重大な脆弱性「CVE-2026-109618」「CVE-2026-109619」(通称「php2shell」)への予防的な対応として、「アララ キャッシュレス」とオンラインチャージサービスの一時停止を発表していました。ただし、10月23日の不正アクセスに関する開示では、悪用されたWebサーバーの脆弱性の製品名・CVE番号は示されておらず、両者の関連は明らかにされていません。
PHP側の脆弱性と国内サービスの対応状況は、PHPの重大な脆弱性「php2shell」CVE-2026-109618/CVE-2026-109619で整理しています
。
PIN番号を強制変更 残高照会やアプリ新規登録ができない場合は問い合わせ
モスフードサービスによると、店頭でのモスカード利用、ネット注文、「お席で注文」での利用は引き続き可能です。ただし、PIN番号の強制変更に伴い、Web上での残高照会、公式アプリへの新規登録、ネット注文でのモスカードによるゲスト購入ができない場合は、専用窓口への連絡を求めています。
利用者には、モスカードの利用履歴に覚えのないチャージ額の引き去りなどがないか確認するよう案内しています。
モスカードお問い合わせ専用窓口の受付時間は9時~22時です。2026年10月26日までは「03-3496-8322」、10月27日以降は「0120-395-126」で受け付けます。問い合わせ時には、利用店舗や残高などによる本人確認が行われる場合があります。
外部委託先の管理を強化、APIアクセス制御や管理アカウントの接続元制限も
モスフードサービスは再発防止策として、委託先のサーバー・システムのセキュリティ水準の再検証、委託先に対する監査と管理・監督体制の強化を挙げています。
技術面では、API経由の不正アクセス制御の強化、簡易・高リスクなパスワード設定の制限、管理アカウントの接続元IPアドレス制限を進めます。外部専門機関との連携による不審なアクセスの予兆検知、即時遮断の仕組みも強化する方針です。
プリペイドカードやポイント、電子マネーなどの残高を管理する企業では、氏名・住所を保存していないシステムでも、カード番号やPIN番号の流出が金銭的な不正利用リスクにつながります。委託先が運用する場合には、脆弱性の修正状況に加え、認証情報の強制失効やPIN変更をどの範囲まで実施できるか、顧客影響を短時間で集計できるか、委託元にいつ報告するかを運用上の確認項目としておく必要があります。
モスフードサービスは今回の事案による業績への影響を軽微と見込んでおり、追加で開示すべき事実が判明した場合は公表するとしています。
出典
- 不正アクセスに伴うプリペイドカード情報の流出に関するお知らせ(2026年10月23日)―モスフードサービス
- 第三者の不正アクセスに伴うモスカード情報の流出について―モスバーガー
- 当社連結子会社が提供するシステムへの不正アクセスに関するお知らせ(2026年10月23日)―ペイクラウドホールディングス
- 当社提供システムへの不正アクセスに関するお知らせ―バリューデザイン
- PHPの重大な脆弱性への対応に伴う一部サービスの一時停止に関するお知らせ―バリューデザイン
関連記事
 米カリフォルニア州の生徒情報が大量流出、委託先ETSの認証情報を悪用―直近3学年と2006年以降の元在籍者も対象
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

