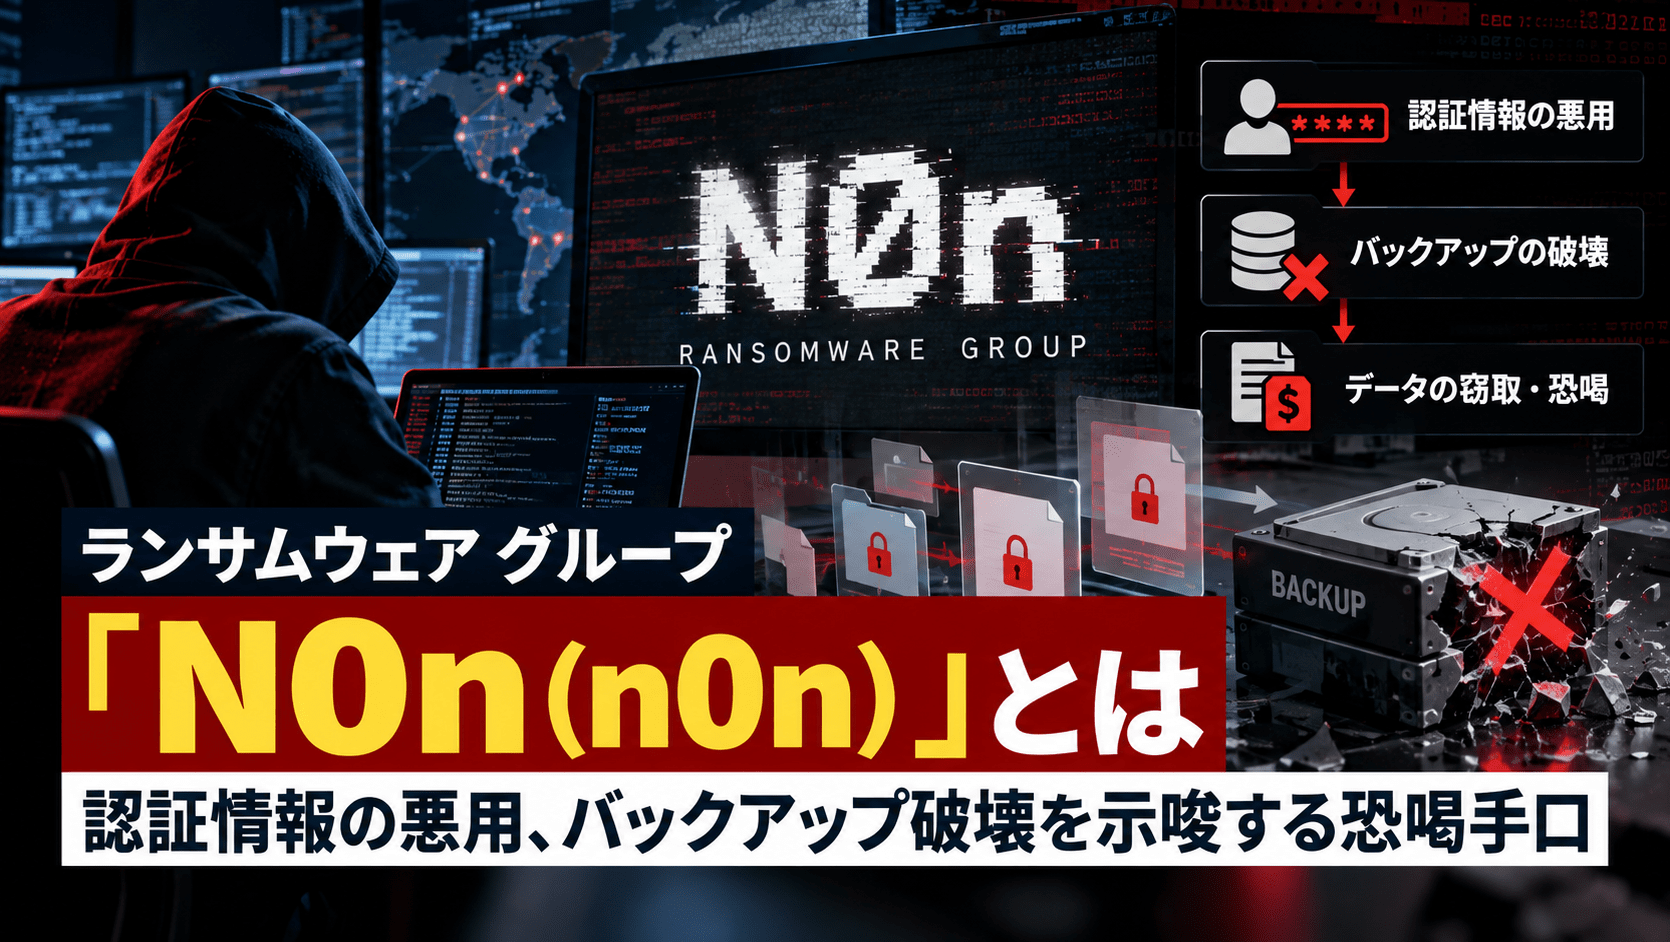
「N0n(n0n)」は、2026年9月に活動が確認された新興のサイバー恐喝グループです。窃取したと主張する企業データをTor上のリークサイトに掲載し、公開期限を設けて金銭の支払いを迫る手法を取っています。一般的な情報公開の脅しに加え、被害組織のバックアップやWindowsのシャドウコピーを暗号化・破壊し、業務復旧を妨げたと主張する点が特徴です。
海外の脅威インテリジェンス企業ZeroFoxやCyberXTronは、盗まれた認証情報を利用した侵入や正規管理ツールの悪用などをN0nの戦術として取り上げています。ただし、同グループによる暗号化型マルウェアの使用や、個々の被害企業のデータが実際に窃取された事実については独立した検証が十分ではなく、「ランサムウェアグループ」という呼称と確認済みの被害を区別する必要があります。
N0nの活動概要
- 初出時期: 2026年9月18日。CyberXTronがリークサイト上での活動開始時期として報告しています。
- リークサイト: Tor上に独自サイトを運営。ZeroFoxは9月21日に同サイトを観測したと報告しました。
- 恐喝の方法: データ窃取を主張し、公開期限を設定。バックアップやシャドウコピーの暗号化・削除、業務停止も脅迫材料としています。
- 想定される侵入方法: インフォスティーラーで窃取された認証情報の悪用。研究機関による分析であり、個別事案すべての侵入経路が判明したわけではありません。
- 内部活動: 正規アカウントや管理ツール、RDPによる移動、情報の収集・持ち出しが報告されています。
- 対象: 金融、技術サービス、教育、通信、小売、医療関連など、幅広い業種に対する攻撃を主張しています。
- 確認状況: リークサイトへの掲載は攻撃者の主張であり、掲載組織の侵害や情報漏えいが独立して確認されたことを意味しません。
| 項目 | 内容 |
|---|---|
| グループ名 | N0n/n0n(2文字目は数字のゼロ) |
| 活動確認時期 | 2026年9月以降 |
| 主な目的 | 金銭目的のデータ窃取・恐喝 |
| 対外的な活動 | Torリークサイト、公開期限付き掲載、個別交渉 |
| 技術上の特徴 | 認証情報の悪用と正規管理機能の利用が研究機関により指摘されている |
| バックアップへの脅威 | 暗号化・破壊を攻撃者が主張。実行の裏付けは限定的 |
| RaaSとしての運営 | アフィリエイト制度などの運営形態は確認できていない |
| 公開済みの固有IOC | 特定のマルウェアハッシュや攻撃用IPアドレスは確認できていない |
9月に出現し、短期間で多数の被害を主張
CyberXTronが9月23日に公表した調査によると、N0nは9月18日から22日にかけて、10か国にわたる13組織をリークサイトへ掲載していました。同社は、金融関連、教育、小売・EC、技術、医薬品など業種が分散していたことを報告しています。
ZeroFoxも9月29日の調査で、9月21日に新たなリークサイトを観測し、その翌日までに12組織を超える掲載を確認したとしています。同社の当時の分類では、技術分野と専門サービスを合わせて掲載対象の46%を占めていました。これは同社の調査対象期間における構成比であり、現在の活動全体にそのまま適用できる割合ではありません。
その後も掲載が続いており、10月11日には複数の被害を主張する投稿がまとめて観測されたと、海外の監視事業者Security Arsenalが報告しています。各監視サイトの掲載数には収集時刻や分類基準による差があるため、投稿数を「実際に侵害された企業数」とは扱えません。
想定される攻撃手法と侵入後の動き
インフォスティーラー由来の認証情報を悪用
ZeroFoxは、N0nが第三者のインフォスティーラーによって窃取された認証情報を利用して初期アクセスを得ている可能性を指摘しています。CyberXTronも、正規のユーザー名とパスワードを使った侵入を同グループの特徴として挙げています。
この種の侵入では、新たなソフトウェアの脆弱性を悪用しなくても、認証情報が有効な状態で残っていればVPNやリモート管理サービス、クラウド環境へのアクセスを試みることができます。ただし、個別のN0n事案で利用された製品・脆弱性番号や具体的な侵入口については、公開資料だけで確定できません。
RDPと正規の管理機能を利用した内部活動
FortraとCyberXTronの分析では、侵入後の活動としてRDP(リモートデスクトップ)や正規管理ツールの利用、権限の悪用が指摘されています。攻撃専用のマルウェアに依存せず、通常の管理操作に見える活動が混在する点が、認証ログと操作記録の調査で問題になります。
CyberXTronがMITRE ATT&CKに対応付けた主な技術は以下のとおりです。これらは同社による戦術整理であり、各技術について公開されたフォレンジック証拠が存在するという意味ではありません。
| ATT&CK ID | 技術 | 確認するログ・動き |
|---|---|---|
| T1078 | Valid Accounts | 通常と異なる送信元・時間帯での有効アカウント利用 |
| T1021.001 | Remote Desktop Protocol | 管理対象外端末へのRDP接続、横展開の兆候 |
| T1074 | Data Staged | 機密ファイルの一時領域への集約、不自然な大量コピー |
| T1490 | Inhibit System Recovery | バックアップ設定・復元機能の変更や削除操作 |
| T1486 | Data Encrypted for Impact | 暗号化による妨害の可能性。ただしN0nによる実行が一律に確認されたものではない |
データ窃取とバックアップ破壊を組み合わせた脅迫
同グループは、企業の文書や顧客データ、システム構成情報を持ち出したと主張し、支払いに応じなければ公開すると脅しています。それだけでなく、バックアップやシャドウコピーを利用不能にしたとする記述を使い、情報漏えいと業務停止の双方を交渉材料としています。
ZeroFoxは9月29日の時点で、N0nが本当に被害者のバックアップへアクセスできているかは不明だと明記しました。一方、SOCRadarは従来型のファイル暗号化を必要としないデータ窃取型の恐喝集団と説明しており、実際の暗号化型ランサムウェアの運用について海外調査機関の評価は一致していません。
したがって、N0nによる掲載だけを根拠に、標的組織でバックアップの破壊やランサムウェア感染が確定したと記載することはできません。
リークサイトで確認された恐喝の仕組み
CyberXTronの調査によると、N0nのリークサイトは、支払期限前の対象、期限後にデータを公開したと主張する対象、支払いに応じたとする対象を区分しています。期限が設定された掲載では、公開予定のデータの説明を表示するほか、被害組織向けの個別交渉ページを用意しています。
同社は、公開扱いの掲載からZIP形式のアーカイブとTorrent形式の配布手段が案内されていたと報告しています。こうした構造は、窃取データの公開可能性を示して心理的な圧力をかけるためのものです。ダウンロードの案内があること自体は、掲載データが本物であることや、その全体が被害企業の実データであることの証明にはなりません。
名前を挙げられた企業と情報窃取の主張
Fortraは10月2日の分析で、N0nのリークサイトに登場した企業・組織として、顧客対応業務を担うTranscom WorldWide、米国のスポーツ関連EC企業Fanatics、ベネズエラの通信事業者Inter、マーケティング分析サービスのTapClicksなどを取り上げています。
Transcomについては、PayPalに関係すると称するサポート業務の記録を大量に取得したとの投稿があったと報告されています。しかし、この投稿からPayPal本体のネットワークや決済システムが侵害されたとは判断できません。
Fanaticsについても、顧客の注文情報や取引関連データを取得したとの主張が掲載されました。いずれの事案についても、Fortraは攻撃者の主張に独立した裏付けがないことを明記しています。企業名が掲載されたことを「N0nが攻撃に成功した」「情報漏えいが確定した」と読み替えることはできません。
情報システム部門が優先して確認したい対策
N0nに関する海外調査で共通するのは、認証情報の悪用、正規管理機能による内部活動、情報窃取、復旧手段への脅迫です。対策では、次のように確認対象を分けることができます。
- 認証情報: VPN、RDP、クラウド管理者アカウントに多要素認証を適用し、窃取が疑われる認証情報とセッションを無効化する。
- 管理者権限: 通常利用しない高権限アカウントのログイン、権限追加、管理用端末以外からの接続を調査できる状態にする。
- データ持ち出し: 機密ファイルの集約、短時間の大量読み出し、通常と異なる外向き通信について、クラウドと社内ネットワーク双方で調査する。
- バックアップ: 本番側の認証情報から削除できない独立したバックアップやイミュータブル保管を用意し、復元テストまで実施する。
- 恐喝対応: データが持ち出された可能性と、業務システムが暗号化されたかどうかを別々に調査し、顧客通知や規制当局への報告判断を行う。
端末の不審挙動や管理ツールの悪用を調査する際は、EDRの仕組みと役割も参考になります。また、ファイル暗号化と情報窃取型の恐喝の違いは、ランサムウェアの手口・被害・対策で整理しています。
出典
- Flash Report: Emerging Threat Actor Targets Data Backups(2026年9月29日)– ZeroFox Intelligence
- “n0n Ransomware” Emerges as a New Threat Group With Destructive Extortion Claims(2026年9月23日)– CyberXTron
- n0n Ransomware Group Profile – SOCRadar
- n0n Ransomware: What You Need to Know(2026年10月2日)– Fortra
- N0N Ransomware Gang: 12 Leak-Site Listings in One Week(2026年10月12日)– Security Arsenal
関連記事
 英首相、2016年EU離脱国民投票へのロシア介入を明言―判断根拠は非公表、情報戦対策の経緯を検証
 中国のハッカーが世界中にサイバー攻撃 Coathanger(コートハンガー)で2万台のFortiGateへ侵入
 ClickFix(クリックフィックス)の実像をMicrosoftが発表-新手のサイバー攻撃の実態とは
 OWASP Top 10とは?2025年版の10大リスクと企業のセキュア開発への活用方法
 綜合警備保障(ALSOK)のインドネシア子会社へサイバー攻撃 システム障害が発生
 ミズノの米国子会社へランサムウェア 攻撃 グループ「BianLian」が犯行声明
 室蘭工業大学へ不正アクセス、個人情報漏洩の可能性
 スポーツに関連するオフィシャルグッズを販売する「GAORAオンラインショップ」サイバー攻撃と不正アクセスの被害を発表
 LINE アルバムの不具合で13万人が誤表示

