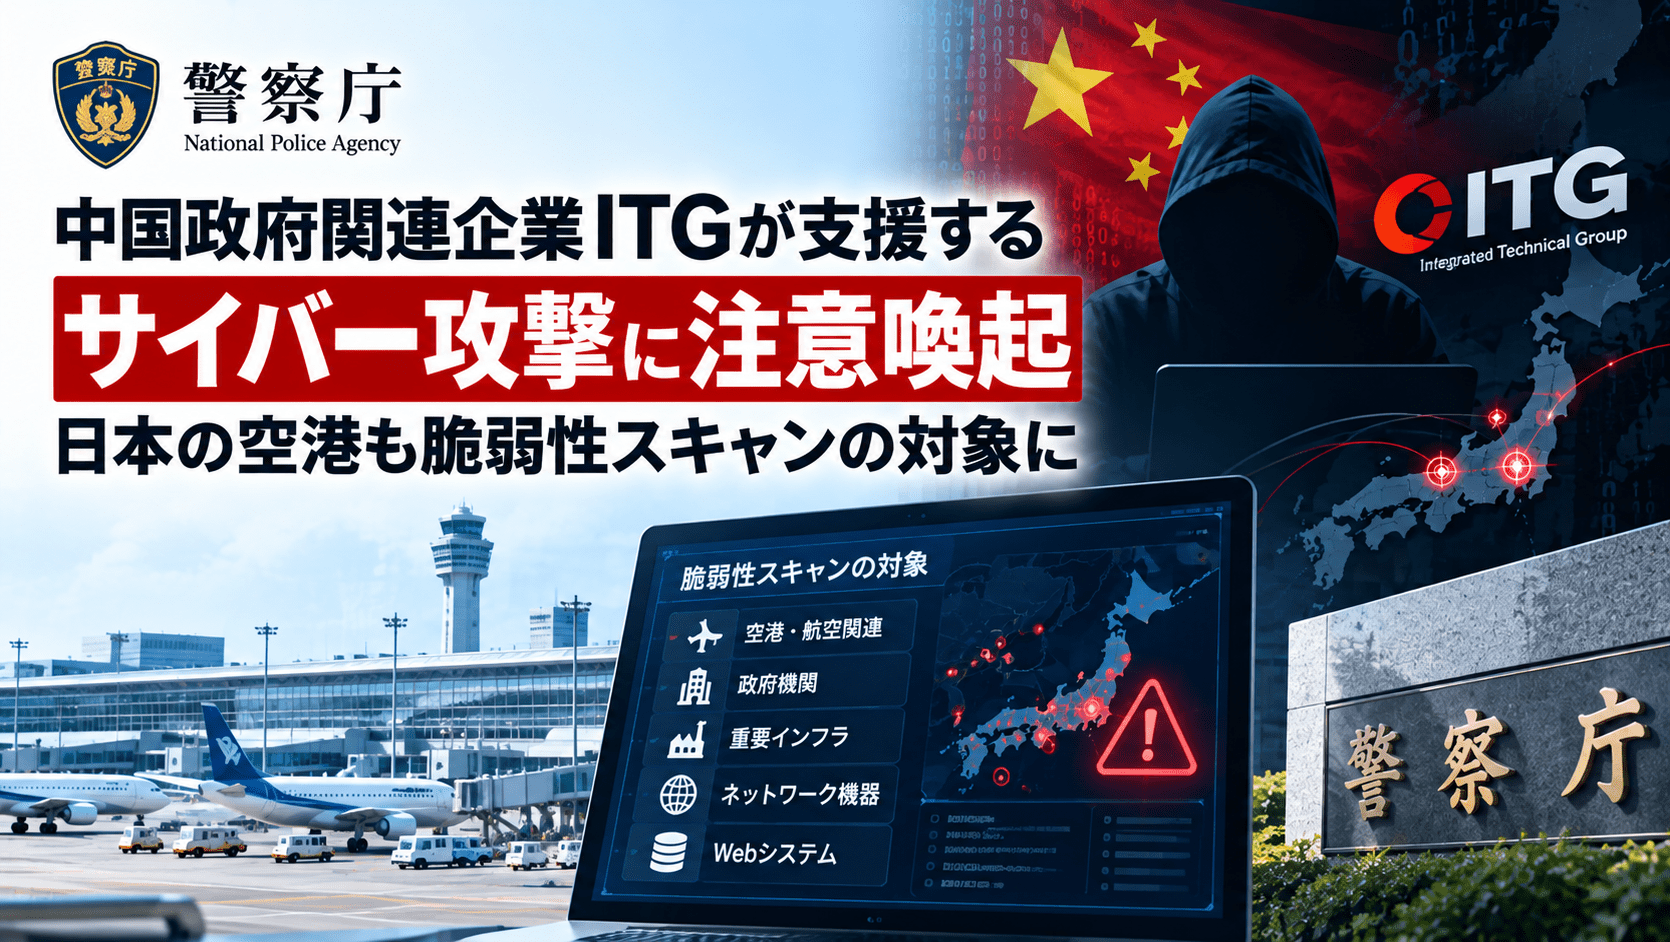
警察庁と国家サイバー統括室(NCO)は2026年10月9日、中国政府と関連があるとされる中国企業「永信至誠科技集団(Integrity Technology Group:ITG)」が支援するサイバー攻撃について、国際共同アドバイザリーに署名し、公表しました。米FBIの複数の捜査で得られた技術的証拠を基に、世界各地の組織を対象とした脆弱性探索、不正侵入、認証情報や電子メールの窃取、VPNソフトウェアを使った潜伏の手口を整理しています。
同時期に米司法省は、ITGに関連する攻撃ツール「MicroScan」「FishHub」の運用に使われた7つのインターネットドメインを差し押さえたと発表しました。米当局によると、MicroScanによる脆弱性スキャンの対象には日本の空港も含まれていました。ただし、この記載はスキャン対象になったことを示すもので、日本の空港への侵入や情報窃取が確認されたことを意味しません。
国際共同アドバイザリーのサマリー
- 警察庁とNCOが10月9日に公表。米国、英国、豪州、カナダ、スペイン、ニュージーランド、日本の7か国の関係機関が参加しました。
- 原文は米国時間10月8日付の共同アドバイザリー「AA26-281A」(全58ページ)です。
- ITGは、攻撃用ツールの開発・調達やインフラの提供を通じ、中国政府と関連する脅威アクターの活動を支援していると分析されています。
- 攻撃の手口はFlax Typhoon、Ethereal Panda、Red Juliettと呼ばれる活動と整合します。ただし、報告書はそれぞれの名称や全活動が完全に一致するとはしていません。
- 大規模スキャンに加え、XSS、Microsoft Exchangeへのパスワードスプレー、SoftEtherを利用した継続アクセス、電子メール・認証情報の取得などを確認しています。
- 米司法省は関連する7ドメインの差し押さえを発表。日本の空港がMicroScanのスキャン対象に含まれていたことも明らかにしました。
- 報告書には攻撃活動で確認された8件のCVEと、ドメイン名などの侵害指標(IOC)が収録されています。
| 項目 | 公表内容 |
|---|---|
| 日本での公表日 | 2026年10月9日 |
| 原文の発行日 | 2026年10月8日 |
| 日本の公表機関 | 警察庁、国家サイバー統括室(NCO) |
| 国際共同報告書 | AA26-281A「Chinese Government-linked Cyber Threat Actors Combine Automated and Hands-on Hacking Tools to Steal Sensitive Data」 |
| 分析対象 | 永信至誠科技集団(Integrity Technology Group:ITG)と、同社のツール・インフラを利用する攻撃者 |
| 主な標的分野 | 政府機関、重要製造業、医療・公衆衛生、情報技術、法執行機関、教育機関など |
| 主な攻撃目的・活動 | ネットワーク侵害、継続アクセス、電子メールや認証情報を含む機密データの窃取 |
| 主な推奨策 | 不要な外部公開サービスの停止、脆弱性修正、MFA、権限見直し、ログ監視、侵害指標の調査 |
中国企業ITGはどのような役割を担っていたのか
共同アドバイザリーは、ITGを中国政府とのつながりを持つ中国拠点の営利企業と位置付けています。ITGの関係者は、攻撃ツールの調達・開発、攻撃用インフラの確保・ホスティング、標的ネットワークへの侵入など、複数の形で悪意ある活動を支援しているとされています。
FBIの捜査で確認された攻撃活動は、公開されている脅威グループ名のFlax Typhoon、Ethereal Panda、Red Juliettと技術的特徴が重なります。一方、民間調査会社ごとのグループ分類は必ずしも米政府の分類と一対一では対応しません。報告書に記載された攻撃をすべて単一グループの活動と断定することは適切ではありません。
国家と民間企業・攻撃者との関係については、セキュリティ対策Labの国家とハッカー・ランサムウェアグループの結託を扱った解説でも整理しています。
自動スキャンからメール窃取まで―確認された主な攻撃手法
報告書で扱うのは、単一のマルウェアによる攻撃ではありません。多数の公開システムを探索する工程と、侵入後に認証情報・メール・ディレクトリ情報を取得する工程を、複数のツールで組み合わせている点に特徴があります。
| ツール・手法 | 報告書に記載された活動 | 防御側の主な確認ポイント |
|---|---|---|
| MicroScan・各種スキャンツール | MicroScanには1,300以上の脆弱性検査スクリプトが含まれ、Webアプリケーションや公開サービスを探索 | 公開ポート、古いソフトウェア、Webアクセスログの探索行動 |
| XSS(クロスサイトスクリプティング) | 脆弱なWebページを改変し、偽の入力欄などを通じて認証情報を収集する手法を観測 | Webアプリケーションの入力・出力処理、改ざん痕跡、不審なスクリプト |
| EBurst | Microsoft Exchangeなどの複数の接続インターフェースに対し、パスワードスプレーや推測を実施 | EWS、OWA、ECP、MAPIなどの認証失敗・成功履歴 |
| SoftEther | 正規VPNソフトを侵害端末に導入し、起動時の自動再接続などで継続アクセスを維持 | 未承認のVPNクライアント、常駐設定、外部通信先 |
| Curlc4.txt | Exchange Web Services(EWS)APIを通じてメールや予定表・連絡先などにアクセスし、外部へ送信 | メールデータの大量取得・アップロード、関連通信ログ |
| DC.exe | Active Directoryの複製機能を悪用するDCSyncで認証情報等を取得 | 許可されていないアカウントによるディレクトリ複製要求 |
| office-cli | 設定ファイルに含まれる認証情報等を利用し、Microsoft 365のメールを継続的に取得 | メールボックスへのアクセス、接続アプリ、サービスアカウントの使用状況 |
これらの名称や機能だけで端末を侵害済みと判定することはできません。特にSoftEtherは正規のVPNソフトウェアでもあるため、インストールの承認状況、実行元、接続先、利用時間などを組み合わせた確認が必要です。
米司法省は7ドメインを差し押さえ、日本の空港もスキャン対象と公表
米司法省とFBIは10月8日、ITGの関係者が利用したとされる「MicroScan」と「FishHub」に関する7ドメインを裁判所の許可を得て差し押さえたと発表しました。米司法省によると、MicroScanを使った脆弱性スキャンの対象には、米国の電力会社、日本とポーランドの空港、台湾のガス・電力関連企業、台湾の大学などが含まれていました。
また、FishHubは標的型フィッシングやマルウェアの配信を通じて侵入を支援したとされ、米司法省は台湾の約20大学をFishHub関連活動の確認された被害先に挙げています。これらは米司法省の捜査資料に基づく発表であり、今回の国際共同アドバイザリーが説明するITGの活動に関する追加情報です。
なお、「日本の空港がスキャンされた」ことと「日本の空港への不正侵入が成功した」ことは別です。米司法省の公表内容から、国内空港の情報漏えいや運航システムへの侵入が発生したとは断定できません。
報告書に記載された8件の脆弱性(CVE)
添付の国際共同アドバイザリー58ページ目には、攻撃活動で悪用が確認されたCVEとして、以下の8件が列挙されています。いずれも2026年に新たに採番された脆弱性という意味ではありません。
| CVE | 対象製品・技術 | 報告書上の主な影響 |
|---|---|---|
| CVE-2014-6278 | GNU Bash | リモートコード実行 |
| CVE-2015-3306 | ProFTPD | 権限外の読み取り |
| CVE-2015-5477 | ISC BIND | サービス拒否(DoS) |
| CVE-2016-3081 | Apache Struts | リモートコード実行 |
| CVE-2019-11510 | Pulse Connect Secure | 権限外の読み取り |
| CVE-2021-22205 | GitLab | リモートコード実行 |
| CVE-2021-3199 | ONLYOFFICE DocumentServer | 権限外の書き込み |
| CVE-2023-22894 | Strapi | 情報開示 |
該当製品を使っていても、そのことだけで侵害を受けたとは判断できません。製品・バージョン、外部からの到達可能性、修正状況、実際のアクセスログを突き合わせて調査します。資産の特定から修正、再確認までの運用については、脆弱性管理のプロセスと優先順位付けも参照できます。
情報システム・セキュリティ担当者が確認したい6つの項目
今回の報告書を基に点検する場合、まず外部公開資産とID管理を起点に確認し、その後、端末・メール・Active Directoryの異常を相互に照合する方法が考えられます。
- 外部公開資産と不要サービス: VPN、Web管理画面、メール関連インターフェース、ファイル共有、未使用ポートを洗い出し、業務上不要な公開を停止する。過去に公開したままになっている機器も対象にする。
- 修正状況と攻撃痕跡: 報告書の8件のCVEを自社の構成情報と照合する。該当する場合はメーカー情報に従って修正し、パッチ適用だけで調査を終えず、過去の不審アクセスも確認する。
- メール認証と接続アプリ: Microsoft 365・Exchangeのサインイン履歴、EWSやOWA等のアクセス、短時間の大量認証失敗、想定外の地域・時刻からの成功ログイン、認可した外部アプリを確認する。メールデータの一括取得にも注意する。
- 侵害端末の継続アクセス: 承認されていないSoftEtherの導入や自動起動、不審な外部接続、通常と異なるPowerShellなどの実行履歴を調べる。正規ツールの使用自体を不正と断定しない。
- 管理者権限とディレクトリ: 不要な高権限アカウントを棚卸しし、MFAを適用する。Active Directoryでは、通常の運用と異なるアカウントによる複製要求や権限変更の痕跡を確認する。
- 持ち出し通信とIOC: 大量のアップロードやメールエクスポート、報告書に記載された通信先ドメイン・IPアドレスとの一致を調査する。ログの保存期間を確認し、検出前に記録が失われないよう保全する。
国際共同アドバイザリーの19ページ以降には、ドメイン名、IPアドレス、ファイル名などのIOCが掲載されています。ただし、2016年までさかのぼる古い指標も含まれるため、記載されたドメインやIPアドレスを機械的に一括遮断するのではなく、初回・最終観測時期、現在の利用状況、通信先の帰属、業務への影響を確認した上で判断します。報告書はSTIX形式のデータも案内しています。
調査で侵害の疑いが見つかった場合は、対象端末・アカウントの影響範囲を特定し、証拠保全と並行して隔離・アクセス遮断を進めます。認証情報の更新だけでなく、攻撃者が追加したアカウントや常駐設定、関連する接続経路を除去したかも確認します。日本の組織向けには、共同アドバイザリーで国家サイバー統括室および警察庁の相談・通報先が案内されています。
今回の事案では、既知の脆弱性の悪用と正規ソフトウェアの利用、メール基盤への認証攻撃が組み合わされています。個別製品のパッチ適用状況だけでなく、メール・VPN・管理者権限・外部通信を横断して確認することが、報告書で示された活動を検知するうえでの実務上の論点となります。
出典
- 中国政府関連のサイバー攻撃グループを支援する企業に関する国際アドバイザリーへの共同署名について – 警察庁
- 中国政府関連のサイバー攻撃グループを支援する企業に関する国際アドバイザリーへの共同署名について(2026年10月9日、2ページ) – 警察庁・国家サイバー統括室
- Chinese Government-linked Cyber Threat Actors Combine Automated and Hands-on Hacking Tools to Steal Sensitive Data(AA26-281A、全58ページ、2026年10月8日) – FBI・CISA・NSAほか国際共同
- Justice Department and FBI Seize Vulnerability Scanning and Spear Phishing Tools Operated and Used by China-State Sponsored Hackers(2026年10月8日) – 米司法省
- NSA Joins FBI and Others to Provide Guidance to Mitigate Chinese Government-linked Actors Targeting Sensitive Data(2026年10月8日) – 米NSA
関連記事
 Google Chromeのゼロデイ脆弱性を突いたAPT攻撃 「Operation ForumTroll」(CVE-2025-2783)
 アメリカのTikTok禁止法発行前にByteDanceが請願を予定
 FeliCa(フェリカ) ICチップの脆弱性がJVNで正式公表、CVE-2026-59776を採番-JCBもQUICPayでの採用と対策実施を表明
 NVIDIA・AMD・Armが9月のセキュリティ更新を公開 Triton、Linux GPU Driver、Mali GPUの脆弱性を修正(CVE-2026-16497、CVE-2026-47625)
 WordPress向けminiOrange SAML SSOに認証バイパス2件、管理者乗っ取り可能 サイバー攻撃への試行も確認(CVE-2026-15981,CVE-2026-61979)
 クレジットカード 受け取りがマイナンバーなどICチップでの確認へ-海外在住者・一時滞在先での受け取りにどう影響するか
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認

