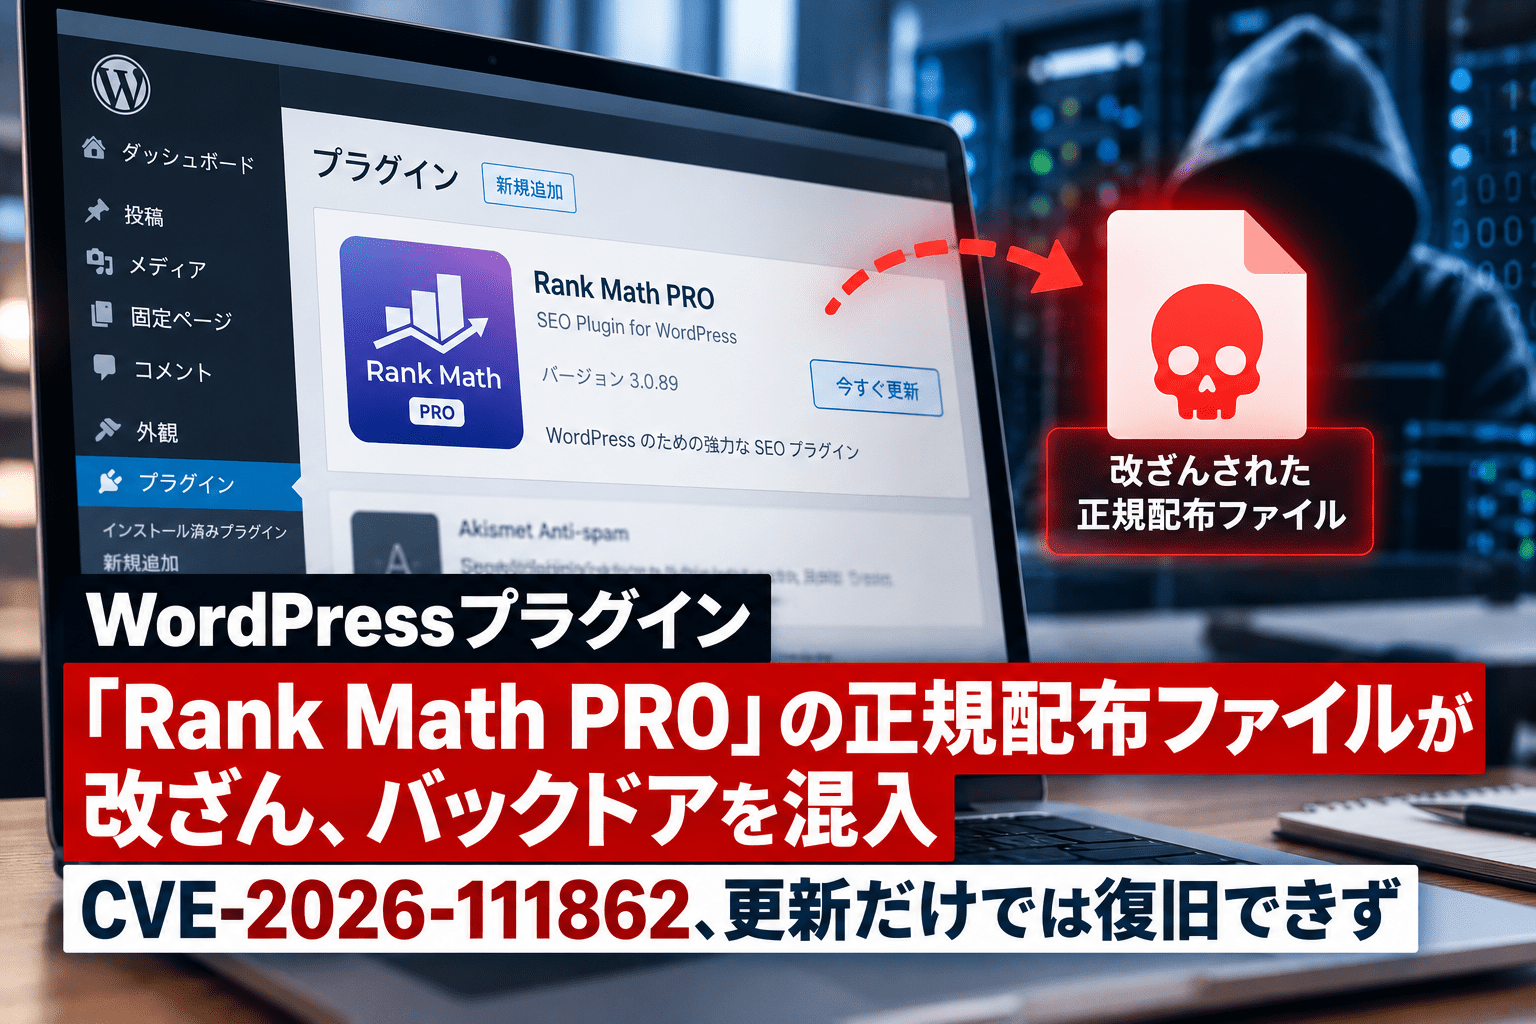
WordPress向けSEOプラグイン「Rank Math」の開発元は2026年10月16日、有料版「Rank Math PRO」の一部配布ファイルにマルウェアが混入していたと公表しました。対象は、10月16日5時2分から16時12分(日本時間)までの間に配布・更新されたバージョン3.0.123の一部です。改ざんファイルをインストールして有効化したWebサイトについて、開発元は侵害されたものとして復旧するよう呼びかけています。
開発元は汚染された配布ファイルを削除し、正常なバージョン3.0.124を公開しました。ただし、マルウェアが別の場所に設置したバックドアや不正な管理者アカウントは、プラグインを更新・無効化しただけでは除去できないおそれがあります。Wordfenceはこの事案をCVE-2026-111862として登録し、CVSS v3.1で9.8(Critical)と評価しています。
Rank Math PROのサプライチェーン攻撃のサマリー
- 2026年10月16日、開発元のRank Mathが有料プラグインの一部配布ファイルにマルウェアが混入したと公表しました。
- 影響する可能性があるのは、Rank Math PRO 3.0.123を2026年10月16日5時2分~16時12分(日本時間)にダウンロード、または更新経由で取得したサイトです。
- 同じ3.0.123でも、問題の期間外に取得したファイルまで一律に改ざんされたわけではありません。
- WordPress.orgから配布される無料版「Rank Math SEO」は今回の対象外です。
- 悪意あるファイルを有効化すると、サイトへの継続的な侵入経路となるバックドアが設置される可能性があります。
- 不正な管理者アカウント、偽装されたWordPressコアファイル、データベースの不審な設定値、スケジュールタスクなどが残されるおそれがあります。
- 修正版はRank Math PRO 3.0.124で、2026年10月16日に公開されています。
- Wordfenceの登録番号はCVE-2026-111862、評価はCVSS v3.1で9.8(Critical)です。
- 改ざんファイルを有効化した場合、開発元は侵害前のバックアップへの復元や認証情報・APIキーの交換を推奨しています。
| 項目 | 内容 |
|---|---|
| 対象製品 | Rank Math PRO(有料版) |
| 影響する配布物 | バージョン3.0.123のうち、特定の時間帯に取得された一部ファイル |
| 影響する配布時間(UTC) | 2026年10月15日20:02~10月16日07:12 |
| 日本時間 | 2026年10月16日05:02~16:12 |
| 修正版 | Rank Math PRO 3.0.124 |
| 脆弱性識別番号 | CVE-2026-111862(Wordfence登録) |
| CVSS | 9.8/Critical(v3.1、Wordfence評価) |
| 無料版への影響 | WordPress.org配布版は対象外 |
| 開発元が推奨する対応 | 対象ファイルの有効化歴を確認し、該当サイトは侵害を前提に調査・復旧 |
正規のダウンロード・更新経路を通じて悪意あるファイルが配布
問題となったのは、開発元の公式サイトから提供される有料版の配布パッケージです。通常のプラグイン更新や公式サイトからのダウンロードを通じて、不正なコードを含むファイルがサイトに取り込まれる可能性がありました。利用者が不審な外部サイトからプラグインを取得したことによる事故とは異なり、ソフトウェアの配布経路が悪用されたサプライチェーン攻撃に当たります。
Rank Mathの公式更新履歴によると、3.0.123自体は10月7日にリリースされています。したがって、3.0.123を使用しているという事実だけで侵害を断定することはできません。確認する必要があるのは、問題の時間帯に配布されたファイルを取得したかどうか、そして実際に有効化したかどうかです。
開発元は対象ユーザーの一部に通知を行っており、取得履歴や有効化状況を特定できない場合は同社サポートへの問い合わせを案内しています。
バックドアが再生成され、サーバー上の認証情報が危険にさらされるおそれ
Rank Mathによると、混入したマルウェアはサイトへのアクセスを契機として、隠されたバックドアを再生成する可能性があります。バックドアを設置する仕組みが残ったまま不審なPHPファイルだけを削除しても、再び作成されるおそれがあるというものです。
開発元が示した不審な痕跡には、通常は存在しないWordPressコアファイル、wp-content/mu-plugins/などに置かれたPHPファイル、不正な管理者アカウント、PHP実行が可能になるよう変更された.htaccess、スケジュールタスクなどがあります。
また、侵害された環境では、WordPressの管理者情報に加え、データベースの接続情報、SMTPや決済サービスなどのAPIキー、サーバー接続情報を含む機密情報が読み取られた可能性を考慮する必要があります。ただし、これらの情報がすべての対象サイトで実際に外部送信されたと確認されたわけではありません。
開発元が示した主な侵害指標(IOC)
| 確認場所 | 不審な痕跡・識別子 |
|---|---|
| 外部通信 | rank1cdn[.]com 宛ての通信 |
| WordPressデータベース | wp_optionsの_uf6qdn2hmm、t8krdk990phb、_np5pvf754c |
| 管理者アカウント | wpsupport_で始まる不明なユーザー名、wp-mail[.]netを使用したアカウント |
| WordPressコアに見せかけたファイル | wp-includes/class-wp-cache-util.php |
| スケジュールタスク | #ms6v46を含む不審なcron設定 |
| その他 | .cacheファイルでPHPを実行する設定、不明なPHPファイルや管理者権限の変更 |
これらは開発元が調査対象として挙げている指標であり、いずれも単独で安全性や侵害範囲を確定できるものではありません。実際に除去する場合は、証跡を保全したうえで正規ファイルとの比較や専門家による確認を行います。
影響を受けるサイト別の対応方法
開発元は、問題のファイルを取得した後の使用状況によって対応を分けています。
| 利用状況 | 推奨対応 |
|---|---|
| 問題の時間帯に取得した3.0.123を有効化した | サイトが侵害されたものとして調査・復旧。修正版への更新のみで完了としない |
| 問題の3.0.123をインストールしたが、一度も有効化していない | プラグインファイルを削除し、正常な3.0.124を再取得してセキュリティスキャンを実施 |
| 問題のファイルをダウンロードしたがインストールしていない | この事案だけを理由にWebサイトが侵害されたと判断する必要はない |
| 無料版「Rank Math SEO」のみ使用 | 今回の改ざん事案による影響はない |
有効化したサイトはバックアップ復元と認証情報の交換を優先
Rank Mathは、影響を受けたファイルを有効化したサイトについて、2026年10月15日20時2分(UTC、日本時間16日5時2分)より前に取得したクリーンなWebサイト・データベースのバックアップから復元することを推奨しています。復旧時にはマルウェアスキャンを実施し、正常な3.0.124を公式アカウントから入手して導入します。
安全なバックアップがない場合は、単なるプラグインの無効化では不十分です。開発元は、プラグインフォルダーとバックドアの再生成に使われる設定を除去したうえで、サーバー内の不正ファイル、管理者アカウント、cron設定、SSH接続設定などを調べるよう案内しています。操作を誤るとサービス障害や証跡の消失につながるため、ホスティング事業者やインシデント対応の専門家に調査・復旧を依頼する方法が適しています。
復旧後も、WordPress管理者パスワード、データベース認証情報、セキュリティキー・salt、SMTP・決済・外部APIの認証情報、FTP/SFTP・SSHなどのアクセス情報を交換し、不審な通信や削除したファイルの再出現を監視する必要があります。管理者アカウントの多要素認証設定も確認します。
なお、Rank Mathはメール内のログインリンクやダウンロードリンクを経由せず、公式サイトrankmath.comへ直接アクセスして修正版を取得するよう案内しています。
WordPress管理者が確認したいこと
WordPressのプラグイン一覧でRank Math PROの導入有無と現在のバージョンを確認し、更新履歴、管理操作ログ、バックアップなどから、10月16日朝から夕方までの該当時間帯に3.0.123を取得・更新した履歴がないか調べます。現在3.0.124を使用していても、以前に不正な3.0.123を有効化していれば、追加の侵害調査が必要です。
また、今回の問題は既知の脆弱性を含むプラグインを更新せずに放置した事案ではなく、正規の更新経路で悪意あるコードが配布された事案です。ソフトウェアのサプライチェーン攻撃として、プラグイン更新後の管理者追加や予期しないファイル変更、外部通信を検知できるかも確認対象になります。
過去には別のWordPressプラグインでもバックドアを仕込むサプライチェーン攻撃が報告されています。今回の調査ではプラグイン本体だけでなく、WordPress外のサーバー設定や接続先サービスに残る影響まで確認することが必要です。
出典
- Rank Math PRO 3.0.123 Security Incident: How to Secure Your Website – Rank Math
- The Official Rank Math SEO Changelog & Release Notes – Rank Math
- PSA: Malware Found in Some Rank Math SEO PRO 3.0.123 Downloads – Wordfence
- Rank Math SEO PRO 3.0.123 – Unauthenticated Embedded Malicious Code(CVE-2026-111862)- Wordfence Intelligence
関連記事
 VSCodeの拡張機能を標的とするサイバー攻撃-12件の悪性コンポーネントを確認
 オランダ通信大手Odido、不正アクセスで個人情報漏洩 最大620万アカウント規模か
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 原田産業「ビールの縁側」不正アクセス 続報 脆弱性悪用で管理者権限取得、カード情報含む9名に漏えいの可能性
 Cloudflare Containersにクロステナント情報露出の脆弱性-サイバー攻撃への悪用は確認されず
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 iPhone ユーザーは今すぐ バージョン確認を-ハッキング ツール DarkSword がGitHubに流出

