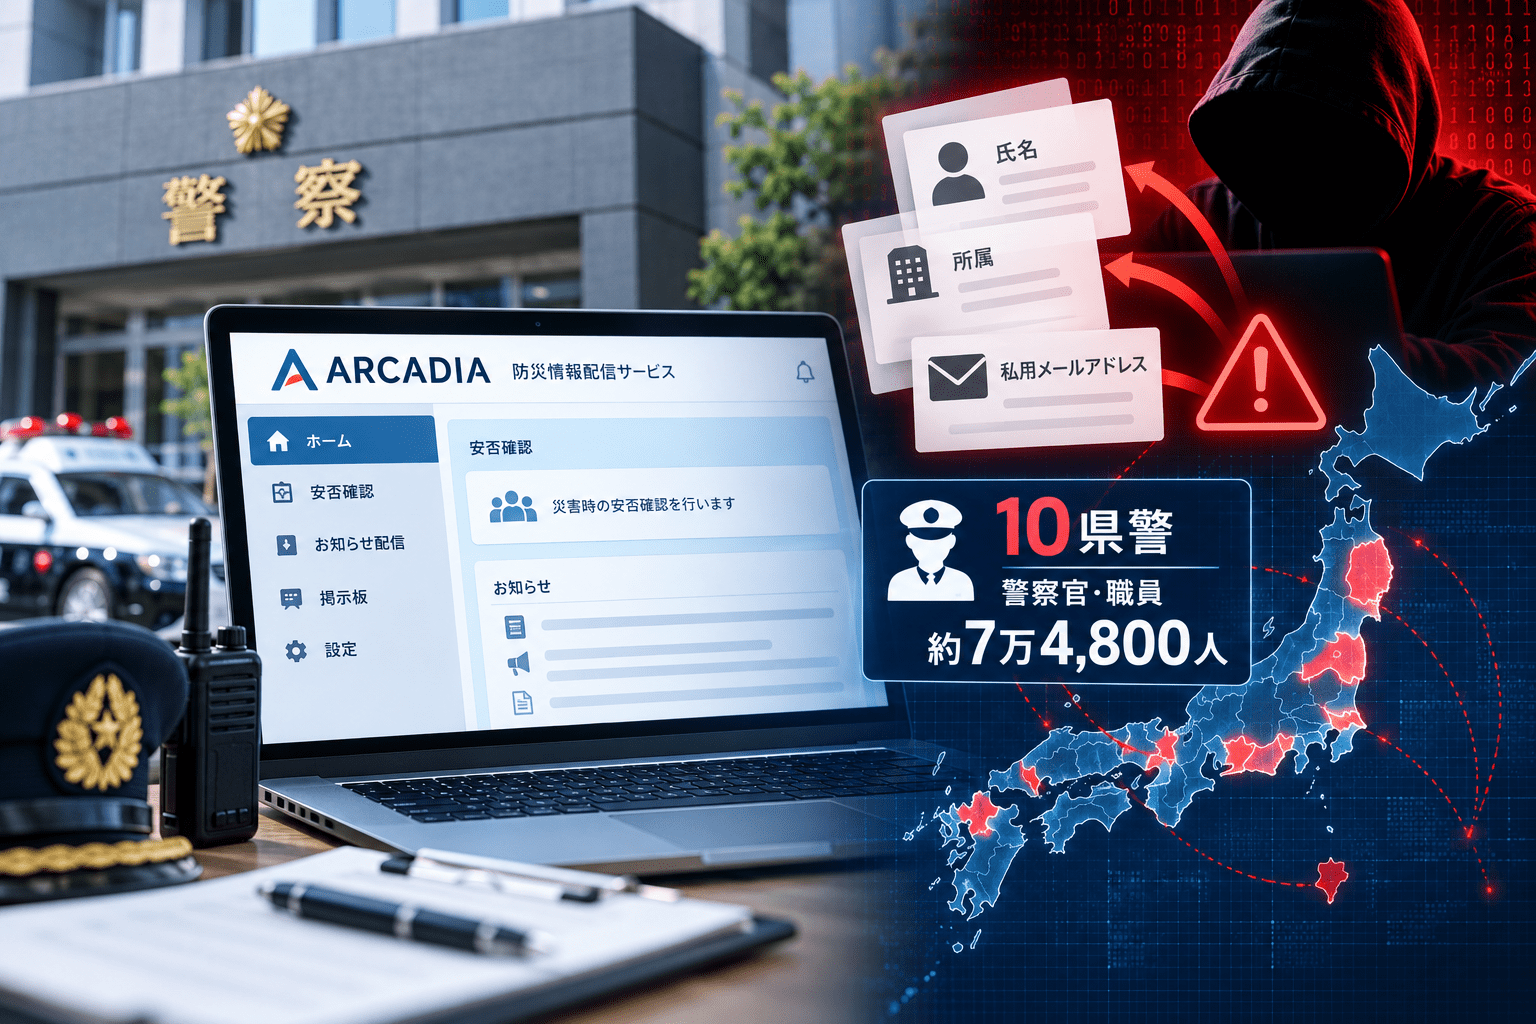
防災情報配信サービス「SpeeCAN RAIDEN」などを提供する株式会社アルカディアへの不正アクセスについて、警察官・警察職員の災害時安否確認情報に影響が及ぶ可能性が、全国20府県警、約12万5,000件に上ると報じられました。2026年10月20日23時57分公開のFNNプライムオンラインが警察関係者への取材を基に伝えたものです。本記事では警察官・警察職員の登録情報のみを集計対象としています。
セキュリティ対策Labが個別の府県警への取材報道を照合したところ、神奈川、愛知、埼玉、兵庫、福岡、広島、岡山、栃木、群馬、香川、鹿児島、福井、徳島の13県警について対象規模を確認できました。各報道の概数を単純合計すると約9万3,800人であり、全国報道の約12万5,000件に新たに足す数字ではありません。
安否確認サービスに登録された氏名、所属、メールアドレス、私用の連絡先などが第三者に取得された場合、警察職員本人を狙う標的型フィッシングや、警察官になりすました企業・自治体への接触に悪用されるリスクがあります。ただし、約12万5,000件は漏えいのおそれがある情報の規模で、同件数の外部流出が確認されたものではありません。警察の捜査システムに侵入された事案でもありません。
アルカディアによる警察官・職員情報への影響:サマリー
- 2026年10月20日深夜のFNN報道によると、20府県警で警察官・職員の安否確認情報約12万5,000件に影響の可能性があるとされています。
- 13県警の名前と人数を個別の取材報道で確認しました。約9万3,800人はその13県警の概算で、全国集計と独立した被害件数ではありません。
- 今回新たに一覧に加えたのは、兵庫県警約1万3,000人、岡山県警約4,000人、福井県警約2,000人。いずれも10月15~17日に先行報道されていました。
- 全国報道では京都府警も影響のある警察組織として挙げられていますが、今回の確認範囲では「警察職員の安否確認登録情報」に該当する人数と項目を確定できていないため、人数付き一覧には載せていません。
- 主な情報項目は氏名、所属、メールアドレスなどで、私用メールや個人携帯の連絡先を含む県警もあります。各県警で項目は異なります。
- 県警自体への個別のサイバー攻撃が20件発生したことを示すものではなく、共通の外部システムの不正アクセスによる波及です。
- 警察官を装う詐欺、偽の参集・安否確認連絡、職員の私用アカウントを狙う攻撃には警戒が必要ですが、これらの二次被害が今回の情報を使って発生したと確認されたわけではありません。
| 集計対象 | 報道で示された規模 | 今回の扱い |
|---|---|---|
| 警察官・警察職員の安否確認登録情報 | 20府県警・約125,000件 | 全国報道による影響の可能性。流出確定数ではない |
| うち県警ごとの人数が判明した組織 | 13県警・約93,800人 | 地方・全国の個別報道からまとめた内訳。全国約125,000件には加算しない |
※ 別に報じられた**住民向け防犯メール登録情報(4府県警)**は、上記の20府県警・約12万5,000件および13県警・約9万3,800人の集計対象に含めていません。4府県警は職員情報の影響組織と一部重複するため、府県警数の単純な足し引きも行いません。
警察官・職員の登録情報への影響が報じられた13県警の一覧
2026年10月21日朝までに確認できた県警別の人数を示します。いずれも、県警への取材などを基に報道された「漏えいの可能性がある登録情報」の概数です。13県警以外の府県警を、根拠なしに推定して掲載していません。
| 県警 | 対象規模(報道値) | 主な情報・状況 | 根拠となる報道 |
|---|---|---|---|
| 神奈川県警 | 約16,000人 | 氏名、私用メールアドレスなど | FNN/関東4県警 |
| 愛知県警 | 約15,000人 | 氏名、所属、メールアドレスなど | メ~テレ |
| 埼玉県警 | 約13,000人 | 安否確認システム登録者の氏名、所属、私用メールなど | 共同通信 |
| 兵庫県警 | 約13,000人 | メールアドレス、氏名の一部、所属を示すコードなど | 共同通信/熊本日日新聞 |
| 福岡県警 | 約11,000人 | 氏名、所属、メールアドレスなど。対象サービスの利用を中断 | テレビ西日本/FNN |
| 広島県警 | 約5,700人 | 氏名、所属、私用メールアドレスなど | テレビ新広島/FNN |
| 岡山県警 | 約4,000人 | 警察官・職員のほぼ全員。氏名、所属、個人携帯のメールアドレスなど。県民情報は対象外との説明 | KSB瀬戸内海放送 |
| 栃木県警 | 約3,900人 | 全職員の氏名、所属、メールアドレスなど | 共同通信/熊本日日新聞 |
| 群馬県警 | 約3,700人 | 職員の連絡先など。安否確認システムの運用を停止 | テレビ朝日 |
| 香川県警 | 約2,400人 | 県警本部所属の警察官・職員のほぼ全員。私用メールを一部含む | ASCII.jp |
| 鹿児島県警 | 約2,200人 | 警察官・職員の7割超が登録。間接的な委託関係。県警安心メールの一般登録者は対象外 | 鹿児島テレビ/FNN |
| 福井県警 | 約2,000人 | 全職員の氏名、所属、私用メールなど。事業者からは「漏えい可能性は低い」との説明も報道 | 読売新聞/ライブドアニュース |
| 徳島県警 | 約1,900人 | 警察官・職員の氏名、所属、メールアドレスなど | 四国放送 |
| 13県警の概算合計 | 約93,800人 | 全国報道の20府県警・約125,000件の内訳として扱い、重ねて加算しない | — |
兵庫・岡山両県警については共同通信が10月15日、両県警への取材を基に影響を報じました。兵庫県警では氏名そのものが全員分記録されていたと断定せず、氏名の一部や所属コードという報道表現に従っています。岡山県警は、警察官・職員ほぼ全員の登録情報が対象とされる一方、県民の情報は含まれないと説明しています。
福井県警では、10月17日の読売新聞が約2,000人を対象に挙げていますが、県警の問い合わせに対してアルカディア側が「不正アクセスを受けたサーバーとは異なり、漏えいの可能性は低い」と説明したことも報じられています。対象として調査・注意喚起された人数と、実際の情報流出が確定した人数は異なります。
関東4県警(神奈川・埼玉・栃木・群馬)の合計約3万6,600人は、上表の内数です。また、京都府警については全国報道で名前が挙がっていても、今回確認できた資料だけでは職員向け安否確認登録情報の規模を埋められません。全国集計の20府県警について、名称・件数の全件内訳が公開されたわけではありません。
県警以外にも影響したアルカディアの共通基盤
アルカディアへの不正アクセスは警察職員だけの問題ではありません。自治体や消防機関の防災情報配信、住民向けメール、職員参集連絡、NET119などにも影響が報じられています。住民向け防犯メール登録者、自治体・消防の職員、NET119利用者の人数は、本記事の約12万5,000件には追加していません。
自治体・消防・学校などの影響先とサービスの停止・復旧状況は、セキュリティ対策Labのアルカディア不正アクセスによる影響先総合まとめに掲載しています。行政主体の件数と、警察官・職員の登録情報件数は別の集計単位です。
外部の安否確認システムを通じて複数の警察組織へ波及
アルカディアは自治体・警察・消防などの緊急連絡に用いる配信基盤を提供しています。災害時の安否確認・職員招集のため、警察官本人が私用メールアドレスや携帯電話番号を登録する場合があります。業務用システムに保存していない情報でも、外部の連絡基盤に保管されていれば影響範囲に入り得ます。
アルカディアの公式報告では、10月11日の不審な挙動の検知、12日の侵入経路遮断、影響範囲の調査などを説明しています。10月19日付の技術報告書(第12報)では不正プログラムによる大量のメール送信にも言及していますが、不正メール送信数を県警職員の流出人数と混同してはいけません。
鹿児島県警は別の通信事業者からサービス提供を受け、アルカディアが情報管理を担っていたと報じられています。委託元の組織が直接アルカディアと契約していない場合も、再委託先などデータ管理者に事故が起きれば情報の影響調査が必要になります。
警察官・職員の氏名、所属、私用メールアドレスが狙われる危険性
警察官や職員の氏名と所属が私用の連絡先に結び付いた場合、メールアドレスだけが知られる事例よりも、送信先に合わせた攻撃文面を作られやすくなります。実在する部署名や職員名を組み合わせることで、受信者が業務上の連絡だと誤認する危険があります。以下は、今回の情報が第三者に取得された場合に考えられる想定される二次リスクであり、県警の登録情報がこうした攻撃に使われたと確認された事実ではありません。
1. 安否確認・勤務連絡を装う標的型フィッシング
災害時の緊急連絡システムに登録した情報だと知られていれば、安否確認の再登録、連絡先更新、アカウントの再認証などを装う不審なメール・SMSが届く可能性があります。職員が偽サイトに職場や私用サービスの認証情報を入力した場合、メールアカウントの乗っ取りや追加の情報収集につながりかねません。
所属部署と連絡先を組み合わせた、特定の人や組織に合わせて作られる攻撃は、一般的な無差別メールよりも見抜きにくくなります。組織内での見分け方と報告訓練については、標的型攻撃メール訓練の基本と実施方法で解説しています。
2. 実在する警察職員を装った自治体・企業への連絡
実在の氏名や所属を名乗り、企業に「捜査への協力」「資料の緊急提出」「口座・取引履歴の確認」などを求める、警察を装った連絡の信憑性が高まるおそれがあります。警察との日常的な連携がある自治体、防犯関連事業者、金融機関、通信事業者などでは、氏名や部署名が正しいという理由だけで要求を受け入れない運用が必要です。
警察庁も、実在する警察署などの電話番号が着信画面に表示されるよう偽装する特殊詐欺を注意喚起しています。この手口は今回のアルカディア事案との関連が確認されたものではありませんが、警察をかたる電話詐欺への警察庁の注意喚起が示すとおり、表示番号や相手の名乗りだけでは本人確認になりません。
3. 私用メールを経由したアカウント侵害・連絡先への波及
警察官や職員の私用メールアドレスが知られた場合、仕事以外に利用するWebサービスの偽通知や、知人になりすますメールを送られる可能性もあります。私用アカウントが乗っ取られれば、保存されている連絡先や過去のやり取りから、さらに他者を狙った攻撃につながる危険があります。
今回の報道は、各職員のパスワードが漏えいしたことを示していません。したがって、パスワードの流出やアカウント乗っ取りを既成事実として扱うべきではありません。一方、不審なログイン通知があった場合は、公式サービスの設定画面からログイン履歴を確認し、必要に応じてパスワード変更と多要素認証を実施することが有効です。
4. 特定職員への嫌がらせや社会的圧力
警察官の所属と個人の連絡先が結び付いた場合、個人宛ての執拗な連絡、嫌がらせ、虚偽情報の送信などに利用されるリスクも考えられます。所属情報だけで担当業務の詳細まで特定できるとは限らないものの、公開情報やSNS上の情報と組み合わされることで、対象者への接触が容易になる場合があります。
このため警察職員本人への通知では、業務メールだけでなく、安否確認サービスに登録している私用メールアドレスや携帯電話に届く不審な連絡にも注意を促す必要があります。
警察・自治体・企業が確認すべき対策
警察本部・安否確認システムの担当部門は、サービス提供元や間接委託先から、影響の可能性がある登録者と情報項目、対象となったシステム、アクセスログ調査の結果を取得し、職員へ具体的に知らせることが優先事項です。勤務連絡を装った偽通知が流れた場合に備え、正式な連絡手段・送信元・問い合わせ先をあらためて案内します。サービスを停止・再開する際には、災害時の招集や緊急連絡が代替手段で機能するか、実際の連絡訓練で点検します。
県警と取引・連携する企業や自治体は、警察官や部署を名乗るメール、請求書、資料提出依頼、支払い依頼を受けた際の本人確認手順を確認してください。返信メールや記載された電話番号ではなく、従来から把握している代表番号・担当窓口など別経路で照合します。口座変更、機密データの提供、権限付与などは、本人確認に加えて承認フローを通す運用が適しています。
情報システム・セキュリティ部門では、職員の不審メール報告窓口と初動対応手順を明確にし、業務システムの多要素認証、メール認証・受信側保護、異常ログインの監視を点検します。標的型攻撃メール訓練のシナリオ設計を利用して「外部の関係者を名乗る連絡」「偽の安否確認」「認証情報入力を迫る通知」への対応を訓練することも選択肢となります。ただし、今回の事件が特定の組織への標的型攻撃につながったと断定する根拠はありません。
警察職員本人と一般市民が注意したいこと
警察官・職員本人は、安否確認サービスや職員連絡網を名乗るメール・SMSから認証画面へ移動せず、普段利用する正規のアプリや、所属組織から確認した窓口を使って通知内容を確認してください。私用メールに届く勤務・人事・緊急参集を装った連絡も、普段と違う操作を求められた場合は別経路で確認します。怪しい通知を受け取った場合には削除するだけでなく、組織の指定窓口へ報告します。認証情報を入力してしまったときは速やかに申告し、アカウント保護の措置を受けてください。
一般市民は、警察を名乗る電話やメッセージで実在する職員の氏名・部署名が伝えられても、それだけで本物だと判断しないでください。金銭の送付、口座情報・パスワードの提供、SNS上での捜査対応などを要求された場合はその場で応じず、いったん電話を切り、公式に公表されている警察窓口へ自分で連絡してください。警察相談専用電話「#9110」も利用できます。
鹿児島県警については、一般県民向け「県警安心メール」の登録者は本件の対象外と報じられています。
出典
- 全国の警察官らの情報 大量流出か 不正アクセスで22府県警に影響(2026年10月20日23時57分)―FNNプライムオンライン
- SpeeCAN RAIDENへの不正アクセスに伴う一連の対応について―株式会社アルカディア
- 2026年10月19日付 不正アクセスの経過と対処―株式会社アルカディア(PDF)
- 兵庫・岡山両県警でも漏えいか(2026年10月15日)―共同通信/熊本日日新聞
- 岡山県警の警察官・職員約4,000人の情報に漏えいの可能性(2026年10月15日)―KSB瀬戸内海放送
- 福井県警約2,000人の情報に漏えいの可能性(2026年10月17日)―読売新聞/ライブドアニュース
- 関東4県警の職員計約3万6,600人の情報(2026年10月20日)―テレビ朝日
- 福岡県警約1万1,000人への影響(2026年10月20日)―テレビ西日本/FNN
- 広島県警約5,700人への影響(2026年10月15日)―テレビ新広島/FNN
- 香川県警など3県警への影響(2026年10月20日)―ASCII.jp
- 鹿児島県警約2,200人への影響(2026年10月20日)―鹿児島テレビ/FNN
- 警察を名乗る電話への注意喚起―警察庁
関連記事
 PHPに2件の重大な脆弱性、10月21日23時に緊急修正予定 CVSS 9.2、全利用者に更新準備を要請
 ホクヨーがランサムウェア 感染によるシステム障害を公表、復旧は完了も個人情報流出は調査中
 銀のさら・釜寅・すし上 等に不正アクセスによるサイバー攻撃、最大約650万件の個人情報漏えいの可能性―注文サイト・アプリ停止続く
 横須賀市、防災・防犯情報サービス 最大約6万人の個人情報漏えいの恐れ―委託先 アルカディアに不正アクセスによるサイバー攻撃で
 香川県、防災情報 メール約2万5,566件の漏えいのおそれ―職員安否確認システムにも影響、アルカディアへの不正アクセス
 神奈川県座間市「いさまメール」、登録者約1万1,000人の情報に漏えいの可能性―アルカディアへの不正アクセスで職員参集システムも停止
 ドコモメール、フィッシングメールにも「公式マーク」表示―送信ドメイン認証の設定不備を公表、SPF通過でも注意
 メドレーの予約システム「アットリンク」に不正アクセスによるサイバー攻撃のまとめ-最大787件の医療機関に影響
 Studioへの不正アクセスによるサイバー攻撃のまとめ-LUUP2万1,368件、Link-U7,663件、ラクスル6,412件など、自治体・企業にも波及

