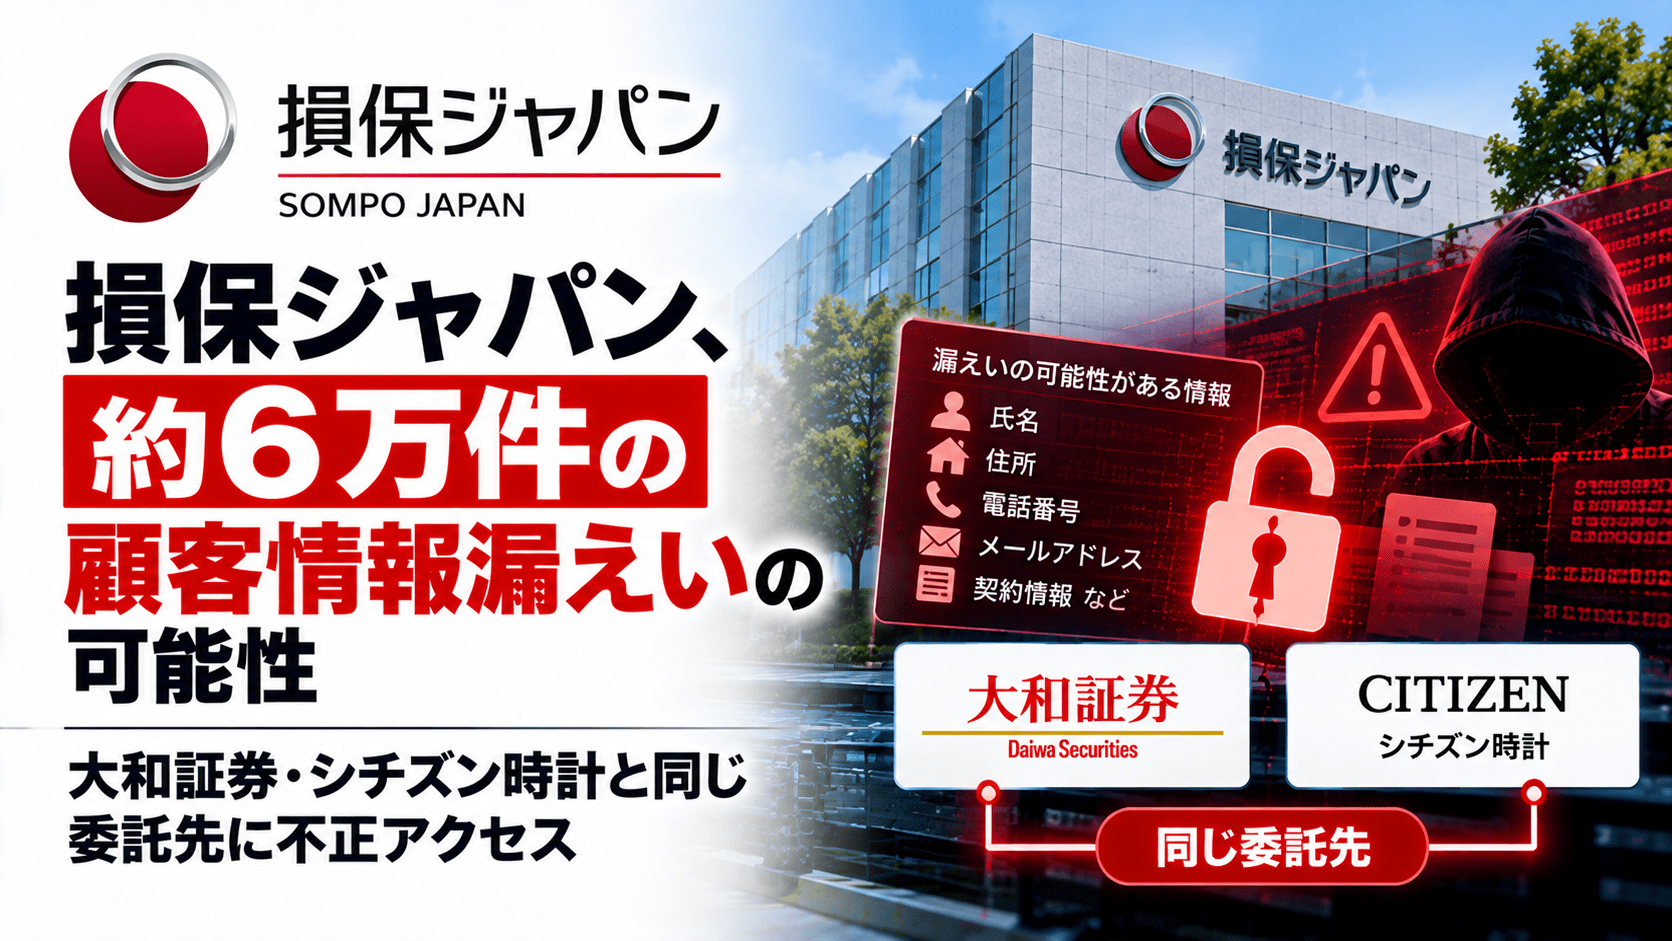
損害保険ジャパンは2026年10月7日、事業者向け通信機能付きドライブレコーダー「SMILING ROAD(スマイリングロード、以下SR)」の問い合わせ対応で利用している外部委託先のシステムが不正アクセスを受け、顧客情報が漏えいした可能性があると公表しました。
対象は、問い合わせ単位で延べ約6万件です。同一顧客による複数回の問い合わせを重複して含むため、「約6万人」を意味するものではありません。
不正アクセスを受けたのは、スカラコミュニケーションズが提供するFAQシステム「i-ask」のサーバーです。同じ不正アクセスでは、大和証券とシチズン時計も顧客情報が漏えいした可能性を公表しています。
損保ジャパンの委託先不正アクセスのサマリー
- 損保ジャパンが2026年10月7日に顧客情報漏えいの可能性を公表
- 対象サービスは事業者向け通信機能付きドライブレコーダー「SMILING ROAD」
- SRの問い合わせ対応で利用していたスカラコミュニケーションズのシステムが不正アクセスを受けた
- 不正アクセスは2026年10月2日20時33分頃から10月3日8時1分頃まで発生
- 漏えいした可能性があるのは問い合わせ単位で延べ約6万件
- 氏名、電話番号、住所、メールアドレス、勤務先情報、ドライバーID、運転アラート情報などが対象
- 金融機関の口座、クレジットカード、マイナンバーカード情報は含まれていない
- 損保ジャパン自身のシステムへの不正アクセスは確認されていない
- 10月7日時点で情報の不正利用やインターネット上での公開・拡散は確認されていない
- スカラコミュニケーションズへの同じ不正アクセスでは、大和証券やシチズン時計も影響を公表
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月7日 |
| 対象企業 | 損害保険ジャパン株式会社 |
| 不正アクセスを受けた委託先 | 株式会社スカラコミュニケーションズ |
| 対象サービス | SMILING ROADのよくある質問・問い合わせ機能 |
| 不正アクセス期間 | 2026年10月2日20時33分頃~10月3日8時1分頃 |
| 対象件数 | 問い合わせ単位で延べ約6万件 |
| 漏えいした可能性がある情報 | 氏名、電話番号、住所、メールアドレス、勤務先情報、ドライバーID、運転アラート情報、利用機器情報、申込番号、問い合わせ内容など |
| 含まれない情報 | 金融機関口座、クレジットカード、マイナンバーカード情報 |
| 損保ジャパン本体への不正アクセス | 確認されず |
| 二次被害 | 公表時点で不正利用を確認せず |
SMILING ROADの問い合わせ機能で利用する委託先サーバーが被害
損保ジャパンは、主にSMILING ROADを導入している企業の従業員から寄せられる質問や問い合わせへの対応に、スカラコミュニケーションズが提供するサービスを利用していました。
10月3日、スカラコミュニケーションズから、同社サーバーへの不正アクセスによって損保ジャパンの顧客情報が漏えいした可能性があるとの連絡を受けました。
スカラコミュニケーションズによると、第三者は10月2日20時33分頃から10月3日8時1分頃にかけて「i-ask」の管理サイトへ不正にログインし、サーバー上へ不正なプログラムを設置しました。その後、同一サーバー上で稼働していた利用企業のデータベースから問い合わせ情報を取得した可能性があります。
同社は10月3日朝、データベースの監視アラートを契機に調査を開始し、同日8時頃に不正アクセスを遮断しています。
損保ジャパン自身のシステムに対する不正アクセスは確認されていません。
約6万件の問い合わせ情報が対象、運転アラート情報も含む
漏えいした可能性があるのは、スカラコミュニケーションズのサーバーに保存されていたSMILING ROADの問い合わせ関連情報です。
損保ジャパンは対象を「約6万件」としていますが、これは問い合わせ単位の延べ件数で、同じ顧客が複数回問い合わせた場合は重複して計上されています。
対象となる可能性がある情報は次の通りです。
- 氏名
- 電話番号
- 住所
- メールアドレス
- 勤務先に関する情報(法人名、部門名、業種、代理店名など)
- ドライバーID
- 運転アラートに関する情報(種別、発生日時)
- 利用機器の情報(ドライブレコーダーのシリアル番号など)
- 申込番号
- 問い合わせ内容(件名、本文)
ドライバーIDは、SMILING ROADを利用する事業者がドライバーごとに識別し、運転の振り返りや安全運転指導に利用するIDです。
一方、金融機関の口座、クレジットカード、マイナンバーカードに関する情報は含まれていないとしています。
大和証券・シチズン時計と同じ「i-ask」への不正アクセス
今回の損保ジャパンの事案は、10月5日に大和証券、10月6日にシチズン時計が公表した事案と同じスカラコミュニケーションズへの不正アクセスによるものです。
スカラコミュニケーションズは10月6日、「i-ask」を運用する同一サーバー上で最大5社の利用企業環境が影響を受け、問い合わせ情報最大713,126件が漏えいした可能性があると公表しています。この数字も問い合わせ単位の延べ件数で、実際の対象人数は名寄せ作業中としています。
セキュリティ対策Labでは、スカラコミュニケーションズ「i-ask」への不正アクセスについて、複数企業への影響をまとめています。
これまでに公表された主な影響は次の通りです。
| 企業 | 公表された影響 |
|---|---|
| 大和証券 | 約11万人の氏名、メールアドレス、口座番号など。個人を特定できない問い合わせを含め約22万件 |
| シチズン時計 | 約10万人の氏名、住所、電話番号、メールアドレスなど |
| 損保ジャパン | 問い合わせ情報を延べ約6万件 |
シチズン時計の事案については、委託先への不正アクセスで約10万人の個人情報漏えいの可能性でも整理しています。
公表時点で不正利用やインターネット上への公開は確認されず
損保ジャパンは、10月7日時点で今回の情報が不正利用された事実は確認していないとしています。
また、情報がインターネット上に公開・拡散された事実も確認されていません。
一方、氏名や問い合わせ内容などを利用して損保ジャパンや関係者を装う電話・メールによる詐欺につながる可能性があるとして、不審な連絡に記載されたリンクや添付ファイルを利用しないよう注意を呼び掛けています。
漏えいした可能性がある情報の対象者には個別に連絡し、連絡が困難な場合は今回の公表をもって通知に代えるとしています。
情報システム部門が確認したい外部問い合わせシステムのデータ管理
今回の一連の事案では、自社の基幹システムではなく、複数企業が問い合わせ対応に利用していた外部サービスが共通の影響点となりました。
問い合わせ管理システムには、氏名やメールアドレスだけでなく、問い合わせ本文、顧客番号、勤務先、契約・機器情報など、業務やサービスによって異なる情報が蓄積されます。
情報システム部門では、外部のFAQ・問い合わせ管理サービスについて、次の項目を確認できます。
- 委託先サービスにどの個人情報・業務情報を保存しているか
- 自由記述欄に想定外の機密情報が入力される可能性がないか
- 問い合わせ履歴の保存期間が必要以上に長くなっていないか
- 委託先の管理画面に多要素認証が導入されているか
- 複数顧客の環境やデータがどのように分離されているか
- 委託先でインシデントが発生した場合の通知期限や連絡経路が契約で定められているか
- インシデント時に自社の影響件数と対象データを迅速に特定できるか
今回の事案では、スカラコミュニケーションズが管理者認証の強化、多要素認証の導入、環境間の分離、監視体制の強化、第三者による定期的な脆弱性診断などを再発防止策として挙げています。
出典
- 当社事業者向けサービスで使用する外部委託先システムへの不正アクセスによるお客さま情報漏えいの可能性について – 損害保険ジャパン株式会社
- FAQシステム「i-ask」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ – 株式会社スカラコミュニケーションズ
- 委託先事業者に対する不正アクセスによるお客様情報の漏えいの可能性について – シチズン時計株式会社
- 外部委託先への不正アクセスによるお客様情報の漏洩の可能性について – 大和証券株式会社
関連記事
 HIS タイ子会社に不正アクセス、最大627名のパスポート情報流出の可能性―ファイルサーバからデータ不正取得の恐れ
 東急ホテルズ&リゾーツ、宿泊予約システム委託先での不正アクセスによる個人情報漏洩の可能性を発表
 シチズン時計、委託先 スカラコミュニケーションズへの不正アクセスで約10万人の個人情報漏洩の可能性―スカラコミュニケーションズは大和証券にも影響
 東北電力ネットワーク、システムの設計不備で顧客情報が一時閲覧可能に
 アクサ損害保険 ペット保険システムに不正アクセス-情報流出の可能性
 JDownloaderの公式サイトが不正アクセスで改ざん、インストーラーがマルウェアに置き換えられる
 鳥取ガス、児嶋太一前社長を解任―会社資金10.8億円を個人口座へ送金、私的流用3億円超を会社側が指摘
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も

