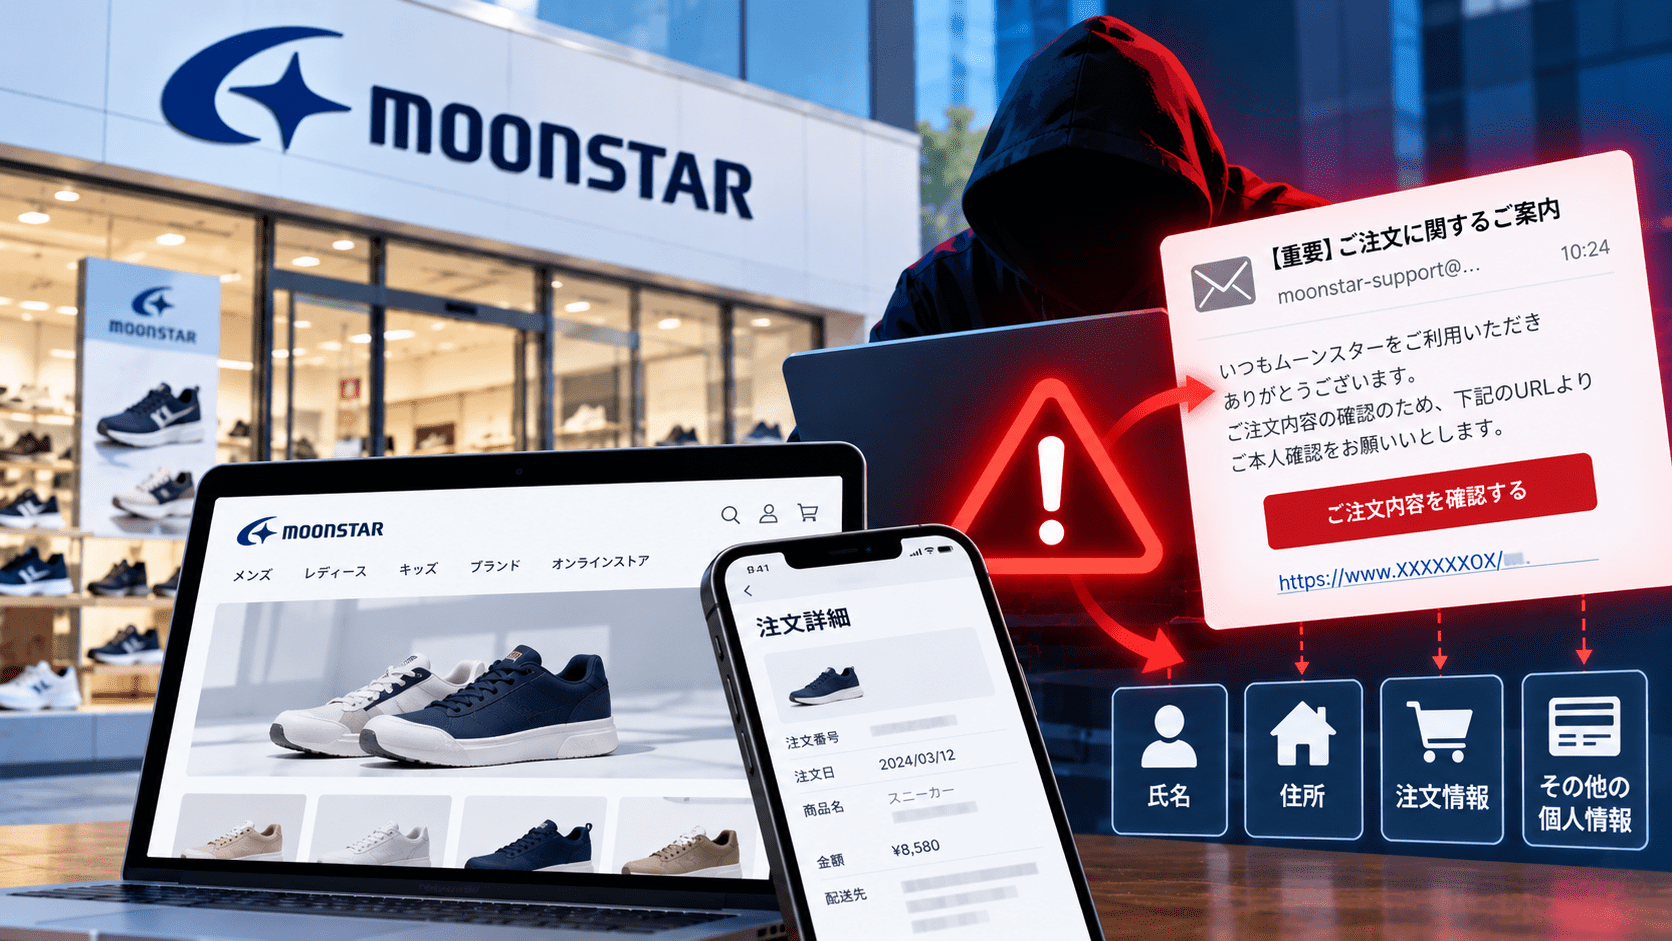
株式会社ムーンスターは2026年10月2日、同社システムサーバーへの不正アクセスについて続報を公表し、オンラインストア利用者の氏名、住所、電話番号、メールアドレス、過去の注文情報が閲覧・取得され、個人情報が漏えいした可能性があることを明らかにしました。
同社は2026年3月26日の第一報で、一部サーバーへの不正アクセスの疑いを公表していました。その後の調査で、不正なログインと情報取得が行われた可能性が判明しています。
クレジットカード番号やパスワードは対象サーバーに保存されておらず、今回の事案には含まれていません。一方、ムーンスターを装ったフィッシングメールが一部顧客へ送信されていることも確認されています。
ムーンスター不正アクセスのサマリー
- 2026年3月26日、不正アクセスの疑いを公表
- 10月2日の続報で、顧客情報が閲覧・取得された可能性を公表
- 対象情報は氏名、住所、電話番号、メールアドレス、過去の注文情報
- 対象はムーンスターオンラインストア利用者
- クレジットカード番号、パスワードは今回の対象外
- 情報が不特定多数へ公開された事実は確認されていない
- ムーンスターを装うフィッシングメールを一部顧客で確認
- 対象サーバーの外部接続遮断、パスワード強制変更、脆弱性対策などを実施
| 項目 | 内容 |
|---|---|
| 第一報 | 2026年3月26日 |
| 続報 | 2026年10月2日 |
| 対象企業 | 株式会社ムーンスター |
| 事案 | システムサーバーへの不正アクセス |
| 漏えいした可能性がある情報 | 氏名、住所、電話番号、メールアドレス、過去の注文情報 |
| 対象外 | クレジットカード番号、パスワード |
| 二次被害 | ムーンスターを装うフィッシングメールを一部顧客で確認 |
| 対応 | 外部接続遮断、パスワード強制変更、技術調査、脆弱性対策など |
3月の第一報から、顧客情報漏えいの可能性が判明
ムーンスターは3月26日の第一報で、一部サーバーへの不正アクセスの疑いを確認したとして、外部の専門機関と調査を開始しました。
その後、不正なログインと情報取得が行われた可能性が判明。10月2日の続報では、オンラインストア利用者の個人情報が閲覧・取得された可能性があるとしています。
不正アクセスの手口や基本的な対策については、セキュリティ対策Labの不正アクセスとは―定義・件数・手口・目的・防止策でも整理しています。
氏名・住所・電話番号・注文情報などが対象
漏えいした可能性がある情報は次のとおりです。
- 氏名
- 住所
- 電話番号
- メールアドレス
- 過去の注文情報
これらの情報が不特定多数へ公開された事実は、10月2日時点では確認されていません。
一方、クレジットカード番号やパスワードは対象サーバーに保存されておらず、今回の漏えい対象には含まれていません。
ムーンスターを装ったフィッシングメールを確認
ムーンスターは、一部顧客に対して同社を装ったフィッシングメールが送信されていることも確認しています。
同社は、メール、SMS、電話などを通じて、顧客のパスワードやクレジットカード情報を確認することはないとしています。
氏名や注文情報など、実際の顧客情報を使って正規の案内に見せかける可能性もあるため、情報が正しいことだけを理由に本物の連絡と判断しないよう注意が必要です。
こうした手口については、フィッシング詐欺の手口と対策や、SMSを使ったスミッシングでも解説しています。
オンラインストア利用者が確認したい対策
ムーンスターオンラインストアを利用したことがある場合は、次の点を確認してください。
- メールやSMSに記載されたURLからログインしない
- 「本人確認」「返金」「注文確認」などを理由にカード情報やパスワードを入力しない
- 電話でパスワードやカード番号を伝えない
- 不審な連絡は、公式サイトに掲載された窓口から確認する
- 不審なサイトへパスワードを入力した場合は、速やかに変更する
- カード情報を入力した場合はカード会社へ連絡する
今回、顧客パスワード自体は漏えい対象に含まれていないため、事案だけを理由に全利用者が一律で変更する必要はありません。ただし、フィッシングサイトへ入力した場合や、同じパスワードを複数サービスで使い回している場合は変更を検討してください。
ムーンスターが実施した対応
同社は、不正アクセスを受けたサーバーの外部接続を遮断し、パスワードの強制変更を実施しました。
さらに、専門事業者と連携した技術調査、システムの脆弱性対策、多重防御の強化、個人情報保護に関する社内ルールの見直し、社員教育などを進めています。
情報システム部門への示唆
今回の事案では、第一報から約6か月後に顧客情報の閲覧・取得の可能性が明らかになりました。
インシデント発生後は、侵入経路の特定だけでなく、どのアカウントからどのデータへアクセスされたかを追跡できるログの確保が必要です。
また、情報漏えいが疑われる場合は、調査と並行して、その情報を悪用したフィッシングやなりすましが発生していないかも監視する必要があります。今回も、情報の不特定多数への公開は確認されていない一方、フィッシングメールは実際に確認されています。
出典
関連記事
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表
福島県郡山市の委託先社員がマイナンバーカードの個人情報を私的に利用