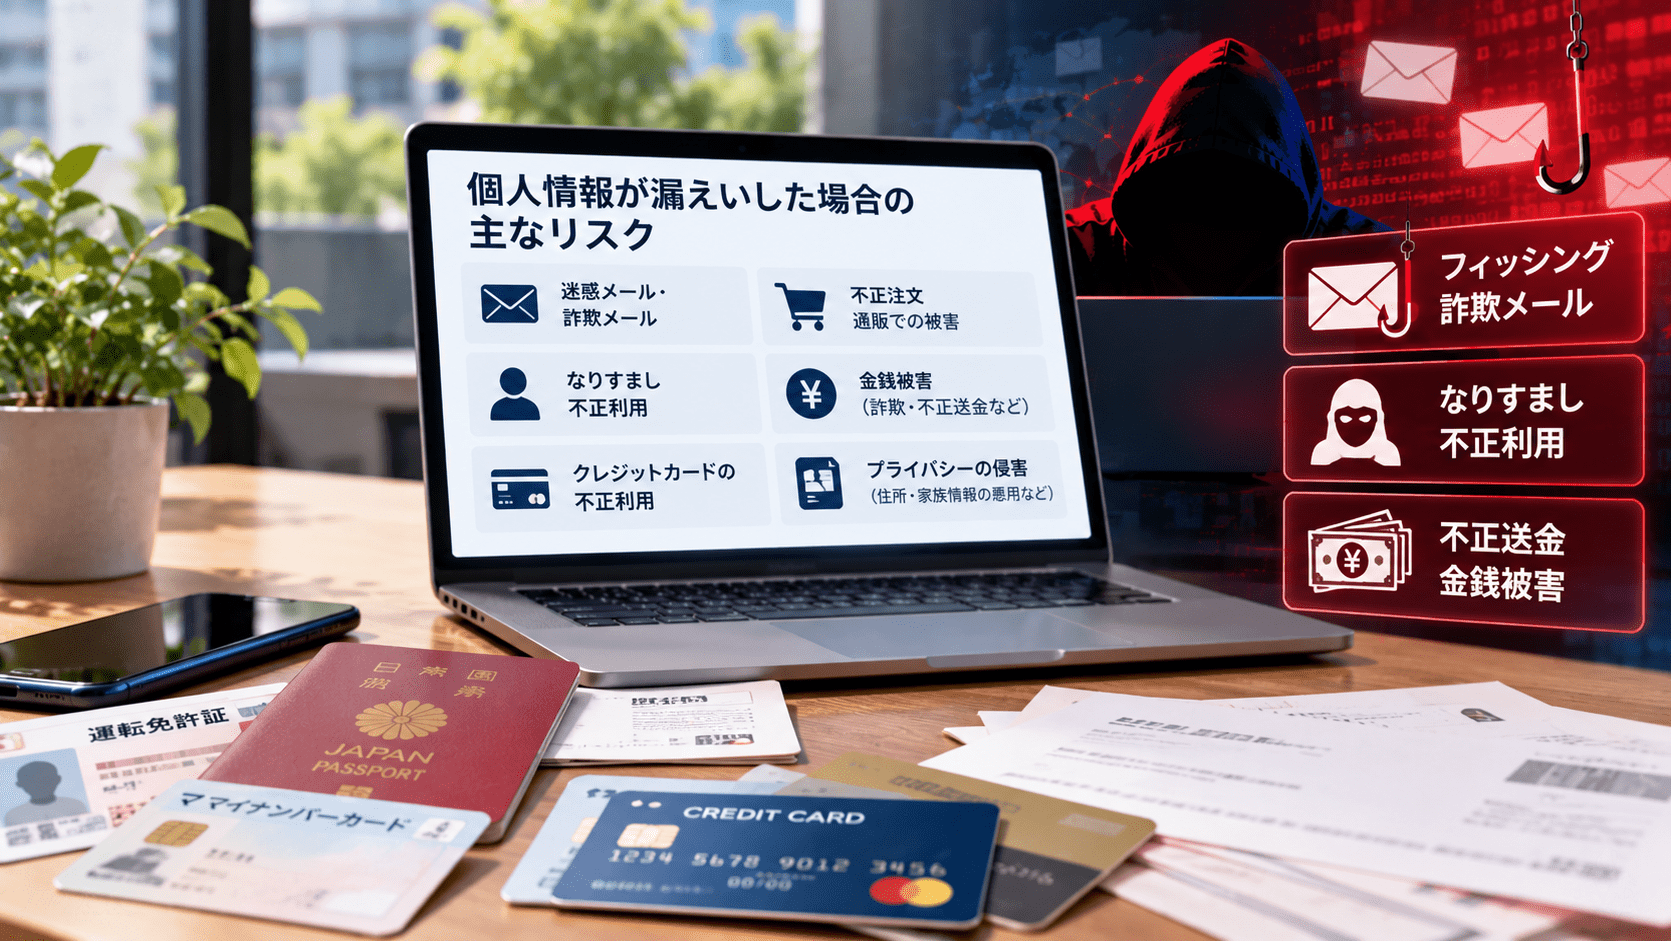
企業やサービスから「あなたの個人情報が漏洩した可能性があります」と連絡を受けたとき、取るべき対応は漏洩した情報によって大きく異なります。
メールアドレスだけが漏れた場合と、クレジットカード番号が漏れた場合、運転免許証やパスポートの画像が流出した場合では、想定される被害も優先すべき対応も同じではありません。
さらに注意したいのが、氏名、住所、電話番号、メールアドレス、注文履歴、本人確認書類などが複数まとめて漏洩した場合です。
個人情報保護委員会は、住所、電話番号、メールアドレスなどだけの漏洩については、それだけで直ちに財産的被害が生じるおそれのある漏洩に該当するものではないとの考え方を示しています。一方、クレジットカード番号は、番号のみの漏洩でも不正利用による財産的被害につながるおそれがある情報として扱われています。
ただし、単体では直接悪用しにくい情報でも、別の情報と組み合わされるとリスクは上がります。氏名、住所、電話番号、注文履歴などがそろえば、実際の利用者しか知らない情報を含んだフィッシングメールや電話を作りやすくなります。電話番号と本人確認書類が組み合わされれば、携帯電話番号の乗っ取りを狙うSIMスワップなどへの警戒も必要です。
この記事では、メールアドレス、クレジットカード、電話番号、住所、運転免許証、パスポート、マイナンバー・マイナンバーカードが漏洩した場合について、個人が想定すべきリスクと対応、連絡すべき機関を整理します。
日本の個人情報保護委員会、警察庁、デジタル庁、外務省、信用情報機関などに加え、米国連邦取引委員会(FTC)、FBI、CISA、英国National Cyber Security Centre(NCSC)、Information Commissioner’s Office(ICO)などの公的情報を参照しています。
まず結論:何が漏れたかで対応先と優先順位は変わる
| 漏洩した情報 | 主なリスク | 最優先の対応 | 主な連絡・確認先 |
|---|---|---|---|
| メールアドレス | フィッシング、アカウント特定、パスワード再設定攻撃 | メールアカウントのMFA・ログイン履歴確認 | 利用中のメール事業者・漏洩元 |
| メールアドレス+パスワード | アカウント乗っ取り、リスト型攻撃 | パスワード変更、使い回し先も変更 | 対象サービス・メール事業者 |
| クレジットカード番号 | 不正決済、カード会社を装う詐欺 | カード会社へ連絡、停止・再発行の要否確認 | カード発行会社 |
| 電話番号 | スミッシング、詐欺電話、SIMスワップ | 携帯会社アカウント・MFAを保護 | 携帯電話会社 |
| 住所 | なりすまし詐欺、本人情報の補完 | 追加情報を渡さない、不審な郵便・連絡を確認 | 被害があれば警察・消費生活センター |
| 運転免許証 | なりすまし契約、SIM再発行、不正な信用申込み | 信用情報機関へ本人申告を検討 | CIC・JICC・全国銀行個人信用情報センター |
| パスポート | 本人確認悪用、なりすまし | 画像漏洩なら信用情報対策、現物紛失なら届出 | 警察・旅券窓口・信用情報機関 |
| マイナンバー | マイナンバーを口実にした詐欺、他情報との名寄せ | 他の本人確認情報も漏れていないか確認 | 市区町村・マイナンバー総合窓口 |
| マイナンバーカード | 本人確認書類としての悪用、紛失時は電子証明書悪用リスク | 現物紛失なら即時一時停止 | 0120-95-0178、市区町村、警察 |
| 複数情報 | 精巧なフィッシング、本人確認突破、アカウント乗っ取り、不正契約 | 金融・通信・認証・信用情報を横断確認 | 漏洩内容に応じ複数機関 |
個人情報が漏洩した場合の基本的な考え方は、セキュリティ対策Labの情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応でも整理していますが、個人側では「何が漏れたか」「何と組み合わさったか」「すでに不正利用が起きているか」で行動を決めます。
個人情報漏洩の通知を受けたら最初に確認する7項目
企業や行政機関から漏洩通知を受けた場合、まず次の7点を確認します。
- 自分が対象者なのか
- どの情報が漏洩したのか
- 「漏洩した」のか「漏洩した可能性」なのか
- パスワードや認証情報が含まれているか
- クレジットカード番号や銀行口座情報が含まれているか
- 運転免許証、パスポート、マイナンバーカードなどの本人確認書類が含まれているか
- 漏洩元が推奨している具体的な対応や専用窓口があるか
漏洩を知らせるメールそのものを悪用したフィッシングにも注意してください。英国NCSCは、情報漏洩後に犯罪者が漏洩データを利用し、正規企業からの連絡に見えるフィッシングメールやSMSを作る可能性を指摘しています。
そのため、「情報漏洩のお詫び」「カードを再登録してください」「補償手続きをしてください」「パスワードを変更してください」というメールを受信しても、本文中のURLから手続きを始めない方が安全です。企業の公式サイトや公式アプリを自分で開き、公式サイトに掲載されている窓口へ連絡します。
関連:運転免許証や免許証情報が漏洩した場合の悪用シナリオと対策|AIで住所・顔写真を改変されたらクレジットカードやローン契約はできるのか
フィッシングの基本的な見分け方と対処は、フィッシング詐欺とは?手口や対策を解説も参照できます。
一度漏洩した情報は「ダークウェブなどで再流通する可能性がある」前提で考える
外部の第三者が実際にデータを取得したことが確認された場合や、取得された可能性が高い場合は、「漏洩元が対策したから情報も回収できた」とは考えない方が安全です。
漏洩データはコピーできます。一度攻撃者側へ渡った氏名、住所、メールアドレス、電話番号、パスワード、本人確認書類などは、後から完全に回収することが困難です。
FBIのInternet Crime Complaint Center(IC3)は、サイバー犯罪者が過去のデータ侵害で取得した認証情報を、ダークウェブ上の犯罪マーケットで購入してアカウント乗っ取りに利用することがあると説明しています。英国NCSCも、犯罪マーケットでは盗まれた認証情報が大量に販売され、Cookieや端末情報などとセットで取引されるケースを説明しています。
FBIは別の注意喚起で、犯罪者が氏名、住所、生年月日などの個人識別情報を、データブローカー、盗まれたアカウント、フィッシング、ダークウェブ、ハッカーなどから入手し、本人になりすます事例を公表しています。
したがって、情報漏洩後は「今のところ不正利用が確認されていない」という時点だけで判断せず、漏洩情報が後から別の犯罪者へ渡り、数週間・数か月後に使われる可能性も考えておきます。
特にパスワードや本人確認書類は、時間が経っても価値が残る場合があります。パスワードは変更できますが、氏名、生年月日、過去の住所、顔写真などは簡単には変更できません。
ダークウェブで取引される免許証情報
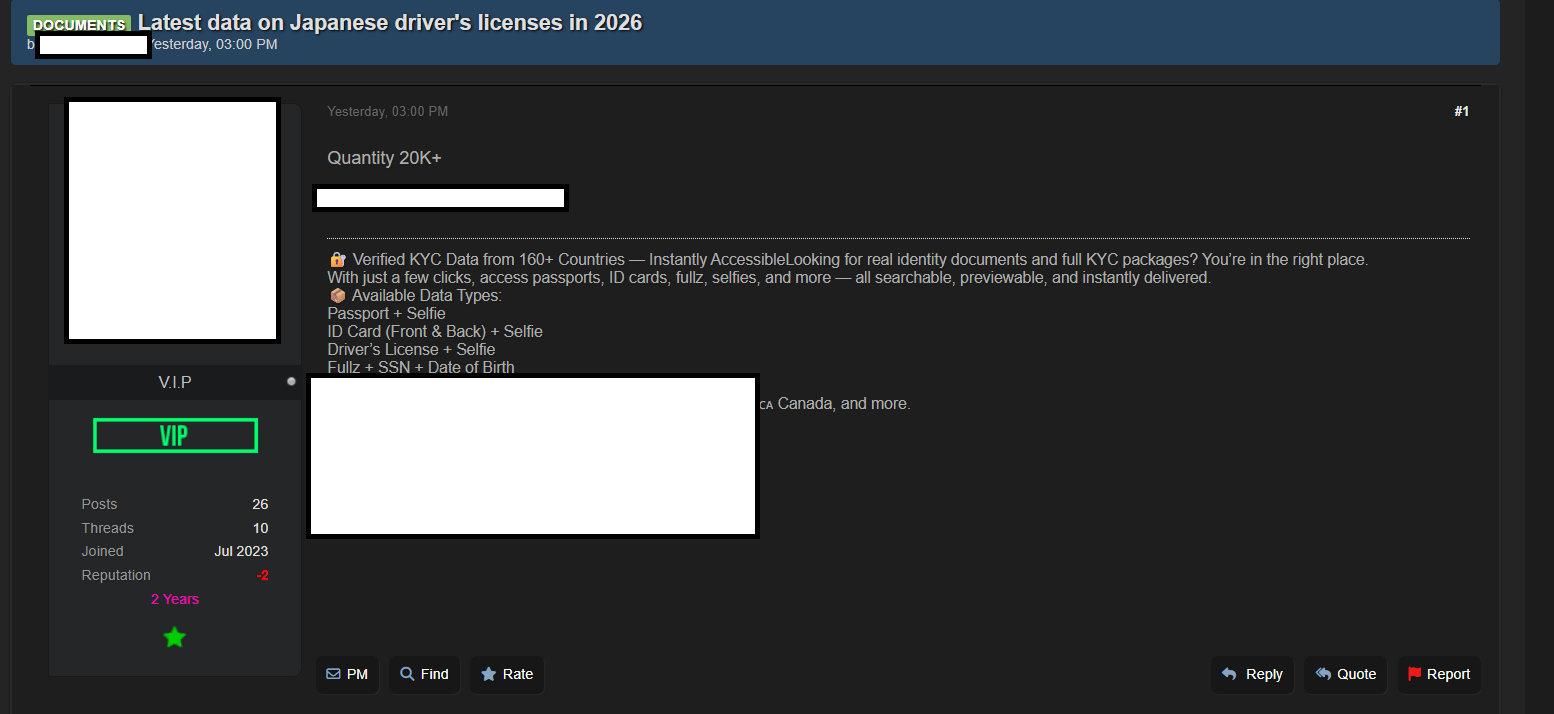
摂取された個人情報はダークウェブで取引され続ける:フォトクリエイトの事例
フォトクリエイトのインシデントでは2025年11月9日時点で、サイバー犯罪系フォーラムにおいて、フォトクリエイト(photocreate.co.jp)関連データの売却投稿を確認しています。
対象データは、複数ドメインの会員基盤から取得したと説明(例:allsports.jp、snapsnap.jp、photochoice.jp、gloriare.jp、同社サービスのサブドメイン等)しています。

投稿者は、2025年7月に同社環境へ侵入したと主張し、以下のような内容を掲げています。
-
取得したとするファイル名と件数をmembers.csv:約860万行 members_addresses.csv:約700万行などと列挙し、2008年〜2025年の顧客データが含まれると主張。
-
含有項目として氏名、住所、メールアドレス、ハッシュ化パスワード、電話番号、生年月日等を挙げ、1万件のランダムサンプルを提示したと記載。
-
価格は5,000米ドル(約78万円)、支払いはBTC/XMR、単独購入者への独占販売をうたうなど、典型的な恐喝・転売の様式で投稿。
-
連絡手段として匿名メッセンジャーのIDを記載し、「企業側が買い戻すことも歓迎」と挑発的な表現を含む。
※上記は投稿者の一方的な主張であり、実在性・完全性・正当性は未検証です。違法投稿へのアクセス・購入・接触は行わないでください。
公開されたサンプルデータ
セキュリティ対策Labでサンプルデータを確認すると1万件のユーザーのメールアドレスやハッシュ化と復号化されたパスワード、氏名、住所、に関する情報が公開されていました。
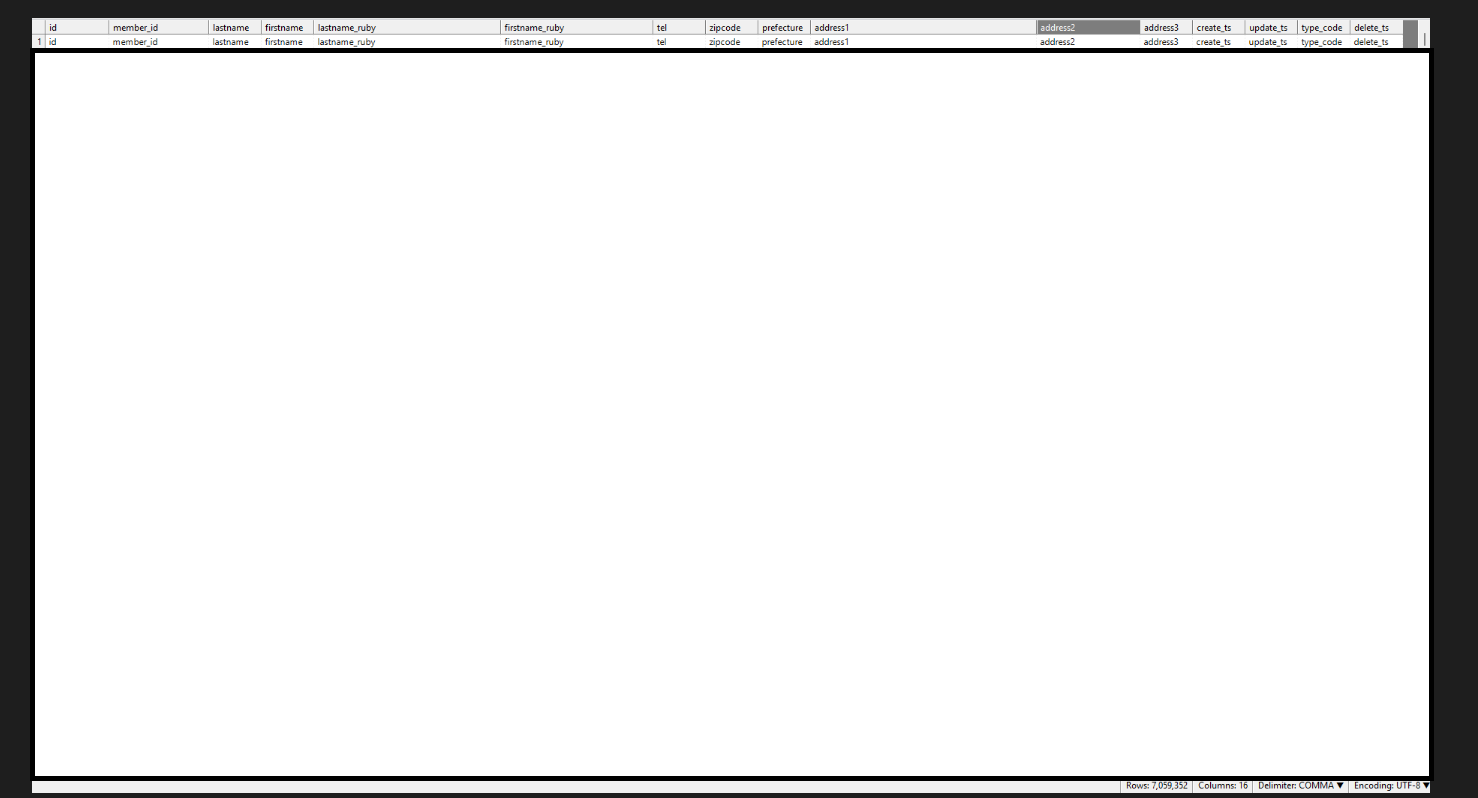
上記のようにダークウェブでは企業から漏洩した情報が対数取引されており、企業から自身の個人情報が漏洩した場合、サイバー攻撃の標的にされる前提で考える必要があります。
もちろん個人が自分でダークウェブへアクセスして流出情報を探す必要はありません。個人側では、アカウント、金融、通信、信用情報を継続的に監視し、異常があればすぐ対応できる状態にする方が現実的です。
ダークウェブで情報がどのように流通するのかは、ダークウェブとは?企業が知っておくべき仕組みと対策でも整理しています。認証情報や漏洩データの監視については、ダークウェブモニタリングとは?必要性・監視対象・検知後の対応も参考になります。
メールアドレスが漏洩した場合のリスク
メールアドレスが漏洩しただけで、直ちにメールアカウントへログインされたり、銀行口座から送金されたりするわけではありません。
セキュリティ対策Labのメールアドレス流出だけでアカウント乗っ取りは起きる?でも整理している通り、メールアドレス単体はパスワードではありません。
ただし、メールアドレスは多くのサービスでログインID、パスワード再設定先、本人確認コードの受信先として使われています。攻撃者にとっては「どの人物がどのサービスを利用しているか」を探す起点にもなります。
メールアドレス漏洩で起こり得る被害
個人情報保護委員会は、情報漏洩後に想定される二次被害の例として、漏洩したメールアドレス宛てに第三者が不審メール・詐欺メールを送信することを挙げています。
想定される主な被害は次のとおりです。
- フィッシングメールの増加
- パスワード再設定を装う偽メール
- 利用サービスを装った本人確認メール
- メールアドレスをログインIDとするサービスへの不正ログイン試行
- パスワードリスト攻撃
- メールアカウント自体への乗っ取り
- メールを起点とした他サービスのパスワード再設定
企業名、利用サービス、注文履歴なども漏れている場合、攻撃者は単なる迷惑メールより信用しやすい内容を作ることができます。
2026年10月にアバハウスインターナショナルが公表した不正アクセス事案では、顧客から「実際の注文内容と一致する返金案内メールを受信した」との申告がありました。アバハウスの事例では、氏名、住所、電話番号、メールアドレスだけでなく商品名や注文金額なども漏洩した可能性がありました。
ムーンスターの不正アクセスでも、氏名、住所、電話番号、メールアドレス、注文情報が漏洩した可能性がある中、同社を装ったフィッシングメールが一部顧客へ実際に送信されています。ムーンスターの事例は、カード番号が漏れていなくても、漏洩した顧客情報を使って追加情報を盗もうとする二次攻撃に注意が必要なことを示しています。
メールアドレスが漏洩したら何をすべきか
メールアドレスだけが漏洩し、パスワードやメールボックスへの侵入が確認されていない場合、一律にメールアドレスを変更する必要はありません。
まず、利用しているメールサービスで次を確認します。
- パスワードを他サイトと使い回していないか
- 多要素認証またはパスキーを設定しているか
- 不審なログイン履歴がないか
- 身に覚えのないパスワード変更通知がないか
- メール転送ルールが追加されていないか
- 復旧用メールアドレスや電話番号が変更されていないか
- 身に覚えのないOAuthアプリなどが追加されていないか
パスワードも漏洩している場合、または同じパスワードを他サービスで使っている場合は、対象サービスだけでなく使い回し先も変更します。
多要素認証はSMSだけでなく、利用できる場合は認証アプリ、セキュリティキー、パスキーなども候補になります。
メールアドレス漏洩時の連絡先
メールアドレス単体の漏洩では、通常、警察や行政機関へ直ちに届け出る必要はありません。
ただし、実際に不正ログインが発生した場合は対象サービスのサポート窓口へ連絡します。金銭被害や脅迫などに発展した場合は警察へ相談します。
警察への相談は、緊急性がなければ警察相談専用電話「#9110」を利用できます。
メールアカウントが侵害された場合の影響は、DeNAアカウントで一部アカウントへ不正ログイン、メールアドレスの不正利用もでも確認できます。
メールアドレスとパスワードが同時に漏洩した場合
メールアドレスとパスワードがセットで漏洩した場合は、メールアドレス単体より対応優先度が上がります。
攻撃者は漏洩した組み合わせを、ECサイト、SNS、動画配信、クラウド、金融サービスなどへ機械的に試すことができます。パスワードを使い回していると、一つの情報漏洩から複数サービスへ被害が広がります。
対応は次の順で行います。
- 漏洩したサービスのパスワードを変更する
- 同じパスワードを使っている全サービスで変更する
- メールアカウントのパスワードを優先して保護する
- 多要素認証を有効にする
- ログイン履歴を確認する
- 身に覚えのないセッションからログアウトする
- 登録メールアドレス・電話番号・復旧情報が変更されていないか確認する
メールは他サービスのパスワード再設定に使われるため、ECやSNSより先にメールアカウントを保護する判断もあります。
リスト型攻撃やアカウント乗っ取りとの関係は、メールアドレス流出だけでアカウント乗っ取りは起きる?で詳しく整理しています。
クレジットカード情報が漏洩した場合のリスク
クレジットカード情報は、連絡先情報と比べて直接金銭被害につながりやすい情報です。
個人情報保護委員会は、クレジットカード番号のみの漏洩でも、暗証番号やセキュリティコードが割り出されるおそれがあるため、「不正に利用されることにより財産的被害が生じるおそれがある個人データの漏洩等」に該当するとしています。
主なリスクは次のとおりです。
- ECサイトなどでの不正決済
- 少額決済によるカード有効性の確認
- カード会社を装うフィッシング
- 「不正利用がある」と不安をあおる詐欺電話
- 別の個人情報と組み合わせた本人なりすまし
「カード情報が漏れた」と通知された場合は、具体的に何が漏れたか確認します。
- カード番号全桁
- 有効期限
- カード名義
- セキュリティコード
- カード番号の下4桁だけ
- 決済トークン等
ではリスクが異なります。
個人情報保護委員会は、カード番号の下4桁と有効期限だけの組み合わせについては、それだけで直ちに財産的被害が生じるおそれのある漏洩に該当するものではないとの見解を示しています。
ただし、下4桁でも氏名、住所、電話番号、購入履歴などと組み合わされると、「あなたのカード末尾XXXXに異常があります」と信用させる材料として使われる可能性があります。
クレジットカード不正利用の主な原因とフィッシングとの関係は、クレジットカードが不正利用される原因を解説でも整理しています。
クレジットカード情報が漏洩したら何をすべきか
カード番号全桁、有効期限、セキュリティコードなどが漏洩した、または漏洩した可能性があると通知された場合は、最優先でカード発行会社へ連絡します。
連絡先は、不審メールやSMSに書かれた番号ではなく、カード裏面、公式アプリ、カード会社公式サイトに掲載されている窓口を使用します。
カード会社へ伝える内容は次のとおりです。
- 情報漏洩通知を受けたこと
- 漏洩した可能性がある項目
- すでに不審な利用があるか
- カード停止や再発行が必要か確認したいこと
カード会社の判断により、利用停止や番号変更、再発行などが行われます。
その後は、
- 利用通知を有効にする
- 利用明細を定期的に確認する
- 身に覚えのない少額決済も確認する
- 不正利用を見つけたらすぐカード会社へ申告する
- EMV 3-Dセキュアを利用する
- カード会社を名乗るメール・SMSからログインしない
といった対応を行います。
日本クレジット協会は、カード情報が漏洩した可能性や身に覚えのない利用に気付いた場合、契約しているカード会社へ速やかに連絡するよう案内しています。
不正利用がすでに発生している場合の連絡先
まずカード会社へ連絡し、不正利用として申告します。
詐欺やフィッシングサイトへ自分でカード情報を入力してしまった場合も、カード会社へ速やかに連絡します。
金銭被害や詐欺被害が発生している場合は警察にも相談できます。警察相談専用電話は「#9110」です。
契約や請求など消費者トラブルの相談は、消費者ホットライン「188」で最寄りの消費生活センター等につながります。
電話番号が漏洩した場合のリスク
電話番号だけが漏洩したからといって、直ちに携帯電話を乗っ取られるわけではありません。
一方、電話番号はSMSや音声通話を使った攻撃の入口になります。
主なリスクは次のとおりです。
- 宅配業者を装ったスミッシング
- 金融機関やカード会社を装ったSMS
- 行政機関や警察を装う詐欺電話
- 本人確認コードを聞き出すソーシャルエンジニアリング
- SIMスワップ
- 電話番号をID・復旧手段に使うアカウントへの攻撃
電話番号に氏名や住所などがひも付いていれば、詐欺師は「○○様、△△区にお住まいですね」と本人情報を示しながら電話できます。
正確な情報を知っていること自体は、正規の企業・警察・金融機関からの連絡である証明にはなりません。
フィッシング・スミッシングの基本は、フィッシング詐欺とは?手口や対策を解説でも確認できます。
電話番号が漏洩したら何をすべきか
電話番号が漏洩した場合は、携帯電話会社のアカウントを保護します。
- 携帯会社の会員サイトのパスワードを使い回さない
- 携帯会社が提供している場合は契約用PINや追加認証を設定する
- SMSで送られてきたURLからログインしない
- 電話でワンタイムパスワードや認証コードを教えない
- 金融・メールなど重要アカウントでは可能ならSMS以外のMFAを利用する
- 身に覚えのないSIM・eSIM再発行通知を確認する
突然、通話・SMS・モバイル通信がすべて利用できなくなった場合は、単なる電波障害や端末故障と決めつけず、別の電話やWi-Fi環境から携帯電話会社へ連絡し、SIMやeSIMの再発行・回線変更が行われていないか確認します。
SIMスワップが疑われる場合の連絡先
最優先は携帯電話会社です。
電話番号が第三者のSIMへ移された可能性がある場合、回線を止めてもらい、本人確認のうえで復旧手続きを行います。
その電話番号をSMS認証に使っている場合は、
- メール
- 銀行
- 証券
- クレジットカード
- SNS
- ECサイト
など重要アカウントも確認し、可能ならセッション失効やパスワード変更を行います。
不正送金や不正ログインがあれば、金融機関・対象サービスへ連絡したうえで警察にも相談します。
運転免許証など本人確認書類も同時に漏れている場合は、後述する信用情報機関への本人申告も検討します。
住所が漏洩した場合のリスク
住所単体は、クレジットカード番号のように、それだけで決済できる情報ではありません。
個人情報保護委員会も、住所、電話番号、メールアドレスなどの情報だけの漏洩は、直ちに財産的被害が生じるおそれがある個人データの漏洩に該当するものではないとしています。
ただし、住所は本人情報を補強する材料になります。
想定される主な二次被害は次のとおりです。
- 宅配便を装う詐欺
- 公共料金・税金・還付金を装う詐欺
- 金融機関・保険会社を装う電話
- 本人確認の補助情報としての悪用
- 氏名・電話番号・生年月日と組み合わせたなりすまし
- 注文履歴と組み合わせた返金・再配達詐欺
住所と注文情報が同時に漏れている場合、攻撃者は実際の購入商品や配送先を知っているように見せることができます。
アバハウスの不正アクセス事例では、実際の注文情報と一致する返金案内を装った不審メールが顧客から報告されました。
住所が漏洩したら何をすべきか
住所が漏れただけで、通常は住所変更や引っ越しをする必要はありません。
次の点を確認します。
- 宅配・行政・金融機関を装うメールや電話を信用しすぎない
- 相手が住所を知っていても本人確認コードやカード情報を渡さない
- 不審な郵便物や請求書が届いていないか確認する
- 重要なEC・金融サービスで登録住所が勝手に変更されていないか確認する
- 生年月日、電話番号、本人確認書類なども同時に漏れていないか確認する
住所に加えて注文内容やメールアドレスも漏れている場合は、フィッシングへの警戒度を上げます。ムーンスターの不正アクセス事例では、住所や注文情報などが漏洩した可能性がある中、同社を装ったフィッシングメールが確認されています。
住所漏洩で警察へ相談すべきケース
次のような場合は、単なる情報漏洩ではなく身体的安全や犯罪被害の問題になるため警察へ相談します。
- 脅迫を受けている
- 自宅周辺に不審者が現れた
- ストーカー行為につながっている
- 不審な荷物が繰り返し届く
- 自宅住所を使った犯罪予告や嫌がらせがある
緊急の場合は110番、緊急ではない相談は「#9110」を利用できます。
運転免許証が漏洩した場合のリスク
運転免許証は、氏名や住所より対応優先度が高い本人確認情報です。
免許証には、
- 氏名
- 生年月日
- 住所
- 顔写真
- 免許証番号
- 有効期限
- 免許の条件
など、本人確認に使われる情報がまとまっています。
主なリスクは、
- 本人になりすましたローン・クレジット申込み
- 通信契約や各種サービスへの不正申込み
- 偽造・加工された本人確認書類の作成
- SIM再発行を狙うなりすまし
- サポート窓口での本人確認突破
- 他の個人情報と組み合わせたIdentity Fraud
です。
国内でも、偽造された運転免許証を使って携帯電話のSIMを再発行し、SMS認証コードを取得したうえで不正送金につなげる手口が警察庁から公表されています。
免許証画像が漏れた場合の具体的な悪用シナリオは、運転免許証や免許証情報が漏洩した場合の悪用シナリオと対策で詳しく整理しています。
運転免許証が漏洩したら何をすべきか
現物を紛失・盗難された場合
最寄りの警察署・交番へ遺失届または盗難届を出します。
そのうえで、住所地を管轄する運転免許センターなどで再交付手続きを確認します。
現物はあるが画像・番号が漏洩した場合
情報漏洩やフィッシングなどで運転免許証の画像が第三者へ渡った場合は、信用情報機関の本人申告制度を検討できます。
日本には主に次の3つの個人信用情報機関があります。
- 株式会社シー・アイ・シー(CIC)
- 株式会社日本信用情報機構(JICC)
- 全国銀行個人信用情報センター(KSC/全国銀行協会)
全国銀行個人信用情報センターは、運転免許証など本人確認書類の紛失・盗難・漏洩等により名義を冒用される可能性がある場合、本人申告情報を登録し、加盟金融機関からの照会時に回答する制度を設けています。
JICCでも、免許証そのものが手元にあっても、画像を送信してしまった、情報漏洩事案で画像データが第三者へ渡ったなどの場合に本人申告を行えます。
CICにも本人申告制度があります。
ただし、本人申告は「自分名義のすべての契約を強制停止する制度」ではありません。審査時の参考情報であり、不正契約を完全に防止する保証はありません。
運転免許証漏洩時に連絡・確認する先
- 現物紛失・盗難 → 警察、運転免許センター
- 画像・番号の漏洩 → CIC・JICC・全国銀行個人信用情報センターの本人申告を検討
- SIMスワップが心配 → 携帯電話会社
- 身に覚えのないローン・カード契約 → 該当金融機関・カード会社
- 犯罪被害が発生 → 警察
- 漏洩元から通知を受けた → 漏洩元の専用窓口にも事実確認
パスポート情報が漏洩した場合のリスク
パスポートも顔写真付きの本人確認書類です。
顔写真ページには、
- 氏名
- 生年月日
- 国籍
- 性別
- 顔写真
- 旅券番号
- 発行日
- 有効期限
などが含まれます。
旅券番号だけが漏れたからといって、第三者が番号だけで本人として出入国できるわけではありません。
一方、顔写真ページ全体の画像が漏れれば、本人確認書類として利用される情報がまとまって第三者へ渡ります。
英国ICOは、パスポート情報をIdentity FraudやFinancial Fraudにつながり得る個人情報として扱っています。
日本原子力研究開発機構(JAEA)が2026年10月に公表した事案では、運転免許証、マイナンバーカード、パスポート、在留カードなど顔写真付き公的身分証明書の画像が外部から不正にダウンロードされました。JAEAの個人情報漏洩事例のように、本人確認書類が複数漏れる場合は、各書類を別々に見るだけでなく、なりすましリスクを横断的に考える必要があります。
パスポート情報が漏洩したら何をすべきか
パスポート現物を紛失・盗難した場合
国内ではまず警察へ遺失届・盗難届を出し、都道府県の旅券窓口で手続きを確認します。
海外で紛失・盗難した場合は、現地警察への届出に加え、日本大使館・総領事館など在外公館へ連絡します。
パスポート画像だけが漏洩し、現物は手元にある場合
画像データが情報漏洩で流出しただけで、パスポートを「紛失した」と扱う必要があるとは限りません。
この場合は次を実施します。
- 漏洩元に何のページ・情報が対象か確認する
- 不審な契約・本人確認通知に注意する
- CIC・JICC・全国銀行個人信用情報センターの本人申告を検討する
- 他の本人確認書類、住所、電話番号も同時に漏れていないか確認する
- 実際のなりすましや犯罪利用が疑われる場合は警察へ相談する
- 旅券自体の扱いについて不安がある場合は都道府県旅券窓口へ確認する
全国銀行個人信用情報センターは、パスポートを本人申告の対象となる本人確認書類として扱っています。
パスポート漏洩時の主な連絡先
- 現物紛失・盗難:警察、都道府県旅券窓口
- 海外で紛失:現地警察、日本大使館・総領事館
- 画像漏洩:信用情報機関の本人申告を検討
- 不正契約を発見:該当金融機関・カード会社・警察
マイナンバーが漏洩した場合のリスク
マイナンバーについては、
- 12桁のマイナンバーが漏れた
- マイナンバーカードの表面画像が漏れた
- マイナンバーカードの表裏画像が漏れた
- マイナンバーカードの現物を紛失した
- 暗証番号まで知られた
を分けて考える必要があります。
デジタル庁は、マイナンバーが他人に見られたり漏れたりしても、マイナンバーだけでは各種手続きを行うことはできず、情報を引き出したり直ちに悪用したりすることはできないと説明しています。
マイナンバーカードのICチップにも、税・年金などのプライバシー性の高い情報そのものが保存されているわけではありません。
しかし、マイナンバーを口実とした詐欺には注意が必要です。
個人情報保護委員会は、特定個人情報漏洩後の二次被害例として、行政機関を名乗り「個人番号が漏洩している」などとして金銭の振り込みに誘導する詐欺を挙げています。
JAEAの不正アクセスでは、顔写真付き本人確認書類に加え、一部利用者のマイナンバーも漏洩しました。JAEAの事例のようにマイナンバーと本人確認書類が組み合わさって漏れた場合は、番号単体の漏洩より広い対策が必要です。
マイナンバーが漏洩したら何をすべきか
12桁の番号だけが漏れた場合
次の対応を行います。
- 漏洩元の通知を保存する
- 他に氏名、住所、本人確認書類、暗証番号などが漏れていないか確認する
- 「番号が漏れたので金銭を払え」という電話やメールを信用しない
- マイナポータルの暗証番号やパスワードを聞き出す連絡に応じない
- 不正利用のおそれが具体的にある場合は市区町村へ相談する
マイナンバーは原則として生涯同じ番号を使用しますが、デジタル庁と個人情報保護委員会は、番号が漏洩し不正利用されるおそれがあると認められる場合、市区町村へ番号変更を請求できると案内しています。
単に漏洩したというだけで自動的に番号が変更されるわけではありません。
マイナンバーカード画像が漏れた場合
マイナンバーカードは顔写真付き本人確認書類でもあります。
特に表裏両面が漏洩した場合は、
- 氏名
- 住所
- 生年月日
- 性別
- 顔写真
- マイナンバー
など複数情報がまとまって第三者へ渡ります。
この場合は、番号単体の漏洩への警戒だけでなく、本人確認書類としてのなりすまし対策も追加します。
CIC・JICC・全国銀行個人信用情報センターの本人申告を検討し、身に覚えのない信用取引や通信契約にも注意します。
マイナンバーカード現物を紛失した場合
現物の紛失・盗難は対応が異なります。
マイナンバーカード総合サイトでは、紛失時に24時間365日対応のマイナンバー総合フリーダイヤルへ連絡し、カード機能を一時停止するよう案内しています。
マイナンバー総合フリーダイヤル:
0120-95-0178
音声ガイダンス「2番」が紛失・盗難です。
その後、
- 警察へ遺失届・盗難届を提出
- 受理番号を控える
- 住民登録のある市区町村で再交付手続きを行う
という流れになります。
マイナンバー漏洩時の主な連絡先
- 番号の不正利用のおそれ:住民登録のある市区町村
- カード現物紛失:0120-95-0178
- 現物紛失・盗難:警察
- 再交付:市区町村
- 本人確認書類としての悪用が心配:CIC・JICC・全国銀行個人信用情報センター
- 詐欺・金銭被害:警察、金融機関、消費生活センター
複数の個人情報が同時に漏洩した場合は何が危険なのか
個人情報漏洩のリスクは、「何項目漏れたか」という数だけでは判断できません。
問題になるのは、それぞれの情報を組み合わせたときに攻撃者が何をできるようになるかです。
英国ICOも、漏洩のリスク評価では情報の種類と量を確認する必要があり、金融情報や本人確認につながる情報はIdentity Fraudなどのリスクを高めるとしています。
複数情報が漏れた場合は、2026年 国内のサイバー攻撃や不正アクセスによる大規模な個人情報漏洩の事例まとめのような実例も参考になります。
メールアドレス+氏名+住所+電話番号
この組み合わせだけで銀行口座から直接送金できるわけではありません。
しかし、フィッシングや詐欺の精度は大きく上がります。
攻撃者が氏名、住所、電話番号を知っていれば、
○○様
△△区○○町にご登録のお客様へ
登録電話番号末尾XXXXについて確認が必要です
といった、本人専用に見える連絡を作れます。
さらに注文情報が加われば、「○月○日に購入した商品の返金」など正規取引に見せかけられます。
この組み合わせが漏れた場合は、
- メール内URLを開かない
- 電話で追加情報を伝えない
- 正規サイト・アプリから確認する
- メール・SMS・電話の内容が一致していても信用しすぎない
という対応を取ります。
実際の注文内容と一致する不審メールが確認されたアバハウスの事例は、この組み合わせのリスクを理解しやすい事例です。
メールアドレス+パスワード
この組み合わせでは、アカウント乗っ取りを優先して防ぎます。
対応順は、
- メールアカウント
- 金融サービス
- EC・SNS・クラウドなど重要サービス
- その他同じパスワードを使っているサービス
です。
すべて異なるパスワードへ変更し、多要素認証を有効にします。
メールアドレスとパスワードの流出によるリスト型攻撃については、メールアドレス流出だけでアカウント乗っ取りは起きる?で詳しく解説しています。
クレジットカード+氏名+住所+電話番号
カード番号全桁や有効期限などが漏れている場合、不正決済への対応が最優先です。
カード会社へ連絡し、必要に応じてカード停止・番号変更・再発行を行います。
さらに氏名、住所、電話番号がセットになると、「カード会社から本人へ連絡している」と信じさせる材料になります。
「不正利用が確認されたので本人確認が必要」と電話して暗証番号やワンタイムパスワードを聞き出すような連絡には応じません。
相手から電話が来た場合は一度切り、カード裏面や公式アプリに表示された番号へ自分からかけ直します。
カード不正利用の対策は、クレジットカードが不正利用される原因を解説でも確認できます。
電話番号+運転免許証
この組み合わせではSIMスワップへの警戒度が上がります。
警察庁が公表した国内事件では、偽造された運転免許証を使って携帯電話会社でSIMを再発行し、SMS認証コードを取得して不正送金につなげる手口が確認されています。
漏れた場合は、
- 携帯電話会社のアカウントを強化
- 可能ならSMS以外のMFAへ変更
- SIM・eSIM再発行通知を確認
- CIC・JICC・全国銀行個人信用情報センターへの本人申告を検討
- 金融機関のログイン・送金通知を確認
します。
免許証情報の悪用については、運転免許証や免許証情報が漏洩した場合の悪用シナリオと対策でも解説しています。
免許証・パスポート+住所+生年月日+電話番号
本人確認書類に加え、住所、生年月日、電話番号まで漏れている場合、本人になりすます際に利用できる情報がかなりそろいます。
警戒するのは、
- ローン・クレジット申込み
- 携帯電話契約
- アカウント復旧
- サポート窓口へのなりすまし
- SIM再発行
- 本人確認書類の偽造・加工
です。
この場合はCIC・JICC・全国銀行個人信用情報センターの本人申告を検討し、携帯電話会社のアカウント保護、メールアカウントのMFA、金融明細の監視を同時に進めます。
JAEAの不正アクセス事例では、運転免許証、マイナンバーカード、パスポート、在留カードなど複数種類の公的身分証明書画像が漏洩しました。複数種類の本人確認情報が外部へ出た場合は、一つの書類だけを見て対応を終えない方が安全です。
マイナンバー+免許証・パスポート・マイナンバーカード画像
マイナンバー単体では各種手続きを実行できません。
しかし、氏名、住所、生年月日、顔写真、本人確認書類番号などと一緒に漏洩した場合は、「12桁の番号だけが漏れたケース」と同じ対応で終わらせない方がよいでしょう。
対応は、
- 市区町村へマイナンバーの不正利用のおそれについて相談
- 信用情報機関の本人申告
- 携帯電話会社のアカウント保護
- 金融・カード明細の監視
- メール・SMSフィッシングへの警戒
を組み合わせます。
本人確認書類とマイナンバーが同時に漏洩した国内事例は、日本原子力研究開発機構の個人情報漏洩でも確認できます。
「複数漏洩」で特に警戒したいのは、本人しか知らないと思っている情報を使う詐欺
複数情報が漏れる問題の一つは、詐欺師が「本物らしさ」を高められることです。
例えば、
- 氏名
- 住所
- 電話番号
- 購入商品
- 購入日
- 金額
- 会員ID
を知っていれば、受信者は「ここまで知っているなら本物の会社だろう」と考えやすくなります。
しかし、実際に漏洩した注文情報と一致する返金メールが確認された事例があります。
「相手が自分の情報を知っている」ことを本人確認の根拠にしないでください。
注文情報を悪用した不審メールの実例は、アバハウスの不正アクセス事例で確認できます。
漏洩した情報別「連絡すべき機関・サービス」一覧
個人情報漏洩後は、漏洩元だけに連絡すれば終わりではありません。
実際の被害や漏洩情報に応じて、次の機関・サービスへ連絡します。
| 状況 | 連絡・確認先 | 何を依頼・確認するか |
|---|---|---|
| カード番号が漏れた | カード発行会社 | 利用停止、再発行、不正利用確認 |
| 銀行認証情報が漏れた | 銀行・金融機関 | ログイン停止、送金確認、認証情報変更 |
| メールが乗っ取られた | メール事業者 | アカウント復旧、セッション失効 |
| SNS・ECが乗っ取られた | 各サービス事業者 | アカウント復旧、利用停止 |
| 電話番号+本人確認書類が漏れた | 携帯電話会社 | SIM再発行履歴、契約情報、追加認証 |
| 免許証・パスポート等が漏れた | CIC・JICC・全国銀行個人信用情報センター | 本人申告を検討 |
| 免許証現物を紛失 | 警察、運転免許センター | 届出、再交付 |
| パスポート現物を紛失 | 警察、旅券窓口/在外公館 | 届出、失効・再発給手続き |
| マイナンバーカード現物を紛失 | 0120-95-0178、市区町村、警察 | 一時停止、再交付 |
| マイナンバー不正利用のおそれ | 市区町村 | 番号変更の相談 |
| 詐欺・不正送金・なりすまし被害 | 警察 | 被害相談・届出 |
| 消費者契約トラブル | 消費生活センター | 消費者ホットライン188 |
| 漏洩範囲を確認したい | 漏洩元企業・組織 | 対象情報、対象期間、推奨対応の確認 |
信用情報機関の本人申告は強制的な「信用凍結」ではありません。審査時の参考情報として利用される仕組みです。
本人確認書類漏洩時のリスクは、運転免許証や免許証情報が漏洩した場合の悪用シナリオと対策でも詳しく解説しています。
CIC・JICC・全国銀行個人信用情報センターの本人申告はどう使う?
本人確認書類が漏洩した場合、日本では信用情報機関の「本人申告制度」を利用できます。
CIC
CICの本人申告制度では、本人確認書類の紛失・盗難など、本人の申告内容を信用情報へ登録し、加盟会員が審査時に確認できるようにします。
本人申告について:
https://www.cic.co.jp/faq/detail/dec/002575.html
JICC
JICCでは、本人確認書類の現物が手元にある場合でも、画像を送ってしまった、情報漏洩事案で画像が第三者へ渡ったなどの場合に「名義の悪用防止」を目的とした本人申告コメントを登録できます。
JICC:
https://www.jicc.co.jp/
本人申告:
https://www.jicc.co.jp/comment/01
全国銀行個人信用情報センター
全国銀行個人信用情報センターは、運転免許証、マイナンバーカード、パスポートなど本人確認書類の紛失・盗難・漏洩により名義を冒用される可能性がある場合、本人申告を受け付けています。
全国銀行個人信用情報センター:
https://www.zenginkyo.or.jp/pcic/
本人申告:
https://www.zenginkyo.or.jp/pcic/return/
全国銀行個人信用情報センターは、本人申告情報について、会員金融機関の与信判断を拘束するものではなく、悪用防止効果を保証するものでもないと明記しています。
そのため、本人申告だけで安心せず、金融明細、携帯電話契約、メールアカウントなども並行して監視します。
信用情報機関を使った対策を含む本人確認書類の漏洩リスクは、運転免許証や免許証情報が漏洩した場合の悪用シナリオと対策も参照してください。
米国のCredit Freezeと日本の本人申告制度は同じではない
米FTCのIdentity Theft対策では、Social Security Numberなど本人確認に使われる情報が漏洩した場合、Credit FreezeやFraud Alertが案内されます。
Credit Freezeを設定すると、信用調査会社から新しい貸し手への信用情報提供を制限し、本人名義の新規クレジット開設を難しくできます。
日本ではFTCのCredit Freezeと同じ仕組みをそのまま利用するわけではありません。
日本ではCIC、JICC、全国銀行個人信用情報センターが本人申告制度を設けていますが、本人申告は審査時の注意喚起・参考情報であり、新規信用取引を機械的にすべて停止する仕組みではありません。
米国のCredit Freezeと日本の本人申告制度は目的が近い場面があっても制度上は別物です。
日本で本人確認書類が漏洩した場合の具体的な悪用リスクは、免許証情報漏洩の悪用シナリオで整理しています。
情報漏洩が判明した当日・24時間以内にやること
漏洩内容によってすべて実施する必要はありませんが、次の順で確認すると整理しやすくなります。
1.漏洩した情報を一覧にする
企業からの通知を見て、
- 氏名
- メールアドレス
- 電話番号
- 住所
- 生年月日
- パスワード
- クレジットカード
- 銀行口座
- 運転免許証
- パスポート
- マイナンバー
- マイナンバーカード
- 注文履歴
- 会員ID
のどれが含まれるか書き出します。
「個人情報が漏洩した可能性」という見出しだけではなく、項目まで確認してください。
国内の大規模漏洩でどのような情報が実際に対象になっているかは、2026年 国内のサイバー攻撃や不正アクセスによる大規模な個人情報漏洩の事例まとめも参考になります。
2.メールアカウントを保護する
パスワードも漏れた場合はすぐ変更します。
同じパスワードを使っているサービスも変更し、メールアカウントにはMFAまたはパスキーを設定します。
ログイン履歴、転送ルール、復旧先、OAuthアプリも確認します。
メールアカウントが他サービスの本人確認基盤になる理由は、メールアドレス流出とアカウント乗っ取りの関係で解説しています。
3.クレジットカード・銀行を守る
カード番号が漏れた場合はカード会社へ連絡します。
銀行のID・パスワード、ワンタイムパスワード、秘密の質問などが漏れた場合は銀行へ連絡し、認証情報を変更します。
身に覚えのない決済を見つけた場合は、カード会社へ即時申告します。
カード不正利用の主な経路は、クレジットカードが不正利用される原因でも確認できます。
4.本人確認書類の漏洩を確認する
運転免許証、パスポート、マイナンバーカードなどが含まれている場合は、CIC、JICC、全国銀行個人信用情報センターの本人申告制度を検討します。
現物も紛失している場合は、それぞれ警察・発行機関へ届け出ます。
本人確認書類漏洩の実例は、JAEAで発生した公的身分証明書画像の漏洩でも確認できます。
5.電話番号を守る
電話番号と本人確認書類が同時に漏れている場合は、携帯電話会社のアカウント保護を優先します。
回線が突然使えなくなった場合はSIMスワップを疑い、携帯電話会社へ確認します。
電話番号を使うフィッシングやスミッシングについては、フィッシング詐欺の手口と対策で確認できます。
6.漏洩企業を名乗るメール・電話を疑う
漏洩直後は、「補償」「本人確認」「カード再登録」「アカウント保護」などを装う詐欺が発生する可能性があります。
メール本文のリンクからではなく、公式サイトや公式アプリを直接開きます。
注文情報などを使ったフィッシングの実例は、アバハウスの返金詐欺メール事例で確認できます。
1週間以内に確認したいこと
漏洩直後の対応が終わった後は、次を確認します。
- クレジットカードの利用明細
- 銀行口座の入出金
- メールのログイン履歴
- SNSやECサイトのログイン通知
- 携帯電話会社の契約内容
- SIM・eSIM再発行通知
- 身に覚えのない郵便物
- 新規クレジット・ローン契約の兆候
- 漏洩企業からの続報
情報漏洩の調査では、第一報と最終報で対象情報が変わることがあります。
第一報で「メールアドレスのみ」とされていても、その後の調査で住所、注文情報、本人確認書類などへ対象が広がる場合があります。
国内の漏洩事例は、セキュリティ対策Labの個人情報漏洩ニュース一覧でも継続して確認できます。
数か月間は継続して確認する
漏洩した個人情報は、クレジットカードのように再発行すれば番号が変わるものばかりではありません。
氏名、生年月日、過去の住所、顔写真などは簡単には変更できません。
また、漏洩データが犯罪フォーラムやダークウェブ上で後から再販売される場合、漏洩直後ではなく数か月後に攻撃が始まることも考えられます。
継続して確認する項目は、
- 不審なログイン
- 身に覚えのないカード・ローン
- 携帯電話契約
- 不審な請求
- パスワード再設定通知
- 宅配・銀行・行政機関を装うフィッシング
- SIM・eSIMの変更通知
- 信用情報に身に覚えのない契約がないか
です。
犯罪マーケットで漏洩情報が再利用される仕組みは、ダークウェブとは?企業が知っておくべき仕組みと対策でも解説しています。
個人情報漏洩後にやってはいけないこと
漏洩通知メールのURLをそのまま開く
本物の漏洩通知に便乗したフィッシングがあります。
メールのリンクではなく、企業名を検索するか、ブックマーク・公式アプリなどから公式サイトを開きます。
フィッシングサイトの典型的な手口は、フィッシング詐欺とは?で確認できます。
相手が自分の個人情報を知っているから信用する
漏洩後は、氏名、住所、電話番号、購入履歴などを攻撃者が知っている可能性があります。
「本人しか知らないと思っていた情報」を示されても、正規の企業・警察・銀行とは限りません。
実際の注文内容と一致する不審メールが確認されたアバハウスの事例が参考になります。
メールアドレスが漏れただけで、全サービスのパスワードを無条件に変更する
メールアドレスだけが漏れた場合、パスワードまで漏れたとは限りません。
ただし、パスワードを使い回している、不審ログインがある、パスワードも漏洩対象だった場合は変更します。
違いはメールアドレス流出だけでアカウント乗っ取りは起きる?で整理しています。
クレジットカード下4桁だけの漏洩を、全桁漏洩と同じだと考える
カード番号下4桁と有効期限だけでは、カード番号全桁が漏洩したケースとはリスクが異なります。
ただし、詐欺電話やフィッシングで「カード末尾XXXX」と本人を信用させる材料に使われる可能性があります。
カード情報の悪用経路は、クレジットカードが不正利用される原因でも確認できます。
マイナンバーが漏れたらマイナポータルも乗っ取られると考える
12桁のマイナンバーとマイナンバーカードの電子証明書・暗証番号は別です。
デジタル庁は、マイナンバーだけでは各種手続きを行ったり情報を引き出したりできないと説明しています。
ただし、カード画像や暗証番号なども同時に漏れた場合は別の対応が必要です。
本人確認書類とマイナンバーが同時に漏洩した実例は、JAEAの個人情報漏洩で確認できます。
本人確認書類の画像漏洩を「現物はあるから問題ない」と放置する
免許証やパスポートは、画像自体が本人確認材料になります。
現物が手元にあっても、信用情報機関の本人申告などを検討できます。
詳しい悪用シナリオは、運転免許証情報が漏洩した場合のリスクと対策で整理しています。
自分でダークウェブへアクセスして探す
漏洩情報が売られているか不安でも、自分で犯罪フォーラムや不審なダークウェブサイトへアクセスする必要はありません。
漏洩した情報は複製・再販される可能性があるため、「見つからなければ安全」とも言い切れません。
個人側では、アカウント、金融、信用情報、携帯回線を監視し、異常が出た時に即対応できる状態を維持します。
ダークウェブの仕組みについては、ダークウェブとは?を参照してください。
被害を確認したときの相談先
不正利用されたクレジットカード
まずカード会社へ連絡します。
カード停止、不正利用調査、再発行、補償手続きなどを確認します。
その後、詐欺被害がある場合は警察へ相談します。
銀行口座から不正送金された
すぐ銀行へ連絡します。
ネットバンキングの利用停止、パスワード変更、送金先確認などを依頼します。
警察にも相談してください。
SNS・メール・ECアカウントが乗っ取られた
対象サービスの公式サポートからアカウント復旧を行います。
メールが乗っ取られた場合は他サービスへ波及する可能性があるため、メールの復旧を優先します。
SIMが突然使えなくなった
携帯電話会社へ直ちに連絡し、SIM・eSIM再発行や回線変更の有無を確認します。
金融サービスなどSMS認証を利用するサービスも確認してください。
身に覚えのないローン・カード・契約がある
契約先へなりすましの可能性を連絡し、CIC・JICC・全国銀行個人信用情報センターで信用情報を確認します。
警察にも相談します。
犯罪被害・脅迫・詐欺
緊急性がある場合は110番です。
緊急性がない相談は警察相談専用電話「#9110」を利用できます。
消費者トラブル
消費者ホットライン「188」で、地域の消費生活センター等につながります。
最終チェックリスト
情報漏洩通知を受け取ったら、次を上から確認してください。
- 漏洩した情報項目を確認した
- パスワードが含まれているか確認した
- メールアカウントのMFAを確認した
- 同じパスワードの使い回しを解消した
- クレジットカード番号が漏れた場合、カード会社へ連絡した
- 銀行認証情報が漏れた場合、金融機関へ連絡した
- 電話番号+本人確認書類が漏れた場合、携帯電話会社のアカウントを確認した
- 免許証・パスポート・マイナンバーカード画像が漏れた場合、本人申告を検討した
- マイナンバーカード現物を紛失した場合、一時停止した
- 不審なメール・SMSのリンクから手続きをしていない
- 漏洩元企業の続報を確認した
- 数週間~数か月は明細・ログイン・信用情報を監視する
- 漏洩情報が後から犯罪マーケットなどで再利用される可能性を考えている
個人情報漏洩は、通知を受けた当日にすべて終わる問題ではありません。一度外部へ取得された情報は後から再利用される可能性があるため、変更できる認証情報は変更し、変更できない氏名・生年月日・本人確認情報については監視と本人申告などで備えます。
国内で実際にどのような情報が漏れているかは、個人情報漏洩ニュース一覧でも継続して確認できます。
出典
日本
- 漏えい等報告における「二次被害」の例 – 個人情報保護委員会
- 漏えい等の対応とお役立ち資料 – 個人情報保護委員会
- クレジットカード番号のみが漏えいした場合の考え方 – 個人情報保護委員会
- 特定個人情報漏えい時の二次被害 – 個人情報保護委員会
- フィッシング対策 – 警察庁
- マイナンバーカードの安全性 – デジタル庁
- よくある質問:マイナンバー制度について – デジタル庁
- よくある質問:マイナンバーについて – デジタル庁
- 紛失・一時停止/セキュリティ – マイナンバーカード総合サイト
- こんな時、パスポートQ&A – 外務省
- 本人申告コメントの手続き – JICC
- 本人申告について – CIC
- 本人申告の手続きについて – 全国銀行個人信用情報センター
- 本人申告の手続きに関するFAQ – 全国銀行個人信用情報センター
- 守ろうクレカ 防ごう不正利用 – 日本クレジット協会
- 消費者ホットライン – 消費者庁
- 警察相談専用電話 #9110 – 警察庁
米国
- Identity Theft Resources – FBI
- Account Takeover Fraud – FBI Internet Crime Complaint Center
- Protect Your Property from Illegal Sales Through Parcel Owner Impersonation – FBI IC3
- Evading Residential Proxy Networks: Protecting Your Devices from Becoming a Tool for Criminals – FBI
- What To Know About Identity Theft – Federal Trade Commission
- Get a credit freeze to stop identity thieves – Federal Trade Commission
- Protect yourself from phishing scams – Federal Trade Commission
- SIM Swap Scams: How to Protect Yourself – Federal Trade Commission
- More than a Password – CISA
英国
- Data breaches: guidance for individuals and families – National Cyber Security Centre
- Phishing scams: If you’ve shared sensitive information – National Cyber Security Centre
- Ransomware, extortion and the cyber crime ecosystem – National Cyber Security Centre
- What steps can I take if I’ve been affected by a personal data breach? – Information Commissioner’s Office
- Understanding and assessing risk in personal data breaches – Information Commissioner’s Office
セキュリティ対策Lab 関連記事・事例
- メールアドレス流出だけでアカウント乗っ取りは起きる?
- 運転免許証や免許証情報が漏洩した場合の悪用シナリオと対策
- クレジットカードが不正利用される原因を解説
- フィッシング詐欺とは?手口や対策を解説
- ダークウェブとは?企業が知っておくべき仕組みと対策
- ダークウェブモニタリングとは?
- アバハウスに不正アクセス、実際の注文内容と一致する返金詐欺メールも確認
- ムーンスター、不正アクセスで氏名・住所・注文情報など漏洩のおそれ
- 日本原子力研究開発機構で不正アクセス、身分証・健康診断結果・マイナンバー含む
- 2026年 国内のサイバー攻撃や不正アクセスによる大規模な個人情報漏洩の事例まとめ
関連記事
 大阪公立大学で大規模なシステム障害、8日まで全授業を休講―原因は調査中
 セキュリティ教育の年間計画はどう作る?12か月の計画方法と見直し方
 サイバー攻撃 代行 サービスを利用してDDos攻撃 大分の男性を逮捕
 EU職員の位置情報が容易に取得可能-データブローカーが売る精密位置情報の実態
 第2次高市改造内閣の閣僚名簿 経済安全保障・安全保障政策はどう動くか 過去発言と国内外の評価から整理
 ヤマト運輸・佐川急便・日本郵便で不正アクセス相次ぐ-物流3社で個人情報に影響、利用者が注意すべき詐欺と対策
 EDRとは?意味やウイルスソフトやUTMとの違いを解説
 EDRのおすすめ製品と選び方のポイント
 MDRとEDRの違いとそれぞれの特徴を解説 必要性や導入のアドバイスまで