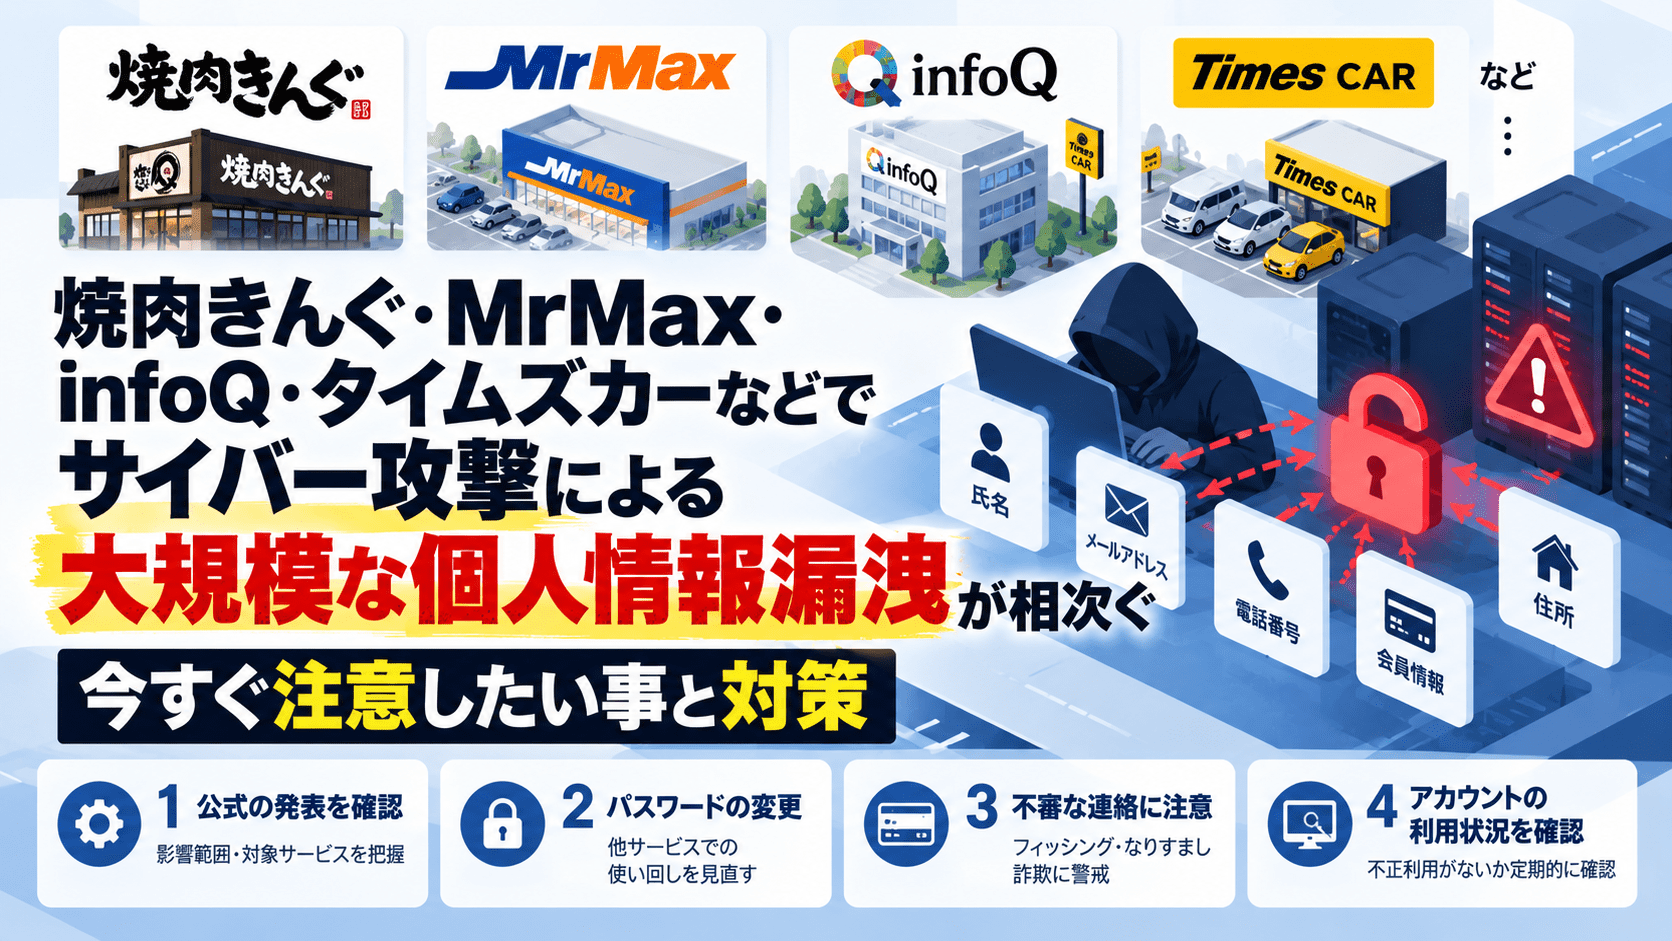
2026年9月28日から10月6日にかけて、国内で10万人以上が対象となる個人情報漏洩・漏洩可能性の公表が相次いでいます。
タイムズカーでは約660万アカウント、焼肉きんぐ公式アプリでは1,078万8,963件、infoQでは最大94万8,498件、MrMaxでは最大173万5,154人が対象となりました。このほか、セイコーマートアプリ、OZmall、第一生命、大和証券、大起水産でも10万人以上が対象となる事案が公表されています。
各社で「漏洩を確認」「閲覧を確認」「漏洩した可能性」など状況は異なり、件数・人数・アカウント数も単純には合算できません。
一方、多くの事案で氏名、メールアドレス、電話番号などが対象になっています。今後警戒したいのは、流出した情報を使って本物らしさを高めたフィッシングメール、SMS、電話です。
この記事では個々の事件を詳しく解説するのではなく、2026年10月6日時点で個人が確認したい対策に絞って整理します。
情報項目ごとの一般的なリスクや、クレジットカード・免許証・マイナンバーなどが漏洩した場合の対応は、既存記事の個人情報が漏洩したらどうする?情報別のリスクと対策で整理しています。
9月28日から10月6日に公表された10万人以上の主な事案
| 公表日 | 組織・サービス | 対象規模 | 主な対象情報 | 状況 |
|---|---|---|---|---|
| 9月28日 | タイムズカー | 約660万アカウント | 氏名、住所、電話番号、メールアドレス、免許情報など | 一部会員情報の取得を確認。約160万件では本人確認書類の漏洩も確認 |
| 9月30日 | セイコーマートアプリ | 572,022人 | 会員情報 | 不正アクセスによる閲覧を確認 |
| 10月1日 | OZmall | 最大442,779人 | メールアドレス、一部の氏名・都道府県 | 閲覧された可能性 |
| 10月2日 | 第一生命・第一ライフグループ | 約12万人 | 氏名、住所、電話番号、所属、職位、上司氏名など | 従業員・退職者情報が流出した可能性 |
| 10月5日 | 大和証券 | 約11万人 | 氏名、メールアドレス、口座番号など | 委託先で不正取得の形跡、漏洩した可能性 |
| 10月5日 | 大起水産公式アプリ | 174,933人 | 氏名、電話番号、メールアドレス、住所、生年月日など | 漏洩した可能性 |
| 10月5日 | infoQ | 最大948,498件 | 氏名、住所、電話番号、メールアドレス、暗号化パスワード、ポイント情報など | 外部への持ち出しを確認 |
| 10月5日 | 焼肉きんぐ公式アプリ | 10,788,963件 | 会員番号、氏名、メールアドレス、電話番号 | 漏洩を確認 |
| 10月6日 | MrMaxアプリ・オンラインストア | 最大1,735,154人 | 会員ID、氏名、メールアドレス、電話番号 | 情報流出を確認 |
※「人」「件」「アカウント」は同一の単位ではありません。また、「漏洩確認」「閲覧確認」「漏洩の可能性」も状態が異なるため、単純な合計値にはしていません。
いま最も注意したいのは「漏洩のお知らせ」を利用したフィッシング
今回の事案で共通している情報の一つが、メールアドレスや電話番号です。
焼肉きんぐでは氏名、メールアドレス、電話番号、MrMaxでも氏名、メールアドレス、電話番号が対象です。大起水産、セイコーマート、infoQなどでも同様の連絡先情報が含まれています。
こうした情報が第三者に渡ると、
「今回の情報漏洩に伴いパスワードを再設定してください」
「補償手続きのため本人確認が必要です」
「流出対象か確認してください」
「ポイントを補填するためログインしてください」
など、実際に起きた事件を材料にした連絡を作りやすくなります。
警察庁も、フィッシングでは「個人情報の漏えい」「不正アクセス検知」「取引の停止」など、利用者の不安をあおる文面が使われると注意喚起しています。
今回情報漏洩を公表した企業の多くも、不審なメール、SMS、電話への注意を呼びかけています。
現時点で各社の漏洩情報がフィッシングに悪用されていると確認されたわけではありません。しかし、大規模な公表が相次いでいる時期ほど、「本物の事故を使った偽物の連絡」を警戒する必要があります。
メールやSMSから「流出確認」「再設定」をしない
個人が最初に変えたいのは、情報漏洩の通知を受けた後の行動です。
メールやSMSに記載されたURLから手続きを開始するのではなく、
- 以前から利用している公式アプリを開く
- ブックマーク済みの公式サイトへアクセスする
- 検索結果からアクセスする場合もドメインを確認する
- 企業が公表している問い合わせ窓口へ直接連絡する
といった方法を取ります。
警察庁も、メールやSMSのリンクを安易にクリックせず、あらかじめ登録したブックマークや公式アプリから正規サービスへアクセスするよう案内しています。
送信元に企業名が表示されていたり、実在するメールアドレスに見えたりしても、それだけで本物とは判断できません。
「あなたの氏名を知っている電話」でも信用しない
氏名、電話番号、利用サービス名がそろうと、電話による詐欺も説得力を増します。
例えば、
「MrMaxをご利用の○○様ですね」
「焼肉きんぐアプリに登録されている○○様へ確認です」
「大和証券のお問い合わせ履歴について連絡しています」
など、本人しか知らないと思いやすい情報を会話の冒頭に使われる可能性があります。
氏名や電話番号を知っていることは、相手が正規の企業である証明にはなりません。
電話で、
- パスワード
- 暗証番号
- SMSや認証アプリに届いた認証コード
- ワンタイムパスワード
- クレジットカード番号
- インターネットバンキングの情報
を求められた場合は、その場では回答せず、一度電話を切って公式サイトに掲載されている番号から確認します。
同じパスワードを使っている場合は、漏洩先以外も変更する
今回の事案の多くでは、パスワードは流出対象に含まれていません。
一方、infoQでは暗号化されたパスワードが持ち出された対象情報に含まれています。
GMOリサーチ&AIも、infoQと同じパスワードを別サービスで利用している場合は、そのサービスのパスワードを変更するよう案内しています。
パスワードを変更する場合、漏洩したサービスだけを変更して終わらせないことがポイントです。
同じパスワードを、
- メール
- ECサイト
- SNS
- 金融サービス
- クラウドサービス
などでも利用している場合は、それぞれ異なるパスワードへ変更します。
IPAはパスワードについて、「できるだけ長く」「複雑に」「使い回さない」ことに加え、多要素認証を設定するよう推奨しています。
特にメールアカウントは、他サービスのパスワード再設定先として利用されることが多いため、優先して確認します。
メールアドレス流出とアカウント乗っ取りの関係は、メールアドレス流出だけでアカウント乗っ取りは起きる?で詳しく整理しています。
「パスワードやカード情報は漏れていない」場合も二次被害には注意
今回の大規模事案では、パスワードやクレジットカード情報が対象外となっているケースも多くあります。
焼肉きんぐではログインパスワードや店舗利用履歴は漏洩しておらず、クレジットカード情報も同社では保有していません。
MrMaxでも、住所、生年月日、クレジットカード情報、パスワード、購入履歴については流出していないことを確認しています。
大起水産もパスワードは別サーバーで管理しており、今回の対象外です。
このような場合、直ちにカードを停止したり、すべてのアカウントを変更したりする必要があるとは限りません。
まず企業の公式発表で、
「何が漏れたのか」
「何が漏れていないのか」
を分けて確認します。
一方で、氏名や連絡先だけでも、その企業を装ったフィッシングの材料にはなります。
「カード情報が漏れていない=何もしなくてよい」ではなく、金銭情報そのものの不正利用と、連絡先情報を使った詐欺を分けて考える必要があります。
ポイントや会員残高も確認する―infoQでは実際に不正交換
今回の一連の事案の中で、実際の金銭的な影響が確認されているのがinfoQです。
GMOリサーチ&AIによると、611件、合計2,869,500円分のポイントが本人の意思によらずAmazonギフトコードへ交換されました。
同社は不正交換されたポイントを全額補填するとしています。
ポイント、電子マネー、クーポン、ギフトコードなどを保有する会員サービスでは、クレジットカードが登録されていなくても金銭的価値があります。
対象となるサービスを利用している場合は、
- ポイント残高
- ポイント交換履歴
- 登録情報の変更履歴
- ログイン履歴
- 見覚えのない通知
を確認します。
身に覚えのない操作があれば、メールへの返信ではなく公式窓口へ直接連絡します。
大和証券の利用者は「口座番号を知っている相手」に注意
大和証券では、外部委託先のサーバーに保存されていた約11万人の氏名、メールアドレス、口座番号などが漏洩した可能性があります。
大和証券は、今回対象となった情報だけではオンライン取引を含む証券口座へのアクセスや取引はできないと説明しています。
そのため、口座番号が漏れたからといって、直ちに証券口座から資産を移す必要があるという意味ではありません。
一方、
「口座番号○○のお客様ですね」
「不正アクセスの確認のため暗証番号を入力してください」
「補償のためワンタイムパスワードを教えてください」
といった連絡には注意が必要です。
口座番号を知っていることと、正規の金融機関であることは別です。
金融機関を名乗る連絡では、メール・SMS内のリンクや電話相手の案内から手続きをせず、自分で公式アプリや公式サイトを開いて確認します。
タイムズカー対象者は本人確認書類の漏洩を分けて考える
タイムズカーでは約660万アカウントの情報が第三者に取得され、このうち約160万アカウントでは運転免許証画像、現住所確認書類、学生証、家族確認書類などの漏洩が確認されています。
本人確認書類はメールアドレスや電話番号とは性質が異なります。
氏名、住所、生年月日、顔写真、免許証番号などが一つの画像にまとまっているため、なりすまし本人確認などへの悪用を想定した継続的な確認が必要になります。
具体的な対応については、運転免許証や免許証情報が漏洩した場合の悪用シナリオと対策で、信用情報機関の本人申告制度や本人開示を含めて整理しています。
「退会したから関係ない」とは限らない
今回の事案では、すでにサービスを利用していない人が対象になっているケースもあります。
タイムズカーでは退会済み会員や入会を完了しなかった人も対象です。
OZmallでも、一部の退会者が含まれています。
大起水産公式アプリでも退会済み利用者が対象です。
第一生命では、約12万人の対象者のうち約7万人が退職者で、内勤職では1967年以降の退職者まで含まれています。
企業やサービスからの通知が届いた際に、
「何年も前に退会したから詐欺だ」
と即断するのではなく、まず公式サイトの告知を確認してください。
一方、過去の利用サービスを正確に覚えていない人を狙い、「あなたも対象です」と偽るフィッシングも成立します。
通知メールそのものを信用の根拠にせず、公式発表から対象条件を確認することが安全です。
今回の9件を受け、個人が確認したいこと
10月6日時点では、まず次の順番で確認します。
- 直近に公表されたサービスを自分が利用していたか確認する
- 企業の公式サイトで対象期間・対象者・漏洩情報を確認する
- メールやSMSのリンクからログインしない
- 同じパスワードを他サービスでも使っている場合は変更する
- 利用可能なら多要素認証・パスキーを有効にする
- ポイント、決済、ログイン、登録情報の履歴を確認する
- 身に覚えのないメール・SMS・電話では認証コードを渡さない
- 金融情報や本人確認書類が対象の場合は、通常の連絡先情報とは分けて追加対策を確認する
大量の情報漏洩が報道されると、「自分も何か変更しなければ」と急いで操作したくなります。
しかし、その心理そのものがフィッシングで利用されます。
まず公式発表から自分が対象か確認し、漏洩した情報に応じて必要な対応だけを行うことが基本です。
企業側は「漏洩後のフィッシング」を前提に利用者へ案内する
今回公表した企業の多くが、情報漏洩後のフィッシング、なりすましメール、SMS、電話への注意を呼びかけています。
企業側では、侵入経路の遮断やフォレンジック調査だけでなく、漏洩後に自社ブランドを使った二次攻撃が発生する前提で対応する必要があります。
特に確認したいのは次の点です。
- 漏洩した情報と漏洩していない情報を具体的に公表する
- 「何を利用者に要求しないか」を明記する
- インシデント専用ページを固定URLで公開する
- 通知メールからパスワードや決済情報の入力へ直接誘導しない
- 自社ドメインを装うフィッシングサイトや偽広告を監視する
- 問い合わせ窓口へ想定問答と対象者判定方法を共有する
- パスワードや認証情報が対象の場合は、セッション失効や認証情報のリセットを検討する
- 不要になった退会者・旧顧客データの保存期間を棚卸しする
フィッシング対策協議会の「フィッシング対策ガイドライン 2026年度版」では、利用者向けメールについてリンクURLを記載しない、または利用者が識別しやすい形式を検討することや、DMARCで保護されたドメインから送信することなどを推奨しています。
大規模漏洩後は、正規企業自身が「リンクをクリックして確認してください」と案内するほど、攻撃者が同じ形式を模倣しやすくなります。
インシデント通知は、利用者がメール本文を信用しなくても公式サイトや公式アプリから同じ情報を確認できる設計にしておく必要があります。
出典
- タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第2報) – パーク24
- タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第3報) – パーク24
- 「セイコーマートアプリ」への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ(第三報) – セイコーマート
- 当社への不正アクセスによる個人情報流出の可能性に関するお知らせ(第2報) – スターツ出版
- 不正アクセスによる個人情報漏えいのおそれに関するお詫びとお知らせ – 大起水産
- 当社が運営するアンケートサイト「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ – GMOリサーチ&AI
- 『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び – 物語コーポレーション
- 不正アクセスによる情報流出に関するお詫びとお知らせ – ミスターマックス
- フィッシング対策 – 警察庁
- 利用者向けフィッシング詐欺対策ガイドライン 2026年度版 – フィッシング対策協議会
- フィッシング対策ガイドライン 2026年度版 – フィッシング対策協議会
- 日常における情報セキュリティ対策 – IPA
- インターネットサービスへの不正ログインによる被害が増加中 – IPA
関連記事
 ミスターマックスのアプリ MrMax アプリとオンラインストアへ不正アクセスによるサイバー攻撃-最大約173万件の個人情報漏洩
 大阪公立大学、ランサムウェア攻撃で約500台のサーバー停止―バックアップの多くも暗号化、8日まで全授業休講
 ランサムウェア グループ Qilinの中核メンバーとされるロシア人、日本からドイツへ引き渡し―大阪で拘束、RaaSへの国際捜査
 EDRとは?意味やウイルスソフトやUTMとの違いを解説
 EDRのおすすめ製品と選び方のポイント
 MDRとEDRの違いとそれぞれの特徴を解説 必要性や導入のアドバイスまで
 EDRとSOCの違いと関係性を徹底解説 自社に最適なセキュリティソリューションを
 EPPとEDRの違いとは 両者の比較と組み合わせの効果についても解説
 XDRはEDRの進化版? それぞれの基本的な知識から違いまで解説

