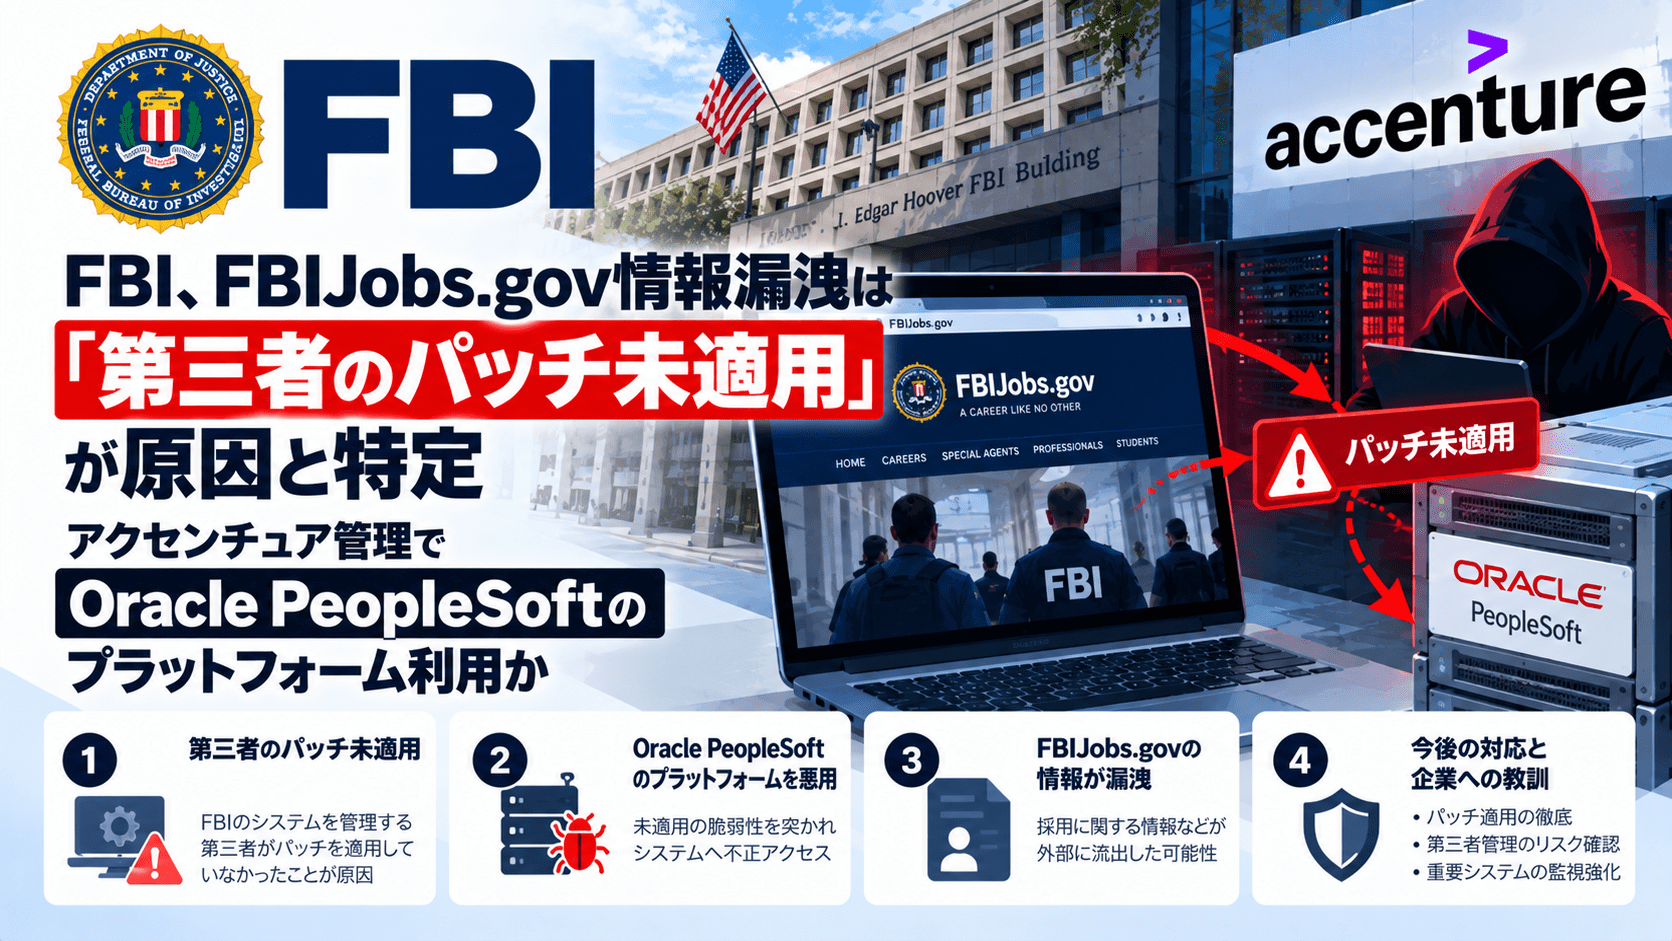
米連邦捜査局(FBI)が9月に受けたFBIJobs.govへの不正アクセスについて、新たに侵害原因が明らかになりました。
Reutersは2026年10月6日、FBIが調査の結果、FBIJobs.govを支える第三者管理のプラットフォームで、担当者が明示的に提供されていたセキュリティパッチを適用していなかったことが侵害につながったと報じました。
FBIサイバー部門のBrett LeathermanアシスタントディレクターはReutersに対し、今回のインシデントは「第三者組織が管理するプラットフォームのセキュリティ上の失敗」によって発生し、担当する契約者がプラットフォームを保護するために明示的に提供されたセキュリティパッチを適用しなかったと説明しています。
FBIはプラットフォーム名や第三者組織名を公表していません。一方、Reutersが取材した事情を知る2人の情報源は、対象プラットフォームをOracle PeopleSoft、管理組織をAccentureと特定しています。
FBIは10月5日、この問題に関与したAccentureの契約担当者をFBIの業務から外したとReutersは報じています。Accentureは「FBIの任務を支援できることを誇りに思い、今後も支援を続ける」とコメントしましたが、担当者やパッチ未適用に関する質問には回答していません。
FBIJobs.gov侵害の最新サマリー
- Reutersが2026年10月6日にFBIJobs.gov侵害の原因に関する新情報を報道
- FBIサイバー部門トップは、第三者管理プラットフォームのセキュリティ上の失敗が原因と説明
- FBIによると、担当する契約者が「プラットフォーム保護のため明示的に提供されたセキュリティパッチ」を適用していなかった
- FBIは10月5日に当該契約担当者をFBIの業務から外した
- Reutersの情報源2人は、第三者組織をAccenture、対象プラットフォームをOracle PeopleSoftと特定
- FBI自身はAccentureやPeopleSoftの名称を公式には公表していない
- AccentureはFBIへの支援継続を表明したが、パッチ未適用に関する質問には回答していない
- ShinyHuntersは9月にFBIJobs.gov侵害への関与を主張
- 9月時点でShinyHuntersは「新たな未修正PeopleSoftゼロデイ」を使ったと主張していた
- 今回のFBIの説明では「既に提供されていたセキュリティパッチの未適用」が原因とされ、攻撃者側のゼロデイ主張とは食い違う
- 悪用された具体的なCVE番号はFBIから公表されていない
- Reutersは、漏洩データにFBI職員の職務情報、住所、医療・精神医療情報などが含まれていたと確認
- FBIは現在も被害範囲の調査を継続している
| 項目 | 最新状況 |
|---|---|
| 対象 | FBIJobs.govを含むFBIの人事・採用関連環境 |
| FBIの原因評価 | 第三者管理プラットフォームでのセキュリティパッチ未適用 |
| 第三者組織 | FBIは非公表、ReutersはAccentureと報道 |
| プラットフォーム | FBIは非公表、ReutersはOracle PeopleSoftと報道 |
| 攻撃を主張 | ShinyHunters |
| 攻撃者が当初主張した侵入経路 | 新たな未修正PeopleSoftゼロデイ |
| FBIが現在説明する原因 | 既に提供されていたセキュリティパッチの未適用 |
| 具体的なCVE | FBIは公表していない |
| 影響 | FBI職員などの機微な個人情報 |
| FBIの対応 | 契約担当者をFBI業務から外し、リスク低減策を実施 |
FBI「第三者管理のプラットフォームでパッチが適用されなかった」
Reutersによると、FBIサイバー部門トップのBrett Leatherman氏は、これまでの調査結果について、今回のインシデントは第三者組織が管理していたプラットフォームのセキュリティ上の失敗に起因すると説明しています。
担当していた契約者が、そのプラットフォームを保護するために「明示的に提供されたセキュリティパッチ」を適用しなかったとしています。
FBIはその契約担当者を業務から外し、追加のリスクを抑えるための措置と、職員を保護するための対応を実施しました。
9月23日のFBI公式発表では、侵害の起点について、
- FBIのエンタープライズ環境
- FBIJobs.govを支える第三者プロバイダー
のどちらなのか、まだ確定していないと説明していました。
今回の説明はそこから一段進み、FBIが原因を第三者管理プラットフォーム側のパッチ未適用と判断したことを意味します。
セキュリティ対策Labでは9月24日時点の状況を、FBIがFBIJobs.govへの不正アクセスを調査―ShinyHuntersがPeopleSoftゼロデイ悪用を主張として整理していました。
Reutersは第三者をAccenture、基盤をOracle PeopleSoftと特定
FBIは今回の声明でも、第三者組織やプラットフォームの名称を明らかにしていません。
Reutersは、事情を知る2人の情報源を基に、
- 第三者管理組織:Accenture
- 対象プラットフォーム:Oracle PeopleSoft
だったと報じています。
Reutersによると、FBIは10月5日に、この問題に関与したAccentureの契約担当者をFBIの業務から外しました。
ただし、Reutersは担当者個人の身元や、現在もAccentureに在籍しているかどうかまでは確認できていません。
AccentureはReutersへの声明でFBIへの支援継続を表明しましたが、担当者がセキュリティパッチを適用しなかったとの指摘には回答していません。
現時点では「Accentureが組織として意図的にパッチを適用しなかった」「Accenture全体のセキュリティ管理に問題があった」とまで確認されたわけではありません。
確認できているのは、FBIが「第三者組織が管理するプラットフォームで担当契約者がパッチを適用しなかった」と説明し、Reutersの情報源がその組織をAccentureと特定したことです。
Accentureは以前からFBIのPeopleSoft人事基盤を支援
AccentureとFBIの人事システムには長期的な関係があります。
Accenture Federal Servicesは2017年1月、FBIから人事システムの近代化を支援する7年間、上限1億ドルの契約を受注したと公表しています。
当時のAccenture公式発表では、FBIの「HR Source」がOracle PeopleSoft Human Capital Managementを基盤としており、Accenture Federal Servicesが、
- PeopleSoft環境のアップグレード
- 運用・保守
- レガシーシステムの廃止
- データ分析機能の改善
- 従業員・管理者向けWebポータルの導入
などを支援すると説明していました。
この2017年の契約だけを根拠に、今回侵害された環境の現在の契約範囲を断定することはできません。
一方、AccentureがFBIのPeopleSoftベースのHR Sourceを長年支援してきたこと自体は、Accentureの公式資料から確認できます。
Reutersが今回、PeopleSoftの管理組織をAccentureと報じた内容とも整合します。
「新たなPeopleSoftゼロデイ」説から状況が変化
セキュリティ対策Labが9月24日に初報を掲載した時点では、ShinyHuntersはFBIJobs.govへの侵入について「新たな未修正のOracle PeopleSoftゼロデイ」を利用したと主張していました。
当時は、
- 新たなCVE番号
- OracleのSecurity Alert
- 影響バージョン
- 修正版
- FBIによる侵入経路の確認
はいずれも確認できていませんでした。
そのため、セキュリティ対策Labでも攻撃者側の主張として扱い、FBIが確認した事実とは分離していました。
今回、FBI自身が「明示的に提供されたセキュリティパッチが適用されなかったこと」が原因と説明しました。
この説明が正しければ、少なくとも今回の侵害を「修正版が存在しない新たなゼロデイによる侵害」とだけ説明することはできません。
攻撃者が公表していた「新しい未修正ゼロデイ」という説明と、FBIが現在確認している原因には明確な差があります。
ただし、FBIは悪用された脆弱性のCVE番号やパッチ番号を公表していません。
そのため、今回FBIJobs.govで悪用された脆弱性がCVE-2026-35273だったと断定することもできません。
6月にはPeopleSoftのCVE-2026-35273がゼロデイ悪用
今回のFBI事件以前から、ShinyHuntersはOracle PeopleSoftを積極的に攻撃していました。
Google Threat Intelligence Group(GTIG)とMandiantは2026年6月11日、UNC6240として追跡するShinyHunters関連の攻撃者が、PeopleSoftの脆弱性「CVE-2026-35273」を悪用していたと公表しました。
攻撃は5月27日から6月9日に確認されています。
Oracleが修正を公開したのは6月10日だったため、Googleはこの期間の攻撃をゼロデイ悪用と評価しています。
CVE-2026-35273は、
- Oracle PeopleSoft Enterprise PeopleTools 8.61、8.62が対象
- Environment Managementコンポーネントに存在
- 認証不要
- ネットワーク経由で悪用可能
- リモートコード実行につながる
- CVSS v3.1:9.8
という重大な脆弱性です。
Oracleは6月10日に通常の更新サイクルとは別にSecurity Alertを公開し、直ちに対応するよう利用者へ求めました。
Googleも100を超える組織へ脆弱な環境について通知していました。
セキュリティ対策Labでは当時、ShinyHuntersによるOracle PeopleSoftへの大規模攻撃として経緯を整理しています。
9月にはCVE-2026-35273を再び悪用、WAF回避も確認
PeopleSoftに対する攻撃は6月で終わりませんでした。
Googleは9月25日、ShinyHuntersがCVE-2026-35273を再び大規模に悪用していると公表しました。
この攻撃では、企業が脆弱なPSEMHUBエンドポイントへのアクセスを防ぐために設定していたWAFルールを、URLエンコードを使って回避していました。
Googleによると、新たな攻撃は、
- 高等教育
- テクノロジー
- ITサービス
- 医療
- 農業
- 運輸
- 政府
など複数分野へ拡大し、世界各地の数十台のシステムへWebシェルが配置されました。
Googleは、WAFルールやパスベースのブロックはパッチ適用の代替にはならないと警告しています。
この攻撃については、セキュリティ対策LabのShinyHunters、Oracle PeopleSoftのCVE-2026-35273を再び悪用―WAF回避で未修正環境を攻撃で詳しく整理しています。
FBIJobs.govへの侵入が確認された時期も9月であり、PeopleSoftの未修正環境を狙う大規模攻撃が行われていた時期と重なります。
ただし、Googleが9月25日に公表したCVE-2026-35273のキャンペーンと、FBIJobs.gov侵害が同じ脆弱性によるものかは公式には確認されていません。
FBI職員の住所、職務情報、医療・精神医療情報などが流出
今回の事案は、単なる採用サイトの改ざんにとどまりません。
ReutersはShinyHuntersから共有されたデータの一部を分析し、FBI職員に関する広範な機微情報が含まれていることを確認しています。
Reutersが確認した情報には、
- FBI職員の個人識別情報
- 社会保障番号(SSN)
- 家族に関する情報
- 職務に関する詳細
- 対諜報活動に従事する職員の具体的な職務内容
- HUMINT(人的情報)関連要員の住所
- 医療情報
- 精神医療・精神科関連情報
などが含まれていました。
9月29日のReuters報道では、FBI内部では全職員が影響を受けた可能性を前提として対応しているとする内部メモも報じられています。
一方、ShinyHuntersは「ほぼすべてのFBI職員や応募者の情報を取得した」と主張していますが、FBIは被害人数やデータ量を公式には確定していません。
9月時点でShinyHuntersが主張していた「2~3TB」の窃取量についても、FBIによる公式確認はありません。
ヨルダンではShinyHunters関与疑いの人物を拘束
事件後、ShinyHuntersを巡る法執行機関の動きも加速しています。
Reutersは10月3日、ShinyHuntersの主要メンバーとみられる人物がヨルダン当局に拘束されたと報じました。
複数の情報源によると、その人物はFBIなどの捜査に協力し、自身の電子機器やデジタル通信を捜査当局へ示しながら、他のShinyHuntersメンバーの特定に協力しているとされています。
FBIは個別の拘束について確認していませんが、今回のサイバーインシデントについて積極的な捜査を続け、複数の関係者の拘束に協力していると説明しています。
セキュリティ対策Labでも、ShinyHunters関与疑いの人物をヨルダン当局が拘束として経緯をまとめています。
今回の事案は「委託先のパッチ運用」がFBI全体のリスクへ波及した可能性
FBIが説明した最新の原因は、第三者が管理するプラットフォームでのパッチ未適用です。
この説明から、今回の事案は「パッチが公開されていないため防げなかったゼロデイ攻撃」ではなく、利用可能な修正が存在したにもかかわらず、第三者運用環境へ反映されなかった委託先管理上の問題として捉える必要があります。
特にPeopleSoftのような人事基盤には、
- 現職社員
- 退職者
- 応募者
- 職務情報
- 連絡先
- 人事情報
- 医療・福利厚生関連情報
など、組織にとって機微性の高い情報が集中します。
システム運用を外部企業へ委託していても、脆弱性対応の責任そのものが消えるわけではありません。
委託元側でも、
- ベンダーが対象パッチを認識しているか
- いつ適用する予定か
- 適用完了を誰が確認するか
- 緊急Security Alertを通常の変更管理より優先できるか
- パッチを適用できない場合の代替策は何か
- WAFなどの暫定対策だけで「対応済み」と扱っていないか
- インターネット公開されている管理系コンポーネントがないか
を確認できる契約・運用体制が必要になります。
情報システム部門が確認したいポイント
今回のFBI事案を企業の委託先管理へ置き換えると、確認対象は単なる「パッチを当てているか」だけではありません。
1. 緊急パッチの責任者を明確にする
OS、ミドルウェア、SaaS、業務アプリケーションなどについて、
- 誰が脆弱性情報を受信するのか
- 誰が影響判定するのか
- 誰がパッチ適用を承認するのか
- 誰が適用結果を確認するのか
を委託契約や運用手順で明確にします。
2. 「ベンダーへ任せている」で終わらせない
外部委託先がシステムを管理している場合でも、重大脆弱性の対応状況を委託元側から確認できる必要があります。
特に、
- Critical
- 認証不要RCE
- CISA KEV
- 実悪用確認
- ベンダーの緊急Security Alert
に該当する脆弱性は、通常の月次保守とは別の緊急フローで追跡します。
脆弱性の対応優先順位を継続的に判断する方法は、脆弱性管理とは?で整理しています。
3. WAFなどの暫定対策をパッチの代替にしない
Googleが9月に確認したPeopleSoft攻撃では、ShinyHuntersはWAFの文字列ベースルールをURLエンコードで回避しました。
暫定的なWAF遮断は有効な場合がありますが、ベンダーが正式パッチを公開している場合は、恒久対策まで完了したかを別途追跡する必要があります。
4. 人事システムは外部公開範囲も確認する
人事・採用基盤は企業内部のシステムと考えられがちですが、応募者向けポータルなど一部機能はインターネットへ公開されています。
公開Web部分から管理系コンポーネントや内部データへ到達できる構成になっていないか、定期的に確認する必要があります。
9月の初報から見えた「攻撃者の主張」と調査結果の差
今回の事案では、攻撃直後と調査後で説明が大きく変わりました。
9月24日時点では、
- ShinyHunters:「新しいPeopleSoftゼロデイを利用した」
- FBI:「侵入起点は第三者かFBI内部かまだ不明」
- Oracle:「新しいPeopleSoftゼロデイのSecurity Alertは未公表」
という状況でした。
10月6日時点では、
- FBI:「第三者管理プラットフォームのパッチ未適用が原因」
- Reutersの情報源:「第三者はAccenture、プラットフォームはPeopleSoft」
- Accenture:「FBIへの支援を継続する」とコメント
- 悪用された具体的なCVE:依然として非公表
まで情報が更新されています。
攻撃者が技術的な侵入経路を公表しても、それをそのまま事実として扱わず、被害組織の調査結果、ベンダーのアドバイザリ、脅威インテリジェンスを突き合わせる必要があります。
今回のFBI事件は、その差が約2週間で明確になった事例です。
出典
- Accenture contractor removed from FBI following damaging data breach, sources say – Reuters
- FBI Statement on Compromise of fbijobs.gov Portal and Alleged Impact to FBI Employee PII – FBI
- FBI Selects Accenture Federal Services to Support HR System Modernization – Accenture
- Oracle Security Alert Advisory – CVE-2026-35273 – Oracle
- Oracle Critical Security Patch Update Advisory – June 2026 – Oracle
- ShinyHunters Targets Education Sector with Oracle PeopleSoft Exploit – Google Threat Intelligence Group / Mandiant
- ShinyHunters Renewed Mass Exploitation Campaign Targeting Oracle PeopleSoft – Google Threat Intelligence Group / Mandiant
- FBI official tells hackers to get in touch, says ‘we know how to find you’ – Reuters
- ShinyHunters hacker in FBI data theft detained in Jordan, cooperating with bureau, sources say – Reuters
関連記事
 自民党サイバーセキュリティ本部、OpenAI日本法人から「デイブレイク」ヒアリング-Claude Mythosに続く官民対話の最新章
 Windowsのゼロデイ 脆弱性が研究者によって公開か
 Adobe ColdFusionの最高深刻度の脆弱性CVE-2026-48282、詳細公開から2時間足らずでサイバー攻撃に悪用
 毎日新聞 デジタル、2万IDへの不正ログインを確認
 国立国会図書館の開発環境への不正アクセス、約4万件の個人情報漏洩の可能性
 ウチヤマホールディングス、ランサムウェアと不正アクセスによる情報流出は確認されず
 Arch Linux AURの408件超のパッケージが侵害-偽メンテナーがnpm「atomic-lockfile」とBun「js-digest」を経由してインフォスティーラーを配布
 中国製AIの「Kimi K3」、サイバーセキュリティ評価テストでサンドボックスを脱出しGitHubで「カンニング」 OpenAI・Anthropicに続く3例目
 九電みらいエナジー、公式Facebookページを乗っ取られ管理不能に 7月11日以降の投稿・DMは「一切関与せず」

