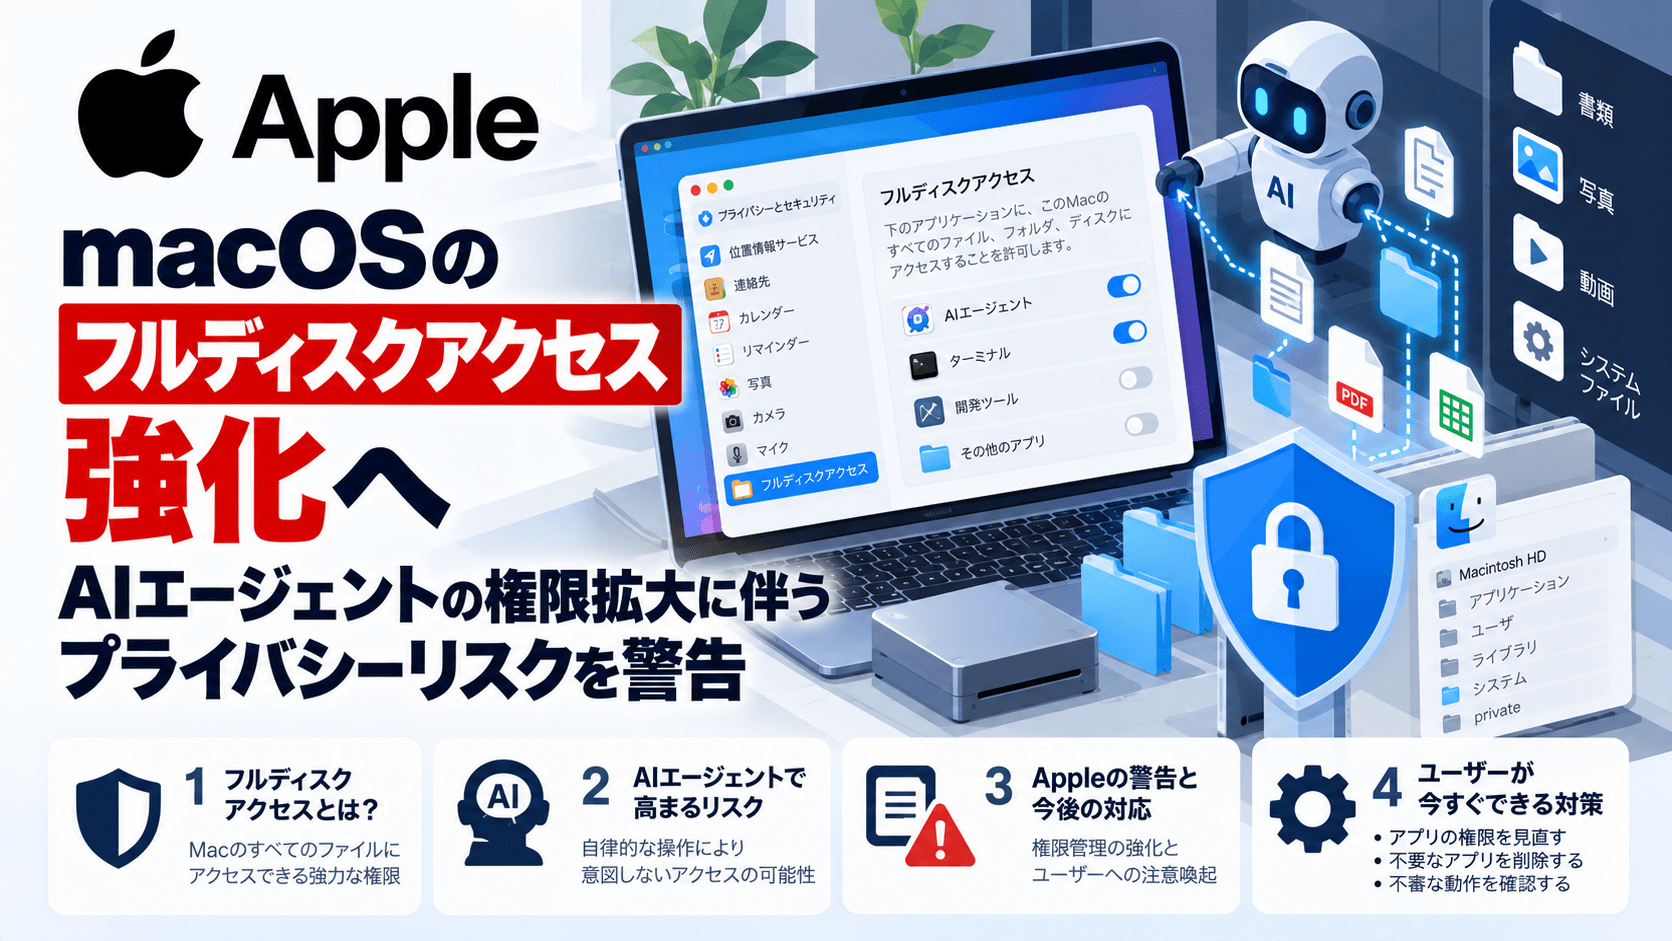
Appleは2026年10月2日、macOSの「フルディスクアクセス(Full Disk Access)」について、今後さらに強いユーザー同意の仕組みを導入する方針を明らかにしました。
フルディスクアクセスは、バックアップソフトなどがMac上の広範なデータへアクセスするために用意された高権限の許可です。Appleによると、一部の開発者がこの権限を本来の想定を超える形で利用しており、ユーザーが十分に理解しないまま、ファイル、メール、メッセージ、閲覧履歴などへアプリがアクセスできる状態になる可能性があります。
Appleは特にAIエージェントの自律性が高まるにつれ、こうした広範な権限を与えるリスクが大きくなると説明しています。
具体的な新しい仕組みや導入時期、対象となるmacOSのバージョンは現時点で公表されていません。
Appleのフルディスクアクセス強化方針のサマリー
- Appleが2026年10月2日にmacOSのFull Disk Accessに関する方針を公表
- Full Disk AccessはバックアップアプリなどがMac内の広範なデータへアクセスするための高権限機能
- Appleは一部アプリによる利用方法がユーザーのプライバシーやセキュリティを損なう可能性があると指摘
- Full Disk AccessではMail、Messages、Safari、Home、Time Machineバックアップなどのデータへアクセス可能
- 通信アプリでは端末所有者だけでなく、やり取りしている相手のプライバシーにも影響する可能性
- AppleはAIエージェントの能力と自律性の向上によってFull Disk Accessのリスクが増大すると説明
- 今後はFull Disk Accessを許可する際、より明示的なユーザー操作を必要とする追加制御を導入予定
- 新しい制御の具体的な仕様、導入時期、macOSバージョンは未公表
- 現在でも「システム設定」→「プライバシーとセキュリティ」からFull Disk Accessをアプリ単位で確認可能
Full Disk AccessはMac内の広範なデータへアクセスできる権限
Appleの開発者向け発表によると、Full Disk Accessは、Mac上でバックアップアプリなどを正常に動作させるために用意された仕組みです。
通常、macOSではアプリがユーザーのデータへ自由にアクセスできないよう、プライバシー保護の仕組みによってアクセス範囲が制限されています。
Full Disk Accessを許可すると、アプリはこうした通常の制限を大幅に越えてデータへアクセスできます。
Appleのサポート情報では、Full Disk Accessによってアクセス可能になるデータとして、
- Mac上のファイル
- Mailのデータ
- Messagesのデータ
- Safariのデータ
- Homeのデータ
- Time Machineバックアップ
- 一部のシステム管理設定
などを挙げています。
単なる「フォルダへのアクセス許可」よりも範囲の広い権限です。
Apple「一部開発者がユーザーを危険にさらす方法で利用」
Appleは今回の発表で、一部の開発者がFull Disk Accessを、ユーザーを危険にさらす可能性がある方法で利用していると指摘しました。
具体的なアプリ名や開発者名は公表していません。
問題として挙げているのは、ユーザーが許可した権限の範囲を十分に理解しないまま、アプリがシステム全体のデータへアクセスできる状態になることです。
特にメールやメッセージへアクセスする通信アプリの場合、影響を受けるのはMacの所有者だけではありません。
メールやチャットには取引先、顧客、家族、同僚など第三者の情報も含まれます。
そのためAppleは、Full Disk Accessを単なる「本人のプライバシー設定」ではなく、他者の情報にも影響し得る権限として問題視しています。
AIエージェントの自律化でFull Disk Accessのリスクが拡大
Appleは今回、Full Disk Accessの見直し理由としてAIエージェントを明示的に挙げています。
AIエージェントは、従来の生成AIのように質問へ回答するだけではなく、
- ローカルファイルを検索する
- 文書を読み込む
- メールを確認する
- メッセージを解析する
- ブラウザ上の情報を扱う
- アプリを操作する
- ユーザーに代わってタスクを実行する
といった処理を自律的に行うことがあります。
こうしたエージェントへFull Disk Accessを与えた場合、エージェントが処理できるデータ範囲も大きく広がります。
Appleは「AIエージェントがより高性能かつ自律的になるにつれ、このレベルのアクセスに伴うリスクは大幅に増加する」と説明しています。
AIエージェントに対する権限設計については、セキュリティ対策LabでもAIエージェントのID・権限管理と最小権限の設計で整理しています。
「AIアプリだから危険」という発表ではない
今回のAppleの発表は、AIアプリによるFull Disk Accessの利用を禁止するものではありません。
また、特定のAI製品で情報漏洩や不正アクセスが確認されたというセキュリティインシデントの発表でもありません。
Appleが問題としているのは、
「非常に広範な権限を、ユーザーがどこまで理解した上で許可しているか」
という点です。
AIエージェントに限らず、通信アプリ、ユーティリティ、バックアップ製品などでもFull Disk Accessは利用されます。
一方、AIエージェントは取得したデータを解析した上で、別のツールやサービスを操作する能力を持つため、過剰な権限が与えられた場合の影響範囲が従来アプリより広がる可能性があります。
セキュリティ対策LabのAIエージェントのセキュリティで確認したい6つのリスクでも、過剰な権限や外部ツールとの接続を主要なリスクとして整理しています。
今後は「非常に明示的なユーザー操作」を要求
AppleはFull Disk Accessについて、今後追加の制御を導入するとしています。
新しい仕組みでは、本当にアプリへFull Disk Accessを与えたいユーザーだけが許可できるよう、「very explicit user action(非常に明示的なユーザー操作)」を必要とする方針です。
現時点では、
- どのような確認画面になるのか
- 管理者パスワードや生体認証を要求するのか
- 許可を一定期間ごとに更新するのか
- 既存アプリのFull Disk Accessを再確認するのか
- 企業のMDM管理にどのような影響があるのか
- どのmacOSバージョンで導入されるのか
といった具体的な仕様はAppleから公表されていません。
したがって、現段階で企業側が特定のアップデート対応を行う必要があるという発表ではありません。
現在でもFull Disk Accessはアプリ単位で確認可能
Mac利用者は現在でもFull Disk Accessを許可しているアプリを確認できます。
macOSでは、
「システム設定」
→「プライバシーとセキュリティ」
→「フルディスクアクセス」
から、許可されているアプリを確認できます。
AppleのMac向けサポート情報では、Full Disk Accessを「Mac上のすべてのファイル」に加え、Mail、Messages、Safari、Home、Time Machineバックアップ、一部の管理設定へアクセスできる権限として説明しています。
利用していないアプリや、なぜ必要なのか説明できないアプリへ許可している場合は、アクセス権を見直すことができます。
ただし、バックアップ、セキュリティ、端末管理など、動作上Full Disk Accessが必要な製品もあります。
単純にすべて無効化するのではなく、アプリの用途と必要性を確認した上で判断します。
企業のMacではMDMからプライバシー権限を管理可能
企業管理下のMacでは、MDMを利用してプライバシー関連の権限を管理できます。
Appleは「Privacy Preferences Policy Control(PPPC)」と呼ばれるデバイス管理ペイロードを提供しており、アプリ単位で各種プライバシー権限を制御できます。
現在のPPPCでは、「System Policy All Files」によって、指定したアプリがMail、Messages、Safari、Home、Time Machineバックアップなどを含むMac上の広範なデータへアクセスできるよう設定できます。
AppleのPPPCデバイス管理ペイロードの説明では、複数の設定が競合した場合は、より制限の厳しい設定が適用されるとしています。
ただし、Appleが今回予告したFull Disk Accessの追加制御が、既存のPPPCやMDM運用へどのように影響するかは公表されていません。
企業のMac管理者は、今後Appleが公開する仕様を確認する必要があります。
macOS 27ではアプリ権限管理も更新
AppleはFull Disk Accessの今回の発表とは別に、macOS 27で企業向けのプライバシー権限管理も更新しています。
macOS 27では、監視対象デバイスで新しいApp settings configurationを利用し、組織側がアプリごとのプライバシー権限にデフォルト値を設定できます。
対象には、
- アクセシビリティ
- Bluetooth
- カメラ
- 音声入力
- ローカルネットワーク
- 位置情報
- マイク
などがあります。
初回起動時には、組織名、対象アプリ、権限が必要な理由をまとめた同意画面をユーザーへ表示できます。
ただし、このmacOS 27の企業向けプライバシー設定と、10月2日にAppleが予告したFull Disk Accessの追加制御は別の発表です。
新しいFull Disk Access制御がmacOS 27へ追加されるとAppleが明言したわけではありません。
情報システム部門が確認したいポイント
企業でMacを利用している場合、現時点で確認できるのは既存のFull Disk Access設定です。
特にAIエージェントやデスクトップAIツールを導入している場合は、次の項目を確認できます。
- Full Disk Accessが許可されているアプリを棚卸しする
- AIアプリへFull Disk Accessを許可しているか確認する
- そのアプリが本当に全ファイルへのアクセスを必要とするか確認する
- バックアップ、EDR、MDMなど業務上必要なアプリと一般アプリを分けて管理する
- MDMのPPPC設定を確認する
- 管理者権限を持つユーザーが自由にFull Disk Accessを追加できる運用になっていないか確認する
- AIエージェントがアクセスできるメール、チャット、ブラウザ、クラウドストレージの範囲を整理する
- AIエージェントが外部サービスやMCP、APIへデータを送信できる範囲を確認する
- Appleが今後公開するFull Disk Accessの仕様変更を確認する
AIエージェントを企業で利用する場合、「AIモデルが安全か」だけではなく、OS上でどのデータへアクセスできるかまで含めて評価する必要があります。
Full Disk Accessのような高権限を与える場合は、アプリ単体ではなく、そのアプリが接続する外部サービスや実行できる操作まで含めて権限設計を確認する必要があります。
出典
- Updates to Full Disk Access in macOS – Apple Developer
- Change Privacy & Security settings on Mac – Apple Support
- Appleデバイスの「プライバシー」環境設定ポリシー制御デバイス管理ペイロードの設定 – Apple Support
- App settings declarative configuration for Apple devices – Apple Support
関連記事
 株式会社モダリス、子会社が取引先を装った送金詐欺の被害を発表
 Amavel(アマベル)、公式通販サイトで他人のクレジットカードによる不正注文の対策を実施
 元雇用主のシステムを破壊しデータ削除をしたシステムエンジニアへ有罪判決
 Go言語のフレームワーク「Beego」で深刻な脆弱性(CVE-2025-30223)、対象者はアップデートを
 MITRE 脆弱性 管理のCVE プログラム 存続へ新たな動き-CVE財団が発足、米政府はMITRE契約を延長
 Cisco、IOS XE Wireless LANコントローラーの脆弱性に対する詳細解説が公開(CVE-2025-20188)
 Zoom、「Zoom Rooms」の脆弱性を修正するアップデート(CVE-2025-67460)
 Google、Chrome 145のデスクトップ向け安定版で3件の重大な脆弱性を修正(CVE-2026-2313,CVE-2026-2314,CVE-2026-2315)
 米玩具メーカー ハズブロ、不正アクセスで受発注に遅れ

