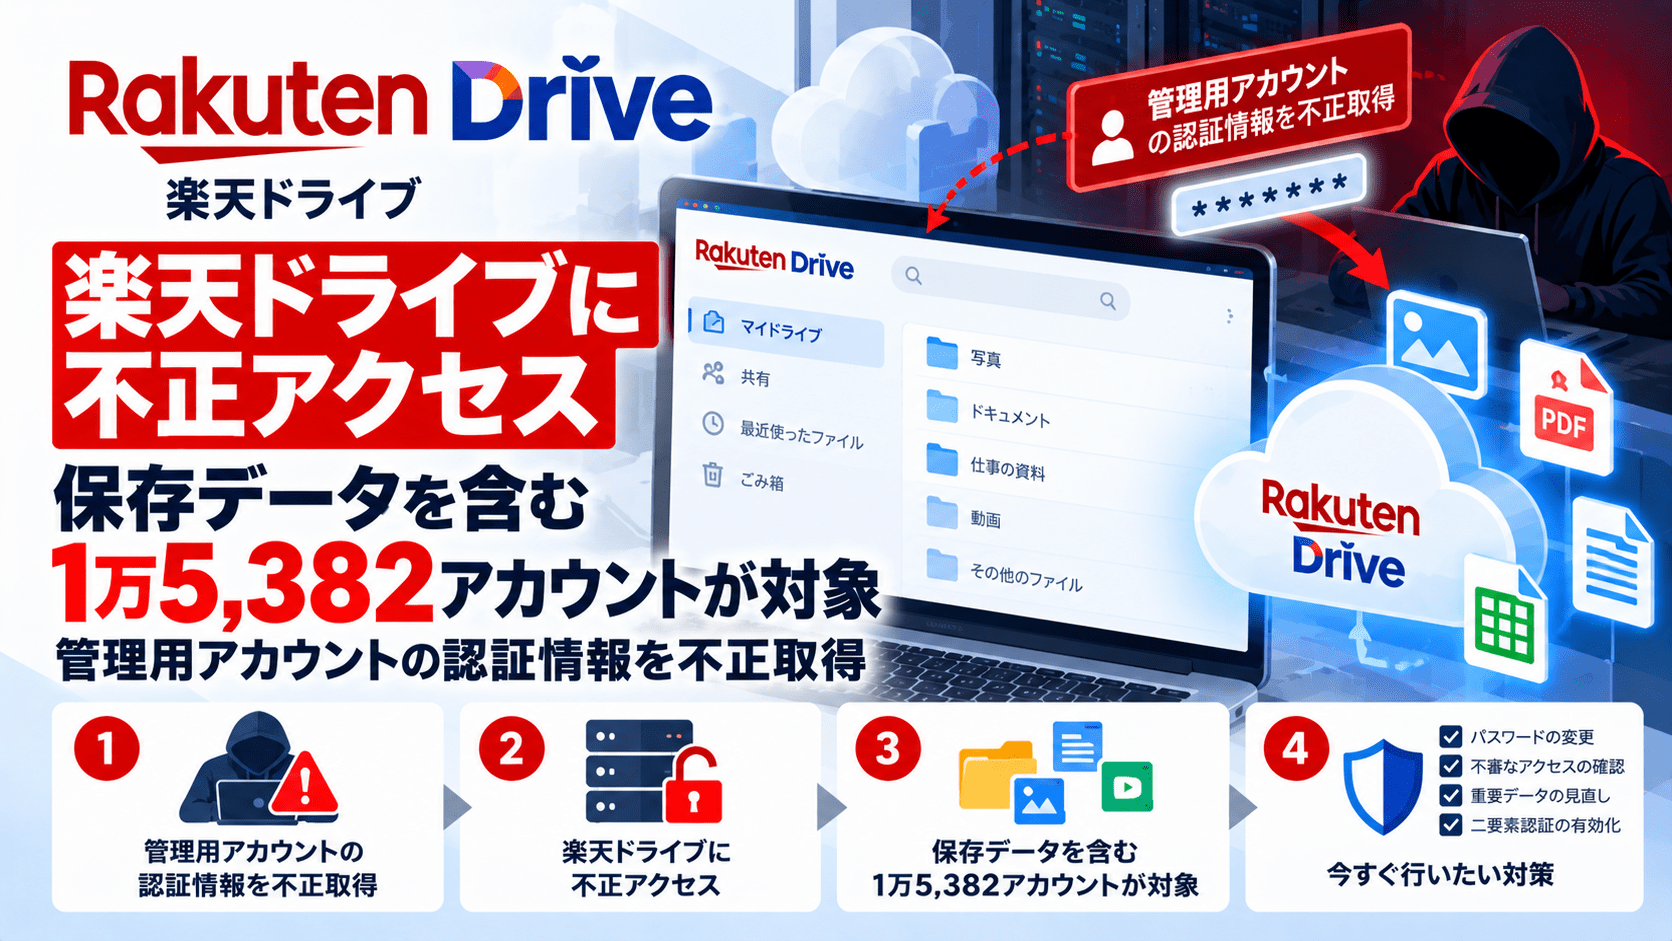
楽天ドライブは2026年10月6日、同サービスが使用する一部システムで第三者による不正アクセスを確認したと公表しました。
第三者が一部システムの管理用アカウントの認証情報を不正に取得し、システムへアクセスしていたことが確認されています。
影響は3つの事象に分かれており、最大のものでは「楽天ドライブ」上に保存された写真や文書などのデータが対象となり、15,382アカウントに影響しています。
このほか、687アカウントでアカウント名やディスプレイネーム、プロフィール画像URL、313アカウントではこれらに加えて暗号化されたパスワードなどが取得・閲覧されました。
楽天ドライブは不正アクセス経路を遮断し、監視体制の強化やアプリケーションのダウンロード、新規アカウント発行の制限などを実施しています。
楽天ドライブ不正アクセスのサマリー
- 楽天ドライブが2026年10月6日に不正アクセスを公表
- 第三者が一部システムの管理用アカウントの認証情報を不正に取得
- 取得した認証情報を使って楽天ドライブの一部システムへアクセス
- 687アカウントでアカウント名、ディスプレイネーム、プロフィール画像URLが対象
- 313アカウントでは暗号化されたパスワードやパスワード暗号化時に付加した文字列も対象
- 15,382アカウントでは楽天ドライブ上に保存された写真・文書などのデータが対象
- 保存データへのアクセス期間は2026年1月29日から9月17日
- 不正アクセス経路は遮断済み
- 監視体制を強化
- アプリケーションのダウンロード、新規アカウント発行を制限
- 対象ユーザーへメールなどで個別通知
- 関係当局へ報告
- 10月6日時点で本件に起因する二次被害は確認されていない
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月6日 |
| 対象サービス | 楽天ドライブ |
| 不正アクセス | 一部システムへの第三者によるアクセス |
| 原因 | 管理用アカウントの認証情報を第三者が不正取得 |
| 事象① | 687アカウント |
| 事象② | 313アカウント |
| 事象③ | 15,382アカウント |
| 保存データへのアクセス期間 | 2026年1月29日~9月17日 |
| 対応 | 経路遮断、監視強化、アプリダウンロード・新規アカウント発行制限、個別通知、当局報告 |
| 二次被害 | 10月6日時点で確認されず |
※各事象の対象アカウントが重複しているかどうかは公表されていないため、単純合算はしていません。
管理用アカウントの認証情報を第三者が不正取得
楽天ドライブによると、今回の不正アクセスでは、同サービスが使用する一部システムの「管理用アカウント」の認証情報が第三者に不正取得されました。
攻撃者は、その認証情報を利用してシステムへアクセスしています。
一般利用者のアカウントが個別に乗っ取られたという説明ではなく、システム管理に利用するアカウントが侵害された事案です。
管理用アカウントは通常、一般ユーザーより広い範囲のデータや機能へアクセスできるため、侵害された場合の影響範囲も大きくなります。
楽天ドライブは、管理用アカウントの認証情報がどのような方法で第三者に取得されたのかについて、10月6日の発表では詳細を明らかにしていません。
687アカウントでプロフィール関連情報を取得・閲覧
事象①では、2026年8月27日に687アカウントの情報が取得・閲覧されました。
対象となった情報は、
- アカウント名
- ディスプレイネーム
- プロフィール用画像URL
です。
ディスプレイネームは、楽天ドライブでファイルを共有する際に相手へ表示されるニックネームです。
この事象では、パスワードや楽天ドライブ上に保存した写真・文書などは対象情報として挙げられていません。
313アカウントでは暗号化されたパスワード情報も対象
事象②では、同じく2026年8月27日に313アカウントの情報が取得・閲覧されました。
対象情報は、
- アカウント名
- ディスプレイネーム
- 暗号化されたパスワード
- パスワード暗号化時に復元を困難にするために付加した文字列
- プロフィール用画像URL
です。
楽天ドライブは、対象となったパスワードについて「特殊な文字列に変換し復元を困難にした暗号化されたパスワード」と説明しています。
また、パスワードを暗号化する際に、復元を困難にするために加えた文字列も対象となりました。
公表資料では、使用していた具体的なハッシュアルゴリズムやストレッチング回数などは説明されていません。
暗号化・ハッシュ化されたパスワードであっても、攻撃者に取得された場合は、パスワードの強度や保存方式によって解析を試みられる可能性があります。
対象ユーザーは楽天ドライブからの個別通知を確認し、案内された対応を実施する必要があります。
写真・文書など保存データ、1万5,382アカウントが対象
最も影響範囲が大きいのが事象③です。
2026年1月29日から9月17日までの間に、楽天ドライブ上へ保存されたデータが取得・閲覧されたことを確認しています。
対象アカウント数は15,382件です。
楽天ドライブは対象データについて、
「楽天ドライブ上に保存されたデータ(写真・文書等を含む)」
と説明しています。
そのため、利用者がクラウドストレージへ保存していたファイル自体が第三者から取得・閲覧された可能性があります。
具体的にどのユーザーのどのファイルが閲覧・取得されたのか、保存データの総ファイル数や容量、内容の内訳については10月6日の発表では示されていません。
3つの対象件数は単純に合算できない
今回の発表では、
- 687アカウント
- 313アカウント
- 15,382アカウント
という3つの対象数が示されています。
ただし、これらのアカウントが相互に重複しているかどうかは公表されていません。
そのため、
「合計16,382アカウントが被害を受けた」
と単純に合算して表現することはできません。
現時点では、最大の事象として「保存データが対象となった15,382アカウント」が確認されていると捉えるのが適切です。
楽天ドライブは経路遮断、アプリダウンロードなども制限
楽天ドライブは不正アクセスを検知した後、調査を開始し、不正アクセス経路を遮断しました。
あわせて、
- 監視体制の強化
- アプリケーションのダウンロード制限
- 新規アカウント発行の制限
- 公式サイトでの告知
- 対象ユーザーへのメールなどによる個別通知
- 関係当局への報告
を実施しています。
サービス全体を停止したとは説明していませんが、不正アクセスへの対応として一部機能を制限しています。
10月6日時点で二次被害は確認されず
楽天ドライブは、10月6日時点では今回の不正アクセスに起因する二次被害を確認していないとしています。
一方、対象ユーザーに対しては、
- 身に覚えのないログイン
- アカウントの異常
- 心当たりのない請求
- 脅迫的な連絡
- なりすましと思われる接触
に注意するよう呼びかけています。
不審な連絡があった場合は、開封や対応をせず、楽天ドライブの公式窓口または警察へ相談するよう案内しています。
特に今回、アカウント名やディスプレイネームなどが取得されているため、楽天ドライブ利用者を装ったフィッシングやなりすまし連絡には注意が必要です。
7月には楽天ドライブを装う不審なプッシュ通知も発生
楽天ドライブでは2026年7月30日にも、同サービスのアプリから送信されたように見える不審なプッシュ通知が確認されていました。
通知では、
- 支払いの失敗
- アカウント停止
- ファイル削除
- アカウントがハッキングされたとの警告
- 支払い要求
などが表示され、偽のGoogleログインページやビットコイン請求画面へ誘導する可能性があるとして、楽天ドライブが注意喚起していました。
セキュリティ対策Labでも当時、楽天ドライブを装う不審なプッシュ通知について記事化しています。
8月13日時点の楽天ドライブの発表では、この不審通知に関連して「楽天ドライブに保存されたデータへの第三者による不正アクセスは確認されていない」と説明していました。
一方、今回10月6日に公表された不正アクセスでは、2026年1月29日から9月17日にかけて保存データが取得・閲覧されたことが確認されています。
ただし、7月の不審なプッシュ通知と今回の管理用アカウント侵害が同一の攻撃や同じ原因によるものかについて、楽天ドライブは関連性を公表していません。
そのため、2つの事象を同一インシデントとして扱うことはできません。
クラウドストレージでは管理用アカウント侵害が大量データへ波及する
今回の事案では、一般ユーザーの認証情報ではなく、管理用アカウントの認証情報が第三者に取得されました。
クラウドストレージやSaaSでは、管理用アカウントに、
- ユーザー管理
- 保存データへのアクセス
- 設定変更
- 権限変更
- ログ確認
- システム運用
など広い権限が与えられている場合があります。
そのため、1つの管理アカウントの侵害が、多数の利用者データへ影響する可能性があります。
管理用アカウントでは、一般ユーザー以上に、
- 多要素認証
- フィッシング耐性の高い認証
- 接続元制限
- 特権ID管理
- 操作ログ監視
- セッション管理
- 権限の最小化
などを組み合わせる必要があります。
情報システム部門が確認したいポイント
自社でクラウドストレージやSaaSを運用・提供している場合、今回の事案から確認できるポイントは管理者認証とデータアクセスの分離です。
管理者アカウントを一般業務と分離する
日常的なメールやWeb閲覧に使うアカウントと、システム管理用の特権アカウントを分けます。
管理者アカウントがフィッシングや端末侵害の影響を受けにくい構成にします。
管理者にはフィッシング耐性の高いMFAを利用する
SMSやワンタイムパスワードだけではなく、可能な環境ではFIDO2セキュリティキーやパスキーなど、フィッシング耐性の高い認証方式を検討します。
管理者でも必要なデータだけにアクセスさせる
管理者という理由だけで、すべてのユーザーファイルへ常時アクセスできる設計にしないことも対策になります。
業務上必要な操作と、ユーザー保存データへアクセスする権限を分離し、必要時のみ付与する仕組みを検討します。
大量データアクセスを監視する
管理アカウントで、
- 短時間の大量ファイル参照
- 一括ダウンロード
- 通常と異なるIPアドレスからの接続
- 深夜・休日のアクセス
- 権限変更
- 大量のユーザーデータ検索
などが発生した場合に検知できるようにします。
情報漏洩が発生した際の初動や確認項目については、セキュリティ対策Labの情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応でも整理しています。
出典
関連記事
 東ティモールで「ニセ警察詐欺」拠点を摘発、日本人7人含む16人拘束―偽の警察官から「あなた名義で不正な荷物が送られている」
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

