ランサムウェアグループ「AiLock」が、株式会社大仙から取得したと主張するデータの公開を開始したとみられます。
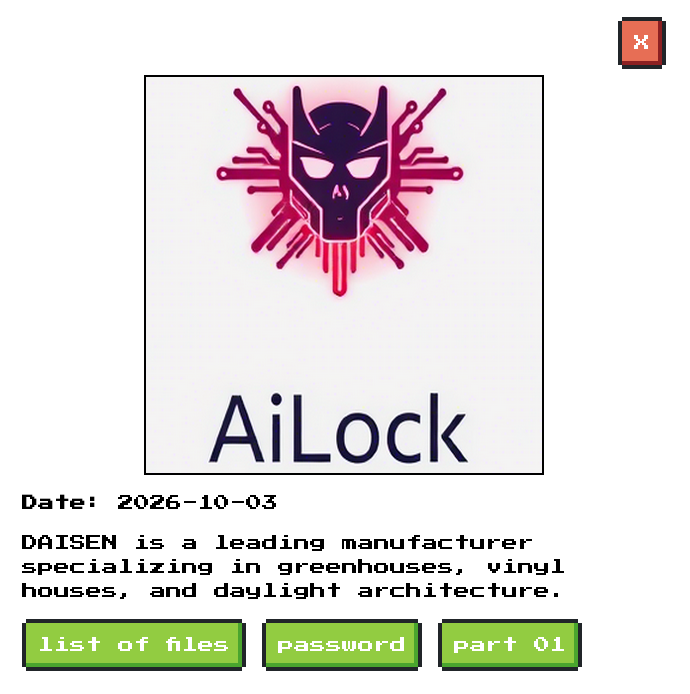
セキュリティ対策Labが2026年10月6日に確認したAiLockの掲載画面には、「DAISEN」とともに「Date: 2026-10-03」と表示され、「list of files」「password」「part 01」の項目が設けられていました。
あわせて確認した公開ファイル一覧には、株式会社大仙や同社拠点との関連を示す名称のほか、財務、社内会議、工事・案件管理、契約・発注・請求、労務・安全管理などに関する多数の業務資料とみられるファイルが含まれていました。
大仙は2026年8月17日の第2報で、本件に関係する可能性のある情報がインターネット上に掲載されていること自体は確認していました。一方、その情報が大仙から流出したものか、内容や件数、対象者については当時確認できていないとしていました。
今回確認されたファイル一覧は、大仙の公開情報と整合する組織構成や事業内容に加え、複数年にわたり継続して作成されたとみられる社内資料や、2026年まで更新されたとみられる業務資料を多数含んでいます。AiLockが大仙由来のデータを保有している可能性を補強する材料となりますが、公開された全データが真正なものか、改変されていないかについては大仙側の確認や個々のファイル内容の検証が必要です。
AiLockによる大仙データ公開のサマリー
- AiLockは大仙を2026年8月にリークサイトへ掲載し、195GB相当の非圧縮データを保有すると主張していた
- 10月6日に確認したAiLockの画面では「Date: 2026-10-03」と表示
- 「list of files」「password」「part 01」の項目が確認できる
- 公開ファイル一覧には大仙の社内資料とみられる多数のファイル名が掲載
- 財務資料は複数年分が存在し、2026年まで更新されたとみられる
- 温室関連を含む工事・案件管理資料が多数確認できる
- 契約、発注、請求、納品、取引先管理などの業務資料とみられるファイルも多数存在
- 労務、安全管理、社会保険、資格・車両管理などに関する資料とみられるファイル名も含まれる
- 大仙は8月17日時点ですでに「本件に関係する可能性のある情報がインターネット上に掲載」と公式に認めている
- 大仙自身はAiLockを攻撃者として特定しておらず、ランサムウェア感染とも公表していない
- 公開ファイル一覧の整合性は高いものの、全データの真正性や改変の有無までは独立確認できない
| 項目 | 内容 |
|---|---|
| 被害企業 | 株式会社大仙 |
| 不正アクセス確認 | 2026年8月1日午前2時頃 |
| 企業側の確認 | 不正アクセス、マルウェア感染、社内システム停止 |
| AiLockによる掲載 | 2026年8月 |
| AiLockが当初主張したデータ量 | 195GB相当の非圧縮データ |
| 今回の公開画面の日付 | 2026年10月3日 |
| 公開画面 | list of files、password、part 01 |
| ファイル一覧の主な分類 | 財務、会議資料、工事・案件、契約、発注・請求、労務・安全管理など |
| 大仙側の情報流出確認 | 関連する可能性のある情報のネット掲載は確認、同社由来かは第2報時点で未確定 |
| AiLockへの帰属 | 大仙は公式に特定していない |
AiLockの画面に「Date: 2026-10-03」、公開用とみられる項目
AiLockの大仙掲載ページは、8月に確認した段階ではデータ公開時期が「Coming soon」と表示されていました。
10月6日に確認した画面では「Date: 2026-10-03」と記載され、「list of files」「password」「part 01」が表示されています。
「list of files」から確認できる一覧は、単純なサンプル数点ではなく、複数階層にわたる大規模なディレクトリ構造となっています。
ただし、セキュリティ対策Labでは犯罪グループが公開するデータそのものの再配布や、第三者の個人情報・機密情報を含む具体的なファイル名、ファイル内容の公開は行いません。
ファイル一覧に大仙の事業・組織構成と整合する資料
提供されたファイル一覧には、大仙との関連性を示す複数の要素があります。
本社や営業拠点、工場業務に関連するとみられるディレクトリには、労務、社内申請、取引先管理、予算、稟議、発注、工事、製造などの社内業務資料とみられるファイルが多数存在します。
株式会社大仙は公式サイトで、農業用温室・ビニールハウス、採光建築、エクステリア、額縁などを主要事業として掲げています。
ファイル一覧に含まれる温室、工事、部材、案件管理、予算管理などの資料群は、こうした大仙の事業内容と整合します。
公開されている拠点情報とも整合
ファイル一覧には大仙の複数の営業拠点や支店に関連するとみられる業務資料が確認できます。
大仙の公式サイトでも、温室事業を中心とした複数の営業拠点が掲載されています。
また、請求・納品関連とみられる資料には大仙の拠点名を含むものが多数存在し、2026年の不正アクセス発覚直前まで更新されたとみられるファイルも確認できます。
単に企業のWebサイトから取得できる会社名や事業説明だけではなく、公開されている組織構成と内部業務資料とみられるディレクトリの内容が整合している点は、一覧の真正性を判断する材料の一つです。
複数年分の財務資料、2026年まで継続
財務関連とみられるディレクトリには、複数年にわたり継続して作成されたとみられる月次資料が並んでいます。
2026年についても、不正アクセス発覚前までの損益や原価に関する月次資料とみられるファイルが確認できます。
このほか、固定資産、引当金、売上計画、実績、部門別予算などに関する資料とみられるファイルも存在しています。
特定の時点だけを模した構成ではなく、複数年にわたり同種の資料が連続し、2026年まで更新されている点も特徴です。
工事・案件管理資料も多数確認
ファイル一覧では、温室関連を含む工事・大型案件の管理資料とみられるファイルが複数年分保存されています。
2026年分とみられる資料も複数存在し、売上予定、予実績、工程、工事、納品、引取予定など、営業・施工業務に使われていた可能性がある資料群が確認できます。
大仙が温室関連事業を主要事業として展開していることと、公開一覧のファイル構成は一致しています。
労務・安全管理関連では個人情報を含む可能性
ファイル一覧には財務・営業資料だけでなく、労務や工事現場の安全管理に関連するとみられるファイル名も存在します。
確認できる範囲では、
- 従業員・作業員管理
- 社会保険関連
- 通勤・業務車両管理
- 任意保険関連
- 資格・免許関連
- 労務安全衛生関連
の資料とみられるファイルが含まれています。
こうした資料は、実際の内容によっては従業員や協力会社関係者の氏名、連絡先、資格、保険情報などの個人情報を含む可能性があります。
ただし、ファイル名だけから実際にどの個人情報が含まれているかを断定することはできません。
セキュリティ対策Labでは、公開ファイル一覧に表示されている個人名、取引先名、具体的な文書名について、被害拡大を避けるため記事には掲載しません。
契約・発注・請求など取引情報とみられる資料も多数
一覧には、
- 契約関連
- 発注・注文関連
- 請求・納品関連
- 取引先管理
- 支払条件
- 予算・原価
- 見積関連
の資料とみられるファイルも多数含まれています。
実際の内容がファイル名どおりであれば、取引先との契約条件、価格、発注内容、請求情報など企業の営業秘密や取引情報が含まれる可能性があります。
記事では、犯罪グループによって公開されたファイル一覧に含まれる具体的な取引先企業名や案件名は記載しません。
真正性は「以前より高まった」が全データの確認には至らず
今回のファイル一覧から、AiLockの主張の真偽については以前より強い材料が得られています。
主な理由は次のとおりです。
- 大仙自身が8月17日に、本件に関係する可能性のある情報がインターネット上へ掲載されていることを確認している
- ファイル一覧に大仙の社名や拠点と整合する情報が多数存在する
- 公開されている組織構成とファイルの分類が整合する
- 温室関連の工事・案件管理資料が大仙の主要事業と一致する
- 財務・案件管理資料が複数年にわたり連続している
- 2026年の不正アクセス発覚直前まで更新されたとみられる資料が存在する
- 一般公開情報だけでは作成しにくいとみられる労務、財務、請求、社内会議関連のファイル構成が確認できる
これらを踏まえると、AiLockが大仙に関連する内部データを保有している可能性は、8月の「195GBを保有している」という主張だけの段階より高まったと評価できます。
一方、ファイル一覧はあくまで攻撃者側が公開した情報です。
個々のファイルを大仙が作成したこと、ファイル内容が改変されていないこと、掲載されたすべてのデータが大仙のネットワークから取得されたことまでは独立して確認できません。
そのため記事では「AiLockが大仙から取得したと主張するデータ」「大仙由来である可能性を補強するファイル一覧」として扱います。
大仙は8月にマルウェア感染とシステム停止を公表
大仙は2026年8月3日、8月1日午前2時頃に社内システムへの外部からの不正アクセスとマルウェア感染が判明したと公表しました。
不正アクセスの検知後、社内の全システムを遮断し、受注・出荷業務に影響が発生しました。
8月2日から外部のセキュリティ専門機関と連携し、影響範囲の特定、原因究明、ログ解析、データ流出の有無の確認を進めています。
8月17日の第2報では、本件に関係する可能性のある情報がインターネット上に掲載されていることを大仙自身が確認したと公表しました。
ただし大仙は、その情報について「弊社から流出したものか」「どのような情報が何件含まれるか」「どなたの情報か」は確認できていないとしていました。
セキュリティ対策Labでは当時、大仙への不正アクセスとAiLockの犯行主張を記事化しています。
大仙はAiLockやランサムウェア感染を公式には認定していない
大仙が公式に公表しているのは、外部からの不正アクセス、マルウェア感染、社内全システムの遮断、受注・出荷業務への影響、関連する可能性のある情報のインターネット掲載です。
大仙は、攻撃者がAiLockであるとは公表していません。
また、「ランサムウェアに感染した」「195GBのデータを窃取された」「AiLockへ身代金を要求された」といった内容も公式には発表していません。
そのため、AiLockに関する部分は引き続き攻撃者側の主張として区別する必要があります。
10月6日時点で大仙の公式サイト上で確認できる本件の最新公表は、8月17日の第2報です。
公開データを利用した二次攻撃にも注意
今回確認したファイル一覧が実際の大仙内部データに基づくものであれば、情報漏洩の影響は単純なファイル公開にとどまりません。
契約、請求、工事、労務などの情報が攻撃者に渡った場合、
- 取引先を装ったフィッシング
- 請求先・振込先変更を装うビジネスメール詐欺
- 従業員を狙ったなりすまし
- 取引条件や案件情報を利用したソーシャルエンジニアリング
などに悪用される可能性があります。
大仙も8月17日の第2報で、同社を装ったメール、SMS、電話、Webサイトに注意するよう呼びかけています。
ランサムウェアの被害企業でデータ窃取と公開を伴う「二重恐喝」が行われる仕組みは、ランサムウェアとは?で整理しています。
出典
- 弊社システムへの不正アクセスによるシステム停止に関するお詫びとご報告 – 株式会社大仙
- 弊社不正アクセスおよび情報流出の可能性に関するお知らせ(第2報) – 株式会社大仙
- 拠点・ネットワーク – 株式会社大仙
- 株式会社大仙 公式サイト
関連記事
 中国のハッカーが世界中にサイバー攻撃 Coathanger(コートハンガー)で2万台のFortiGateへ侵入
 ミズノの米国子会社へランサムウェア 攻撃 グループ「BianLian」が犯行声明
 ミズノの米国子会社、不正アクセスで個人情報漏洩の可能性
 ランサムウェア グループ エベレストがコカ・コーラへの不正アクセスを主張-中東に関連する拠点から漏洩か?
 ランサムウェア グループ Qilinが武蔵野大学への不正アクセスによるサイバー攻撃を主張
 ランサムウェア グループ RansomHouse(ランサムハウス)がニチレイへのサイバー攻撃を主張-過去 アスクルにも不正アクセス
 npmで発生したサプライチェーン攻撃、Prettier系ツールパッケージがマルウェアに汚染
 ClickFix(クリックフィックス)の実像をMicrosoftが発表-新手のサイバー攻撃の実態とは
 ロシア系 ハッカー グループ Contiに関与した男性が米国へ移送

