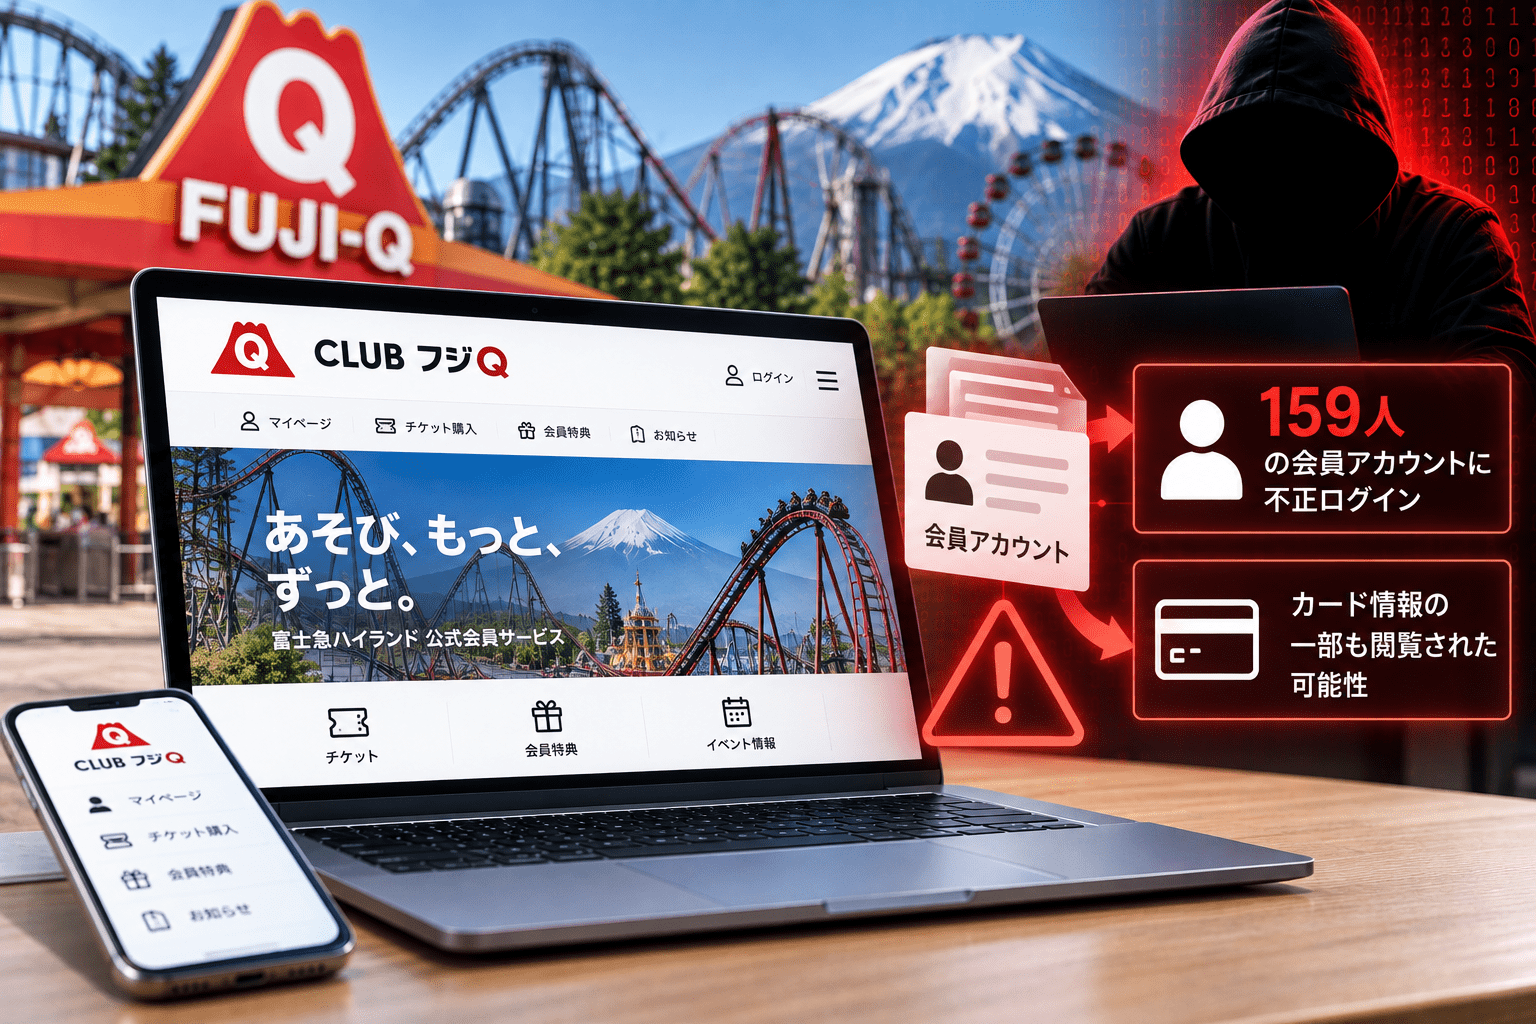
富士急ハイランドを運営する株式会社富士急ハイランドは2026年10月20日、公式アプリと会員サイト「CLUB フジQ」で第三者による不正ログインが発生し、159人の会員アカウントが不正に利用されたと公表しました。
攻撃は9月4日から7日にかけて発生。外部で入手されたメールアドレスとパスワードの組み合わせを使う「リスト型攻撃」により、一部会員の氏名や連絡先などが閲覧された可能性があります。一部の会員では、購入履歴、チケット情報、クレジットカード関連情報の一部も対象です。
同社は不正ログインが確認されたアカウントのパスワードを初期化しました。サーバーやデータベースへの侵入、会員情報の一括流出は確認されておらず、10月20日の公表時点で不正決済やチケットの不正利用などの二次被害も確認されていません。
富士急ハイランド「CLUB フジQ」不正ログインのサマリー
- 公表日:2026年10月20日
- 対象サービス:富士急ハイランド公式アプリ、会員サイト「CLUB フジQ」
- 不正ログインの発生期間:2026年9月4日~9月7日
- 攻撃手法:外部で入手されたメールアドレスとパスワードの一覧を悪用したリスト型攻撃
- 不正ログインが確認された規模:159人の会員アカウント
- 閲覧された可能性がある情報:氏名、メールアドレス、生年月日、性別、電話番号、郵便番号、都道府県、会員番号
- 一部会員で追加の対象:購入履歴、チケット情報、クレジットカード番号の一部・有効期限・名義
- クレジットカード番号全体とセキュリティコードは対象に含まれない
- 企業側の対応:対象アカウントのパスワード初期化、個別メール通知、セキュリティ対策・監視の強化
- 個人情報保護委員会と富士吉田警察署に報告済み
| 項目 | 公表内容 |
|---|---|
| 運営会社 | 株式会社富士急ハイランド |
| 対象 | 公式アプリ、会員サイト「CLUB フジQ」 |
| 発生期間 | 2026年9月4日~9月7日 |
| 公表日 | 2026年10月20日 |
| 不正ログイン | 159人の会員アカウント |
| 攻撃手法 | リスト型攻撃(外部で入手されたメールアドレス・パスワードを使用) |
| 個人情報への影響 | 会員情報が閲覧された可能性 |
| 決済情報への影響 | 一部会員のカード番号の一部、有効期限、名義が閲覧された可能性。番号全体とセキュリティコードは含まれない |
| 事業者の対応 | 対象パスワードの初期化、個別通知、監視と対策の強化 |
| 行政・警察への報告 | 個人情報保護委員会、富士吉田警察署 |
他サービスなどで入手された認証情報を使い、159アカウントへ不正ログイン
今回確認されたのは、正規のログイン画面で第三者が入手済みの認証情報を使う「リスト型攻撃」です。攻撃者がメールアドレスとパスワードの組み合わせを試し、一致したアカウントでログインに成功する手法で、クレデンシャルスタッフィングとも呼ばれます。
富士急ハイランドは、攻撃に使われたメールアドレスとパスワードを「外部で入手された」ものと説明しています。今回の発表は、CLUB フジQのシステムからパスワードが漏えいしたことを示すものではありません。
リスト型攻撃では、パスワードを複数サービスで使い回している利用者が特に影響を受けやすくなります。攻撃者が別の場所で入手した認証情報が有効であれば、システム自体の脆弱性を突かなくても本人のアカウントにアクセスできるためです。
同社によると、サーバーやデータベースへの侵入、会員データの一括流出は確認されていません。今回の159人という数字は、不正ログインされた会員の規模であり、CLUB フジQの全会員が被害に遭ったという意味ではありません。
氏名や生年月日、チケット情報、カード関連情報の一部が閲覧対象に
不正ログインによって閲覧された可能性がある情報は、対象アカウントに登録されていた会員情報です。富士急ハイランドは基本的な情報項目に加え、一部会員については購入・決済関連情報も対象になったと説明しています。
| 情報の区分 | 閲覧された可能性がある項目 | 対象範囲 |
|---|---|---|
| 基本会員情報 | 氏名、メールアドレス、生年月日、性別、電話番号、郵便番号、都道府県、会員番号 | 不正ログインされた会員アカウント |
| 購入・利用情報 | 購入履歴、チケット情報 | 一部会員 |
| クレジットカード関連情報 | カード番号の一部、有効期限、名義 | 一部会員 |
カード番号全体とセキュリティコードは含まれないため、完全なカード情報が流出した事案とは区別する必要があります。ただし、カード番号の一部や名義、購入履歴を把握した第三者が、実在のカード利用やチケット購入に関係する連絡を装う可能性はあります。
現時点で公表されているのは「閲覧された可能性」であり、これらの情報すべてが実際に持ち出されたことを確定する発表ではありません。また、会員情報が変更された事実や、不正な購入・決済、チケットの不正利用は確認されていないとしています。
想定される危険性:チケット確認やカード手続きを装った詐欺
今回の事案で警戒したいのは、取得された可能性のある会員情報を組み合わせた、利用者本人へのなりすまし連絡です。以下は一般的に想定される悪用例であり、今回の不正ログインに伴って実際に確認された二次被害ではありません。
チケット情報を利用したフィッシング
購入履歴やチケット情報を知っていれば、攻撃者は「購入したチケットに問題がある」「再発行のためログインが必要」「利用状況を確認したい」といった文面で、本物の連絡に見せかけることができます。氏名や会員番号が合っていても、送信者が正規の運営者である証拠にはなりません。
カード番号の一部や名義を使ったなりすまし
「登録カードの確認」「決済エラー」「返金手続き」などを口実に、偽サイトへ誘導してカード番号全体やセキュリティコードを入力させる手口が考えられます。今回の発表ではカード番号全体とセキュリティコードは閲覧対象に含まれませんが、別の連絡手段で不足する情報を聞き出されないよう注意が必要です。
生年月日・電話番号などを組み合わせた本人確認の悪用
氏名、電話番号、生年月日などを知る第三者からの電話やSMSは、利用者が正規の案内だと誤認するおそれがあります。こうした情報は本人確認を装う材料となり得るため、相手が自分の情報を知っているという理由だけで、パスワードや認証コードを伝えないことが大切です。
利用者が確認したい対策:パスワードの使い回しを解消
富士急ハイランドは、不正ログインが確認された159人のアカウントについてパスワードの初期化を実施し、対象者に個別メールで通知しています。利用者は、同社の案内を公式サイトや公式アプリから確認したうえで、次の対応を検討できます。
- CLUB フジQのパスワードを確認・再設定する。 個別通知が届いた場合は、メール中の不審なリンクをたどらず、公式サイト・アプリから手続きする。
- 同じパスワードを使う他サービスを変更する。 特にメール、SNS、EC、決済関連サービスでは、それぞれ異なる長いパスワードを設定する。メールアカウントの保護も優先する。
- 多要素認証やパスキーを利用する。 利用中の各サービスが対応している場合は有効化する。CLUB フジQでの提供状況について、今回の発表では説明されていない。
- 購入履歴・チケット利用状況を確認する。 見覚えのない購入や利用があれば、公式窓口へ問い合わせる。
- カード利用明細を確認する。 カード情報の一部が対象になった利用者は、明細や利用通知を継続して確認する。身に覚えのない決済があればカード会社へ連絡し、利用停止や再発行の要否を相談する。
- 不審メール・SMS・電話に応じない。 「パスワード再設定」「チケット返金」「カード再登録」を急がせる連絡は、公式サイトなどから真偽を確認する。
富士急ハイランドは、同社からパスワードやクレジットカード情報を尋ねることはないと案内しています。こうした連絡を受けた場合は、正規の問い合わせ窓口へ別の経路で確認してください。
被害の通知後に確認する事項は、個人情報漏えい時のリスクと対策(個人向け)でも整理しています。
会員サイト運営企業が確認したいリスト型攻撃への対策
今回のようなリスト型攻撃は、利用者のパスワードの使い回しと、サービス側のログイン監視・認証設計が関わる問題です。会員サイトやチケット販売システムを運営する企業では、以下の項目が対策の検討対象となります。
| 確認項目 | 実務上の対応例 |
|---|---|
| 不審なログインの検知 | 同一IP・端末から多数のアカウントへ連続してログインする挙動や、短時間の大量失敗・成功を監視する |
| 認証の強化 | 多要素認証、パスキー、漏えい済みパスワードの拒否を検討する |
| 自動化攻撃の抑制 | リスクに応じたレート制限や追加認証を用い、通常の利用者への影響と両立させる |
| アカウント乗っ取り後の封じ込め | パスワード初期化と併せ、既存セッションの失効、ログイン履歴や個人情報変更の確認を行う |
| 閲覧できる情報の制限 | 会員画面に表示するカード関連情報、チケット・購入履歴の必要性と表示範囲を見直す |
| 顧客対応 | 対象利用者へ、被害範囲、実施済みの対応、パスワード変更方法、正規の相談窓口を明確に伝える |
これらは会員サービス全般に対する一般的な対策であり、富士急ハイランドがすべてを実施した、または未実施だったという意味ではありません。パスワードだけに依存しない認証の仕組みは、多要素認証(MFA)の仕組みと必要性でも解説しています。
富士急ハイランドは今回、対象アカウントのパスワード初期化に加え、セキュリティ対策と監視体制の強化を進めていると説明しています。個人情報保護委員会と富士吉田警察署へ報告しており、新たな事実が判明した場合は公式サイトで知らせる方針です。
出典
関連記事
 オスカープロモーションが「SNSへの不正アクセスにはあたらない」と声明—尾碕 真花 退所騒動で浮上した「事務所によるSNSへの権限なきログイン」疑惑
 不動産情報サイト アットホームの引越し見積もりで不正アクセス、個人情報漏洩の可能性
 マッチングサイト Lili(リリ)に不正アクセスによるサイバー攻撃、会員最大9万8,256人の個人情報漏えいの可能性―パスワードや本人確認書類、偽Cloudflare画面も
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表

