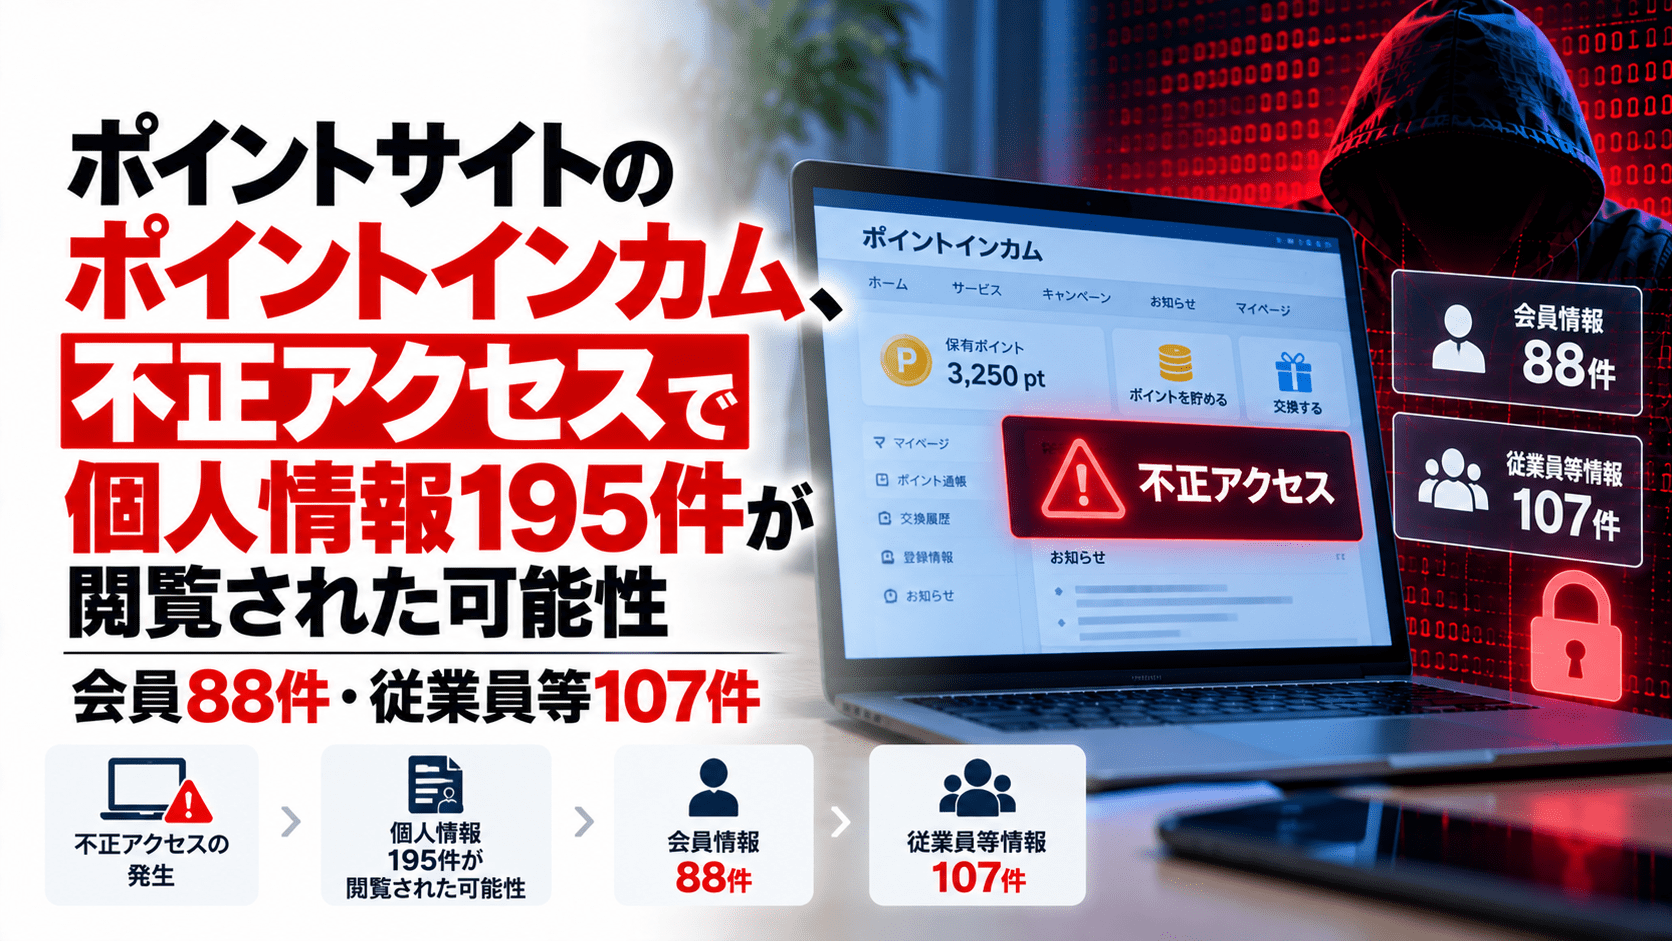
株式会社セレスは2026年10月7日、同社が運営するポイントサイト「ポイントインカム」で第三者による不正アクセスを確認し、会員や従業員など合計195件の個人情報が第三者に閲覧された可能性があると公表しました。
セレスは10月5日未明から不正アクセスの疑いがある不審な挙動を断続的に検知し、サービスを一時停止。不審なアクセスの遮断、原因の特定、システム全域の緊急点検、セキュリティ強化を実施しています。
影響対象195件の内訳は、ポイントインカム会員の情報88件、セレスの従業員などの情報107件です。クレジットカード情報などの決済関連情報は同社サーバーで保持していないため、今回の漏えい対象には含まれないとしています。
ポイントインカム不正アクセスのサマリー
- セレスは2026年10月7日、ポイントインカムへの不正アクセスを公表
- 10月5日未明から第三者による不正アクセスの疑いがある不審な挙動を断続的に検知
- 個人情報保護のためポイントインカムのサービス提供を一時停止
- 不審なアクセスを遮断し、原因特定とシステム全域の緊急点検を実施
- 調査の結果、一部アカウントの個人情報が第三者に閲覧された可能性を確認
- 対象は合計195件
- 内訳は会員情報88件、セレス従業員などの情報107件
- 影響を受けた可能性がある会員には個別にメールで通知
- クレジットカード情報などの決済情報はセレスのサーバーで保持しておらず、漏えいしていないと説明
- 不正アクセスについて個人情報保護委員会へ報告
- サービス再開予定は10月7日21時としていた
- 再開後、ログイン時にパスワード再設定を求める場合があるとしている
- 侵入経路や閲覧された個人情報の具体的な項目は公表されていない
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月7日 |
| 対象サービス | ポイントインカム |
| 運営会社 | 株式会社セレス |
| 不審な挙動の検知 | 2026年10月5日未明から断続的 |
| インシデント | 第三者による不正アクセス |
| 個人情報への影響 | 第三者に閲覧された可能性 |
| 対象件数 | 合計195件 |
| 内訳 | 会員情報88件、従業員等情報107件 |
| 決済情報 | サーバー内で保持しておらず漏えいなし |
| 対応 | アクセス遮断、原因特定、全システム点検、セキュリティ強化 |
| 個人情報保護委員会 | 報告済み |
| サービス | 一時停止、10月7日21時から再開予定と公表 |
10月5日未明から不審なアクセスを断続的に検知
セレスによると、ポイントインカムのシステムでは10月5日未明から、第三者による不正アクセスの疑いがある不審な挙動が断続的に検知されました。
同社は顧客の個人情報を保護するためサービスを一時停止し、
- 不審なアクセスの遮断
- 原因の特定
- システム全域の緊急点検
- セキュリティ強化
を実施しました。
調査の結果、実際に不正アクセスがあったとして個人情報保護委員会へ報告しています。
一方、不正アクセスに使われた認証情報や脆弱性、攻撃元、侵入経路などの技術的な詳細は今回の発表では示されていません。
不正アクセスの定義や代表的な侵入手口については、不正アクセスとは―手口・目的・防止策で整理しています。
個人情報195件が第三者に閲覧された可能性
セレスの調査では、一部のアカウントについて個人情報が第三者に閲覧された可能性が確認されました。
対象は合計195件です。
内訳は、
- ポイントインカム会員の情報:88件
- セレス従業員などの情報:107件
となっています。
セレスは、影響を受けた可能性がある会員へ個別にメールで通知しています。
個別の案内が届いていない会員については、今回の不正アクセスによる個人情報閲覧の影響は確認されていないと説明しています。
今回の発表では、氏名、住所、メールアドレスなど、実際に閲覧された可能性がある個人情報の具体的な項目は公表されていません。
そのため「195人分のすべての登録情報が流出した」などと拡大して解釈しないよう注意が必要です。
クレジットカードなどの決済情報はサーバーで保持せず
セレスは、ポイントインカム利用者のクレジットカード情報などの決済関連情報について、同社サーバー内では保持していないと説明しています。
このため、今回の不正アクセスによる決済関連情報の漏えいはないとしています。
ポイントインカムでは、広告利用、ゲーム、アンケート、動画視聴などでポイントを貯め、PayPayなどの決済サービス、Amazonギフト券、暗号資産、航空会社のマイル、銀行振込などへ交換できます。
セレスが10月1日に公表した20周年記念リリースによると、ポイントインカムは2006年にサービスを開始し、累計500万人以上が利用しています。
多数の会員を抱えるサービスであることから、セレスは不審な挙動の検知後にサービス全体を停止し、システム全域の点検を行う対応を取っています。
約2日間サービスを停止、10月7日21時から再開予定
ポイントインカムでは、10月5日12時から10月7日21時までを予定したサーバーメンテナンスが案内されていました。
セレスは10月7日の公表で、システムの安全確認とセキュリティ強化作業が完了した後、同日21時からサービスを再開する予定としていました。
サービス再開後は、安全に利用できるよう、ログイン時にパスワードの再設定を求める場合があるとしています。
今回のリリースでは、実施したセキュリティ強化策の具体的な内容については公表していません。
会員だけでなく従業員等107件も対象
今回の事案では、外部サービスの利用者だけでなく、セレスの従業員などの個人情報107件についても第三者に閲覧された可能性が確認されています。
会員情報88件よりも従業員等情報107件の方が多く、インターネットサービスへの不正アクセスが、
- 顧客データ
- 従業員データ
- 社内業務データ
など複数の情報領域へ影響する場合があることを示しています。
ただし、会員情報と従業員情報が同じシステムやデータベースに保存されていたのか、同じ不正アクセスによって閲覧されたのかなど、システム構成の詳細は公表されていません。
情報システム部門が確認したいポイント
今回の事案では、不審な挙動を検知した段階でサービスを停止し、その後、個人情報への影響を調査しています。
Webサービスを運営する企業では、同様の不正アクセスに備えて次の項目を確認できます。
- Webサービスや管理画面への異常なアクセスを検知できるか
- 不審なアクセスを迅速に遮断できるか
- 顧客情報と従業員情報のアクセス権限を分離しているか
- 個人情報へアクセスした履歴を追跡できるログを保存しているか
- 侵害発生時にサービス停止を判断する基準が決まっているか
- 停止後にシステム全域の安全性を確認する手順があるか
- パスワード再設定など利用者側の対応が必要な場合の通知手順を決めているか
- 決済情報など高リスクな情報を必要以上に自社環境で保持していないか
- 個人情報保護委員会への報告や対象者通知の手順を整備しているか
今回のセレスの発表では、個人情報が第三者に「閲覧された可能性」とされており、外部への持ち出しや二次利用まで確認されたとは説明されていません。
出典
- 【重要】当社運営のポイントサイト「ポイントインカム」への不正アクセス検知に伴う緊急メンテナンスおよびセキュリティ強化のお知らせ – 株式会社セレス
- ポイントサイト「ポイントインカム」、皆様に支えられ20周年~日頃の感謝を込め、総額200万円相当の特大キャンペーンを開始~ – 株式会社セレス
- ポイントインカム – 株式会社セレス
関連記事
 気仙沼市立病院がPOSレジ端末から約10万件の個人情報漏洩の可能性を発表
 ケロッグ、ランサムウェア グループ「Clop」のサイバー攻撃により従業員の情報が漏洩
 「腕試ししたかった」中学生がコンピューターウイルス作成と不正アクセス
 Apple、iPhoneを狙ったゼロデイ 攻撃に緊急対応 -iOSにセキュリティアップデートを配信
 NEC、2018年納入のロシア向け海底ケーブルを巡る報道に見解発表-共同通信は秘密調達網トップの来社を報道
 VSCodeのゼロデイでOAuthトークンがワンクリックで窃取可能-研究者がPoCを公開
 KDDI、メールシステムへの不正アクセスでメールアドレス・パスワード 最大1,422万件が漏洩の恐れ@nifty・BIGLOBE・J:COMなど6社に影響
 TrendAI Zero Day Initiative(ZDI)、未公開の脆弱性699件を「Upcoming Advisories」に掲載 ASUS・NVIDIAではCVSS 10.0の案件も
 声優・俳優 津田健次郎さんのAI製音声 模倣 TikTok動画、削除請求を東京地裁が棄却―ボイスクローニング詐欺で残る「逃げ切り」のリスク

