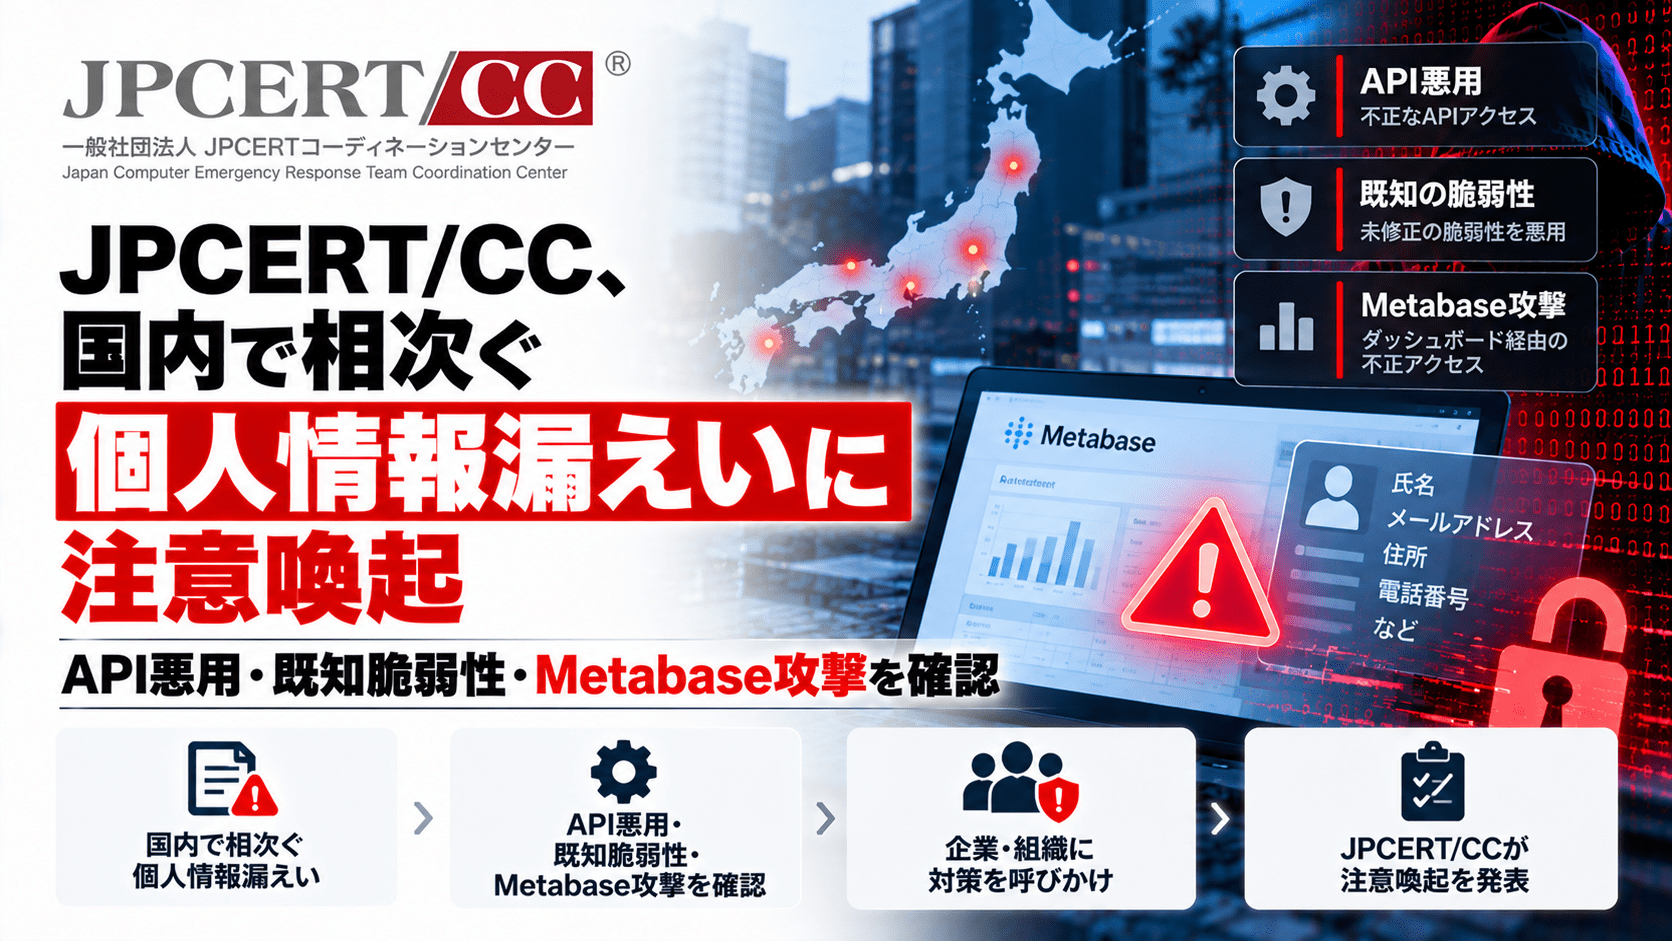
JPCERT/CCは2026年10月8日、「直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT-AT-2026-0030)」を公開しました。
2026年9月前後から、国内企業や組織が運営するWebサービス、スマートフォンアプリ、BI(Business Intelligence)ツール、従業員向け管理システムなどで、不正アクセスによる大量の個人情報漏えいが相次いでいます。
JPCERT/CCは、今回取り上げた攻撃類型について、普段から発生しているランサムウェア攻撃などとは分けて説明しています。現時点で技術情報は限定的かつ断片的としながらも、複数の既知脆弱性を探索する攻撃、APIを悪用した不正操作、MetabaseのSQLインジェクション脆弱性「CVE-2026-72898」の悪用などを確認しています。
直近では、タイムズカーで約660万アカウント、「焼肉きんぐ」公式アプリで1,078万8,963件、MrMaxで最大173万5,154人、infoQで最大94万8,498件、セイコーマートアプリで57万4,647人分など、大規模な情報漏えい・不正閲覧が相次いでいます。
ただし、JPCERT/CCはこれら個別事案すべてを同一の攻撃キャンペーンや同一手法による被害と認定しているわけではありません。
JPCERT/CC注意喚起のサマリー
- JPCERT/CCが2026年10月8日、JPCERT-AT-2026-0030を公開
- 2026年9月前後から国内組織で個人情報等の漏えいを伴う不正アクセスが相次いでいる
- 今回の注意喚起は、ランサムウェア攻撃などとは別に増加している恐れのある攻撃類型を対象
- 一般利用者向けWeb・アプリだけでなく、BIツールや従業員向け管理システムも被害対象
- ケースAとして、さまざまな既知脆弱性をスキャンし、標的ごとに悪用可能な脆弱性を探索する活動を確認
- 脆弱性だけでなく、環境設定ファイルやバックアップファイルなど管理不備を狙う攻撃も確認
- ケースBとして、スマートフォンアプリの解析などからAPIエンドポイントやキーを特定し、管理APIを不正操作する手口を確認
- API攻撃では権限変更、不正アカウント作成、不正トークンによる応答確認、NoSQLインジェクションなどが報告されている
- ケースCとしてMetabaseのCVE-2026-72898を挙げ、実際の攻撃で悪用されていると注意喚起
- JPCERT/CCはAPIのレート制限、最小権限、トークン有効期限、不要な管理機能の非公開化などを推奨
- 保存期間を過ぎたデータや利用目的を終えたデータを残さないことも対策として挙げている
なぜ今、JPCERT/CCが注意喚起を出したのか
JPCERT/CCは、今回の注意喚起について「技術的な情報の共有が不足しており、把握している情報は限定的かつ断片的」と説明しています。
それでも注意喚起に踏み切った背景には、国内で情報漏えいを伴うWebシステムへの不正アクセスが短期間に集中している状況があります。
マクニカ セキュリティ研究センターは10月7日、2024年1月から2026年10月6日までに公表された国内Webシステムへの侵害事案を分析しました。
同社の集計では、
- 2024年:62件
- 2025年:84件
- 2026年:119件(10月6日時点)
で、合計265件です。
特に2026年7月以降の増加が目立ち、2026年に公表された119件のうち81件、約68%が7月以降に集中しています。
2024年1月から2026年10月6日までの34か月間で確認された265件のうち、約31%が2026年7月以降の約3か月間に集中した計算です。
マクニカはこの集計から、特定企業だけを狙うというより、インターネット上に公開されたWebシステム、特に個人情報を扱うサービスを広く探索し、侵入可能な環境を見つけて攻撃を繰り返している可能性を指摘しています。
JPCERT/CCも今回の注意喚起で、一つの共通脆弱性だけが原因ではなく、標的ごとに異なる脆弱性や設定不備などを探す活動を確認しています。
ケースA:複数製品の既知脆弱性を広く探索
JPCERT/CCが「ケースA」として挙げたのは、特定の一つの製品ではなく、標的ごとにさまざまなソフトウェアの既知脆弱性を探索する攻撃です。
攻撃者は公開システムをスキャンし、
- 利用している製品
- バージョン
- 公開されている機能
- 既知脆弱性の有無
などを確認し、悪用できる脆弱性が存在すれば攻撃を試みるとみられます。
さらにJPCERT/CCは、ソフトウェア脆弱性だけでなく、
- 環境設定ファイル
- バックアップファイル
- 公開する必要のない管理機能
など、管理不備を悪用した情報窃取の試みもあるとしています。
このタイプでは「自社が使用している製品に今月重大CVEが出ているか」だけを確認しても不十分です。
外部公開している資産と製品バージョンを把握し、複数の脆弱性情報と照合する脆弱性管理が必要になります。
ケースB:スマホアプリを解析し管理APIを狙う攻撃
JPCERT/CCが今回、具体的に注意を促しているのがAPIを経由する攻撃です。
寄せられた報告では、攻撃者が一般公開されているスマートフォンアプリを解析し、
- APIエンドポイント
- APIキー
- 通信方法
などを特定したとみられる事例が確認されています。
その後、通常のアプリ画面からは実行できない内部APIへ直接リクエストを送り、不正な操作を試みます。
JPCERT/CCが確認している操作例には、
- ユーザー権限の変更
- 不正アカウントの作成
- HTTPヘッダーの有無を切り替えた応答確認
- 不正な形式の認証トークンを付与した際の応答確認
- NoSQLインジェクションによるアカウント情報のブラインド探索
があります。
また、別のシステムを侵害して取得したAPIキーを、別環境への攻撃に利用する手口も報告されています。
これは、スマートフォンアプリ側に表示されていない機能であっても、サーバー側のAPIがインターネットから到達可能で、適切な認可処理がなければ攻撃対象になることを示しています。
APIキーが分かっても「認証済み」とみなさない
スマートフォンアプリでは、アプリ本体にAPIの接続先や固定キーなどが含まれることがあります。
しかし、利用者へ配布するアプリは攻撃者も入手・解析できます。
そのため、
「アプリ内にしか入れていないAPIキーだから秘密情報として扱える」
という設計は避ける必要があります。
API側では個々のリクエストについて、
- 誰が実行しているか
- その利用者が対象データへアクセスできるか
- その操作を実行できる権限があるか
- リクエスト回数が異常ではないか
を確認する必要があります。
特に管理者向け、運用担当者向け、内部処理向けのAPIでは、画面から呼び出せないこと自体をアクセス制御として扱わない設計が必要です。
ケースC:MetabaseのCVE-2026-72898
JPCERT/CCは今回の注意喚起で、BIツール「Metabase」のSQLインジェクション脆弱性「CVE-2026-72898」を独立したケースとして挙げています。
CVE-2026-72898は、認証されていないリモート攻撃者が細工したリクエストを送信することで、Metabaseのアプリケーションデータベースへ不正なSQLクエリを実行できる脆弱性です。
悪用に成功すると、Metabaseの管理者権限を取得し、
- 設定変更
- APIキー作成
- 接続先データベースの認証情報取得
- 接続されたデータベースの閲覧
- データのエクスポート
などにつながる可能性があります。
Metabaseは2026年8月、自社クラウド環境で同脆弱性を悪用したゼロデイ攻撃を確認しています。
JPCERT/CCも8月14日に個別の注意喚起を公表し、インターネットから対象エンドポイントへアクセスできた環境では、パッチ適用だけではなく侵害有無を確認するよう求めていました。
BIツールが「社内用」でもインターネット公開されていれば攻撃対象
今回のJPCERT/CC注意喚起で特徴的なのは、一般利用者向けWebサービスだけを対象としていない点です。
BIツールや従業員向け管理システムなど、
「不特定多数が利用することを想定していないシステム」
でも被害が確認されています。
BIツールには業務上、
- 顧客データ
- 購買履歴
- 売上データ
- 会員情報
- 分析用の個人情報
- データベース接続情報
などが集約される場合があります。
管理画面が直接インターネットへ公開されていれば、利用者数が少ないことは防御にはなりません。
実際、VOISINGは9月30日の最終報告で、社内利用していたBIツールの既知脆弱性を悪用され、約17万件の個人情報が漏えいしたと公表しています。
同社は「脆弱性情報の公開から攻撃までの時間軸に、修正プログラムの適用が間に合わなかった」ことを直接の原因と説明し、対象BIツールを廃棄したほか、今後は社内ツールをインターネットへ直接公開しない構成へ見直すとしています。
セキュリティ対策Labでは、同事案をVOISINGのBIツール不正アクセスで整理しています。
直近で公表された大規模な情報漏えい・不正アクセス
2026年9月末から10月にかけて、国内では10万件を大きく超える不正アクセス・情報漏えいが相次いでいます。
以下は今回のJPCERT/CC注意喚起と時期的に重なる代表例です。
ただし、各社は原因や攻撃手法を異なる粒度で公表しており、JPCERT/CCがこれらすべてをケースA・B・Cのいずれか、または同一攻撃者の活動と認定しているわけではありません。
| 組織・サービス | 規模 | 確認された影響 | 公表されている原因・状況 |
|---|---|---|---|
| 焼肉きんぐ公式アプリ | 10,788,963件 | 会員番号、氏名、メール、電話番号が漏えい | 会員管理システムへの第三者不正アクセス。詳細原因は調査中 |
| タイムズカー | 約660万アカウント | 会員情報を第三者が取得、約160万アカウントでは本人確認書類も漏えい | Webシステムへの不正アクセス。侵入経路は遮断 |
| MrMax | 最大1,735,154人 | 会員ID、氏名、メール、電話番号が流出 | サービスを構成するソフトウェアの機能を不正利用して侵入 |
| infoQ | 最大948,498件 | 会員情報を外部へ持ち出し、ポイント不正交換も発生 | サイトで使用するソフトウェアの脆弱性を悪用 |
| セイコーマートアプリ | 574,647人 | 会員情報を第三者が閲覧 | 詳細な手法は警察等との連携を理由に非公表 |
| VOISING | 約17万件 | 氏名、住所、連絡先、購買履歴等が漏えい | BIツールの既知脆弱性を悪用 |
国内の大規模な漏えい事案は、焼肉きんぐ・MrMax・infoQ・タイムズカーなど直近の大規模情報漏えいでも整理しています。
焼肉きんぐ、約1,079万件の会員情報が漏えい
物語コーポレーションは10月5日、「焼肉きんぐ」公式アプリの会員管理システムへの不正アクセスにより、ユーザー登録10,808,784件のうち10,788,963件の会員情報が漏えいしたと公表しました。
漏えいしたのは、
- 会員番号
- 氏名
- メールアドレス
- 電話番号
です。
10月5日時点では、侵入を可能にした具体的な原因は調査中とされています。
アプリを利用するサービスであることから、今回のJPCERT/CC注意喚起のAPI攻撃と結び付けたくなる事案ですが、物語コーポレーションはAPI悪用を原因として公表していません。
タイムズカー、約660万アカウントを第三者が取得
パーク24は9月28日、タイムズカーWebシステムへの不正アクセスにより、約660万アカウントの一部会員情報を第三者が取得したことを確認したと公表しました。
9月29日の第3報では、このうち約160万アカウントについて、
- 運転免許証画像
- 現住所確認書類
- 学生証
- 家族確認書類
など本人確認書類の漏えいも確認されています。
退会済み会員や入会が完了しなかった利用者も対象に含まれています。
セキュリティ対策Labではタイムズカーの不正アクセスと約660万アカウントへの影響で経緯を整理しています。
MrMax、最大173万5,154人の情報が流出
MrMaxは10月6日、MrMaxアプリとオンラインストアのサーバーが第三者から不正アクセスを受け、情報の一部が外部へ流出したと公表しました。
対象は最大1,735,154人で、
- 会員ID
- 氏名
- メールアドレス
- 電話番号
が対象です。
同社は原因について「本サービスを構成するソフトウェアの機能を不正に利用してサーバーに侵入した」と説明しています。
住所、生年月日、クレジットカード情報、パスワード、購入履歴は流出していないとしています。
infoQ、最大94万8,498件に影響―ポイント不正交換も発生
GMOリサーチ&AIは10月5日、アンケートサイト「infoQ」への不正アクセスにより、会員情報が外部へ持ち出されたことを確認したと公表しました。
対象は最大948,498件です。
さらに611件、合計2,869,500円分のポイントが、会員本人の意思によらずAmazonギフトコードへ交換されていました。
同社は侵入原因について、サイトで使用していたソフトウェアの脆弱性を第三者が悪用したことを確認しています。
今回のJPCERT/CC注意喚起が示す「既知の脆弱性を探索・悪用する攻撃」と方向性が重なる事案ですが、JPCERT/CCはinfoQ事案をケースAの具体例として名指ししているわけではありません。
セイコーマート、57万4,647人が個人情報閲覧の対象
セイコーマートは10月5日、セイコーマートアプリへの不正アクセスについて、574,647人分が個人情報閲覧の対象になったと公表しました。
同社は9月30日の第三報で572,022人分の情報が不正アクセスによって閲覧されたことを確認していました。
具体的な不正アクセス手法については、外部調査会社、警察、関係機関と調査を進めていることから開示を控えています。
同社は再発防止の一環として、アプリ・Web上での新規入会、会員情報の閲覧・変更、登録カード変更機能を終了するとしています。
詳細はセイコーマートアプリ不正アクセスの第四報で整理しています。
同じ攻撃者・同じ脆弱性と考えるのは早い
今回のJPCERT/CC注意喚起では、複数の技術的パターンが示されています。
一方、各企業が公表している情報は、
- ソフトウェア脆弱性
- 不正なソフトウェア機能利用
- BIツールの既知脆弱性
- 詳細非公表
- 原因調査中
など異なります。
JPCERT/CC自身も「すべての事案で同一の攻撃手法が使用されていることを示すものではない」と注意しています。
したがって、国内で相次ぐ漏えいを一つの攻撃グループや一つのCVEへ結び付けることはできません。
現時点で読み取れる共通点は、公開Webシステムやアプリ、管理・分析システムなど、インターネットから到達できるデータ保有システムが広く探索されている可能性があることです。
JPCERT/CCが確認した不審なアクセス元
JPCERT/CCは、API関連の攻撃で確認された不審なアクセス元として次のIPアドレスを公表しています。
3.112.252[.]1454.95.112[.]669.10.51[.]162172.86.91[.]7210.149.87[.]120
MetabaseのCVE-2026-72898に関連しては、
213.163.202[.]171221.216.140[.]49221.216.140[.]129
を挙げています。
JPCERT/CCは、これらが8月から9月ごろに悪用されていたIPアドレスであり、調査時点では正規利用されている可能性もあると注意しています。
IPアドレスがログに存在するだけで侵害と判断するのではなく、
- 短時間の大量アクセス
- 多数のエラー
- 管理APIへのアクセス
- 不審なアカウント作成
- 権限変更
- 大量データ取得
など前後の挙動と組み合わせて確認する必要があります。
APIはレート制限だけでなく「認可」を確認
JPCERT/CCはAPIへの対策として、単位時間あたりのリクエスト数を制限するよう推奨しています。
特に、
- ログイン
- パスワードリセット
- SMS送信
- 検索
など、負荷や悪用リスクが高い機能には個別のレート制限・利用回数制限を設定します。
ただし、レート制限だけでは権限変更や情報取得を防げません。
各APIエンドポイントで、
- 利用者認証
- オブジェクト単位の認可
- 実行可能なHTTPメソッド
- ロール・権限
- 管理APIへの到達経路
を確認する必要があります。
APIトークンについても、必要最小限の権限と有効期限を設定し、不要になったトークンや漏えいが疑われるトークンを速やかに失効できる状態にします。
インターネットに公開する必要がない管理画面を閉じる
今回の注意喚起では、従業員向けシステムやBIツールも攻撃対象になっています。
情報システム部門では、外部公開資産を棚卸しし、
- BIツール
- CMS管理画面
- 社内業務システム
- 開発・検証環境
- バックアップ管理画面
- API管理画面
- データベース管理ツール
がインターネットから直接アクセスできないか確認できます。
業務上外部公開が不要であれば、VPN、ZTNA、IP制限、認証プロキシなどを利用してアクセス経路を限定します。
「不要なデータを残さない」ことも侵害対策
JPCERT/CCは今回、技術的な防御だけでなく、
「法令や契約等で定められた保存期間を過ぎたデータや、利用目的を終えたデータを残さない」
ことも推奨しています。
これは侵入を防ぐ対策ではありませんが、侵害が起きた場合の影響範囲を抑えます。
直近の大規模漏えいでは、退会済みユーザー、過去利用者、本人確認書類など、現在のサービス提供に直接必要ではない可能性があるデータまで対象になる事案があります。
データ保有量を減らすことは、侵害時の被害件数や通知・調査コストを直接減らす対策になります。
情報システム部門が今確認したい項目
JPCERT/CCの注意喚起を受け、Webサービスやアプリ、社内向け管理システムを運用する企業では次の項目を確認できます。
- インターネット公開しているWeb・API・管理システムを一覧化しているか
- BIツールや従業員向け管理システムが外部公開されていないか
- 利用製品とバージョンを把握しているか
- 既知脆弱性と自社資産を照合できているか
- スマートフォンアプリから呼び出すAPIに適切な認可があるか
- APIキーだけを認証・認可の根拠にしていないか
- 管理用・内部APIがインターネットから直接到達できないか
- APIにレート制限・利用回数制限を設定しているか
- APIトークンの権限と有効期限を確認しているか
- 不審なアカウント作成や権限変更を監視しているか
- 大量データ取得を検知できるか
- エラーログやWebサーバーログを継続監視しているか
- 設定ファイルやバックアップファイルがWeb公開領域に存在しないか
- 利用目的を終えた個人情報や退会者データを削除しているか
- インシデント発生時に顧客への二次被害防止通知を迅速に出せるか
今回のJPCERT/CC注意喚起は、個別製品のパッチだけではなく、「公開されているシステムを攻撃者が広く探索している」という前提で、自社のWeb・API・管理系システム全体を確認する内容になっています。
出典
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT-AT-2026-0030) – JPCERT/CC
- MetabaseのSQLインジェクションの脆弱性(CVE-2026-72898)に関する注意喚起 – JPCERT/CC
- 相次ぐWEBシステムからの情報漏洩事案について – 株式会社マクニカ セキュリティ研究センター
- Security update available for Metabase – Please upgrade now – Metabase
- August 2026 Security Vulnerability: What happened? – Metabase
- 『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び – 株式会社物語コーポレーション
- タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第2報) – パーク24株式会社
- タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第3報) – パーク24株式会社
- 不正アクセスによる情報流出に関するお詫びとお知らせ – 株式会社ミスターマックス・ホールディングス
- 当社が運営するアンケートサイト「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ – GMOリサーチ&AI株式会社
- 「セイコーマートアプリ」への不正アクセスによる個人情報の閲覧に関するお詫びとお知らせ(第四報) – 株式会社セイコーマート
- 【第四報】当社が利用するBIツールへの不正アクセスおよび個人情報漏えいに関する調査結果と再発防止策について – 株式会社VOISING
関連記事
 ファイブ・アイズが警告 AIがサイバー攻撃を根本的に変える-タイムラインは数年ではなく数か月
 Microsoft内部分析サービス「Titan」に認証不備 約17.3兆行へ到達可能だったと研究者報告、MicrosoftはAPIを閉鎖
 南伊勢町元職員、勤務先の病院口座から1億7千万円着服 津地裁で懲役7年の実刑判決
 コメ兵HD子会社セルビー元経理責任者を業務上横領容疑で逮捕 約1.2億円の私的流用、単独の口座管理が焦点に
 情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認

