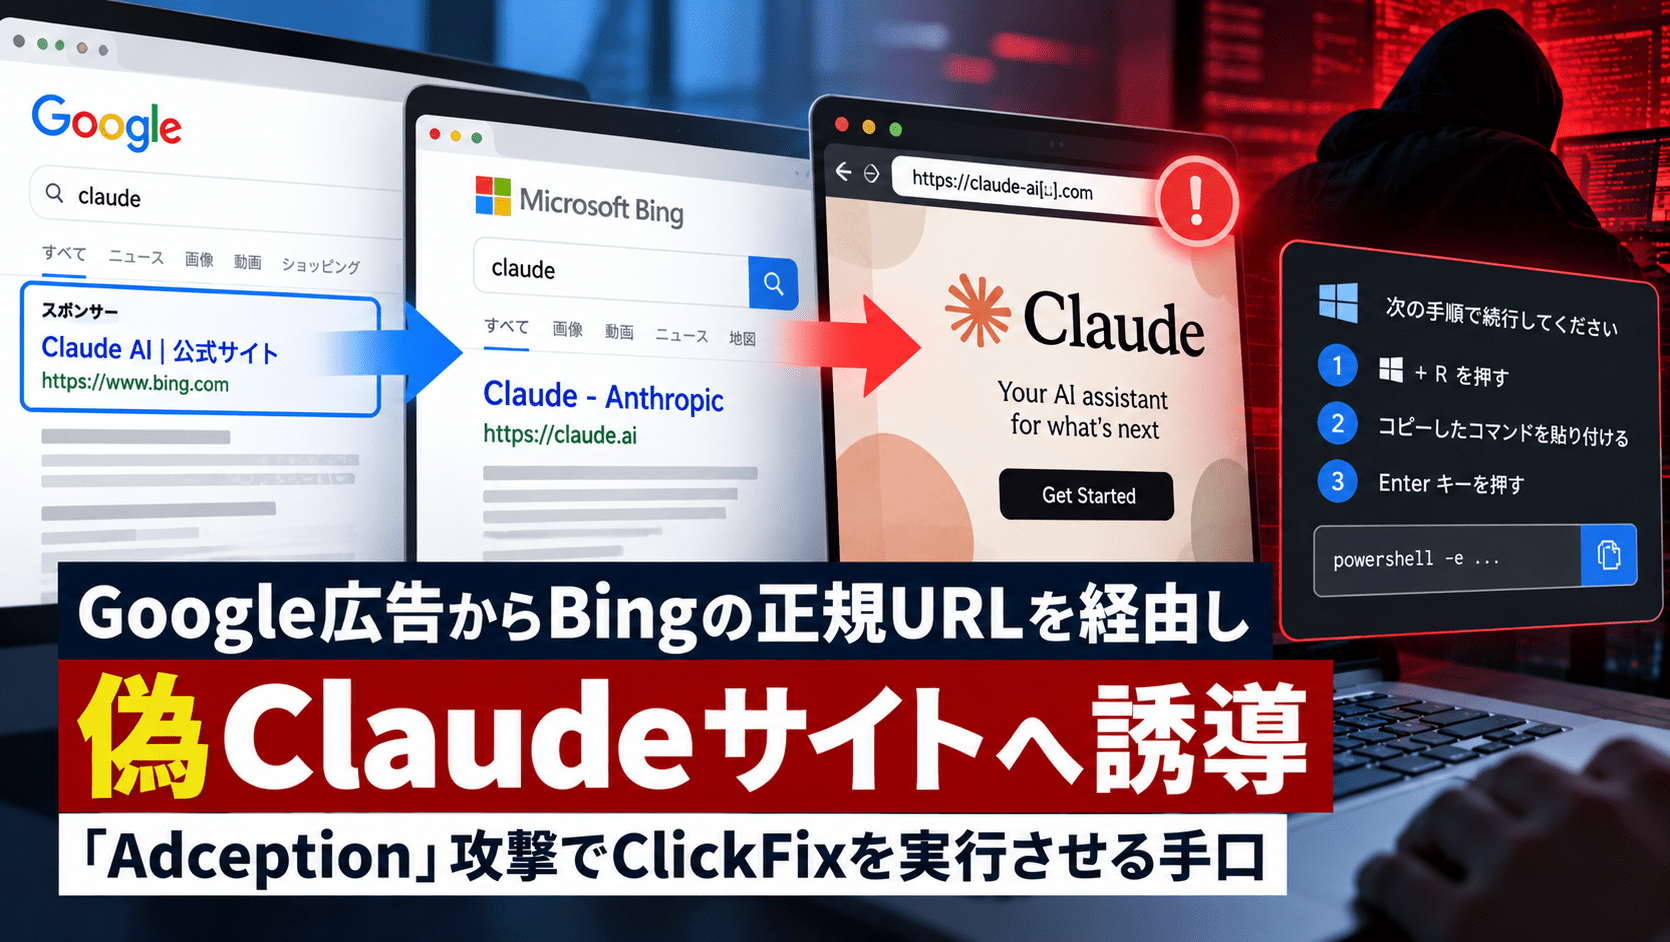
米セキュリティ企業Push Securityは2026年10月9日、Googleの検索広告とMicrosoft Bingの検索結果用リダイレクトを組み合わせ、生成AI「Claude」の偽インストールページへ誘導する攻撃を報告しました。同社はこの手口を「Adception」と呼んでいます。
攻撃者は、Googleで「claude mac」と検索した利用者に、広告の表示上は正規の「bing.com」へ向かうリンクを提示していました。クリック後はBingの正規機能と改ざんされた外部サイトを経由して偽Claudeページへ到達します。そこでは正規のインストールコマンドが画面に表示される一方、コピーボタンを押すと別の不正なコマンドがクリップボードへ入る仕組みが確認されました。
Push Securityの報告は不正な誘導・実行用スクリプトの配布を裏付けていますが、最終的に実行されるマルウェアの種類や感染被害の規模までは特定していません。
「Adception」攻撃の概要
- 調査・公表:Push Security、2026年10月9日
- 入口:Googleで「claude mac」を検索した利用者向けのスポンサー広告
- 広告に表示されたドメイン:正規の
bing.com - 誘導経路:Google広告のクリック計測→Bing検索結果のリダイレクト→改ざんされたWordPressサイト→偽Claudeダウンロードサイト
- 標的環境:macOS向けのClaudeインストールを探す利用者
- 攻撃手法:複数段のリダイレクト、アクセス元に応じた表示切り替え、コピーボタンでのコマンドすり替え
- 配布される処理:攻撃者側のサーバーからスクリプトを取得してシェルで実行させるもの
- 最終的なマルウェアと被害規模:研究発表では特定されていない
今回の報告は、GoogleやBing、Claudeのシステム自体が侵害されたという意味ではありません。広告・検索サービスの正規の仕組みが、攻撃への入口として利用されました。
Google広告の行き先にBingのURLを使用、4段階で偽サイトへ誘導
Push Securityが確認したのは、Google検索のスポンサー枠に表示されるbing.comのリンクです。検索広告の遷移先が攻撃者の偽ドメインではなく、一般に信頼されやすい検索エンジンの正規ドメインになっていることが特徴です。
研究者が追跡した通信は、以下の順序でした。
| 段階 | 経由先 | 確認された役割 |
|---|---|---|
| 1 | Google広告のクリック計測URL | 広告をクリックした利用者のブラウザーを転送 |
| 2 | Bingの検索結果用クリック追跡URL | 正規の検索結果リダイレクト機能で外部ページへ転送 |
| 3 | 南米の小売業者が運営する改ざん済みWordPressサイト | アクセス元などを判定し、条件に合う利用者だけを次へ送る |
| 4 | claude-desk-code[.]com |
Claudeのダウンロードを装い、不正なコマンド実行を促す |
Bingのクリック追跡機能は、検索結果を選んだ際に一度BingのURLを通り、JavaScriptによって本来の遷移先へ移動する仕組みです。攻撃者は、改ざんした小売サイトへの既存のBing検索結果リンクをGoogle広告のクリック先として使用していました。
このため広告の表示や、最初に確認するURLだけでは、最終的な偽Claudeサイトが見えにくくなっています。正規サービスのリダイレクトを経由したことは、その先のコンテンツの安全性を保証しません。
二重のアクセス判定でセキュリティ検査を回避
今回の攻撃では、経由先のWebサイトと偽Claudeサイトの両方で、アクセス経路を条件に表示内容を変える「クローキング」が使われていました。
改ざんされたWordPressサイトでは、Bingから訪問したことを示す参照元情報や特定のブラウザーヘッダーを確認し、条件を満たす場合にのみ偽サイトへ転送していました。さらに偽Claudeページでも、GoogleまたはBingを経由したかどうかをJavaScriptで確認します。直接URLを開いた場合などは、404エラーページへ移動させる仕組みでした。
広告審査やURL検査で使われる自動スキャナーが、ユーザーと同じ遷移を再現できなければ、不正なページに到達できない可能性があります。Push Securityが今回確認したのは、信頼されたURLを先頭に置くリダイレクトと、遷移途中で訪問者を選別する手法の組み合わせです。
正規コマンドを表示し、コピーすると不正コマンドに差し替え
最後に表示されるのは、ClaudeのmacOS向けダウンロードページを精巧に模倣した画面です。画面にはAnthropicの正規インストール用URLが含まれたコマンドが表示されます。しかし「コピー」を押すと、クリップボードには表示内容とは異なるコマンドが入ります。
差し替えられた内容は、実行時にClaudeの正規URLからダウンロードしているようにメッセージを表示しながら、実際にはエンコードされていた攻撃者側のURLを復号し、別サーバーから取得したスクリプトをmacOSのシェルで実行させるものでした。
利用者がWebページの表示とターミナルに現れるメッセージだけを見た場合、正規のインストールが始まったと誤認するおそれがあります。実際にクリップボードへ入った内容と、ユーザーが目視した画面上の文字が一致しない点が問題です。
こうした「利用者自身に不正なコマンドを実行させる」攻撃は、ClickFix(クリックフィックス)の仕組みと対策を扱ったラックへの取材記事でも解説しています。今回のようにソフトウェアのインストール手順を偽装する派生形は「InstallFix」と呼ばれます。
過去のClaude偽インストーラー攻撃との違い
セキュリティ対策Labでは、2026年3月にもGoogle広告でClaude Codeの偽インストールページを配布するInstallFix攻撃を報じています。このときの中心は、公式のインストールページに似せた偽サイトへ検索広告で誘導し、利用者に不正な処理を実行させる点でした。
今回のAdceptionでは、それに加えてGoogle広告の表面上の行き先をBingの正規URLにし、改ざんされた第三者サイトを中継地点に使用しています。さらに、参照元情報を利用した二段階のクローキングと、コピー操作時のコマンド差し替えが確認されました。
また、別の攻撃ではAIサービスの共有コンテンツが悪用されており、Claude・ChatGPT・Grokの正規ドメインを攻撃の入口に使う事例も報告されています。今回の事案はClaudeの共有機能ではなく、検索広告・検索エンジンのリダイレクト・外部の偽インストールページを悪用した点が異なります。
Push Securityによれば、同社が検知したClickFix系攻撃の約5件に4件は検索エンジン経由で利用者に届いていました。ただし、これは同社の検知データに基づく割合であり、すべての企業や世界全体の攻撃に当てはまる統計ではありません。
情報システム部門が確認したい対策
今回の調査で問題となったのは、AIモデルの脆弱性ではなく、業務ツールを導入する際に利用者が信頼する広告・URL・操作手順でした。企業では以下のように、ソフトウェアの導入経路とブラウザー上の操作を分けて管理できます。
- 導入経路の統一:Claudeなどの業務用ツールは、検索広告経由のインストール手順ではなく、社内で確認した公式ドキュメントや管理対象の配布手段から導入する。
- コピー内容の確認:Webページに表示されたコマンドと実際に貼り付けられた内容が異なる可能性を周知し、不明な取得・実行処理をそのままターミナルで実行しない。
- リダイレクトを含む検査:
google.comやbing.comへのアクセスだけで安全と判定せず、最終到達先と遷移途中のドメイン、ファイル取得先を記録する。 - macOS端末の監視:ブラウザーを起点としたシェル実行、外部からのスクリプト取得、想定外のプロセス起動を端末管理・EDR等のログで調査できるようにする。
- 実行してしまった場合の対応:端末をネットワークから隔離する判断、実行コマンドや通信先の保全、認証情報・セッショントークンへの影響調査をインシデント対応手順に組み込む。
Push Securityは今回の攻撃を自社顧客環境で検知したと説明しています。一方、公開情報からは攻撃の最終ペイロードや感染規模を確定できません。検査対象となるURLが正規の検索エンジンであっても、その先で表示・実行される内容まで信頼できるとは限らないことが、今回の事例から確認できます。
出典
- Adception: malvertising another search engine’s search results to redirect to a malicious page(2026年10月9日) – Push Security
- InstallFix: Weaponizing malvertised install guides – Push Security
- The numbers behind ClickFix attacks in H2 2026 – Push Security
- Hackers abuse Google Ads, Bing redirects to push Claude ClickFix attacks(2026年10月9日) – BleepingComputer
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

