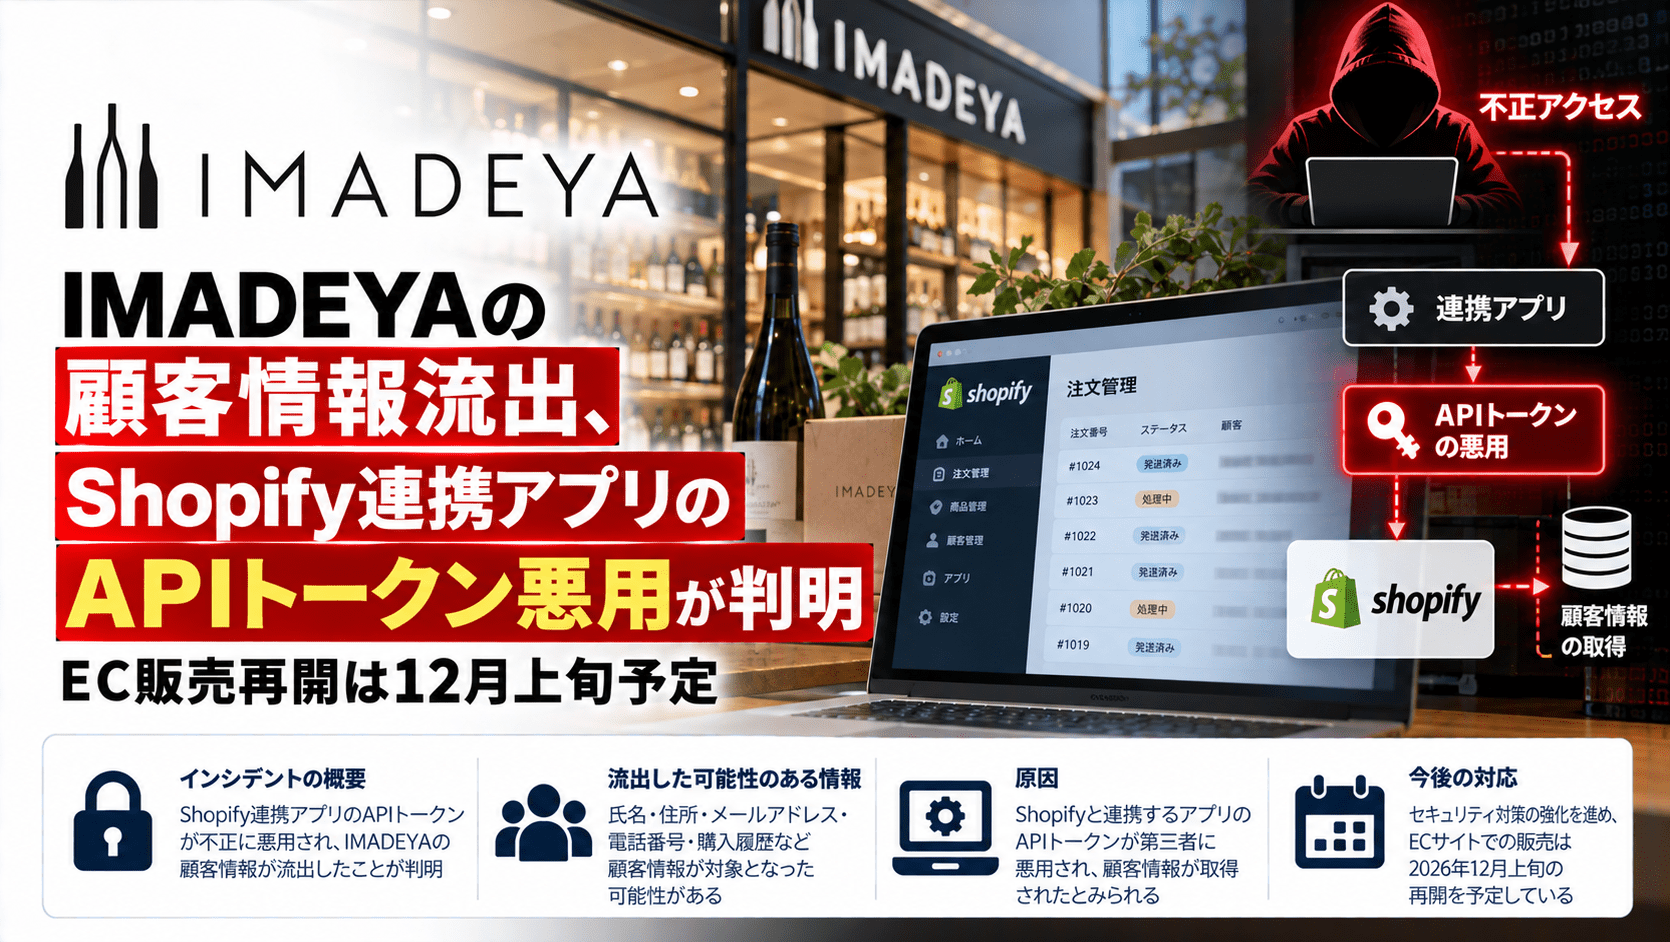
日本酒やワインなどを販売する「IMADEYA」を運営する株式会社いまでやは2026年10月15日、顧客情報の外部流出に関する第2報を公表しました。同社が注文履歴管理のために自社構築したShopify連携アプリの「Shopify Admin API」アクセストークンが第三者に不正取得・悪用され、注文情報と顧客情報が外部から取得されていたことが判明しました。
不正取得の経路はすでに遮断されており、同社はクレジットカード情報が今回の侵害で漏洩していないことを確認したとしています。停止中の「IMADEYA ONLINE STORE」での販売と新規会員登録については、2026年12月上旬の再開を予定しています。
IMADEYAの顧客情報流出・第2報のサマリー
- 公表日:2026年10月15日(第2報)。第1報は8月21日。
- 判明した経路:いまでやが自社構築したShopify連携アプリのAdmin APIアクセストークンを第三者が不正取得・悪用。
- 確認された行為:第三者が海外IPアドレスからAPIへアクセスし、Shopify上の注文情報・顧客情報を不正取得。
- 初報で流出の可能性が高いとされた情報:顧客の氏名、メールアドレス、注文番号、注文金額。
- 影響対象:オンラインストア利用者に加え、会員情報を提示して実店舗で購入した顧客も含む可能性。取得された情報の総件数や対象期間は第2報では明示されていません。
- クレジットカード情報:いまでやのシステムからの漏洩はなかったと確認。一方、初報では偽サイトにカード情報などを入力した顧客2名を確認していました。
- 対応:確認された不正取得の経路を遮断。他の連携アプリについても不正利用リスクを点検中。
- サービス:オンラインストアでの販売と新規会員登録は停止継続。12月上旬の再開予定。
| 項目 | 内容 |
|---|---|
| 事業者 | 株式会社いまでや(IMADEYA) |
| 発覚の契機 | 2026年8月20日夜、注文内容を正確に記載した不審メールについて顧客から約30件の問い合わせ |
| 不正取得の方法 | 自社構築のShopify連携アプリで利用するAdmin APIアクセストークンを悪用したAPIアクセス |
| 対象情報 | Shopify上の注文情報・顧客情報 |
| 情報取得の状態 | 第2報で第三者による不正取得を確認 |
| カード情報 | 今回のシステム侵害による漏洩なしと確認 |
| 確認・対策 | 不正取得経路の遮断、関連アプリの点検、安全確認 |
| 販売・会員登録 | 停止継続、2026年12月上旬に再開予定 |
Shopify Admin APIのアクセストークンが不正取得・悪用される
10月15日の発表で明らかになったのは、攻撃者による情報取得が、いまでや自身の構築した連携アプリの認証情報を通じて行われた点です。
いまでやによると、注文履歴を管理する自社構築アプリで使用していたShopify Admin APIのアクセストークンが第三者の手に渡り、悪用されました。第三者は海外のIPアドレスから、このトークンを使用してShopifyのAPIにアクセスし、注文情報や顧客情報を不正取得したとしています。
Shopifyの公式開発者向け資料によると、Admin APIのアクセストークンは、アプリがAPIリクエストを認証し、許可された権限の範囲で情報にアクセスするための認証情報です。トークンを利用した正規のAPI呼び出しと、不正取得されたトークンの悪用を見分けるには、認証情報の管理だけでなく、API利用履歴やアクセス元の確認が関係します。
今回、連携アプリのトークンがどのような経緯で第三者に取得されたかまでは発表されていません。また、Shopify本体の脆弱性が悪用されたとする発表ではありません。
発覚のきっかけは注文内容が記載されたフィッシングメール
第1報によると、8月20日夜、IMADEYAを装った不審なメールを受信した顧客から約30件の問い合わせがありました。メールには宛先の氏名に加え、実際の注文番号と注文金額が正確に記載されていたため、同社は購入情報が第三者に取得された可能性が高いと判断し、調査を開始しました。
第1報で流出の可能性が高いとされたのは、氏名、メールアドレス、注文番号、注文金額です。オンラインストアでの購入者だけでなく、会員情報を提示して実店舗で購入した顧客も対象となり得るとしていました。今回の第2報は注文・顧客情報の不正取得を確認したものですが、取得された情報の全項目、件数、対象期間については具体的な確定値を示していません。
また、第1報時点では、フィッシングサイトでクレジットカード情報などを入力した顧客が2名確認されていました。これは偽サイトを通じて利用者が入力した情報に関する事象であり、いまでやが管理するシステムからカード情報が漏洩したという意味ではありません。10月15日の第2報では、今回のシステム侵害によってクレジットカード情報は漏洩していないことが確認されています。
不正取得経路を遮断、ほかの連携アプリも点検
いまでやは、今回確認された不正取得の経路を遮断済みとしています。第1報の段階では、オンラインストアの停止、システム管理権限の縮小、管理者パスワードの変更、二段階認証の設定、外部サービスとのデータ連携停止などを実施したと説明していました。
第2報では、今回悪用されたアプリだけでなく、他の連携アプリについても同様の認証情報漏洩や不正利用のリスクを確認しているとしています。安全確認が完了するまでオンラインストアでの販売および新規会員登録の停止を続け、12月上旬の再開を目指す方針です。再開日は点検結果により変更される可能性があります。
なお、飲食店向け専用発注サイト「i-Web」については、別システムを使用しており、本件の影響はないと同社の公式サイトで説明されています。
利用者は注文情報を記載した偽メールに注意
いまでやは、同社を装ったメールや偽サイトへの誘導に警戒するよう呼びかけています。購入者本人の氏名や注文番号が記載されていても、それだけで正規の案内とは判断できません。
「配送ラベルの発行」「お届け先の確認」などを理由にカード情報の入力を求める不審なメールについては、記載されたリンクから操作せず、公式サイトなど別の経路で確認してください。同社はメールでクレジットカード情報の入力を依頼することはないと説明しています。すでに偽サイトにカード情報を入力した場合は、カード会社へ連絡し、不審な請求の有無を確認する必要があります。
情報システム部門が確認したいAPI連携の管理項目
今回の事案は、管理画面への不正ログインだけでなく、業務用連携アプリの認証情報が顧客データへのアクセス経路になり得ることを示しています。Shopifyを含む外部SaaSとのAPI連携を管理する企業では、次の点を点検対象にできます。
- 注文、顧客、会員情報にアクセスできる連携アプリと、そのAPIトークンの棚卸し
- 各トークンに許可したアクセス権限(スコープ)の過不足と、不要になった権限の削除
- トークンの保管場所、ソースコードやログなどへの意図しない露出の有無
- 不要なトークンの失効、侵害時の再発行手順と外部連携の緊急停止手順
- API利用ログで確認できるアクセス元、操作内容、大量取得などの異常の検知・調査体制
Shopify公式資料でもアクセストークンは付与した権限の範囲で利用でき、失効・権限見直しなどの管理方法はトークンの種類によって異なると説明されています。トークンの更新・失効方法は、利用中のアプリ方式を確認して決める必要があります。
国内ではIPAも、外部公開システムやSaaS、API、個人情報の管理状況について緊急点検を促しています。確認対象の整理には、IPAが示したWeb・SaaS・APIなどの点検12項目も参考になります。
出典
- お客様情報の外部流出に関するお詫びとお知らせ(第2報) – 株式会社いまでや(2026年10月15日)
- お客様情報の外部流出の可能性に関するお詫びとお知らせ(第1報) – 株式会社いまでや(2026年8月21日)
- 【第二報】個人情報流出の可能性に関するお詫び – IMADEYA公式サイト
- Access tokens – Shopify Dev
関連記事
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表
福島県郡山市の委託先社員がマイナンバーカードの個人情報を私的に利用

