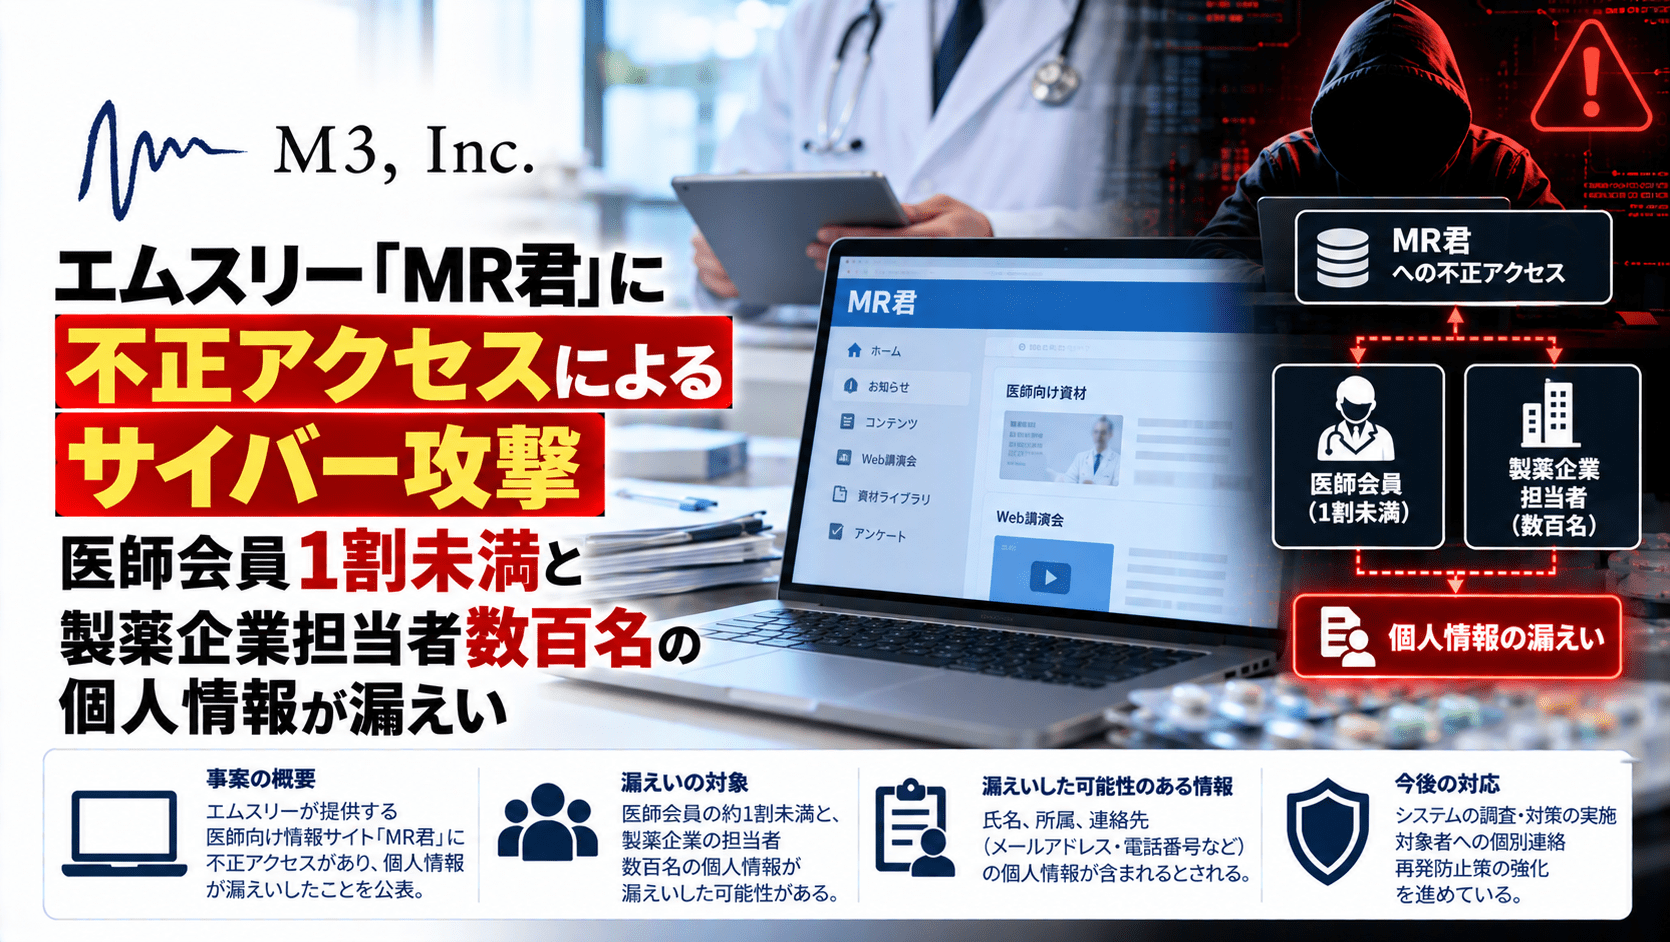
エムスリー株式会社は2026年10月15日、製薬企業向けサービス「MR君」のシステムに第三者から不正アクセスを受け、一部の医師会員と製薬企業の担当者の個人情報が外部に漏えいしたと発表しました。不正アクセスと情報漏えいは14日に確認されており、影響範囲は医師会員全体の1割未満、製薬企業担当者は数百名規模としています。
漏えいした情報には氏名、勤務先、一部の対象者のメールアドレスなどが含まれます。ログインパスワードや保有するm3ポイントは対象外で、クレジットカード番号などは同社で保有していません。エムスリーは、判明している不正アクセス経路を遮断し、対象者への案内と原因調査を進めています。
エムスリー「MR君」への不正アクセス・個人情報漏えいのサマリー
- 公表日:2026年10月15日
- 確認日:2026年10月14日。不正アクセスと一部個人情報の漏えいを同日に確認
- 対象システム:エムスリーが運営する製薬企業向けサービス「MR君」
- 対象者:一部の医師会員(医師会員全体の1割未満)、製薬企業の担当者(数百名規模)
- 漏えいした情報:氏名、勤務先、一部の対象者のメールアドレスなど
- 対象外の情報:ログインパスワード、保有m3ポイント。クレジットカード番号などは同社で保有していない
- 情報の公開・不正利用:10月15日時点で、不特定多数への公開や不正利用の事実は確認されていない
- 対応:判明している不正アクセス経路の遮断、監視・防御策の強化、影響範囲の精査、対象者への順次案内
| 項目 | 公表内容 |
|---|---|
| 事業者 | エムスリー株式会社 |
| 対象サービス | MR君 |
| 不正アクセス・漏えい確認日 | 2026年10月14日 |
| 公表日 | 2026年10月15日 |
| 影響対象 | 医師会員全体の1割未満、製薬企業担当者数百名規模 |
| 情報の種類 | 氏名、勤務先、一部のメールアドレス等 |
| 侵入原因 | 詳細調査中 |
| 対応状況 | 判明している侵入経路を遮断し、監視・調査を継続 |
10月14日に「MR君」への不正アクセスと情報漏えいを確認
エムスリーによると、10月14日に「MR君」のシステムへの第三者による不正アクセスを確認し、同日の調査で一部の医師会員と製薬企業担当者に関する情報が外部に漏えいしていたことが判明しました。
「MR君」は、医療従事者向け会員制サイト「m3.com」の特性を活用し、製薬企業による医薬品関連情報の提供やマーケティング活動を支援するサービスです。エムスリーのサービス紹介では、製薬企業のMRが医師に医療情報を届ける仕組みとして説明されています。
今回の発表で侵害対象として示されているのは「MR君」のシステムです。エムスリーが運営するすべてのサービスや、m3.comの全会員情報が漏えいしたとする発表ではありません。
医師会員は全体の1割未満、製薬企業担当者は数百名規模
漏えいした情報には、対象者の氏名や勤務先、一部のメールアドレスなどが含まれます。医師会員については全体の1割未満、製薬企業担当者については数百名規模との説明にとどまっており、確定した人数と情報項目は今後の調査で明らかにする方針です。
同社は、ログインパスワードと会員が保有するm3ポイントは漏えい情報に含まれないと説明しています。また、クレジットカード番号などの情報は保有していないとしています。
一方、外部に漏えいした氏名と勤務先などを組み合わせると、特定の医師や製薬企業担当者を名指しした不審な連絡に悪用されるおそれがあります。ただし、今回の情報を使ったフィッシングやなりすましが実際に発生したと確認されたわけではありません。
不正アクセス経路を遮断、原因と影響範囲の調査を継続
エムスリーは、不正アクセスの確認後に防御策を強化し、現時点で判明している不正アクセス経路を遮断したと説明しています。システムの監視を継続するとともに、他のサービスも含めた防衛強化を進める方針です。
不正アクセスを可能にした具体的な原因については調査中です。脆弱性の悪用、認証情報の不正利用など、特定の侵入手法を示す発表はありません。
同社は監督官庁への報告など必要な対応を進め、影響対象者には順次案内するとしています。調査によって新たな事実が判明した場合は、続報で公表する方針です。
医師・製薬企業担当者はエムスリーを装った連絡に注意
エムスリーは、同社を装った不審なメール、SMS、電話に注意するよう呼びかけています。氏名や勤務先が含まれる連絡であっても、送信元や連絡内容の正当性が保証されるわけではありません。
医師会員や製薬企業担当者が不審な連絡を受けた場合は、メール内のリンクや添付ファイルから手続きを進めず、普段利用している公式サイトなど別の経路で案内内容を確認してください。身に覚えのない利用がある場合は、m3.comカスタマーサポートへの問い合わせが案内されています。製薬企業の取引先担当者には、エムスリーの担当者が順次連絡するとしています。
今回の公表ではパスワードの漏えいは報告されていません。ただし、不審な画面で認証情報を入力した場合などには、当該アカウントのパスワード変更と不正ログインの有無の確認を検討してください。メールアドレスが知られた場合のリスクは、メールアドレス流出とアカウント乗っ取りの関係でも解説しています。
医療機関・製薬企業が確認したい対応
医療機関や製薬企業の情報システム部門では、対象者への個別通知の有無を確認し、不審なメールや電話を受け取った際の相談先を周知しておくと対応しやすくなります。製薬企業の担当者を装った連絡、会員情報の確認を求める偽の案内などが寄せられた場合には、送信元の確認と社内報告を優先してください。
医師や取引先の担当者名を悪用した連絡を見分ける観点では、フィッシング詐欺の手口と対策も参考になります。
なお、今回の公表だけを根拠として、すべてのm3.com会員のパスワードが流出した、あるいは診療情報や患者情報が漏えいしたと判断することはできません。対象情報の精査と原因調査の結果は、エムスリーの続報で確認する必要があります。
出典
関連記事
 北海道釧路市、児童生徒ら約3万1,000件のアカウント情報に漏えいの可能性―委託先 ポータスのランサムウェアによるサイバー攻撃で
 週刊CSIRTブリーフィング:NetScalerサイバー攻撃に悪用される脆弱性、多発するMicrosoft365への不正アクセス【2026年10月第1週】
 LINEヤフー、委託先「Commune」への不正アクセスで1,750名の情報漏えいの恐れ―「DS.LAB」が対象
 Hakuhodo DY ONE「DIGIFUL BASE」推定1,940名の個人情報漏えいの可能性―Communeへの不正アクセスでサービス停止
 マウスコンピューター、メールアドレス 約42万件が情報漏えいの可能性―IDCFクラウドへのランサムウェアによるサイバー攻撃で
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認

