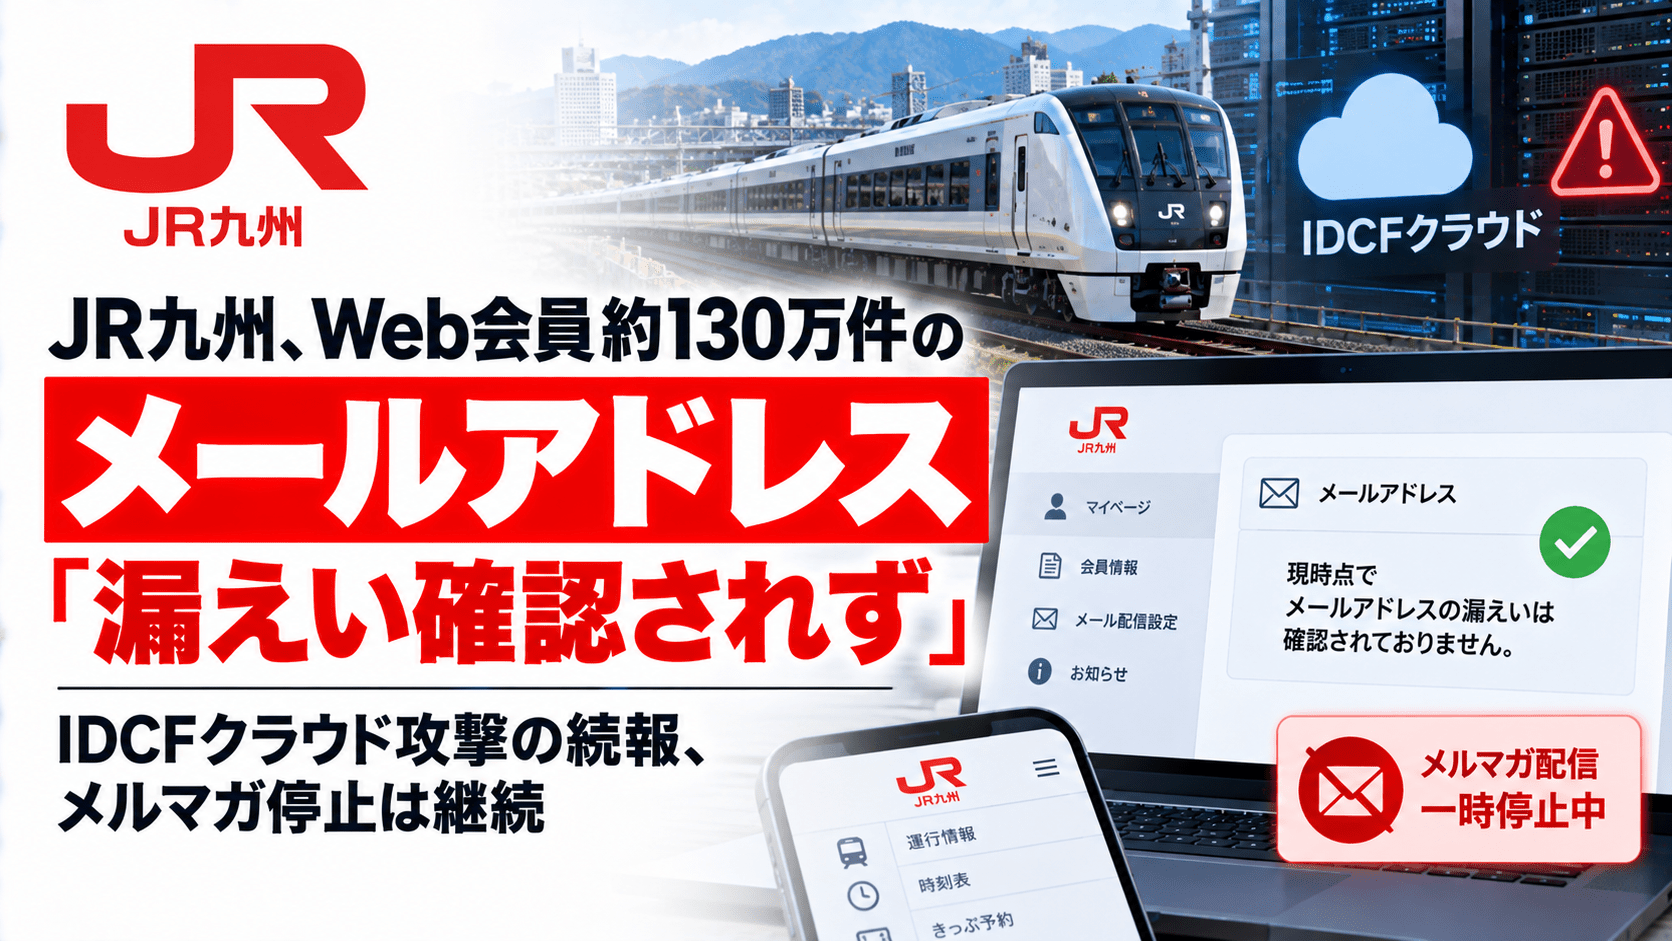
九州旅客鉄道株式会社(JR九州)は2026年10月15日、業務に利用する外部メール配信環境で発生した情報漏えいの可能性について、続報を公表しました。10月9日に「JR九州Web会員」の電子メールアドレス最大約130万件が第三者に閲覧・取得された可能性があると案内していましたが、IDCフロンティアによる調査の結果、個人情報の漏えいの事実は確認されなかったと報告を受けたとしています。
一方、システムの安全性の再確認と環境整備が終わっていないため、会員向け「JR九州メールマガジン」は引き続き配信できない状態です。JR九州は、当初漏えいの可能性があると案内した利用者に対し、調査結果を電子メールで順次通知する方針です。
JR九州Web会員の情報漏えい調査結果・続報のサマリー
- 続報公表日:2026年10月15日。最初の案内は10月9日。
- 関連する事案:IDCフロンティアのクラウド環境で10月7日に発生した不正アクセス・システム障害。
- 当初の調査対象:「JR九州Web会員」の電子メールアドレスを含むメール配信ログ。最大約130万件。
- 10月15日時点の評価:IDCフロンティアの調査結果に基づき、個人情報の漏えいの事実は確認されなかった。
- 当初から対象外と説明されていた情報:氏名、住所、電話番号、クレジットカード番号、メールマガジンの件名・本文。
- サービスへの影響:「JR九州メールマガジン」は配信停止が継続。
- 今後の対応:安全性の再確認と環境整備後に配信再開。影響の可能性があると案内した利用者には、調査結果を個別メールで通知。
| 項目 | 内容 |
|---|---|
| 公表元 | 九州旅客鉄道株式会社(JR九州) |
| 続報公表日 | 2026年10月15日 |
| 委託先の調査結果受領日 | 2026年10月14日 |
| 対象として案内していた最大件数 | JR九州Web会員の電子メールアドレス約130万件 |
| 調査結果 | 漏えいの事実は確認されず |
| 対象サービス | JR九州メールマガジン |
| 配信状況 | 停止継続。再開日は未定 |
10月9日に最大約130万件の漏えい可能性を公表、15日に調査結果を報告
JR九州は10月9日、IDCフロンティアで発生した不正アクセスを受け、「JR九州Web会員」向けのメール配信に使用する外部サービスの一部が利用できなくなったと公表しました。当時、一部利用者の電子メールアドレスを含むメールログデータが第三者に閲覧または取得された可能性を否定できないとして、最大約130万件を調査対象に挙げていました。
その後、IDCフロンティアが調査を進め、JR九州は10月14日に個人情報漏えいの事実は確認されなかったとの報告を受領しました。10月15日の続報は、この委託先の調査結果を踏まえて個人情報への影響を再評価したものです。
IDCFクラウドでは情報の持ち出し痕跡を確認せず、障害は別問題として継続
IDCフロンティアは10月14日の第5報で、ランサムウェア攻撃に伴い障害が発生した「IDCFクラウド」東日本リージョン1の一部ゾーンについて、ログや不正プログラムなどを調査した結果、仮想サーバー内の顧客データを外部へ持ち出した痕跡は確認されず、外部流出はなかったと判断したと説明しています。
ただし、情報漏えいの調査結果と、サービスが再び利用できるかどうかは別の問題です。IDCフロンティアは障害が発生した495の企業・自治体のうち、スナップショット機能を利用していた194の顧客についてバックアップデータを取り出せると確認した一方、個別の復元可否や提供方法について確認を進めています。
なお、IDCフロンティアは同じ第5報で、クラウド管理ポータル上の48社の登録情報について不正な照会があったことも公表しています。これは仮想サーバー内データの外部流出に関する調査結果とは区別して扱われており、JR九州の約130万件が不正照会されたという意味ではありません。
他社や公共機関を含めた障害の波及状況は、IDCFクラウドのサイバー攻撃による影響サービス・企業まとめで整理しています。
JR九州メールマガジンは配信停止を継続、対象者へ調査結果を通知
JR九州は10月15日時点で、JR九州Web会員向けメールマガジンを配信できない状態が続いていると説明しています。再開は、システムの安全性を再確認し、環境整備が完了してからとしています。具体的な再開日は発表されていません。
また、当初個人情報漏えいの可能性があると案内した利用者に対しては、準備が整い次第、「漏えいの事実は確認されなかった」とする電子メールを順次送付する予定です。
JR九州を装う不審なメールが届いた場合は、メールに記載されたURLから認証情報などを入力せず、公式サイトや正規のアプリから案内内容を確認する方法があります。今回の発表は、JR九州Web会員のパスワードが漏えいしたとの報告ではなく、この事案だけを理由とする一律のパスワード変更も求めていません。
情報システム部門が確認したい委託先サービスの障害対応
今回の事案では、外部クラウドへの攻撃を受けて、委託先に預けていた情報の安全性確認と、メール配信サービスの復旧が別々に進められています。企業の情報システム部門や顧客対応部門では、次の事項を整理しておくと、同様の障害時に影響を判断しやすくなります。
- 外部メール配信サービスが保有する情報の範囲(宛先、配信ログ、本文、添付ファイルなど)
- データの外部流出調査とサービス復旧について、委託先からそれぞれどの報告を受け取るか
- 委託先サービスが停止した際の代替配信手段と、会員への案内方法
- 安全性の確認、メール送信テスト、送信環境の再構築など、配信再開前に実施する確認項目
顧客情報の漏えいが確認されなかった場合でも、情報配信機能の停止は利用者への連絡や販促活動に影響します。安全性の判断と業務再開の条件を分けて説明できる体制が必要です。
出典
- IDCフロンティア社で発生した不正アクセスに伴うメールアドレス等漏えいの可能性について(続報)― JR九州(2026年10月15日、PDF)
- IDCフロンティア社で発生した不正アクセスに伴うメールアドレス等の漏えい可能性について ― JR九州(2026年10月9日、PDF)
- 【第5報】不正アクセスによる障害に関する調査の進捗について ― IDCフロンティア(2026年10月14日)
関連記事
 NEXT STAGEに不正アクセス、最大約4万件の個人情報漏えいの可能性―BIツール「Metabase」で不正アカウント
 北海道恵庭南高校で教諭が生徒・保護者の連絡先を消費者金融業者へ送信し個人情報漏洩
 英政府、富士通の新規公共契約への入札を監視 政府調達フレームワーク参加も「新規顧客には使わない」
 損保ジャパン、約6万件の顧客情報漏えいの可能性 大和証券・シチズン時計と同じ委託先に不正アクセス
 Peach Aviation(ピーチ・アビエーション)、IDCFクラウドのランサムウェア被害で旅程表メールに遅延―約189万件が対象、個人情報の流出は未確認
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認

