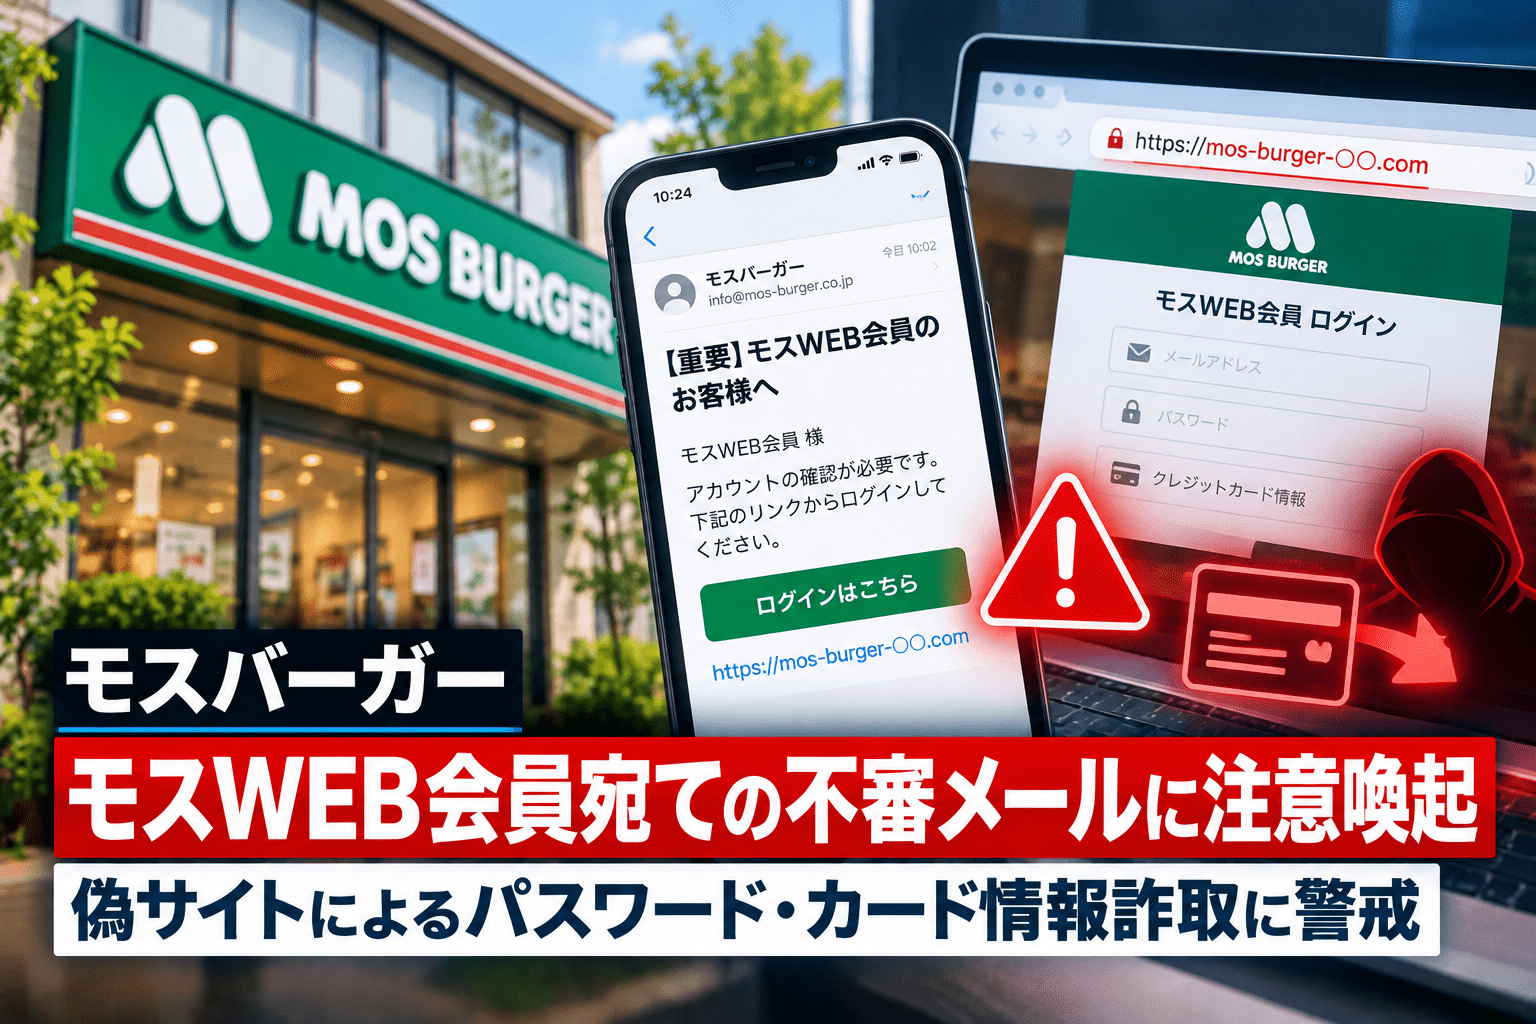
モスバーガーは2026年10月19日、会員サービス「モスWEB会員」に登録されているメールアドレス宛てに、不審なメールが送られているとの情報が寄せられていると発表しました。同社は、パスワードや認証コード、クレジットカード情報の入力、送金をメールなどで要求することはないとして、メール内のリンクを開いたり、誘導先で情報を入力したりしないよう注意を呼びかけています。
モスWEB会員宛ての不審メールに関するサマリー
- モスバーガーが2026年10月19日、モスWEB会員の登録メールアドレス宛てに届く不審メールについて注意喚起を公表
- 会員宛てに不審メールが送信されているとの情報が、同社に寄せられている
- 同社はパスワードやワンタイムパスワードなどの認証コードの入力・提示を要求しないと説明
- クレジットカード情報の入力や、金銭の振り込み・送金を求めることもないと明示
- 不審メールに記載されたリンクへのアクセスや、誘導先での情報入力を控えるよう案内
- 公式発表は不審メールへの注意喚起であり、会員情報の流出やシステム侵害の発生を認定したものではない
- 利用者からの問い合わせは、モスバーガーの公式お問い合わせフォームで受け付けている
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月19日 |
| 公表元 | モスバーガー |
| 対象 | 「モスWEB会員」に登録されているメールアドレス宛てに届く不審メール |
| 注意が必要な要求 | パスワード・認証コードの入力や提示、クレジットカード情報の入力、振り込み・送金 |
| 同社の案内 | メール内のリンクへアクセスせず、情報を入力しないよう呼びかけ |
| 公式問い合わせ先 | モスバーガーお問い合わせフォーム |
モスバーガーが不審メールへの注意を呼びかけ
モスバーガーの10月19日付公式告知によると、「モスWEB会員」に登録したメールアドレス宛てに不審なメールが送られているとの情報が寄せられています。
同社は利用者に対して、パスワードやワンタイムパスワードの入力・提示、クレジットカード情報の入力、金銭の振り込み・送金を要求することは一切ないと説明しています。これらの要求が記載されたメールを受信しても、リンク先にアクセスしたり、情報を入力したりしないよう求めています。
今回の告知には、不審メールの送信件数や件名、送信元アドレス、誘導先URLなどの詳細は記載されていません。また、会員のメールアドレスがどのような経路で入手されたかも示されていません。不審メールが届いたという事実だけで、モスバーガーのシステムから会員情報が流出したとは判断できません。
不審メールから想定される危険性
モスWEB会員を装うメールや、同サービスの利用者を狙った不審メールがフィッシングに使われた場合、被害はメールの受信にとどまらない可能性があります。以下は一般的な攻撃手法に照らした想定リスクであり、今回の事案でそれぞれの被害が確認されたことを意味するものではありません。
| 想定される被害 | 悪用された場合に起こり得ること |
|---|---|
| アカウント乗っ取り | 偽ログイン画面に入力したメールアドレスやパスワードが盗まれ、第三者による不正ログインにつながる |
| 他サービスへの不正ログイン | 同じパスワードを使い回している場合、メール、通販、SNSなど別のサービスにも不正ログインを試みられる |
| 認証コードの詐取 | ワンタイムパスワードをだまし取られ、攻撃者が進めているログインや認証手続きを完了されるおそれがある |
| クレジットカードの不正利用 | 偽の決済ページへカード情報を入力した場合、第三者の決済などに悪用される可能性がある |
| 送金詐欺 | 未払い料金、返金手続き、会員確認などを口実に振り込みや送金を誘導される可能性がある |
| 不正アプリ・マルウェア | メール内のリンクや添付ファイルから不審なプログラムを導入してしまうと、端末や保存情報に被害が及ぶ場合がある |
警察庁のフィッシング対策でも、偽のログインページや決済画面を使い、認証情報・カード情報を入力させる手口が紹介されています。見慣れた企業名やロゴを使っていても、受信メール内のリンクだけで正規サイトと判断することはできません。
不審メールを受け取った場合の対策
不審なメールを受信した場合は、本文中のリンクを開かず、添付ファイルも実行しないでください。モスバーガーからの案内かどうか確認したい場合は、メール内のリンクではなく、普段利用している公式サイトやアプリを自分で開いて確認します。判断に迷う場合は、公式の問い合わせ窓口から相談できます。
メール内のリンク先で情報を入力してしまった場合は、入力した内容に応じて速やかな対応が必要です。
- パスワードを入力した場合:メールのリンクを使わず正規サイトから変更し、同じパスワードを利用している他サービスも変更する
- 認証コードを伝えた場合:サービス提供者へ連絡し、不審なログインや登録情報の変更がないか確認する
- クレジットカード情報を入力した場合:カード会社へ速やかに連絡し、利用停止や再発行の要否を相談する
- 振り込みや送金をした場合:金融機関に直ちに連絡し、被害状況に応じて警察へ相談する
- 不審なアプリを入れた場合:端末を安全なネットワーク環境から切り離すことを検討し、信頼できるセキュリティソフトや専門窓口で確認する
フィッシング対策協議会は、パスワードやカード情報を偽サイトに入力してしまった場合の初動対応を案内しています。フィッシングによる情報の詐取やアカウント乗っ取りとの関係については、セキュリティ対策Labの解説記事でも整理しています。
企業の情報システム部門が確認したいこと
業務用メールアドレスをモスWEB会員に登録している従業員がいる場合、個人向けの不審メールでも社内の認証情報や端末に影響が及ぶおそれがあります。組織では、モスバーガー関連の不審メールについて従業員が報告できる窓口を案内し、受信が確認された場合にはメールのヘッダー、リンク先、添付ファイルの有無を確認します。
また、従業員が業務用のパスワードや認証コードを誤って入力していないかを聞き取り、必要に応じて認証情報の変更、セッションの失効、メール・端末のログ確認を行います。日頃の運用では、フィッシングメールの手口を把握し、不審メールを受信した際の報告先と初動手順を従業員に周知しておくことが有効です。
出典
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?