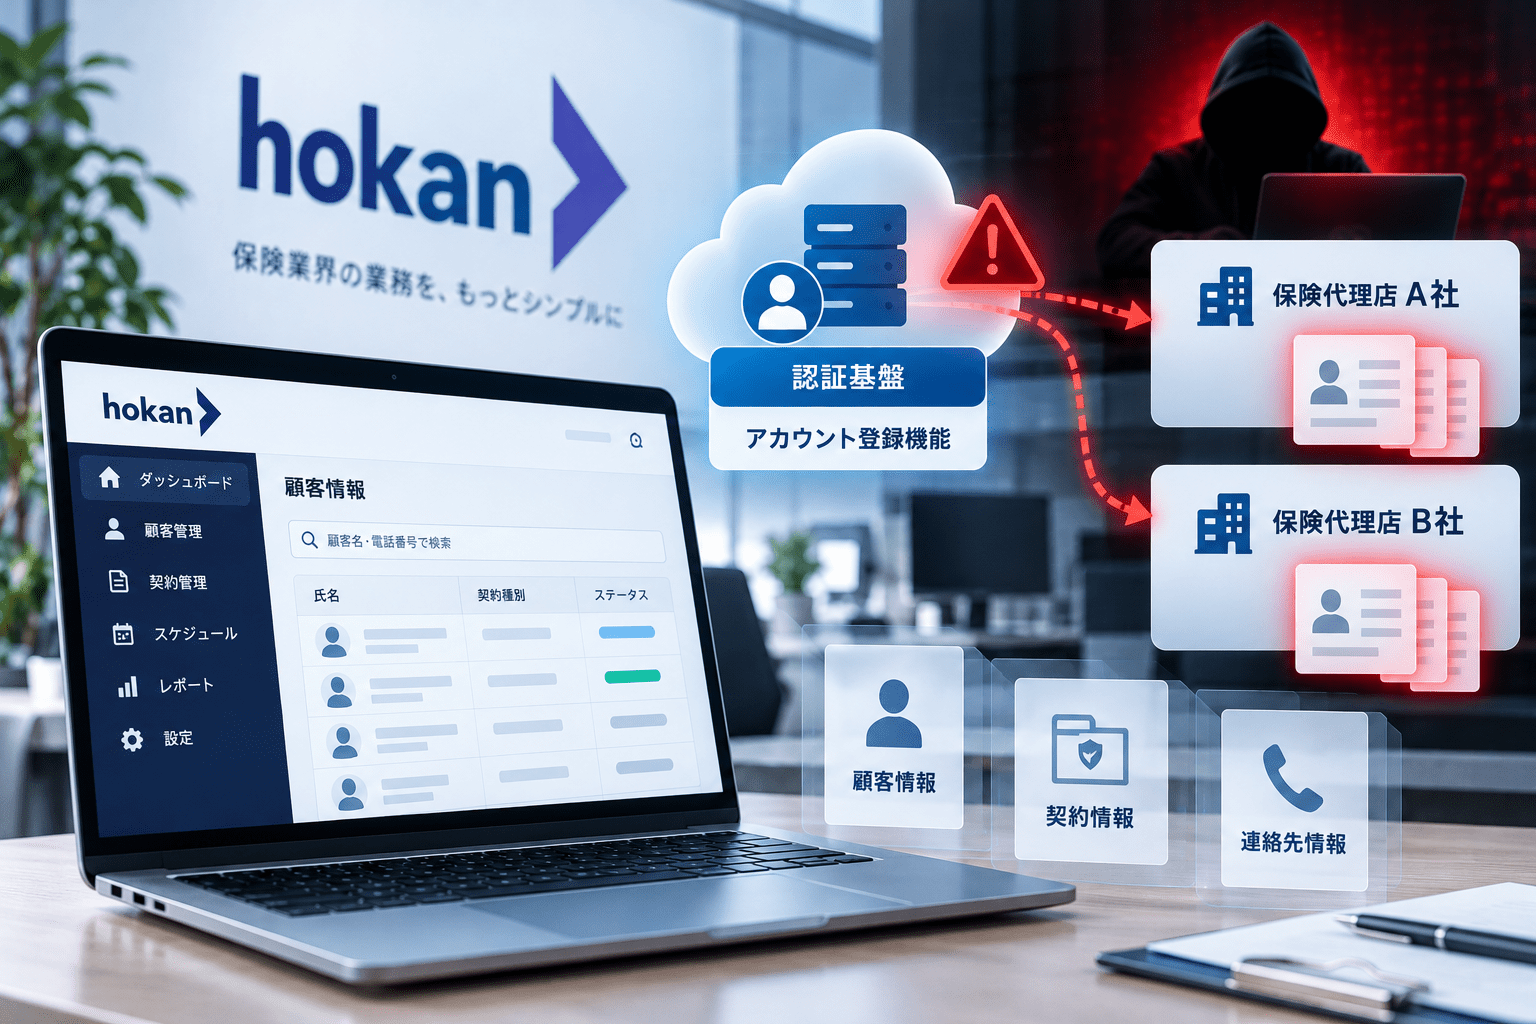
株式会社hokanは2026年10月19日、保険代理店向けクラウドサービス「hokan出納」に第三者から不正アクセスがあり、利用企業から預かっていた情報の一部が外部に漏えいしたと発表しました。調査で第三者によるデータ取得を示す記録が見つかり、10月14日22時28分ごろに情報漏えいの事実が判明しました。現時点で影響が確認されている利用企業は2社です。
hokan出納への不正アクセス・情報漏えいのサマリー
- 2026年10月19日、hokanが不正アクセスと情報漏えいに関する第一報を公表しました。
- 対象は、保険代理店の入出金管理・精算業務を支援する「hokan出納」です。
- 認証基盤として利用しているシステムのアカウント登録機能を通じて第三者が不正アクセスしました。
- アクセスには海外のIPアドレスが使用されていました。
- アクセス記録の追加調査により第三者によるデータ取得を示す記録を確認し、10月14日22時28分ごろに漏えいが判明しました。
- 影響が確認された利用企業は2社で、両社への個別報告は完了しています。
- 「hokan CRM」「hokan People」など、他のサービスへの不正アクセスは確認されていません。
- 不正利用などの二次被害は、10月19日時点で確認されていません。
| 項目 | 公表された内容 |
|---|---|
| 公表日 | 2026年10月19日(第一報) |
| 公表企業 | 株式会社hokan |
| 対象サービス | hokan出納 |
| 不正アクセスの経路 | 認証基盤として利用するシステムのアカウント登録機能 |
| 情報漏えいの判明 | 2026年10月14日22時28分ごろ |
| 情報漏えいの確認状況 | 第三者によるデータ取得を示す記録を確認 |
| 影響が確認された利用企業 | 2社(個別報告済み) |
| 漏えいデータの件数・詳細 | 調査を継続中 |
| 初動対応 | 攻撃元IPアドレスの遮断、アカウント登録機能の停止、不正作成アカウントの停止・削除 |
| 他サービス | hokan CRM、hokan Peopleへの不正アクセスは確認されず |
| 二次被害 | 10月19日時点で不正利用などは確認されず |
認証基盤のアカウント登録機能を通じて不正アクセス
hokanの発表によると、不正アクセスは同社が認証基盤として利用するシステムのアカウント登録機能を経由して発生しました。アクセス元には海外のIPアドレスが使われていたとしています。
同社は不正アクセスを確認後、攻撃元IPアドレスを遮断したほか、アカウント登録機能を停止し、不正に作成されたアカウントの停止・削除を実施しました。初動対応後も攻撃手法の分析とアクセス記録の調査を継続し、その過程で外部の第三者がシステムからデータを取得していたことを示す記録を確認しました。
今回の公表は、認証基盤のアカウント登録機能が侵入に使われたことを明らかにしていますが、具体的な設定不備やソフトウェアの脆弱性、攻撃開始日時については説明していません。海外IPアドレスの使用だけで攻撃者の所在や所属を特定できるものではありません。
情報流出が確認された保険代理店は2社、データの詳細は調査中
10月19日の第一報で、情報漏えいの影響が確認されている「hokan出納」の利用企業は2社です。hokanは両社に個別報告を終えたとしています。ほかの利用企業については、現時点で情報漏えいを確認していません。
漏えいしたデータの具体的な項目や件数は、引き続き調査されています。同社によると、現時点で確認した対象データの項目定義上、契約者のクレジットカード番号、銀行口座番号、病歴などを格納する各項目からの情報漏えいは確認されていません。これは、すべての情報について影響が否定されたことを意味するものではなく、対象データの詳細な確認が続いています。
hokan CRM・hokan Peopleへの侵入は確認されず
今回の対象となった「hokan出納」は、保険代理店の請求書発行、入出金照合、収支明細の作成、保険料の精算などを管理するクラウドサービスです。
hokanは、別サービスの「hokan CRM」「hokan People」への不正アクセスは確認していないと説明しています。複数の製品を提供する事業者への攻撃ですが、現時点で侵害が確認されたサービスと、侵害が確認されていないサービスは区別する必要があります。
外部専門機関を交え、アクセス記録と対象データを調査
hokanは外部専門機関を起用し、攻撃者のアクセス記録、漏えい対象となったデータ、攻撃手法などの調査を続ける方針です。今後、新たな事実が判明した場合は追加で公表するとしています。
同社は、本件に起因する情報の不正利用などの二次被害は10月19日時点で確認されていないと説明しています。対象企業への個別報告を進めたうえで、再発防止策も検討しています。
保険代理店が確認したい利用者アカウントとデータの範囲
本件では、外部サービスのアカウント登録機能を通じた不正アクセスの後、第三者によるデータ取得を示す記録が確認されています。保険代理店などの利用企業では、提供元から届く個別通知をもとに、対象となったデータの項目、利用者・契約者への影響、必要な連絡対応を確認することになります。
また、一般的なクラウドサービスの管理では、アカウントの新規登録権限や不審なアカウントの有無、サービス間の認証連携、データ取得に関するアクセスログを確認できる体制が、異常発生後の影響範囲の特定に役立ちます。これらは今回の発表から特定の管理不備を推測するものではありません。
出典
関連記事
 ネオキャリア、転職サービス「X-Tech Agent」と求人データベース「Bee」で個人情報漏えいの可能性―Studioへの不正アクセスが影響
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

