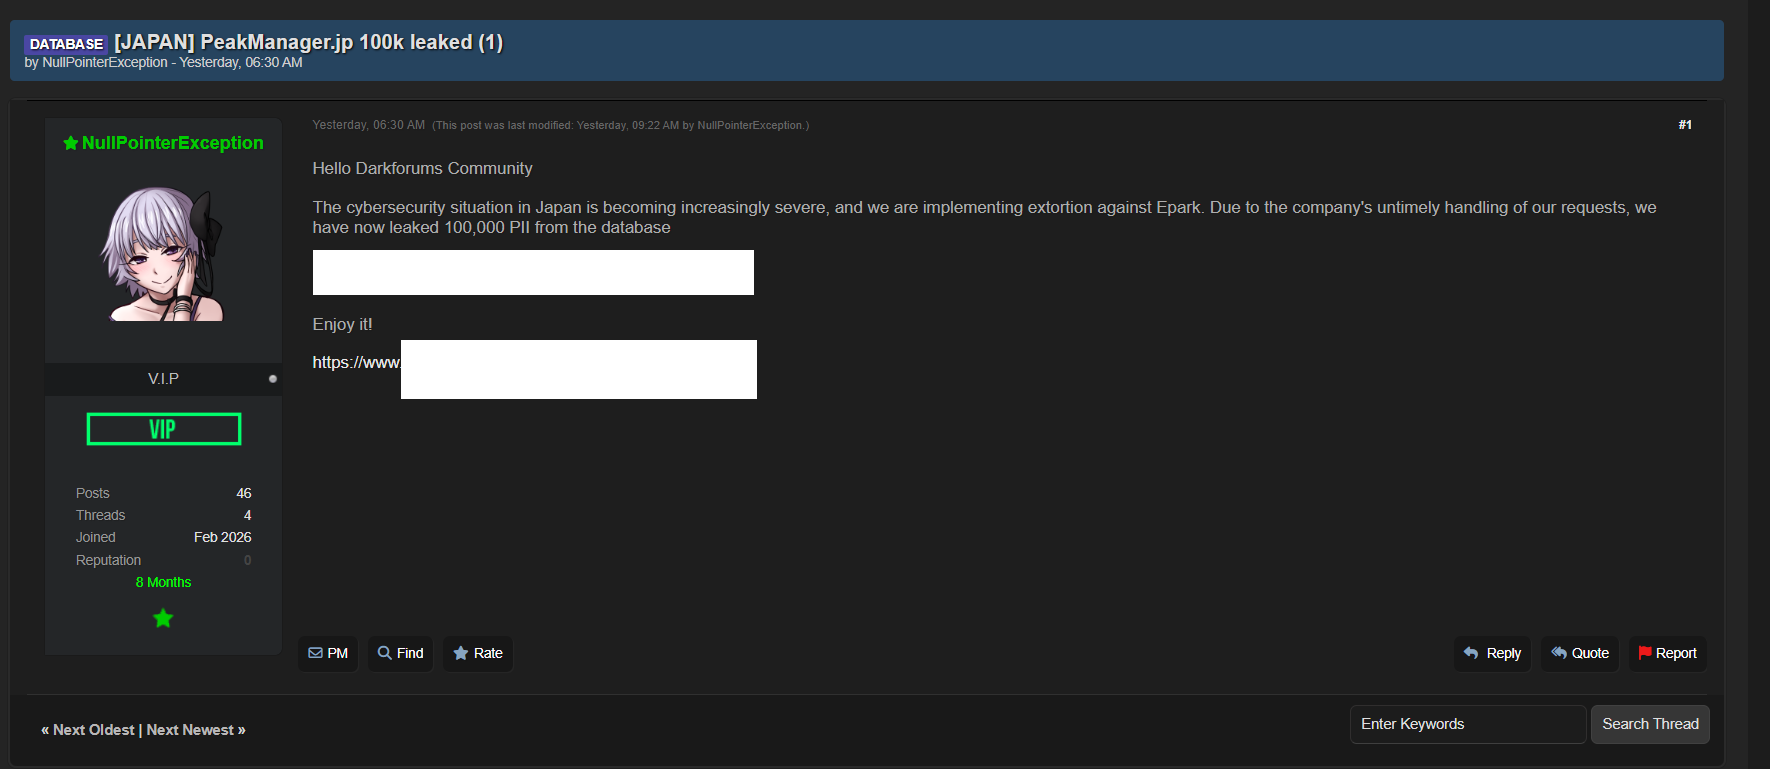
2026年10月20日、セキュリティ対策Labは、EPARKリラク&エステの予約・顧客管理システム「PeakManager」への不正アクセスに関与したと主張する人物から、侵入手法や追加の個人情報公開に関する回答を得ました。送信者は、自ら発見したゼロデイ脆弱性などを悪用したと説明し、現在もシステムにアクセスできると主張しています。また、10月18日にダークウェブ上で公開したとする約10万件のデータは、7月に取得したデータの一部であり、10月22日にも約20万件を追加公開する予定だとしています。
PeakManagerへの不正アクセスと独自取材のサマリー
- EPARKリラク&エステは7月の不正アクセスについて、9月24日に顧客情報の外部転送を確認したと公表しています。
- 10月18日、ダークウェブ掲示板にPeakManager関連の約10万件のデータ公開を主張する投稿が掲載されました。
- 送信者は編集部への回答で、今回の公開分は7月に取得したデータの一部であり、新たな侵入による取得分ではないと説明しました。
- 最初の侵入には自ら発見したゼロデイ脆弱性を用い、設定不備や認証情報の問題もあったと主張しています。
- さらに、未公開の脆弱性を複数把握し、現在もシステムに侵入できると主張しています。
- 次回は10月22日(木)21時(日本時間)より前に、約20万件を追加公開すると予告しています。
- 編集部が確認した10月18日の2回目の公開データには、氏名、電話番号、メールアドレス、施術履歴、コメント・備考が含まれていました。企業・自治体・大学に関係するとみられる登録情報も確認しています。
- セキュリティ対策Labから情報提供と取材照会を受けたEPARKリラク&エステは、警察などの関係機関に相談して対応中と回答し、個別の質問への回答は差し控えるとしています。
| 項目 | 内容 |
|---|---|
| 対象 | EPARKリラク&エステ「PeakManager」 |
| 公式に確認された事象 | 顧客情報を保存するデータベースからの外部転送、データ削除 |
| 公式公表の対象規模 | 名寄せ後、約2,218万レコード(人数ではない) |
| 10月18日の掲示板投稿 | 約10万件のデータ公開を主張 |
| 編集部への技術的回答 | ゼロデイ脆弱性の悪用、設定不備・認証情報の問題、継続的なアクセスを主張 |
| 次回の公開予告 | 10月22日21時(日本時間)より前に約20万件 |
| 企業側の回答 | 関係機関と相談して対応中。個別照会は回答を差し控え、公表すべき事項は公式サイトで知らせる方針 |
PeakManagerへのサイバー攻撃の概要とハッカーとのやり取り
EPARKリラク&エステが提供する「PeakManager」は、リラクゼーション施設などで使われる予約管理・顧客管理プラットフォームです。同社は7月27日、一部データベースへの不正アクセスと顧客情報の削除を確認し、7月31日に第一報を公表しました。当初、漏えいの可能性がある規模を約3,300万レコードと説明していましたが、9月24日の第二報では、顧客情報が外部へ転送されたことを確認したと発表。重複除外などの精査後の対象は約2,218万レコードとし、実際の人数とは異なると説明しています。9月24日の公式調査結果と影響範囲は、既報で詳しく整理しています。
これに先立つ7月には、ダークウェブ上の掲示板でPeakManagerから大量のデータを取得したとする犯行声明が掲載されていました。7月の第一報とダークウェブ上の初回犯行声明については、当サイトで既に報じています。
10月16日に攻撃に関与したと名乗る人物から編集部へ直接メールが届き、7月の事案に関連する個人情報を10月18日に追加公開をする旨と、約10万レコードとされるサンプルデータの提供を受けました。編集部は提供を受けたデータがEPARKリラク&エステのPeakManagerであるかを確認するとともに、EPARKリラク&エステにも連絡内容を伝え、事実関係を照会しました。
10月17日に同社は警察などの関係機関へ相談しながら対応していると説明し、個別の質問には回答を差し控える一方、新たに公表すべき事項があれば公式サイトで知らせるとしました。その後、セキュリティ対策Labはハッカーの事前予告通り10月18日に実際にダークウェブ上で約10万件のデータ公開を主張する投稿を確認しました
10月18日の公開分は「7月に取得したデータの一部」と説明
ダークウェブ上の掲示板では10月18日、「NullPointerException」名義のアカウントが、PeakManagerに関する約10万件の個人情報を公開したとする声明を投稿しました
前段の通りセキュリティ対策Labは10月16日、同事案の実行者を名乗るハッカーから追加公開を予告する連絡を受けました。編集部が攻撃手法やいつ取得したデータかを質問すると
ハッカーは7月にゼロデイ脆弱性の悪用し侵入していることや現在もアクセスできると主張し、さらに10月22日の追加の公開予告が示されました。
なお、編集部は10月22日の予告についても、EPARKリラク&エステに同社へ情報提供しています。
10月18日の公開データに氏名・電話番号・施術履歴・コメント、大手企業や自治体関係者とみられる情報も
セキュリティ対策Labが調査用環境で確認した、10月18日の2回目の公開データには、氏名、電話番号、メールアドレスのほか、来店・施術に関する履歴や顧客ごとのコメント・備考が記載されていました。コメント欄には、身体の状態など第三者に知られたくない内容が含まれる記録もあります。なお、データの出所や記載内容の真正性は、EPARKリラク&エステによる個別照合で確定したものではありません。
また、メールアドレスのドメインだけでなく、氏名・電話番号も合わせて照合したところ、大手企業の役職者、自治体職員、大学教員・教授などの公開情報と符合する登録情報が確認されました
なお、EPARKリラク&エステが9月24日に公表した漏えい対象にも、加盟店が記録した施術に関する備考欄の情報が含まれ、一部には健康状態などの要配慮個人情報が含まれています。
今回の公開データとされる情報には、氏名・メールアドレス・電話番号だけでなく、施術履歴や顧客ごとのコメントが含まれていました。こうした情報を組み合わせることで、攻撃者が実際の利用内容に言及し、店舗やサービス運営者からの正規の案内を装ったフィッシングメールやSMSを作成するおそれがあります。
企業・団体は社内への注意喚起を――公開情報の長期悪用に警戒
特に企業・自治体・大学などの情報システム部門、情報セキュリティ担当者には、本記事を社内の関係者に共有し、不審なメール・SMSや電話への注意喚起を行うことを推奨します。業務用メールアドレス宛てに届いたメッセージであっても、送信者やリンク先を公式の連絡経路で確認し、本人確認を装った認証情報の入力要求には応じないよう周知することが考えられます。
最後にセキュリティ対策Labは、セキュリティ対策Labのメールマガジン 登録企業のうち、ハッカーの追加公開データに該当するメールドメインが含まれていた企業へ個別に注意喚起のメールを送付しています。
出典
- EPARKリラク&エステ:不正アクセスによる個人情報漏えいの可能性に関するお知らせ(第一報、2026年7月31日)
- EPARKリラク&エステ:不正アクセスと個人情報漏えいに関するお知らせ(第二報、2026年9月24日)
関連記事
 デジタル庁「源内」にAIエージェント機能、政府職員約18万人へ順次展開 ソブリンAIが国家・経済安全保障で重要になる理由
 ServiceNow AI Platformに5件の脆弱性-CVE-2026-13016,CVE-2026-86860 他
 サイバー攻撃集団 ロックビット(LockBit)とは?
 HOYA、システム障害はサイバー攻撃が起因している事を公表
 セキュリティインシデントとは その種類と事例などを解説
 英 国防総省へ不正アクセス 背後に中国が関与か
米カンザス州でロックビット(LockBit) ランサムウェアグループからサイバー攻撃を受け個人情報漏洩の可能性
 ロンドンの医療機関「Synnovis 」を狙ったランサムウェアグループ「Qilin」の概要
 偽のグーグル クロームのエラーで悪意のあるPowerShellを実行させるよう誘導-ClickFixによるソーシャルエンジニアリング

