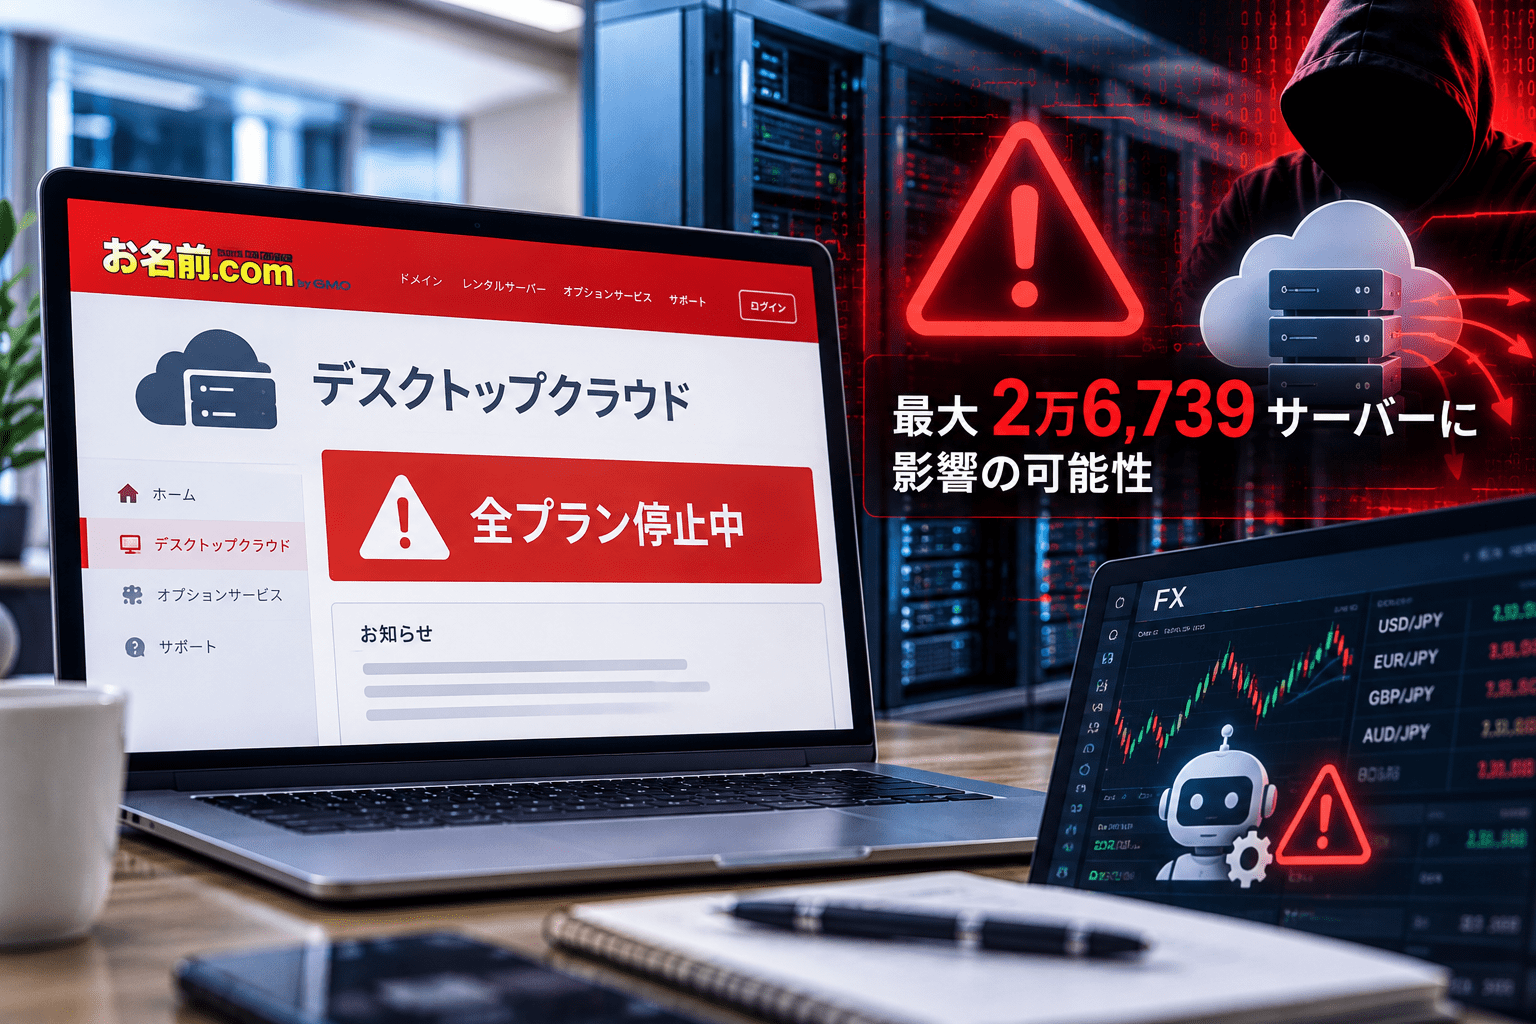
GMOインターネット株式会社が運営する「お名前.com」は2026年10月21日、Windowsのリモートデスクトップ環境を提供する「お名前.com デスクトップクラウド」に第三者による不正アクセスが発生し、一部顧客のサーバー環境に不正なプログラムが設置されていたと公表しました。影響の可能性があるサーバーは2万6,739件。サーバー内に保管された情報が第三者に閲覧された可能性があり、同社は10月21日午前4時以降、全プランを対象に順次サーバーの停止を進めています。
同社の10月21日午前4時時点の発表では、預かっている顧客の個人情報の漏えいや、閲覧された情報の悪用は確認されていません。サーバー内の認証情報を利用する顧客には速やかなパスワード変更を求めています。
お名前.com デスクトップクラウド不正アクセスのサマリー
- 公表日:2026年10月21日。公表資料は午前4時時点の状況。
- 2026年10月20日、一部の顧客サーバー環境への不正プログラム設置を確認。
- 影響の可能性があるサーバー数は2万6,739件。全件への侵入や、2万6,739人の個人情報漏えいが確認された数字ではありません。
- サーバー内に保管される情報が第三者に閲覧された可能性があります。
- 10月21日午前4時以降、対象サービスの全プランで順次サーバーを停止。再開時期は未定。
- 10月20日午後9時ごろから緊急メンテナンスを実施しており、新規申し込みとコントロールパネルへのログインも停止対象。
- 運営会社は顧客にサーバー内で使ったID・パスワードなどの変更、使い回したパスワードの変更を要請。
- 同社はクレジットカード情報を含む決済情報を保持していないと説明。個別の顧客サーバーに保存された情報の種類については調査が続いています。
| 確認項目 | 2026年10月21日午前4時時点の公式発表 |
|---|---|
| 事業者 | GMOインターネット株式会社(お名前.com) |
| 対象サービス | お名前.com デスクトップクラウド |
| 不正アクセスの確認 | 10月20日、一部顧客サーバーへの不正プログラム設置を確認 |
| 影響の可能性があるサーバー | 26,739件 |
| 情報への影響 | サーバー内の保存情報が閲覧された可能性 |
| 個人情報の漏えい・不正利用 | 公式発表時点で確認されていない |
| 緊急メンテナンス | 10月20日21時ごろから。10月21日3時48分に案内を更新 |
| サーバー停止 | 10月21日4時以降、全プランを対象に順次実施 |
| 再開予定 | 時期が確定次第案内 |
| 利用者への依頼 | サーバー内の認証情報の変更、同一パスワードを使う他サービスへの対応、偽通知への警戒 |
不正プログラムの設置を確認、2万6,739サーバーに影響の可能性
同社は10月20日、一部顧客のサーバー環境で不正プログラムが設置されていることを確認しました。この不正アクセスにより、サーバー内の保存情報を第三者が閲覧できた可能性があるとしています。一方、侵入経路や攻撃者、プログラムの機能、影響を受けたファイルの具体的な種類は、10月21日午前4時時点の通知では明らかにされていません。
2万6,739件はあくまで「影響の可能性のあるサーバー数」です。利用者数や感染が確認されたサーバー数、外部へ流出した個人情報の件数ではなく、これらを同一視することはできません。また、不正プログラムが設置された事実だけで、ランサムウェア感染や暗号化被害、顧客データの外部持ち出しが発生したと断定することもできません。
同社は、預かっている顧客の個人情報の漏えいや閲覧情報の悪用を確認していないとしています。ただし、この説明は個々の顧客がクラウド上に保存していたあらゆるデータの閲覧可能性を否定するものではありません。同社はクレジットカードを含む決済情報を保持していないと説明していますが、利用者自身がサーバーに保存したファイルや認証情報の内容は別途確認が必要です。
10月20日21時から緊急メンテナンス、21日4時以降は全プランのサーバーを順次停止
お名前.comは10月20日午後6時30分、同日午後9時ごろから翌21日正午ごろまで緊急メンテナンスを行う予定と案内していました。当初は新規申し込みとコントロールパネルへのログインが利用できなくなり、既存のサーバーは原則利用できるものの、状況によって停止する場合があるという説明でした。
その後、10月21日午前3時48分にメンテナンス案内を修正し、再開時期は未定としました。さらに午前4時時点の不正アクセスに関する告知で、被害拡大防止のため同時刻以降に顧客サーバーを順次停止する方針を明示しました。対象は「お名前.com デスクトップクラウド」の全プランです。
このため、当初記載された「10月21日正午」という予定を復旧予定時刻として扱うことはできません。顧客側ではサービス提供元の緊急メンテナンスのお知らせと不正アクセスに関するお知らせを確認する必要があります。
なお、今回の発表は「デスクトップクラウド」の障害に関するものです。お名前.comのドメイン登録、DNS、一般向けレンタルサーバー、他のVPSサービスなどが一律に停止したという発表ではありません。
FX自動売買・リモートデスクトップ業務への影響と確認事項
「お名前.com デスクトップクラウド」はWindows環境へリモート接続して利用するサービスです。公式ヘルプではMetaTrader 4(MT4)、MetaTrader 5(MT5)などのFX取引ツールへの対応が案内されており、FX自動売買(EA)の稼働にも利用されます。
全プランのサーバーが停止対象となったことで、クラウド環境に依存するWindowsアプリケーションや自動処理は利用できなくなる可能性があります。特にFX自動売買利用者は、クラウド上でEAが停止しても証券会社側の建玉や指値・逆指値注文が自動的にすべて取り消されるとは限りません。取引の状況は、証券会社の公式アプリや別の安全な端末から直接確認し、必要に応じて注文・ポジションを管理してください。
業務用途の利用企業でも、顧客サーバー内のスケジュール処理、外部サービスとの接続、監視・集計、取引・決済関連の自動化などについて、影響範囲を洗い出す必要があります。ただし、これらは一般的な利用形態から想定される確認項目であり、個別の業務停止事例や金融被害が公式確認されたことを意味しません。
ID・パスワードを保存していた利用者は変更を 不正プログラムによる二次被害の危険性
同社は、クラウド内でIDやパスワードを保管・利用していた場合、速やかな変更を求めています。Windowsのリモートデスクトップでは、アプリケーションへのログイン情報、ブラウザに保存した認証情報、外部APIキー、取引ツールの接続設定、業務用の共有ファイルなどが保存されているケースがあります。今回実際に何が閲覧されたかとは別に、次の点を確認することが考えられます。
- 影響が疑われるサーバーで使用したWindowsログイン情報、管理者アカウント、アプリケーションのID・パスワードを洗い出す。
- 変更操作は、調査中のクラウド環境ではなく、信頼できる別端末・別経路から実施する。証券口座や決済・クラウドサービスのパスワード、APIキー、アクセストークンも対象に含める。
- 他のサービスで使い回しているパスワードを変更し、提供されている場合は多要素認証を有効にする。
- 対象期間のログイン履歴、外部連携先へのアクセス、通知メール、注文履歴・操作履歴などに不審な動きがないか確認する。
- サーバーの再開後も、不正プログラムの影響範囲と安全性の確認ができるまでは、同じ環境をそのまま業務利用せず、運営元の調査・復旧手順を待つ。
- お名前.comや証券会社を装った「緊急復旧」「認証情報確認」などのメール・SMSに注意し、リンク先ではなく公式サイトから案内を確認する。
不正アクセスが疑われる環境でパスワードを変更しても、その後の入力情報が保護される保証はありません。また、利用者独自の復旧や初期化は調査に必要な記録の喪失につながるため、業務上の復旧方針はサービス事業者と調整してください。
直近のISP・通信プロバイダ関連への影響 IDCFクラウドとソースネクストの別事案
2026年10月は、ホスティング・クラウド基盤や通信関連サービスの委託先を起点として、利用企業・利用者へ影響が波及する事案が公表されています。今回のお名前.comデスクトップクラウドへの不正アクセスと直接の関係が確認された事案ではありませんが、事業者のサービス停止や委託先管理を考えるうえで参考になります。
| 公表時期・起点 | 通信・クラウド関連サービスへの影響 | 情報漏えい・事案の区別 |
|---|---|---|
| 10月21日:お名前.com デスクトップクラウド | 影響の可能性があるサーバー26,739件。全プランを対象に順次停止。WindowsリモートデスクトップやFX自動売買用途に影響の可能性 | 一部サーバーへの不正プログラム設置を確認。情報の閲覧は可能性、個人情報漏えいや悪用は確認されていない |
| 10月7日:IDCフロンティア「IDCFクラウド」 | 東日本リージョン1の4ゾーンに障害。495の企業・自治体が影響対象。利用者の業務システムなどへ波及 | IDCフロンティアがランサムウェア攻撃と公表。10月14日時点で対象仮想サーバーの外部流出はなかったと判断。一方、管理ポータルでは48社の登録情報への不正照会を確認 |
| 10月7日以降:入居者向け通信サービス | IDCFクラウドの影響で入居者向けWi-Fi認証サービスの一部とメールサービスが停止。10月15日13時時点も停止中と案内 | 当該事業者はインターネット接続自体には影響がないと説明。IDCF側の調査を受けて対象データの外部流出はなかったとの判断を案内 |
| 10月15日:ソースネクスト | 同社製アプリをオプション提供する地域ケーブルテレビ・通信事業者が利用者へ影響を案内。イッツコムスマホ、296モバイルなどで対象利用者の条件を公表 | ソースネクスト会員情報取得APIへの不正アクセスで最大22,519,960件が流出の可能性。通信8社がそれぞれ直接侵入されたという事実ではない |
IDCFクラウドは495組織に影響、入居者向けWi-Fi認証・メールにも波及
IDCフロンティアは10月7日、東日本リージョン1に対するランサムウェア攻撃で、仮想サーバーの停止などが発生したと公表しました。10月14日の調査結果では、対象の仮想サーバー内データの外部流出はなかったと判断した一方、クラウド管理ポータルでは48社の登録情報への不正な照会があったと説明しています。10月18日には、被害を受けていない環境を中心にバックアップサービスの提供再開を発表しましたが、被害環境の全面復旧を意味するものではありません。
また、入居者向け通信サービスのサポートサイトは、IDCFクラウドの障害に伴い一部Wi-Fi認証とメールサービスが停止したと案内しました。10月15日13時時点の続報では、インターネット接続自体には影響がないと明記しています。接続回線は稼働していても、認証・メールなど周辺機能がクラウド障害により使えなくなるケースです。
停止が波及した企業・自治体や復旧状況については、IDCFクラウドへのランサムウェア攻撃・影響サービスまとめで整理しています。
地域ISP・ケーブルテレビ8社でも、委託先ソースネクストの情報流出が波及
ソースネクストは10月15日、会員情報取得APIが第三者に不正利用され、最大2,251万9,960件の個人情報に流出の可能性があると発表しました。これを受け、地域のケーブルテレビ・通信事業者も、提供するセキュリティアプリなどの登録情報について案内しています。
例えば、イッツ・コミュニケーションズは10月16日、「イッツコムスマホ」の契約者で、ソースネクストの「スマートフォンセキュリティ」に自ら会員登録した利用者について、氏名・メールアドレスに流出の可能性があると公表しました。秋田ケーブルテレビは、対象アプリを利用する一部顧客の個人情報について外部流出を確認したと案内しています。
一連のソースネクスト不正アクセスによる地域通信8社への影響まとめでは、影響したサービスや登録条件を個別に整理しています。今回のお名前.comデスクトップクラウドのサーバー26,739件とは、対象や集計単位が異なり、数値を合算することはできません。
サーバー停止中に情報システム部門が確認する業務継続と復旧条件
共通して確認したいのは、クラウドの基盤停止が発生した際、利用企業がどの情報と機能を自力で回復できるかという点です。今回のデスクトップクラウド利用企業・個人事業主は、業務影響を把握するため、次の対応を検討できます。
- 停止したサーバーと業務処理・外部連携・取引口座の対応表を作成し、停止時刻、失敗した処理、未実行のジョブを記録する。
- 自社で保有する独立したバックアップの有無、取得日時、復元対象の完全性を確認する。バックアップが侵害を受けた可能性のある時点のものであれば、復元前に検査する。
- サービス再開後のデータの安全性、認証情報のリセット範囲、顧客側で実施すべき初期化・調査内容について、公式案内を確認する。
- 代替環境へ移行する場合も、侵害が疑われる環境から設定ファイルや秘密鍵などを無条件で引き継がない。
- 顧客・取引先への連絡、外部サービスとの接続回復、監査ログの保存、緊急問い合わせ窓口を準備する。
お名前.comは、サーバー内で使用したパスワードを速やかに変更するよう呼びかけています。問い合わせはお名前.com公式お問い合わせフォームまたは03-5456-2560(平日10時~18時)で受け付けています。公表内容は更新される可能性があるため、再開可否は同社の最新案内を確認してください。
出典
- 「お名前.com デスクトップクラウド」第三者による不正アクセスに関するお詫びとお知らせ(10月21日4時時点) – お名前.com
- 「デスクトップクラウド」緊急システムメンテナンス(10月21日修正) – お名前.com
- デスクトップクラウドで運用可能なアプリケーション – お名前.comヘルプ
- デスクトップクラウドのリモートデスクトップ接続方法 – お名前.comヘルプ
- IDCFクラウドへの不正アクセスに関する第3報(10月8日) – IDCフロンティア
- IDCFクラウド不正アクセスによる障害に関する第5報(10月14日) – IDCフロンティア
- IDCFクラウドバックアップサービス再開について(10月18日) – IDCフロンティア
- クラウドサーバー停止に伴うサービス影響(10月15日13時時点) – 入居者さまサポートサイト
- 当社サイトへの不正アクセスによるお客様情報流出(10月15日) – ソースネクスト
- ソースネクスト社への不正アクセスについて(10月16日) – イッツ・コミュニケーションズ
- 「スマートフォンセキュリティ」における情報漏えいについて(第五報、10月16日) – 秋田ケーブルテレビ
関連記事
 週刊CSIRTブリーフィング:PHPの重大脆弱性2件、BeyondTrust実悪用と偽カレンダー攻撃【2026年10月第3週】
 トラストバンクの自治体向け電子申請システム LoGoフォームに不正アクセス-個人情報漏洩の可能性
 中央アジア政府機関狙う「SilkParasite」、7種のRATをサイバー攻撃に使用 Bitdefenderは中国系ハッカー グループとの関連を中程度の確度で評価
 「ファンくる」に不正ログイン、一部会員の個人情報漏えいを確認 リスト型攻撃とみられシステムを一時停止
 ハンズ ホールディングス、6月のランサムウェアによるサイバー攻撃により従業員等の個人情報漏えいの恐れ、マイナンバーは「閲覧のおそれ」
 FortiOSの修正済み 脆弱性 CVE-2025-25249がサイバー攻撃に悪用、PivotC2を展開 CISA KEVに追加
 東洋紡せんいのメールアカウントに不正アクセス-社内外へ約1,500件のフィッシングメール送信
 ムーンスター、不正アクセスで顧客の個人情報漏洩の恐れ-氏名・住所・注文情報など、なりすましメールも確認
 ローソンIDに不正アクセス、215万5,345件の個人情報漏えい―アプリ予約26件ではカード番号の一部も流出

