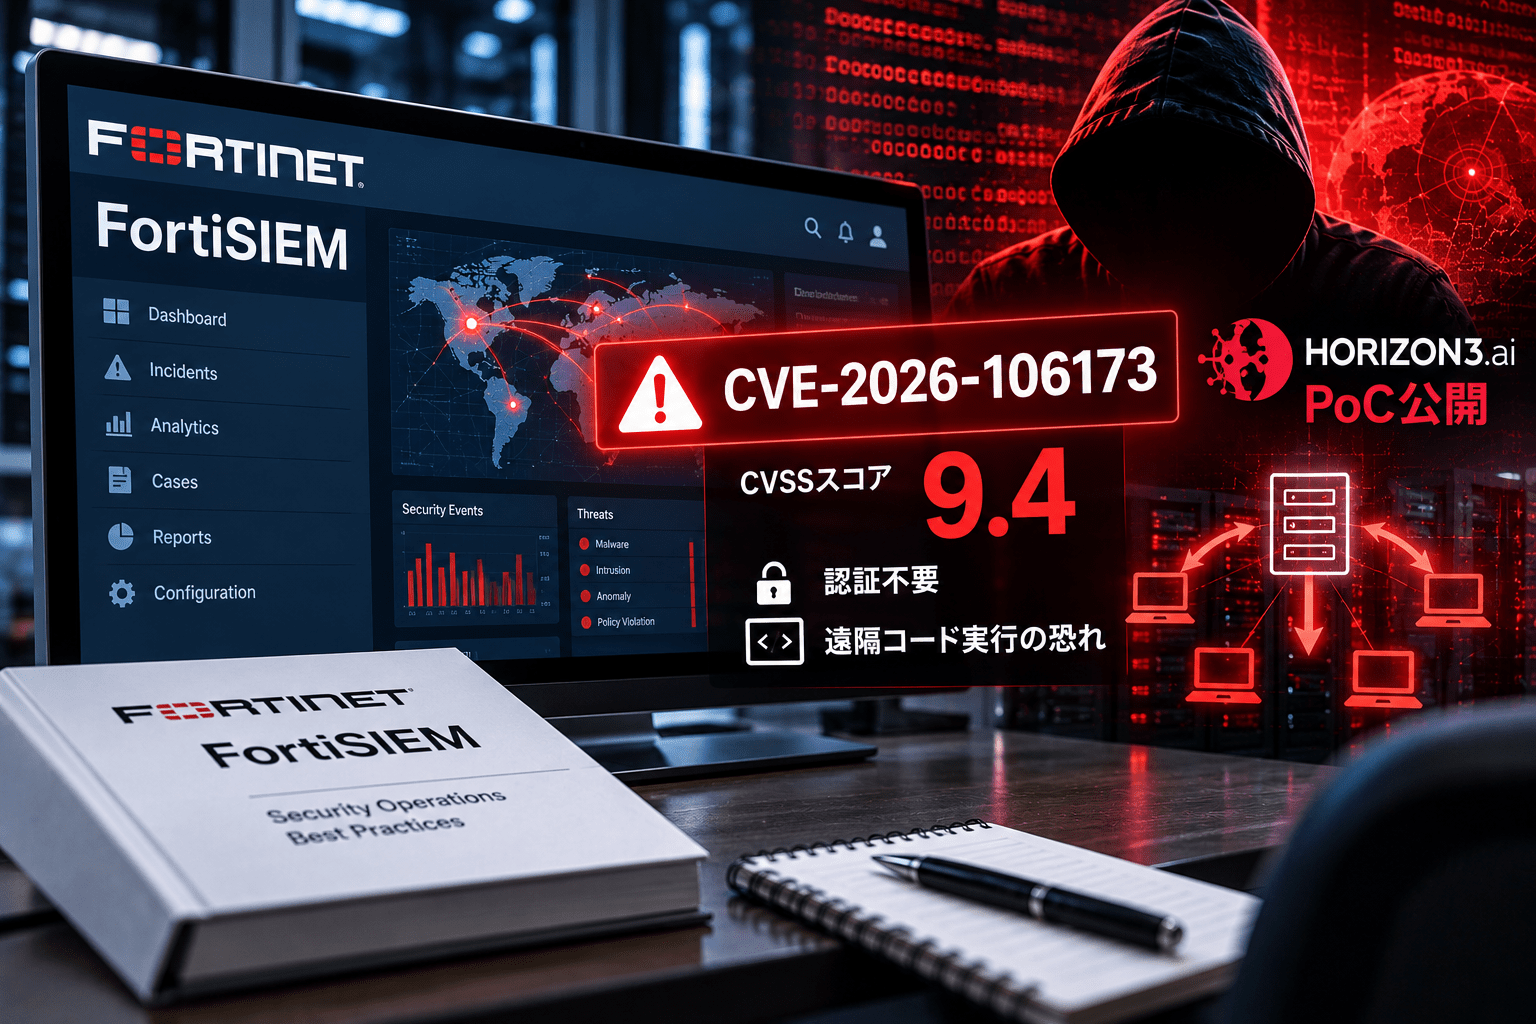
Fortinetのセキュリティ情報イベント管理(SIEM)製品「FortiSIEM」に、外部から認証なしでリモートコード実行(RCE)につながる重大な脆弱性「CVE-2026-106173」が確認されました。Fortinetは2026年10月13日にセキュリティ情報を公開し、セキュリティ企業Horizon3.aiは10月20日、脆弱性の仕組みと攻撃を再現する概念実証(PoC)を公表しました。
問題はFortiSIEMのgRPCサービスにあり、細工したリクエストによって本来の保存先以外のファイルを書き換え、システム上で実行される処理を改変できる恐れがあります。FortinetのCVE登録情報における深刻度はCVSS 9.4(Critical)です。
CVE-2026-106173の概要
- 対象製品はFortinetのFortiSIEMです。
- 脆弱性はパストラバーサル(CWE-22)に分類され、任意のファイル書き込みからコード実行につながります。
- 攻撃者が製品の認証を通過する必要はなく、利用者の操作も必要としません。
- Horizon3.aiの解析では、対象のgRPCサービスはTCP/27918で待ち受けます。
- 修正版としてFortiSIEM 7.5.1以降、または7.6.0以降がFortinetのCVE登録情報に示されています。
- Horizon3.aiは10月20日に公開PoCをGitHubへ掲載しました。
- 研究者は、悪用を明確に記録するアプリケーションログを発見できなかったと報告しています。
| 項目 | 内容 |
|---|---|
| 脆弱性識別番号 | CVE-2026-106173 |
| ベンダー/製品 | Fortinet/FortiSIEM |
| 公表日 | 2026年10月13日(Fortinet) |
| 技術解析・PoC公開 | 2026年10月20日(Horizon3.ai) |
| 深刻度 | CVSS 9.4(Critical、FortinetのCVE登録値) |
| 分類 | CWE-22:パストラバーサル |
| 影響 | 認証不要の任意ファイル書き込み、リモートコード実行の恐れ |
| 関連サービス | gRPC、TCP/27918 |
| 修正対象 | FortiSIEM 7.5.1以降、または7.6.0以降への更新 |
| 公開PoC | あり(Horizon3.aiのGitHub) |
gRPCサービスのファイル保存処理に問題
Horizon3.aiの調査によると、脆弱性があるのはFortiSIEMのphQueryMasterが提供するgRPCサービスです。このサービスはTCP/27918で待ち受け、調査した実装ではクライアント証明書が要求されていませんでした。ネットワーク上から到達できる場合、未認証の相手が問題の処理にアクセスできる構成です。
問題の処理では、受信した識別子を適切に検証しないまま保存先パスの生成に使用していました。このため、指定された保存ディレクトリの外へファイルを書き込めます。さらに、文字列の終端処理の問題を組み合わせると、ファイル名の制限を回避し、既存ファイルを上書きできることを研究者が確認しています。
Horizon3.aiは、定期実行されるスクリプトの上書きを通じて、単なるファイル保存先の操作がリモートコード実行につながることを実証しました。今回の問題は、同社が過去に調査したTCP/7900のphMonitor関連脆弱性とは異なるサービスで発生しています。
影響を受けるバージョンと修正方法
FortinetがCVEの登録機関(CNA)として公開した影響バージョンは、次のとおりです。
| FortiSIEMの系列 | 影響を受けるバージョン |
|---|---|
| 7.5 | 7.5.0 |
| 7.4 | 7.4.0~7.4.2 |
| 7.3 | 7.3.0~7.3.5 |
| 7.2 | 7.2.0~7.2.7 |
| 7.1 | 7.1.0~7.1.9 |
| 7.0 | 7.0.0~7.0.4 |
同登録情報には、FortiSIEM 7.5.1以降または7.6.0以降への更新が解決策として記載されています。旧系列について、各系列内の個別修正版が掲載されているわけではありません。運用中のバージョンと移行経路を確認したうえで、Fortinetが示す修正版へ更新してください。
同じ解決策欄ではFortiSOC 26.2.2以降、およびFortiSIEMCloud 25.4.1以降(公表時点で「今後公開」と記載)にも言及されています。サービス契約や利用形態に応じて、提供元の最新案内を確認する必要があります。
PoC公開で悪用のハードルが低下、実攻撃の確認とは区別
Horizon3.aiは実証コードをGitHub上に公開しました。これにより、脆弱性の成立条件や攻撃可能性を第三者が検証しやすい状況になっています。ただし、PoC公開は攻撃者が実環境で悪用したことを意味しません。
CISAが2026年10月14日にCVEレコードへ付与した評価では、悪用状況は「Exploitation: none」、自動化可能性は「Automatable: yes」、技術的影響は「Technical Impact: total」と整理されています。これは同日の評価であり、後日の悪用状況を保証するものではありません。
管理者が確認すべき対策と侵害の痕跡
FortiSIEMを運用する企業は、最初に製品バージョンとTCP/27918への通信経路を確認し、該当する環境を修正版へ更新する必要があります。更新までの間は、業務上必要なFortiSIEMノード間通信を維持しつつ、当該ポートへの接続元を信頼できるホスト・ネットワークへ制限してください。外部公開だけでなく、侵害済みの内部端末からアクセスされ得る経路も確認対象です。
侵害調査では、Horizon3.aiが注目対象として挙げる/opt/charting/redishb.shおよび/opt/phoenix/bin/phLicenseToolなどについて、更新日時、変更履歴、正規ファイルとの整合性を確認します。同社は、本脆弱性の悪用を明示するアプリケーションログを見つけられなかったとしており、ログに不審な記録がないことだけで安全と判断するのは適切ではありません。
FortiSIEMはセキュリティ監視のためにログやイベントを集約する製品です。管理基盤が侵害されると、蓄積された情報の機密性だけでなく、監視・検知の継続性にも影響が及ぶ恐れがあります。これは本脆弱性による潜在的なリスクであり、特定組織で被害が発生したことを示すものではありません。
同製品では過去にも別のコンポーネントを経由した未認証RCEの問題が公表されています。関連する経緯は、FortiSIEMの過去の重大脆弱性とPoC公開に関する記事を参照してください。また、製品の重要度や到達可能性を加味した修正優先順位の付け方は、脆弱性管理の運用・優先順位付けで整理しています。
出典
- CVE-2026-106173の技術解析(2026年10月20日) – Horizon3.ai
- CVE-2026-106173の公式セキュリティアドバイザリ(FG-IR-26-180) – Fortinet
- CVE-2026-106173:Fortinet登録の影響バージョン・解決策 – CVE Program
- CVE-2026-106173 PoC公開リポジトリ – Horizon3.ai(GitHub)
関連記事
 Apple、macOSの「フルディスクアクセス」強化へ―AIエージェントの権限拡大に伴うプライバシーリスクを警告
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)
 SolarWinds Serv-Uが4件の重大な脆弱性を修正(CVE-2025-40538 / 40539 / 40540 / 40541)

