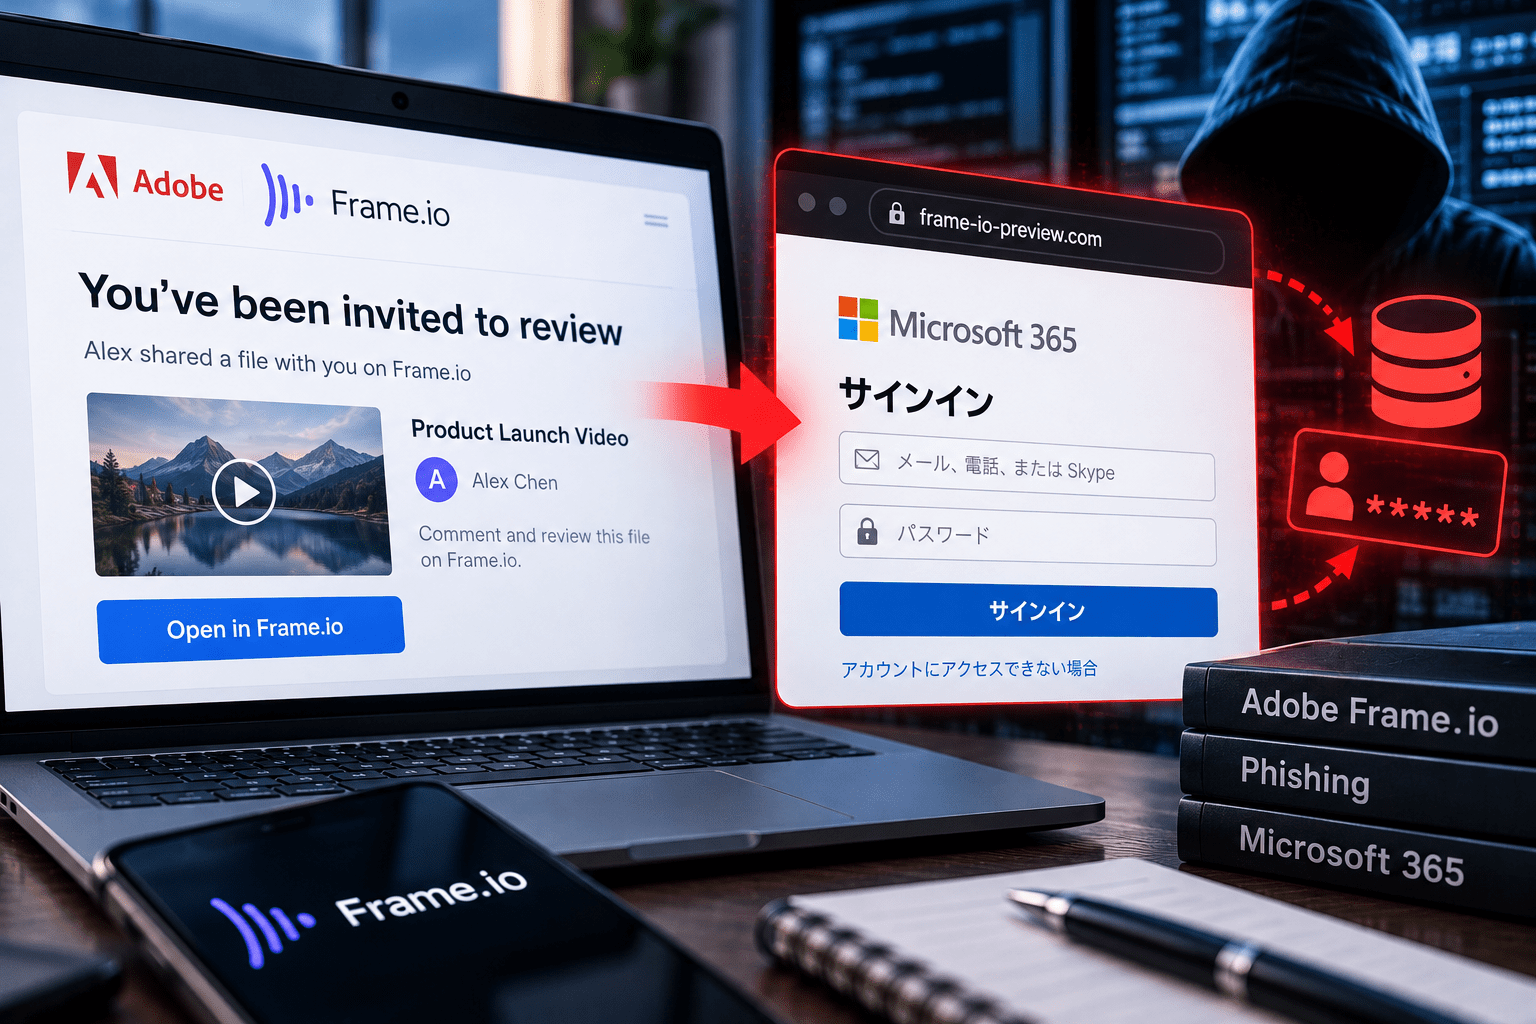
セキュリティ企業Ocean Securityは2026年10月10日、Adobeのファイル共有サービス「Frame.io」の正規通知を悪用し、Microsoft 365の認証情報を狙うフィッシング攻撃「Phantom Preview」の調査結果を公表しました。攻撃者はFrame.ioの共有機能を利用して本物の通知メールを送信させ、共有されたPDFファイルの内部に外部サイトへのリンクを埋め込んでいました。
同社の調査では、8月27日の約2時間に、ある企業のMicrosoft 365テナントへ22通の攻撃メールが届いたことが確認されています。通知の送信元と最初のリンク先は正規のFrame.ioであり、通常のメール検査では不審な宛先を見つけにくい構成でした。実際に22人の認証情報が盗まれたという報告ではありません。
「Phantom Preview」のサマリー
- 調査公表:2026年10月10日(Ocean Security)。10月20日にはHackreadが報道。
- 観測日:2026年8月27日。1つの企業テナントへ約2時間で22通のメールを確認。
- 攻撃の名称:Phantom Preview。正規SaaSの共有通知を入口とする認証情報フィッシング。
- 悪用されたサービス:AdobeのFrame.io。サービス自体への侵入が確認された事案ではありません。
- 通知の送信元:Frame.ioの正規通知アドレス。メール本文内のリンクもFrame.ioの正規共有ページへ接続。
- 不正リンクの隠し場所:共有PDF内部のリンク注釈(
/URI)。Web上のプレビューではクリック可能なリンクとして表示されない構成。 - 誘導先:Cloudflare Pages上の転送先を経由し、Microsoft 365のログイン画面を模した不審サイトへ移動。
- 調査結果:Ocean Securityの調査システムがPDF原本からリンクを抽出し、同一件名のメール21通を追加確認。
- 被害状況:メール22通の送信を観測。認証情報の窃取成功人数やアカウント侵害件数は示されていません。
| 項目 | 確認された内容 |
|---|---|
| 調査主体 | Ocean Security |
| 攻撃観測日 | 2026年8月27日 |
| 一次報告公開日 | 2026年10月10日 |
| 対象 | 単一の企業テナントで観測されたMicrosoft 365認証情報を狙う攻撃 |
| 確認されたメール | 約2時間で22通 |
| 悪用した正規サービス | Adobe Frame.ioの共有・通知機能 |
| 攻撃目的 | 偽のMicrosoft 365ログインページによる認証情報の取得 |
| Frame.io本体の侵害 | 調査元は侵害された事案ではないと説明 |
正規のFrame.io通知から偽のMicrosoft 365ログイン画面へ誘導
Ocean Securityによると、攻撃メールの件名は「Jason Pitts shared “BTF Project” with you」という、プロジェクトファイルの共有を知らせる自然な内容でした。通知はFrame.ioの正規システムから送られ、受信者がメール内の共有リンクを開くと、最初に表示されるのも正規のFrame.ioページです。
問題は、そのページ上で共有されていたPDFファイルの内部にありました。Frame.ioのプレビューではPDFが画像化されたように表示され、外部サイトへ移動するリンクが通常のHTMLリンクとして表面化しません。一方、PDFの原本には、クリック領域とURLを対応付けるリンク注釈が埋め込まれていました。
利用者がファイルを取得してリンクを操作すると、正規サービスの外にあるWebサイトへ誘導される仕組みです。通知メールに含まれるURLだけを検査して安全と判定する運用では、共有ファイル内部の危険なリンクを見落とすおそれがあります。
Ocean Securityは、この調査からFrame.io自体が侵害されたとする証拠はないと説明しています。正規の送信ドメインが利用されたことと、プラットフォームが攻撃者に乗っ取られたことは別です。
PDF内部のリンクとCAPTCHAを組み合わせ、検査を回避
調査では、PDF原本に埋め込まれたURLがCloudflare Pagesのサブドメインを経由し、msauth[.]bizへ転送されることが判明しました。リンク先にはCloudflare TurnstileによるCAPTCHAが設置され、その後、JavaScriptで組み立てられた個別トークン付きのページへ進む構成でした。最終的にMicrosoft 365のサインイン画面を模倣したページが表示されます。
このように複数の段階を設けることで、メールに記載された正規URLだけを検査する仕組みや、自動的にWebページを巡回するサンドボックスによる確認が難しくなります。調査時点では、最終誘導先のドメインはVirusTotalの91エンジンで検知数が0でした。ただし、これは当時の判定結果であり、安全性が保証されたことを意味しません。
調査チームは8月27日の最初のメールが届いて3分後、社員が不審メールとして報告したことも明らかにしています。Ocean SecurityのAI調査エージェント「Ray」がFrame.io上の共有ファイル原本を取得し、PDFの/URI注釈を解析して最終的な不審サイトを特定しました。さらに同じ件名でメール履歴を調査した結果、最初の報告以外に21通が見つかりました。
セキュリティ担当者が確認できる検知指標
Ocean Securityは、調査で確認された不審なドメインなどを公開しています。以下は防御目的の照合用に一部を無効化表記したもので、アクセス先として利用しないでください。
| 種別 | 指標 | 確認するポイント |
|---|---|---|
| 最終誘導先ドメイン | msauth[.]biz |
DNS・プロキシ・Webアクセス履歴 |
| 関連サブドメイン | office.msauth[.]biz |
Webアクセス履歴、ブロック対象の検討 |
| 観測IP | 167.99.178[.]222 |
通信履歴を調査。クラウド共有IPの可能性にも注意 |
| 中継サービス | *.pages[.]dev |
全体を一律遮断せず、ファイル内リンクと新規ドメインを相関分析 |
| 参考件名 | Jason Pitts shared "BTF Project" with you |
同一件名や不自然な共有通知を横断検索 |
[email protected]はFrame.ioが利用する正規通知元であり、今回の事案を理由に同アドレスを一律遮断するのは適切ではありません。正規SaaSの通知を許可しつつ、共有先コンテンツの内容と最終的な遷移先を確認することが対策の中心です。
企業のMicrosoft 365利用者と情報システム部門が取るべき対策
利用者は、心当たりのない共有通知を受け取った際、差出人のドメインが本物でも安全と判断しないことが基本です。共有されたPDFや文書内でMicrosoft 365の再ログインを求められた場合には、通知内のリンクをたどらず、普段利用する正規のMicrosoft 365画面を開いて内容を確認してください。不審な通知を受け取った場合は、削除するだけでなく情シスやCSIRTに報告します。
情報システム・セキュリティ部門は、メールゲートウェイのURL評価だけでなく、SaaSの共有ファイル内に埋め込まれた外部リンクを検査できるか確認してください。PDFのリンク注釈、短期間に同一件名で届いた共有通知、登録されたばかりのドメイン、複数段階のリダイレクトを組み合わせた検知が有効です。共有ファイルを検証する場合は、安全な隔離環境と組織の調査手順を利用します。
既に該当リンクへアクセスして認証情報を入力した疑いがある場合は、Microsoft Entra IDのサインイン履歴や不審なセッションを調査し、必要に応じてパスワードのリセット、サインインセッションの失効、認証手段の点検を進めます。AiTM型攻撃への対策では、偽ログイン画面に入力してしまうことを前提に、フィッシング耐性のある認証方式の導入も検討対象となります。
社員が不審メールを迅速に報告できるか、そして報告を受けた担当者が同じメールの受信者を特定できるかは、今回の調査でも分岐点になりました。標的型攻撃メール訓練の実施方法と効果測定では、クリック率だけでなく報告率・報告時間・初動対応を評価する方法を整理しています。また、TA419による正規クラウドサービスを装ったフィッシングも、受信者が見慣れた業務サービスを信用するリスクを示しています。なお、この2事案が同じ攻撃者によるものだとする情報はありません。
出典
- How Ray Cracked the Phish No Scanner Could Find(2026年10月10日) – Ocean Security
- Scammers Abuse Frame.io Notifications to Steal Microsoft 365 Credentials(2026年10月20日) – Hackread
関連記事
 ジュエリーブランドPandora(パンドラ)が情報漏洩を公表-Salesforceを狙った一連の攻撃で顧客情報が流出
 経産省、脆弱性に関するパートナーシップガイドラインに則した対応を改めて要請
 英機密ネットワークへの中国による不正アクセスは発生していない-元NCSC長官シーアン・マーティン氏が否定
 AI コーディングエディタ Cursorに深刻な脆弱性(CVE-2026-50548、CVE-2026-50549)-DuneSlide
 ServiceNowの脆弱性 CVE-2026-6875、パッチ翌日のPoC公開から4日でサイバー攻撃へ悪用
 Chromeウェブストアに737個の偽VPN拡張機能、有名ブランドを装いSOCKS5プロキシへ通信を誘導 7万5,000件超がインストール
 Androidマルウェア「Hirudo」、銀行アプリを改変版に置き換え―署名・Play Integrity検査の回避を狙う
 なぜパワハラは内部不正を生むのか―犯罪心理学者が解説する「モノ言えぬ組織」のセキュリティリスク
 ベルギーで半導体技術のスパイ容疑、元BelGaN幹部を逮捕 GaNの企業秘密が中国企業へ移転した可能性を捜査

