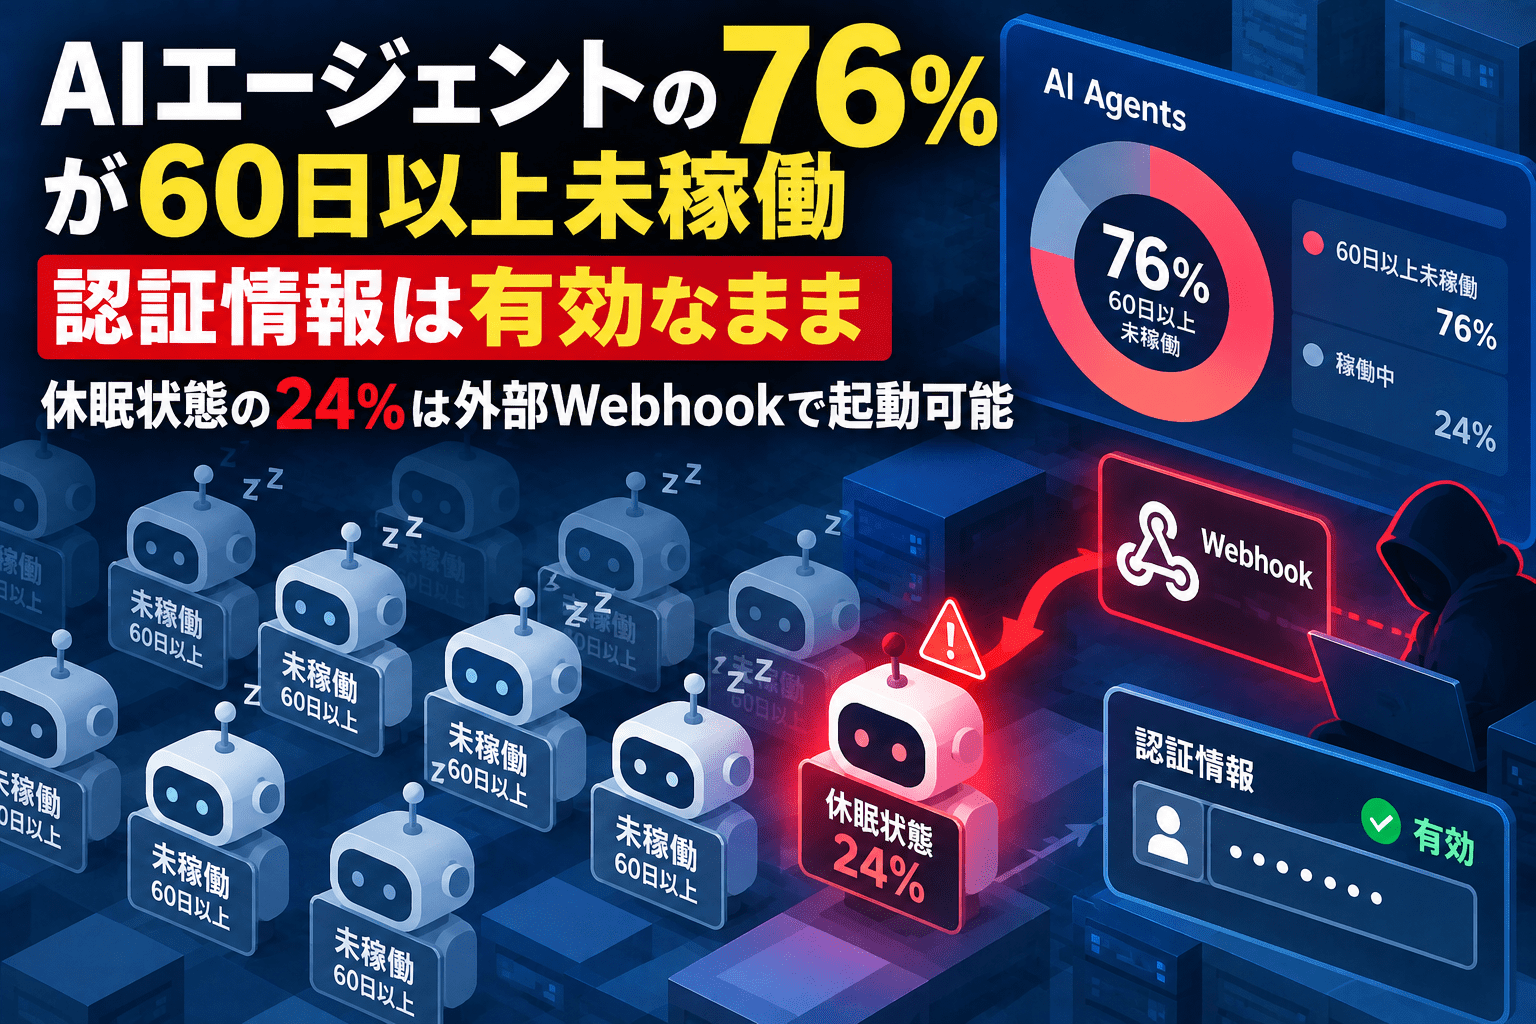
米サイバーセキュリティ企業Arrakis Securityは2026年10月21日、「2026 Autonomous Agents Threat Report」の調査結果を発表しました。同社が顧客環境で収集したデータでは、運用対象となっているAIエージェントの76%が過去60日間に実行されていない一方、認証情報や起動トリガーが有効な状態で残されていました。180日間実行されていないエージェントも44%に上りました。
特に、休眠状態のエージェントの24%は、組織外部から送られる署名のないWebhookによって起動可能だったと報告しています。業務で使わなくなったエージェントが、社内システムへのアクセス権限を維持したまま放置される問題が浮かび上がりました。
サマリー
- Arrakis Securityが2026年10月21日、自律型AIエージェントの運用状況に関する調査結果を発表しました。
- 調査は同社の顧客環境にある数千のAIエージェントについて、12週間にわたり取得した匿名化済みの本番環境テレメトリーに基づきます。
- 調査対象の76%は過去60日間、44%は過去180日間に実行されていませんでした。
- 休眠エージェントの24%には、組織外からの署名のないWebhookで起動できる設定がありました。
- 全体の70%はクラウドストレージなどの機密性の高いシステムに接続可能でした。
- 22%は第三者が運用するAIモデルへ情報を送り、その応答に基づいて行動できる状態でした。
- 20%は異なる権限を持つ別のAIエージェントへ処理を委任し、自身には認められていない結果を受け取れる状態でした。
- 82%に少なくとも一つのセキュリティ上の露出が認められ、露出のあるエージェントの46%には複数の問題がありました。
| 調査項目 | 結果 | 確認すべき点 |
|---|---|---|
| 60日間実行なし | 76% | 不要なエージェントや接続権限が残存していないか |
| 180日間実行なし | 44% | 廃止・移行後の認証情報が失効しているか |
| 休眠エージェントの外部起動 | 24% | Webhookの署名検証と認証、送信元制御 |
| 第三者モデルとのデータ連携 | 22% | 外部送信先と入力データの機密性 |
| 異なる権限のエージェントへの委任 | 20% | 委任先に不必要な権限がないか |
| 機密性の高いシステムに接続可能 | 70% | SaaS・クラウド・顧客情報へのアクセス範囲 |
| 少なくとも一つの露出 | 82% | 設定、権限、実行経路の点検 |
| 露出のあるエージェントのうち複数の露出 | 46% | 複数の不備を組み合わせたリスク |
※「露出」はArrakis Securityが調査で分類したセキュリティ上の問題を指し、侵害や情報漏えいが実際に発生した割合ではありません。各割合は同じ母数とは限らず、特に24%は休眠エージェント、46%は露出のあるエージェントを基準にしています。
数千のAIエージェントを調査、使われなくなっても認証情報が残存
Arrakis Securityの発表によると、同社は顧客の本番環境に設置された数千のAIエージェントから、個人や組織を特定しない形式のデータを12週間にわたり収集しました。調査はAIエージェントの導入件数に加え、実行履歴、資格情報、他システムへの接続権限、起動条件などを対象にしています。
このうち76%は直近60日間で稼働実績がなく、44%は180日間実行されていませんでした。しかし、休眠状態であっても認証情報や自動起動の設定が失効していないケースが確認されました。
エージェントの実行頻度が低いこと自体が危険なのではありません。業務で使われなくなったにもかかわらず、APIキー、OAuth連携、サービスアカウント、トークンなどが有効なまま残され、管理責任者が把握していない場合に問題が生じます。利用者が退職した際にアカウントを停止する運用と同様に、AIエージェントにも作成・利用・休止・廃止までのライフサイクル管理が必要です。
休眠AIエージェントの24%が署名のない外部Webhookで起動可能
Webhookは、特定のイベントが発生した際にHTTPリクエストを送って別の処理を起動する仕組みです。AIエージェントでも、問い合わせフォームの送信、CRMのレコード更新、チャットへの投稿、チケット登録などを契機に利用されます。
Arrakis Securityは、休眠エージェントの24%が、組織外部からの署名のないWebhookを受けて起動できる状態にあったと指摘しました。送信元やリクエストの正当性が十分に検証されなければ、外部の第三者が意図しない処理の起動を試みる余地があります。
例えば、過去に作成した問い合わせ対応エージェントが、現在は使われていないにもかかわらず顧客管理システムの読み取り権限を持ち続け、外部Webhookを受け付けている場合です。起動条件と処理内容によっては、不正な入力を契機に顧客情報を参照したり、許可されている外部サービスへ送信したりするリスクが考えられます。これは攻撃経路の例示であり、今回の調査で同様の情報窃取が発生したことを示すものではありません。
対策としては、Webhookの認証やHMAC署名の検証、リプレイ対策、許可した送信元のみからの受け付け、実行する操作の制限を組み合わせます。Webhook経由で起動するエージェントには、一般利用者の管理者権限を使い回さず、必要なデータと処理に限定した資格情報を割り当てます。
70%が機密システムに接続可能、第三者AIへの送信・エージェント間委任も課題
同社は、70%のエージェントがクラウドストレージ、AIサービス、マーケティング基盤などの機密性が高いシステムへ接続できたと報告しています。また、こうした接続の大部分で、データ損失防止(DLP)の制御が有効に検証された状態を確認できなかったとしています。
さらに、全体の22%は第三者のAIモデルへコンテンツを送信し、その回答を利用して処理を続けることが可能でした。外部モデルの利用を会社として許可していても、送信可能な情報の種類、保存先、契約条件、利用目的を限定していなければ、意図しないデータ移転につながります。
20%では、AIエージェントが異なる権限を持つ別のエージェントに業務を委任し、元のエージェントには認められていない結果を受け取れる状態が報告されています。単一エージェントの権限だけではなく、呼び出し先まで含めた操作権限を確認する必要があります。
NISTも2026年8月、AIエージェントに長期間有効なAPIキーやBearerトークンを渡す運用を問題視しました。短期間のタスクで動くエージェントには、権限と有効期限を限定した認証情報を割り当て、誰の代理で何を実行したのか追跡できる設計を推奨しています。
AIエージェント向けのID発行、委任、権限管理の考え方については、セキュリティ対策Labの既報「AIエージェントのID・権限管理とは NISTが進めるAgent Identity、OAuth・OIDC・最小権限の設計」で解説しています。
情シス・セキュリティ担当者が確認したい対策
今回の調査を受け、AIエージェントを導入済みの組織では、次の順序で確認すると対応対象を絞り込めます。
- 登録されたエージェントの棚卸し:AI基盤の管理画面に加え、ワークフロー自動化ツール、クラウド、SaaS連携、サービスアカウント、OAuthアプリ登録、APIキー発行履歴を横断し、エージェントの所有者・用途・最終実行日時を把握する。
- 60日・180日未実行の洗い出し:長期間実行されていないエージェントを抽出し、担当部門に継続利用の必要性を確認する。停止前には定期業務や障害時にのみ利用する処理かどうかも確認する。
- 休眠エージェントの停止・認証情報失効:廃止対象はトリガーを停止したうえで、連携先のトークン・APIキー・サービスアカウントの権限を取り消す。画面上のエージェント削除だけで連携先の認証情報が自動失効するとは限らない。
- Webhookの検証:インターネットから到達できる起動URLを確認し、署名検証、認証、送信元制限、再送防止、入力検証を実装する。起動できることと機密データへアクセスできることを分離する。
- 権限・データフローの見直し:クラウドストレージやCRMなどへの権限を最小限に絞り、外部モデルへの送信先、エージェント間委任、出力先の監視とDLPの有効性を確認する。
- 証跡の保持と定期点検:いつ誰が作成・承認したエージェントか、どの資格情報を使い、どのツール・データへアクセスしたかを記録する。業務変更や担当者異動時にも見直しを行う。
AIエージェントの脅威を、誤動作やプロンプトインジェクションを含めて整理した既報「AIエージェントのセキュリティとは―公的資料から見る6つのリスクと対策」も、社内ルールや運用監査の確認項目を整理する際に参考になります。
今回の発表は設定・権限・接続状態に関する調査であり、76%のエージェントが乗っ取られたことや、82%で実際に情報漏えいが発生したことを意味しません。まずは「誰が管理し、何のために存在し、今も起動でき、どこまでアクセスできるのか」を把握することが調査結果から導かれる優先事項です。
出典
- Arrakis Security Report Finds 76% of AI Agents Are Dormant but Keep Their Credentials and Connections(同社発表のプレスリリース、2026年10月21日)― CyberNewswire
- 2026 Autonomous Agents Threat Report(Arrakis Security公式案内先)― Arrakis Security
- Arrakis Securityの公式発表(2026年10月)― LinkedIn
- Back to the Future: Why Agentic AI Needs a Strong Identity Foundation(2026年8月27日)― NIST
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

