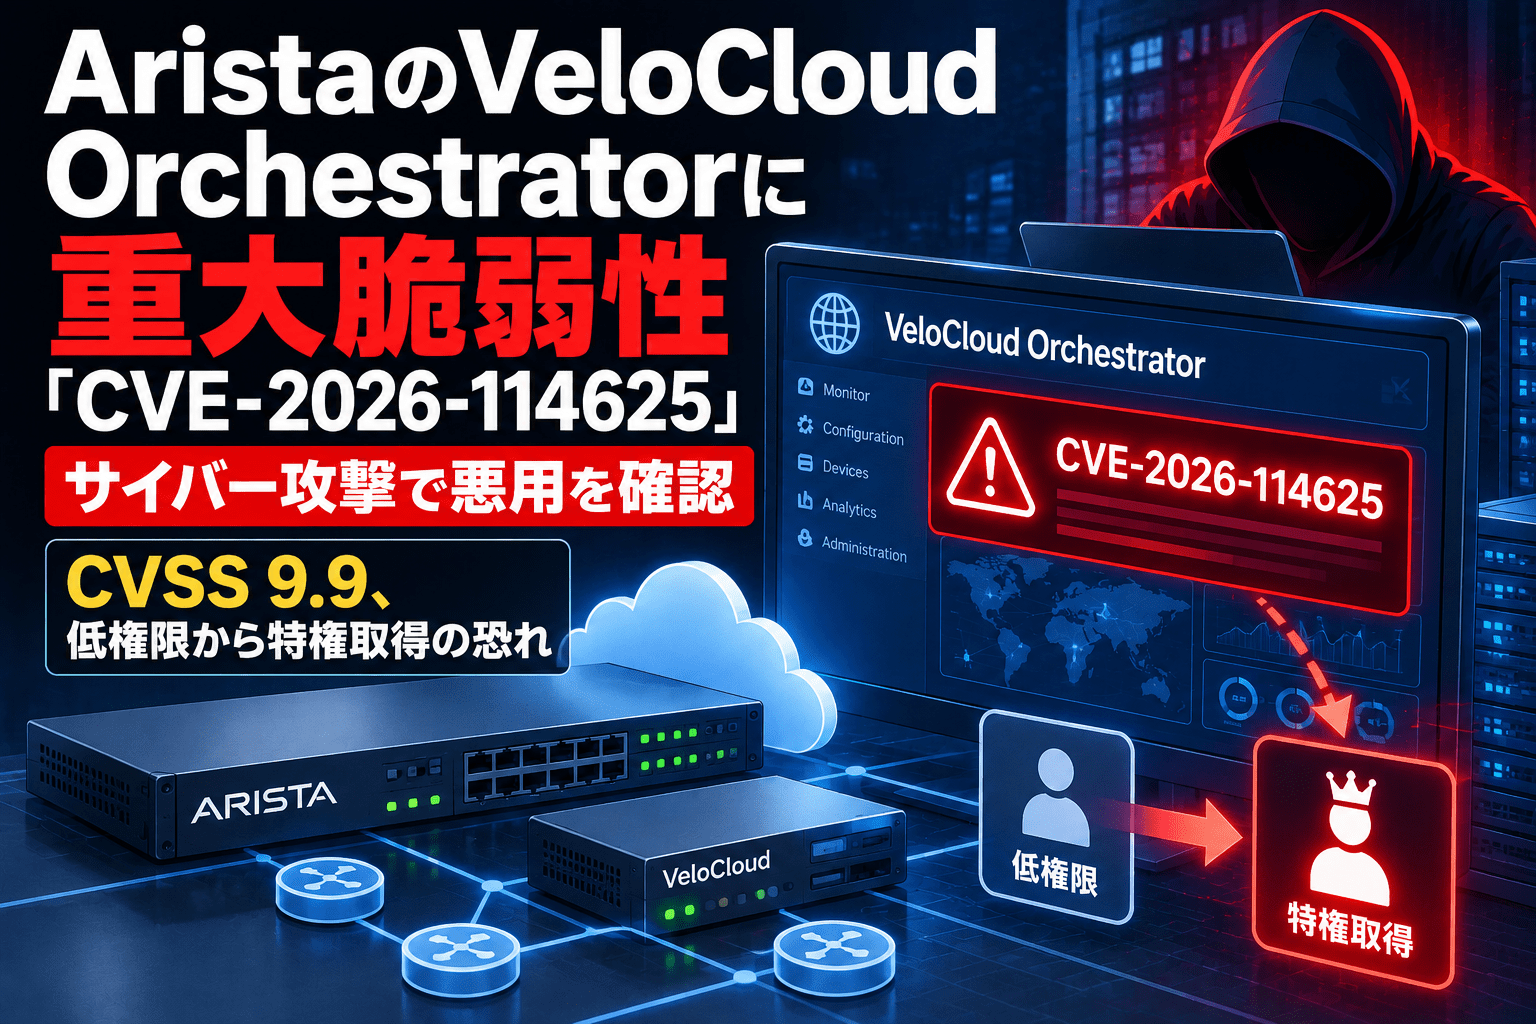
Arista Networksは2026年10月22日、SD-WAN管理基盤「VeloCloud Orchestrator(VCO)」のオンプレミス版に影響する重大な脆弱性「CVE-2026-114625」を公表しました。SQLインジェクションに起因する問題で、認証済みの低権限ユーザーが管理上の特権を取得し、通常は外部から利用できない内部機能へアクセスできる恐れがあります。CVSS v3.1は9.9、CVSS v4.0は9.4です。
Aristaは、この脆弱性を実際に悪用する攻撃を確認したと明らかにしました。修正版を公開するとともに、攻撃に使用されたとするIPアドレスを2件示し、利用者へ更新とログ調査を促しています。
CVE-2026-114625のサマリー
- 公表日は2026年10月22日。Aristaの「Security Advisory 0199」で案内されています。
- 対象はオンプレミス型のVeloCloud Orchestrator(VCO)です。Aristaの他のスイッチ製品やVeloCloud Edge、Gatewayそのものが、このCVEの対象だという発表ではありません。
- 脆弱性の分類はSQLインジェクション(CWE-89)。CVSS v3.1は9.9、CVSS v4.0は9.4です。
- 攻撃にはVCOのWebインターフェースへのネットワーク到達性と、有効な認証済みセッションが必要です。最低限の権限は「Enterprise Read Only」です。
- 悪用されるとオペレーター権限を取得し、ローカルの「superuser operator」になりすます恐れがあります。
- Aristaは実際の攻撃における悪用を確認しています。
- 修正版は5.2.3.18、6.1.3.10、6.4.2.12以降の各系列です。Hosted版とDedicated版は修正済みと説明されています。
- Aristaは攻撃に関係したIPアドレスとして「74.82.197.86」「38.54.50.151」を公表しています。
| 項目 | 内容 |
|---|---|
| 脆弱性識別子 | CVE-2026-114625 |
| ベンダー | Arista Networks |
| 影響製品 | VeloCloud Orchestrator On-Prem(旧Broadcomブランド) |
| 脆弱性の種類 | SQLインジェクション(CWE-89) |
| 深刻度 | CVSS v3.1:9.9/CVSS v4.0:9.4 |
| 攻撃条件 | VCOのWebインターフェースへ到達でき、有効な認証済みセッションを保持していること |
| 最低限必要な権限 | Enterprise Read Only |
| 想定される影響 | 特権取得、内部機能へのアクセス、VCOや管理データの機密性・完全性・可用性への影響 |
| 悪用状況 | Aristaが実際の攻撃での悪用を確認 |
| 修正方法 | 影響するVCOを各系列の修正版へ更新 |
SQLインジェクションで低権限ユーザーが管理権限を取得する恐れ
VeloCloud Orchestratorは、VeloCloudを利用したSD-WAN環境の設定・監視・管理を行うWebベースの管理基盤です。複数拠点の通信環境や接続機器に関する情報を扱うため、VCOの権限が侵害されると管理基盤とその管理データへ影響が及ぶ可能性があります。
CVE-2026-114625は、SQLコマンドに渡されるデータの処理が適切でないことに起因する脆弱性です。Aristaによると、影響するシステムでは、認証を済ませたユーザーがオペレーター権限を得て、ローカルの「superuser operator」になりすます可能性があります。その結果、通常は内部用途に限られ、リモートから利用できない機能にもアクセスされる恐れがあります。
今回の脆弱性は「認証不要で誰でも侵入できる」という種類ではありません。ただし、攻撃成立に必要な権限はVCOに標準で用意された最も低いテナントロール「Enterprise Read Only」にとどまります。閲覧専用のアカウントであっても影響を受ける可能性があるため、一般ユーザー向けの権限を付与していることだけでは安全とは判断できません。
Aristaは、脆弱性の露出を無効化できる設定はないと説明しています。管理画面へのアクセス元を制限する運用は攻撃面の縮小に有効ですが、脆弱性自体の修正には更新が必要です。
影響を受けるバージョンと修正版
Aristaのアドバイザリで案内された、影響を受けるVCOのリリース系列と修正版は以下の通りです。
| リリース系列 | 影響するバージョン | 修正版 |
|---|---|---|
| VCO 5.2.x | 5.2.3.18より前 | 5.2.3.18以降 |
| VCO 6.1.x | 6.1.3.10より前 | 6.1.3.10以降 |
| VCO 6.4.x | 6.4.2.12より前 | 6.4.2.12以降 |
サポートが終了したバージョンは評価されていません。修正対象の系列に含まれない古い導入環境では、Aristaの技術サポート(TAC)へ更新経路を確認する必要があります。また、Hosted版とDedicated版のVCOについては、影響があったものの既に修正済みとしています。
アドバイザリでは、Arista EOS系スイッチやVeloCloud Edge、VeloCloud GatewayなどはCVE-2026-114625の影響対象に含まれていません。VCOの管理対象となる機器と、脆弱性が存在する管理基盤を混同しないことが必要です。
実際の攻撃で悪用、Aristaが2つの攻撃元IPを公表
Aristaは自社による検知でこの問題を把握し、実際の攻撃で悪用されていることを確認したとしています。公表された攻撃関連IPアドレスは以下の2件です。
| 攻撃関連IPアドレス | 確認・対応事項 |
|---|---|
74.82.197.86 |
VCOのWebアクセスログに通信がないか照合し、必要に応じて遮断 |
38.54.50.151 |
VCOのWebアクセスログに通信がないか照合し、必要に応じて遮断 |
ただし、この2つのIPアドレスがログに存在しないことだけをもって、侵害がなかったとは判断できません。Aristaは、不自然なURL風のパス、エンコード文字、内部サービスへの参照、高頻度のアクセスといった異常なリクエストにも注意を促しています。
侵害が疑われる場合には、更新前に証拠が失われないよう、運用上可能な範囲でWebアクセスログ、バックエンドアプリケーションログ、システムログ、データベースログ、ファイルシステムの時刻情報を保全します。管理者による想定外の設定変更、不審な外部向け通信、バックドアやWebシェルの有無も確認対象です。
修正版の適用までに実施する暫定対策
Aristaが示す恒久的な対処は修正版への更新です。それまでの暫定的な対策として、VCOのWebインターフェースへのアクセスを信頼できる管理ネットワークに制限し、不要な外向き通信を監視・制御することを推奨しています。
既に悪用が確認されているため、利用企業では導入済みのVCOのバージョン、管理画面への到達範囲、認証済みアカウントの利用状況を確認し、更新の前後で侵害痕跡を調査する必要があります。パッチ適用に成功しても、既に取得された権限や不正な変更が自動的に取り消されるとは限りません。
対象の特定、悪用状況、外部公開の有無、業務への影響をもとにした対応の優先順位付けは、脆弱性管理の基本プロセスとパッチ適用の考え方でも整理しています。
VeloCloud Orchestratorでは2026年9月にも別の悪用済み脆弱性を公表
VeloCloud Orchestratorを巡っては、Aristaが2026年9月22日にも別の脆弱性「CVE-2026-93952」を公表しています。こちらは入力検証の問題(CWE-20)で、CVSS v3.1は10.0でした。Aristaは同脆弱性についても実際の悪用を確認したと説明しています。米CISAは9月22日にCVE-2026-93952をKEV(Known Exploited Vulnerabilities)カタログへ追加しました。
今回のCVE-2026-114625は、9月に公表されたCVE-2026-93952とは別の脆弱性です。攻撃に必要な前提条件や修正版も異なるため、過去にVCOを更新していても、現在のバージョンが今回の修正基準を満たすか改めて確認する必要があります。なお、CISAの2026年10月21日付KEV公開データではCVE-2026-114625の掲載は確認できませんが、Aristaはすでに悪用を公表しており、KEVへの追加を待たず対応する対象です。
出典
- Security Advisory 0199:CVE-2026-114625 – Arista Networks
- Security Advisory 0183:CVE-2026-93952 – Arista Networks
- Known Exploited Vulnerabilities Catalog(2026年10月21日更新版) – CISA
関連記事
 不正アクセスで約4.5万人の個人情報が漏洩したヴィタメールの公式ECサイトが再開
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 TanStack Query向けnpmにサプライチェーン攻撃 10個の悪性バージョン公開、認証情報を窃取する自己増殖型ワーム
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 Apple Private Cloud Computeの脆弱性 CVE-2026-20685の発見者へAppleから報奨金 15万ドル(約2,400万円)
 ローソン、個人情報漏えいで停止したアプリ予約を10月19日に全面再開―利用にはアプリ更新が必要
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 モルガン・スタンレー、メール誤送信でアジア案件リストを外部共有 IPO・M&Aなど100件超、顧客へ削除を要請

