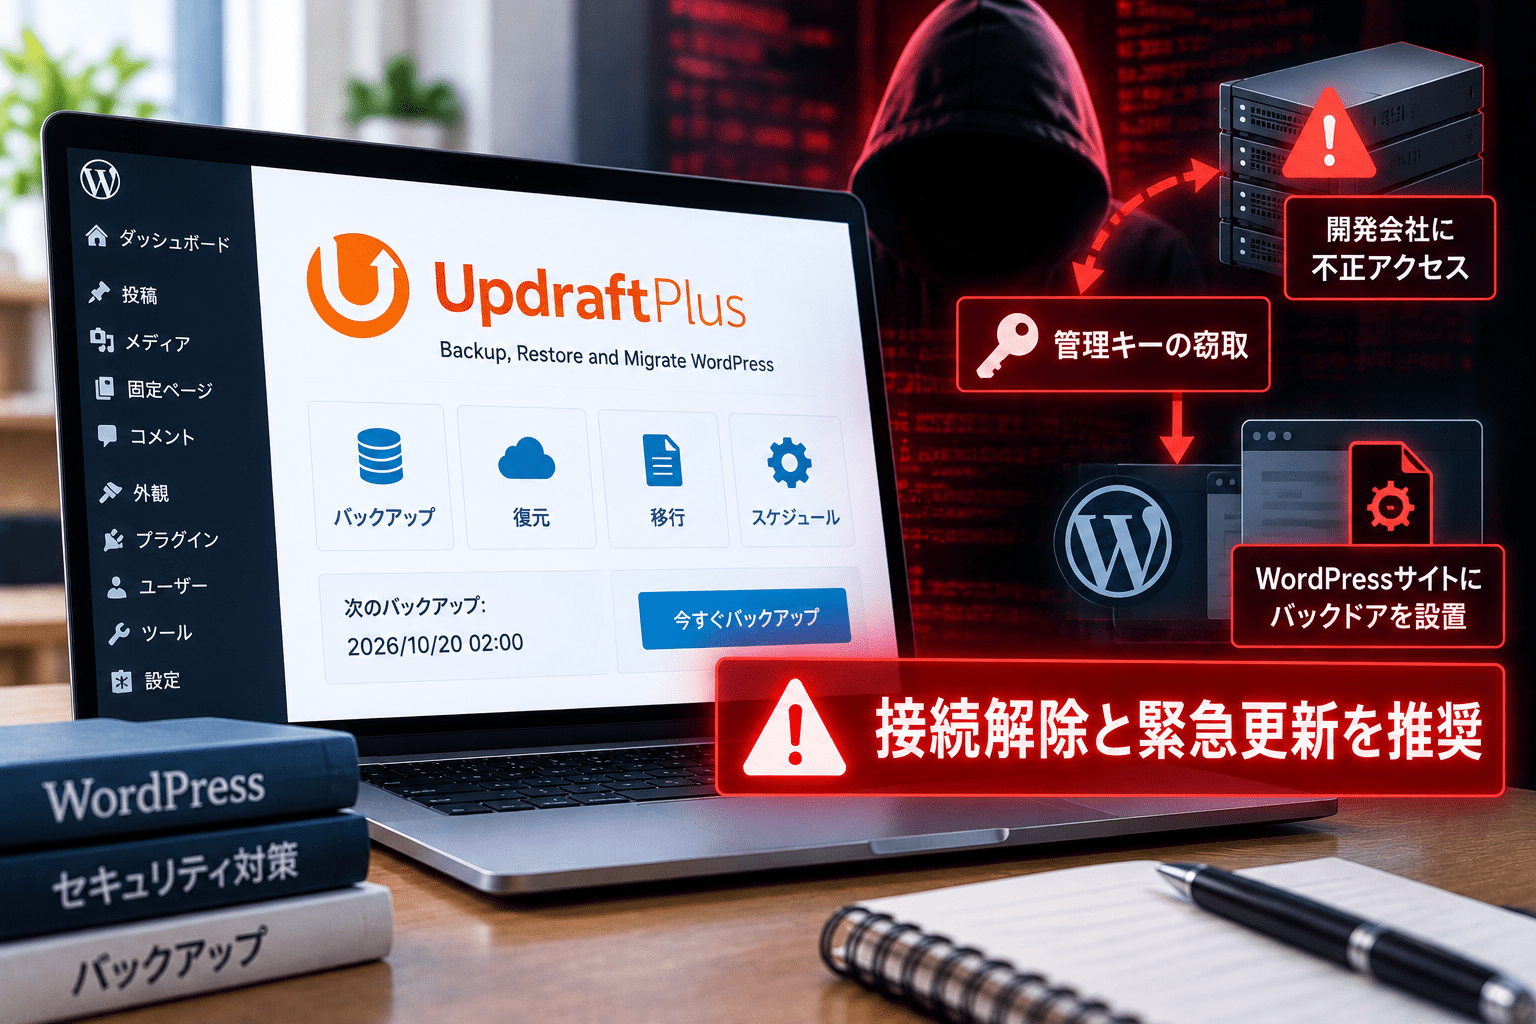
WordPress向けバックアッププラグイン「UpdraftPlus」の開発元TeamUpdraftが、不正アクセスを受けたことを2026年10月19日に公表しました。顧客データベースに保存された「UpdraftCentral」の接続キーなどが第三者に取得された可能性があり、セキュリティ企業Patchstackは、正規のキーで署名された遠隔操作を悪用し、WordPressサイトへ不正なプラグインを設置する攻撃を確認しています。
攻撃は10月18日から19日にかけて観測され、被害当事者のNethembaでは管理する3サイトが標的となり、そのうち2サイトに不正プラグインが設置されました。TeamUpdraftはキーの無効化を目的とした更新版を公開しています。ただし、接続キーの削除が不十分になる場合が指摘されており、利用者はバージョン更新に加えてWordPress側の接続状態と侵害の痕跡を確認する必要があります。
UpdraftCentral接続キー悪用のサマリー
- 2026年10月17~18日、TeamUpdraftのWebサイト「teamupdraft.com」に第三者が不正アクセスしました。
- 開発元は、氏名、メールアドレス、請求先住所、注文履歴、パスワードハッシュ、二要素認証設定、UpdraftCentralなどの接続キーが含まれる顧客データベースにアクセスされたとみています。
- Patchstackは10月18日15時32分(UTC)以降、正規キーで署名された命令による不正プラグイン設置を観測。10月19日までに99種類の異なる不正プラグイン名を記録しました。
- Nethembaが管理する3サイトへの攻撃では、2サイトで不正プラグインの設置を確認しました。ほかの管理者からも動作するバックドアの報告があります。
- 影響するのは主にUpdraftCentral Cloudへの接続キーを保持するサイトです。UpdraftPlusの全利用サイトが侵害されたわけではありません。
- 無料版UpdraftPlusは1.26.13、有料版は2.26.13以降への更新が推奨されます。旧キーがサイト側に残っていないか手動確認が必要です。
- 2026年6月の脆弱性「CVE-2026-10795」とは別の事案です。今回の主な原因は、プラグインの未修正脆弱性ではなく、正規の遠隔管理キーの悪用です。
| 項目 | 公表・確認内容 |
|---|---|
| 開発元 | TeamUpdraft |
| 関連製品 | UpdraftPlus、UpdraftCentral Cloud、UpdraftVault、UpdraftClone |
| 開発元の不正アクセス確認 | 2026年10月17~18日 |
| 不正プラグイン設置の観測 | 10月18~19日 |
| 攻撃方法 | 盗まれたとみられる正規のUpdraftCentral接続キーで遠隔命令を署名し、WordPressへ不正プラグインを設置 |
| 研究機関による観測 | 不正プラグイン名99種類(サイト数・被害人数ではない) |
| 実被害の例 | Nethemba管理の3サイトが標的、うち2サイトで設置成功 |
| 推奨更新 | UpdraftPlus 1.26.13(無料)/2.26.13(Premium)以降。更新後も接続キーを確認 |
開発元の顧客データベースへ不正アクセス、遠隔管理キーが影響対象に
TeamUpdraftの10月19日付発表によると、10月17~18日の週末に自社Webサイトへの不正アクセスを検知しました。開発元は侵入経路を遮断し、全アカウントをログアウトさせ、影響した可能性のある認証情報や接続キーを交換しています。
顧客データベースにはパスワードハッシュや二要素認証の設定に加え、UpdraftCentral、UpdraftVault、UpdraftCloneの接続キーが含まれていました。決済カード情報は保管しておらず、UpdraftPlusの配布ファイル自体やダウンロードは影響を受けていないと説明しています。自社環境に設置するセルフホスト型UpdraftCentralについても、今回の対象外としています。
今回の問題は、正規プラグインに攻撃コードが混入したというものではありません。UpdraftCentral Cloudのダッシュボードが保持する秘密キーを使えば、接続先サイトにプラグインのインストールなどを指示できます。攻撃者は、正規キーで署名された命令としてこの機能を悪用したとみられます。
正規の接続キーを使い、バックドアをプラグインとして設置
Patchstackは10月18日15時32分(UTC)から翌19日にかけて不正な遠隔管理命令を観測しました。攻撃では、WordPressの標準的なプラグインインストール処理を通じて、不審なプラグインが設置・有効化されます。名前は「Site Health Cache」など、保守や最適化ツールを装ったものです。
解析されたバックドアには、権限の強いアカウントを作成したり、既存の管理者としてログインしたりする機能がありました。初期の一部検体は実装ミスによりWordPressのHTTP 500エラーを引き起こしましたが、Nethembaは後に動作する別の検体も報告しています。そのため、サイトが正常表示されていても侵害の痕跡がないとは判断できません。
さらに、バックドアの種類によっては、プラグイン一覧から自身を隠すものがあります。管理画面で不審なプラグインが見当たらない場合でも、ファイルやログの点検が必要です。
Nethemba自身の3サイトは、当時のUpdraftPlus最新版であり、6月に修正されたCVE-2026-10795への対策済みでした。それでも3サイトが狙われ、2サイトには不正プラグインが設置されました。既知の脆弱性を修正しているだけでは、流出した正規キーの悪用を防げなかった事例です。
UpdraftPlusは400万以上の導入、影響範囲をどう捉えるか
WordPress.orgによると、UpdraftPlusのアクティブインストール数は400万以上です。ただし、その全サイトが攻撃対象になったわけではありません。
今回の主なリスクは、UpdraftCentralの接続キーを持つサイトにあります。Nethembaは、以前の開発元説明を基に接続キー保有サイトが最大約40万に達する可能性を紹介していますが、これは実際の侵害件数でも、今回漏えいしたキーの確定数でもありません。
また、NethembaとPatchstackの調査では、UpdraftPlusの設定画面からTeamUpdraftアカウントにログインする際、UpdraftCentralの接続を追加するチェック項目が初期状態で選択される場合があると説明しています。遠隔管理を使った自覚がない運用者でも、接続キーの有無を点検する必要があります。
修正版1.26.13・2.26.13を公開、接続キーの削除確認が必要
TeamUpdraftは10月19日、旧UpdraftCentral Cloud接続キーを無効化する緊急更新を公開しました。開発元の10月20日更新声明では、無料版1.26.13とPremium版2.26.13によって、10月18日以前の一定期間に作成された接続を自動解除したと説明しています。
ただしNethembaの検証では、先行して公開された1.26.12/2.26.12には、キーを削除できない不具合がありました。修正版1.26.13/2.26.13でも、10月18日の一部時間帯に作成されたキーは残る可能性があるとしています。このため、更新のみで対策完了とは判断せず、WordPress側で接続キーを確認し、不要なものを削除する必要があります。
WordPress管理者が確認する手順
- UpdraftPlusを無料版1.26.13/Premium版2.26.13以降に更新します。
- サイトの管理画面から「設定」→「UpdraftPlus Backups」→「Advanced Tools(高度なツール)」→「UpdraftCentral」を開き、「Manage existing keys(既存キーの管理)」で接続キーを確認します。
- 不要または旧来のUpdraftCentral Cloud接続キーを削除します。ダッシュボード側でサイト登録を外すだけでなく、WordPressサイト側に残るキーを失効させます。
- UpdraftCentralのログに
plugin.upload_pluginや不明な遠隔操作がないか、不審なプラグイン・ユーザー・ファイル変更がないか点検します。 - TeamUpdraftアカウントのパスワードを変更し、使い回しがあればほかのサービスでも変更します。二要素認証も設定し直します。
- 不審なプラグインやアカウントを確認した場合は、アクセスログを保全して侵害範囲を調査し、必要に応じて10月17日以前のクリーンなバックアップから復元します。
WP-CLIを使える環境では、wp option get updraft_central_localkeys でキーの有無を確認できます。接続キーを削除する場合は wp option delete updraft_central_localkeys が紹介されていますが、遠隔管理が使えなくなるため、接続先や運用上の依存関係を確認して実施してください。通常のバックアップ機能は、UpdraftCentral接続キーの削除だけでは停止しません。
WordPress管理者が確認したい侵害の兆候
PatchstackとNethembaが示す手掛かりには、UpdraftCentralログの plugin.upload_plugin、知らないプラグインの追加、HTTP 500エラー、管理者権限に相当する能力を持つ不審アカウントなどがあります。
ただし、攻撃者が利用したプラグイン名や送信元IPアドレスは変化しています。IPアドレスの遮断だけに頼ったり、WordPress管理画面のプラグイン一覧だけを点検したりする対応では見落とす可能性があります。導入プラグインとサーバー上の実ファイル、ユーザー権限、アクセスログを照合してください。
通常の管理画面では見つけにくいプラグインの調査については、セキュリティ対策LabのWordPressの必須プラグイン「mu-plugins」を突くサイバー攻撃、悪用の兆候と対策でも紹介しています。
なお、CVE-2026-10795は2026年6月に修正されたUpdraftCentralの別の問題です。今回の正規接続キー流出を新たなCVE-2026-10795の悪用と混同しないでください。
出典
- TeamUpdraft security incident: What customers need to know ― TeamUpdraft(2026年10月19日、20日更新)
- Stolen UpdraftCentral Keys Are Backdooring WordPress Sites ― Patchstack(2026年10月19日)
- Critical security problem in UpdraftCentral: an attacker holding the service’s keys planted a backdoor on our websites ― Nethemba(2026年10月19日、21日更新)
- UpdraftPlus: WP Backup & Migration Plugin ― WordPress.org
- Stolen UpdraftCentral keys used to backdoor WordPress sites ― BleepingComputer(2026年10月20日)
関連記事
 XZ Utilsにバックドアが仕込まれていた (CVE-2024-3094)
 NEC「Aterm」シリーズのルーターで複数の脆弱性 不正アクセスで権限乗っ取りの可能性も
 バッファロー製Wi-Fi ルーターで複数の脆弱性(JVN#58236836、CVE-2024-23486、CVE-2024-26023)
 Rust PHP Node.js Haskellなど複数のプログラミング言語に影響するWindows環境の引数エスケープ処理に関する脆弱性が発生
 PuTTY(パティ)で深刻な脆弱性が発生(CVE-2024-31497)
 AWSとGoogle CloudのCLIツールで情報漏洩の脆弱性 LeakyCLIが発生
LINE client for iOSにおけるサーバ証明書の検証不備の脆弱性 JVNVU#91696361(CWE-295、CVE-2023-5554)
Ivantiの複数製品で危険度の高い脆弱性が発生(CVE-2023-46805、CVE-2024-21887)
 Ivantiの脆弱性を通じてMITRE(マイター)へゼロデイ攻撃が発生

