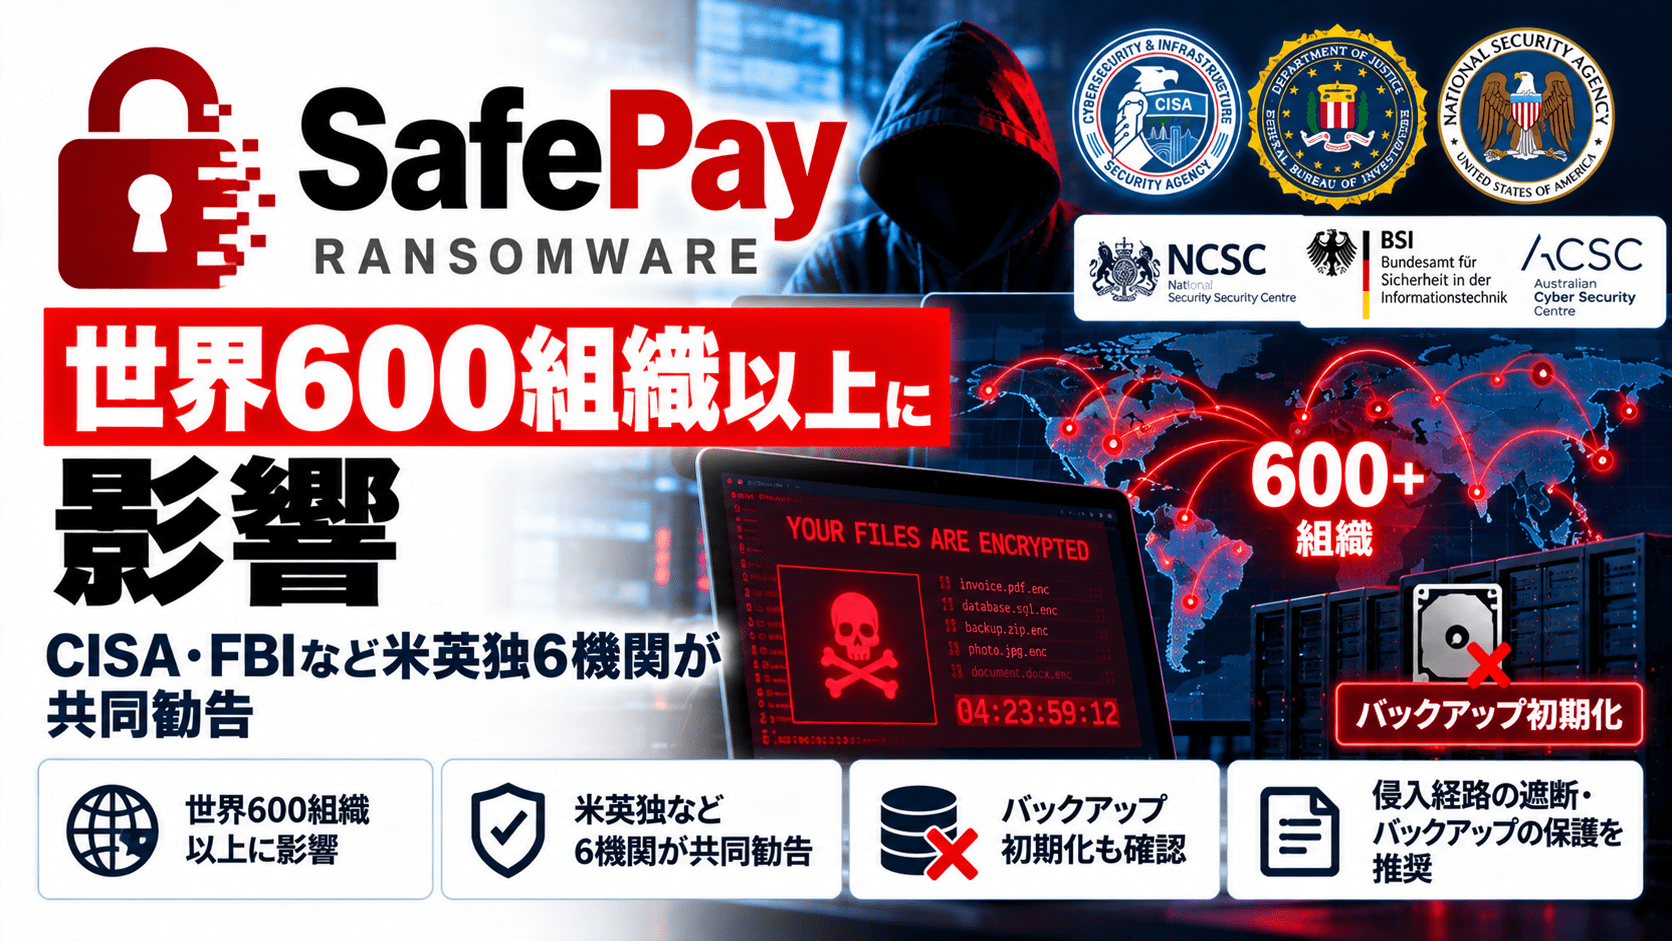
米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)、連邦捜査局(FBI)など米英独の6機関は2026年10月20日(米国時間)、ランサムウェアグループ「SafePay」に関する共同セキュリティ勧告「AA26-293A」を公表しました。2024年8月以降、北米、南米、欧州、オーストラリアの事業者や重要インフラに攻撃が及び、複数の重要インフラ分野にまたがる少なくとも600の組織が影響を受けたとしています。
共同勧告は、盗まれた認証情報やVPNの悪用、既知の脆弱性を起点とする侵入から、正規のシステム管理ツールを使った横展開、データ窃取、暗号化までの手口を整理したものです。復旧を妨げるため、Windowsのシャドウコピーを停止したり、バックアップデータを保管するネットワーク接続ストレージ(NAS)を工場出荷状態に初期化したりする行為も確認されています。
SafePay共同勧告のサマリー
- 2026年10月20日、CISA、FBI、米国シークレットサービス、ドイツのラインラント=プファルツ州刑事警察庁、英国国家犯罪対策庁(NCA)、英国北西部地域組織犯罪対策部門が共同勧告「AA26-293A」を公開しました。
- SafePayの活動は2024年8月以降、北米・南米・欧州・オーストラリアで確認され、少なくとも600組織に影響が及んだとしています。600は2026年単年の被害数ではありません。
- 初期侵入では、認証情報の流出、パスワード総当たり攻撃、フィッシング、VPNアクセスの悪用、インターネット公開システムの既知脆弱性が確認されています。
- 共同勧告はCisco、Veeam、SonicWallの製品に関係する計5件のCVEを、SafePayの侵入活動に関連する脆弱性として列挙しました。
- 侵入後は管理者権限の取得や新規アカウント作成、PsExec、WinRM、RDPなどの正規機能を利用した横展開が観測されています。
- 情報窃取には7-Zip、WinRAR、RClone、WinSCP、OneDriveなど、通常の業務でも使われるツール・サービスが悪用されています。
- 暗号化に加え、ボリュームシャドウコピーの停止やNASの初期化により、復旧手段を失わせるケースがあります。
- 共同勧告は、境界機器の更新、VPNを含む多要素認証(MFA)、権限の最小化、分離・不変バックアップ、ログに基づく侵害調査を推奨しています。
| 項目 | 確認された内容 |
|---|---|
| 共同勧告 | #StopRansomware: SafePay Ransomware(AA26-293A) |
| 公表日 | 2026年10月20日(米国時間) |
| 発行機関 | 米国3機関・ドイツ1機関・英国2機関 |
| 活動開始時期 | 2024年8月以降 |
| 影響規模 | 少なくとも600の組織。複数の重要インフラ分野に影響 |
| 主な侵入経路 | 認証情報の悪用、総当たり、フィッシング、VPN、既知の脆弱性 |
| 主な被害 | データ窃取、暗号化、情報公開の脅迫、復旧環境の破壊 |
| 調査対象期間 | 共同勧告に記載されたIOCは2024年11月~2026年8月に観測 |
侵入に使われた5件の脆弱性 Cisco、Veeam、SonicWallが対象
共同勧告は、侵入時の脆弱性悪用を2つに分けています。Cisco製の境界機器については、窃取したアカウント情報やVPN経由のアクセスと関連してCVE-2020-3259、CVE-2023-20269を記載。インターネットに公開されたシステムへの自動化された攻撃では、CVE-2023-27532、CVE-2024-40711、CVE-2024-40766を挙げました。
| CVE | 関連製品 | 脆弱性の概要 |
|---|---|---|
| CVE-2020-3259 | Cisco ASA/FTD | Webサービス機能の情報漏えい。特定のVPN構成が関係します |
| CVE-2023-20269 | Cisco ASA/FTD | リモートアクセスVPN機能における認証・認可の不備。認証情報の総当たり攻撃などにつながります |
| CVE-2023-27532 | Veeam Backup & Replication | 認証情報に関係する情報への不正アクセスにつながる問題 |
| CVE-2024-40711 | Veeam Backup & Replication | 安全でないデシリアライゼーションによるリモートコード実行の脆弱性 |
| CVE-2024-40766 | SonicWall SonicOS | 不適切なアクセス制御により、権限のないリソースアクセスなどが生じる問題 |
製品を利用しているだけでSafePayによる侵害があったという意味ではありません。自社に該当する機種・ソフトウェア・バージョンが存在するかを確認し、各メーカーの勧告に従って更新とアクセス制限を実施します。特にVPN機器とバックアップサーバーは、業務システムへの入口と復旧基盤の双方に関わるため、インターネット公開状況も併せて点検する必要があります。
侵入後は正規ツールで横展開、窃取したデータを暗号化前に持ち出す
FBIなどの調査によると、SafePayは侵入後、既存アカウントの権限を昇格させたり、新たな管理用アカウントを作成したりしてアクセスを維持します。その後、PsExec、Windows Remote Management(WinRM)、リモートデスクトップ(RDP)といった管理機能を使って内部ネットワークを移動します。
調査では、ネットワーク共有を探索するShareFinder.ps1やSharpShares.exeの利用も確認されました。攻撃者はファイルサーバーや共有領域の所在を把握し、7-Zip、WinRAR、RClone、WinSCPなどで情報の収集・搬出を進めます。一部事例では、OneDriveやBackblaze B2への転送、AnyDeskやTeamViewerなどの遠隔操作ツールの導入も報告されています。
これらの名称には正当な業務用途を持つ製品・機能が多数含まれます。インストールや通信の事実だけで攻撃と判断せず、操作主体、実行時刻、管理対象サーバー、権限変更、外部転送先との組み合わせで検証します。
SafePayは盗んだ情報の公開を示唆する一方、被害システムのファイルを暗号化して身代金を要求します。共同勧告は、暗号化ファイルに「.SafePay」が付加される事例や、身代金要求に加えて被害組織へ電話連絡する事例も説明しています。
NASを工場出荷状態に初期化 バックアップ保有だけでは復旧できない
共同勧告で注目されるのは、復旧の妨害を目的とした操作です。SafePayはWindowsのVolume Shadow Copy Serviceを停止させるほか、ネットワーク接続ストレージ(NAS)にあるバックアップデータを消失させるため、装置を工場出荷状態にリセットした事例が確認されています。
バックアップが稼働中のネットワークに接続され、通常の管理アカウントから操作できる場合、本番システムの侵害が復旧基盤に波及する恐れがあります。CISAなどは、オフラインのバックアップを保持し、暗号化・不変化(イミュータブル化)したうえで、定期的に復元できることを確認するよう求めています。保管先と管理者権限の分離、バックアップの削除・設定変更ログの監視も点検対象です。
IOCは自動遮断ではなく調査の起点に FBIが観測情報を公開
勧告「AA26-293A」の付属情報には、2024年11月から2026年8月までに観測されたIPアドレス、ファイル名、ハッシュ値、ホスト名などの侵害指標(IOC)が収録されています。FBIなどはIPアドレスを遮断する前に、当該IPの用途や通信内容を調査・検証するよう注意を促しています。クラウドやVPNの共有基盤に属するIPアドレスは再割り当てされる場合があり、過去の観測情報をそのまま恒久的な遮断対象にすることは適切ではありません。
同勧告は、SafePayがVPN事業者「Mullvad」のIPアドレスを経由して侵入した事例も記載しています。これは攻撃者が当該サービスの通信経路を利用したことを示すものであり、VPN事業者自体による攻撃への関与を意味しません。
CSIRT・SOCでは、VPNのログイン失敗と成功、通常と異なる国・IPからの認証、管理者アカウントの新規作成、PsExecやWinRMによる横展開、ファイルの大量圧縮・外部転送、バックアップ装置の設定変更を相関分析することが調査の中心になります。侵害が疑われる場合は、ホストを隔離し、証拠となるログなどを保全したうえで、影響端末・アカウントと活動時系列を確認します。
国内事例では両毛システムズへの犯行声明も 攻撃者の帰属は区別
日本でもSafePayの名前が登場するインシデントが確認されています。セキュリティ対策Labでは、SafePayの特徴と国内事例をまとめた解説記事を公開しています。
2026年の両毛システムズへのサイバー攻撃と委託先への影響に関するまとめでは、SafePayが同社への攻撃を主張し、データを公開した経緯を取り上げています。一方、両毛システムズはVPNアカウントの悪用やランサムウェア攻撃を確認していますが、攻撃者名は公式に認定していません。SafePay側の主張と被害企業の確認事実は区別する必要があります。
海外の共同勧告で確認された攻撃手口と、個別の国内事件で確認されている事実を同一視することはできません。ただし、委託先の認証情報や遠隔接続環境が侵害されると、顧客データや復旧体制まで被害が広がり得るという点は共通した検討課題です。
情報システム部門・CSIRTが確認したい対策
CISA・FBIなどの共同勧告を踏まえ、企業では次の項目を優先的に確認します。
- VPN、ファイアウォール、バックアップサーバーの資産台帳と公開状況を突き合わせ、共同勧告に記載されたCVEの影響を確認して更新します。CISAの既知悪用脆弱性カタログ(KEV)も修正優先順位に反映します。
- VPN、管理者アカウント、メール、重要システムでMFAを利用し、退職者・委託先・一時作業用の不要なアカウントや権限を削除します。
- AD管理者やバックアップ管理者の権限を分離し、必要時のみ付与する最小権限・時間制限付きアクセスを検討します。
- EDRやネットワーク監視を使い、管理ツールの異常実行、横展開、外部への大量転送、バックアップ操作を検知できるか点検します。端末の挙動検知についてはEDRの役割と導入運用も参考になります。
- オフライン・不変バックアップの保管先と認証経路を本番系から分離し、実際に復元できるか定期テストを行います。
- 侵害が疑われる場合は暗号化を待たずに端末隔離、ログ保全、認証情報の無効化・再発行、影響範囲の特定を開始します。
出典
- #StopRansomware: SafePay Ransomware(AA26-293A、2026年10月20日、19ページ) – FBI/CISA/USSS/ドイツ・英国捜査機関
- CISA, FBI and Partners Release Joint Cybersecurity Advisory on SafePay Ransomware(2026年10月20日) – CISA公式配信
- CVE-2023-20269の製品・影響説明 – NIST NVD
- Critical Vulnerability in Veeam – CERT-EU
- CVE-2024-40766の製品・影響説明 – NIST NVD
関連記事
 Androidの重大な脆弱性が標的型攻撃などへ悪用の可能性(CVE-2024-43093,CVE-2024-50302)
 Apple、iPhoneを狙ったゼロデイ 攻撃に緊急対応 -iOSにセキュリティアップデートを配信
 React Native Bottom Tabsに重大なRCE脆弱性(CVE-2025-54594)
 東海教育産業、東海ソフト開発のランサムウェア 被害で顧客情報の流出有無を調査
 XのAI Grok、ビキニ化やディープフェイク問題が欧州で同時進行、英国はプライバシー当局が調査、フランスは当局が家宅捜索
 QNAPのQVR Proに致命的な脆弱性(CVE-2026-22898)
 あすか製薬、元従業員が持ち出した従業員リストが転職先PCへの不正アクセスで発覚
 日本交通、マルウェア感染と不正アクセスでシステム停止-電話配車やハイヤーWeb受注、陣痛タクシーWeb登録に影響
 Windowsの正規機能「Bind Link」を悪用しEDRを無力化する新手法-AppLocker・Sysmon・Mimikatz検知も回避可能に

