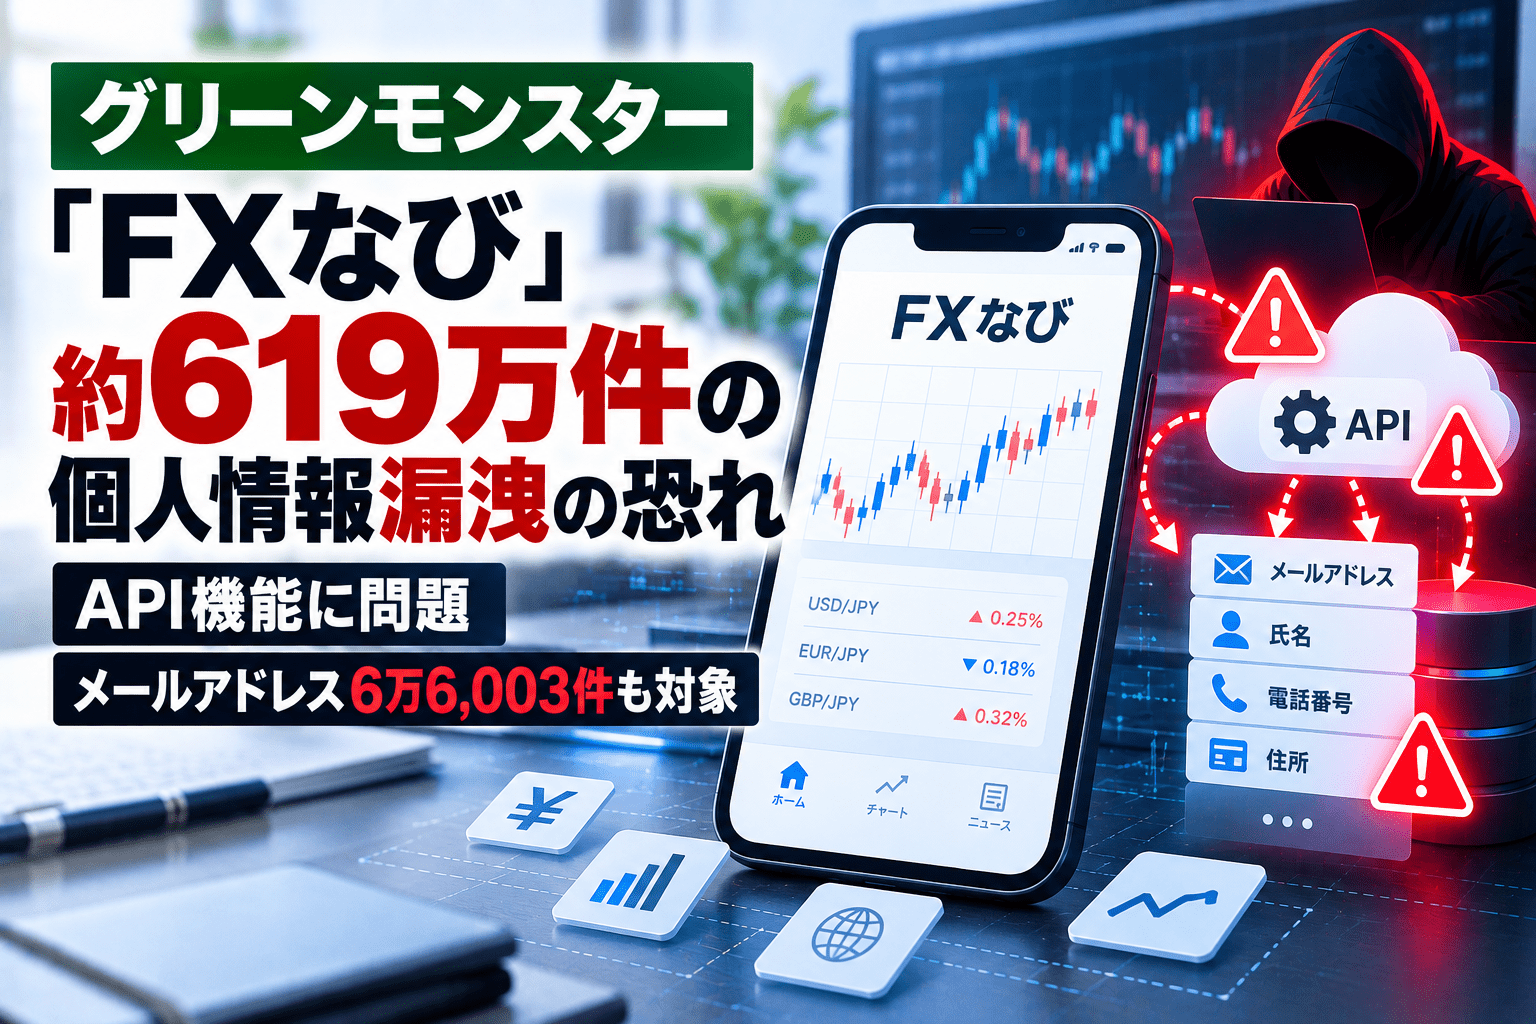
グリーンモンスター株式会社(東証グロース、証券コード157A)は2026年10月23日、FXデモトレードアプリ「FXなび」へのサイバー攻撃(不正アクセス)に関連し、個人情報を含む約619万件のユーザー情報等が第三者に取得されたおそれがあると公表しました。対象にはメールアドレス6万6,003件のほか、性別・年代などの属性情報、アンケート回答、ログイン用認証情報、アプリの引き継ぎコードなどが含まれています。
10月17日に第三者による不正アクセスを確認して調査を始めたところ、これとは異なるIPアドレスから、4月27日20時26分頃~30日14時26分頃にユーザー情報等が継続的に取得されていた可能性が判明しました。同社はアプリのAPI機能に原因があったと説明し、問題となった機能を修正。修正前に発行されたログイン用認証情報をすべて無効化しています。
同社が公表したのは「個人情報漏えいのおそれ」であり、漏えいが確定したとの発表ではありません。約619万件には個人情報に該当しないデータも含まれ、利用者619万人の情報が流出したことを意味しません。10月23日時点では不正取得した情報の公開や、なりすまし等の二次被害も確認されていません。
FXなびへのサイバー攻撃と個人情報漏えいのおそれのサマリー
- 公表日:2026年10月23日16時00分。発表主体はグリーンモンスター株式会社。
- 対象サービス:FXの取引を模擬体験する学習アプリ「FXなび」。
- 10月17日にアプリへの不正アクセスを確認。ただし、このアクセスによるユーザー情報の漏えいは確認されていません。
- 追加調査で、4月27日20時26分頃~30日14時26分頃に、10月17日とは異なるIPアドレスから情報が継続的に取得されていたおそれが判明。
- 個人情報を含むユーザー情報等の対象規模:約619万件。全件が個人情報に該当するわけではありません。氏名・住所・電話番号・生年月日・カード情報・銀行口座情報・マイナンバーはアプリの登録項目に含まれていません。
- 個別項目ではメールアドレス6万6,003件、初回アンケート回答480万9,631件、引き継ぎコード5,120件などを公表。
- 原因:アプリのAPIの機能。具体的な設計・認可上の問題や攻撃手順は公表されていません。
- 対応:API機能の修正、ログイン用認証情報の修正、修正前に発行されたログイン用認証情報の全面無効化。
- 「株たす」「トウシカ」についても調査中ですが、10月23日時点で情報の不正取得は確認されていません。
- 取得された可能性のある情報の公開、なりすましなどの二次被害は、同日時点では確認されていません。
個人情報を含む約619万件のユーザー情報等の内訳
| 情報の区分 | 対象項目 | 公表された件数・備考 |
|---|---|---|
| 連絡先・プロフィール | メールアドレス | 66,003件 |
| 属性情報 | 性別 | 142,578件 |
| 属性情報 | 年代 | 139,293件 |
| 属性情報 | 職業分類 | 149,137件 |
| SNS情報 | X(旧Twitter)のID | 6,434件 |
| プロフィール情報 | ニックネーム、自己紹介文、アイコン画像のURL | 個別件数の記載なし |
| アンケート情報 | 初回アンケートの回答 | 4,809,631件 |
| 認証・移行に関する情報 | FXなびへのログイン用認証情報、アプリの引き継ぎコード | 引き継ぎコード5,120件。ログイン用認証情報の内訳件数は未公表 |
| 端末・アクセス情報 | ユーザー端末固有のID、プッシュ通知用識別子、広告ID、アクセス元IPアドレス | 個別件数の記載なし |
| 利用履歴 | FXなびの利用データ(デモトレードの成績など) | 個別件数の記載なし |
約619万件は、個人情報以外のデータも含む公表対象のユーザー情報等の規模です。表の個別件数を独立した人数として足し合わせたり、初回アンケートの回答480万9,631件を回答者480万人と解釈したりすることはできません。項目間で同じ利用者にひも付く情報が含まれ得るためです。
また、公式資料では「ログイン用の認証情報」が対象に挙がっていますが、それが利用者の入力した平文パスワードなのか、アプリ内部で使うトークン等なのかといった技術的な内訳は明らかにされていません
サイバー攻撃の経緯 10月17日の不正アクセス調査で4月の情報取得疑いが判明
同社は10月17日、FXなびに対する第三者の不正アクセスを確認し調査を開始しました。当初確認したアクセスについては、10月23日付の第一報時点で情報漏えいを確認していないとしています。
しかし、調査過程で、これとは別のIPアドレスから4月27日20時26分頃~30日14時26分頃に情報が継続的に取得されていたおそれが分かりました。このため、約619万件のユーザー情報等について不正取得が疑われる期間は、10月17日ではなく4月下旬です。異なるIPアドレスであることから、二つのアクセスが同一人物によるものか、別の攻撃者によるものかを現時点で判断することはできません。
原因として示されているのは、アプリのAPIの機能です。APIはモバイルアプリとサーバーの間でデータをやり取りするための仕組みで、機能ごとのアクセス制御や取得可能な情報範囲が安全性に関わります。ただし今回の発表は、どのAPIのどのような条件が悪用されたかまでは示していません。
会社側は原因となったAPIの機能を修正し、ログインに使用する認証情報を更新するとともに、更新前に発行した認証情報をすべて無効化しました。外部専門家と調査を続け、再発防止策の詳細を改めて公表する方針です。
FXのデモアプリでも、投資を装った詐欺への悪用に注意
「FXなび」は、仮想的なデモトレードや学習コンテンツでFXの仕組みを学ぶアプリです。グリーンモンスターの製品紹介では、FX口座を比較・紹介するコンテンツも提供しています。したがって今回の発表を、FXなび利用者の銀行口座や実際のFX取引資産が侵害されたという意味で捉えることはできません。
一方、取得されたおそれのある情報には、投資への関心を示すアンケート回答、職業分類、デモトレード成績なども含まれています。メールアドレスやSNSのIDと結び付いた場合、金融商品や投資サポートを装った勧誘に悪用される危険性があります。以下は公表済みの二次被害ではなく、情報の種類から考えられる注意すべき例です。
| 想定する悪用 | 利用者が警戒したい連絡 |
|---|---|
| FXなび運営元のなりすまし | 「アカウント保護」「引き継ぎコード再発行」「本人確認」を理由に外部サイトへ誘導するメール・SMS |
| FX・証券会社を装った誘導 | 「優遇口座の開設」「損失回復」「特別な投資案件」をうたい、口座開設や入金を促す連絡 |
| 取得可能性のあるアンケート情報の悪用 | 投資経験、関心分野や属性に合わせて送られる不自然に具体的な勧誘 |
| SNS経由の勧誘 | Xアカウントへのダイレクトメッセージで投資グループや外部チャットアプリへ誘う行為 |
| 認証情報の再入力誘導 | 「旧認証情報が無効になったので、パスワードや認証コードを入力」とする偽の復旧ページ |
グリーンモンスターは、メールやメッセージでパスワード、金融機関の口座情報、クレジットカード情報を尋ねたり、投資の勧誘をしたりしないと明示しています。個人情報漏えいのおそれを知らせる偽メールが届いても、記載されたリンクからログインや本人確認を行わないでください。
金融・投資分野の関連事例との違い
金融・投資サービスでは、個人情報の不正取得と、利用者の認証情報を盗むフィッシング、証券口座の不正取引は区別して考える必要があります。
| 関連事例 | 公表された事象 | FXなびの今回の事案との違い |
|---|---|---|
| 2025年の国内証券口座乗っ取り | 証券会社を装うフィッシング等で取得したログイン情報を使った不正アクセス・不正取引が相次ぎ、金融庁が注意喚起 | 実際に証券口座で不正取引が発生した事例。FXなびはデモアプリであり、今回の第一報で実取引口座の被害は示されていない |
| 大和証券の問い合わせ管理委託先への不正アクセス(2026年10月) | 約11万人分の氏名・メールアドレス・口座番号等に漏えいの可能性。大和証券は対象情報だけでは証券口座へログインできないと説明 | 金融関連の顧客情報を悪用するなりすましリスクは共通するが、侵害対象の事業者・システム・データの種類は異なる |
| 証券業界でのGoogle・Appleアカウント悪用に関する注意喚起(2026年10月) | 一部証券会社で、クラウド上のパスキーやパスワードメモが悪用された疑い。SBI証券は自社口座での被害を確認していないと明示 | 第三者のアカウント侵害を起点とする事例であり、FXなびのAPIを通じた情報取得の疑いとは攻撃経路が異なる |
セキュリティ対策Labでは、証券口座の不正アクセス・不正取引が多発した2025年の事例と、大和証券の問い合わせ管理委託先における情報漏えいの可能性をそれぞれ報じています。いずれも今回のFXなび事案との関連や、同じ攻撃者の関与を示すものではありません。
個人情報漏えいのおそれを受けてFXなび利用者が取るべき対策
公式アプリから利用状況と案内を確認する
FXなびの利用者は、メールのリンクではなく、端末にインストール済みの正規アプリや、グリーンモンスターの公式サイトを起点に告知を確認してください。ログインに使用する旧認証情報は運営元によって無効化されており、再認証が必要になる場合は正規画面から進めます。運営元からの案内にない外部サイトで引き継ぎコードやログイン情報を入力しないでください。
別のサービスで同じパスワードを使っている場合は変更する
現時点で平文パスワードの取得は確認されていません。ただし、FXなびで利用していたパスワードをメール、SNS、金融機関、FX会社や証券口座でも使い回している場合は、それらのサービスの正規アプリ・公式サイトから異なる強力なパスワードへ変更し、多要素認証・パスキーなど利用できる認証保護を設定してください。
実際の証券・FX口座は別途確認する
FXなびはデモ取引アプリです。しかし、利用者が別の証券会社・FX会社の実口座を持っている場合は、そちらの口座のログイン履歴・注文履歴・出金先設定・通知先変更などを正規アプリで点検できます。身に覚えのない操作があれば、利用している金融機関の公式窓口へ直ちに相談してください。FXなびの第一報だけで実口座が侵害されたと判断する必要はありません。
「投資の専門家」「損失回復」を名乗る連絡を信用しない
メールやSNSで「FXなびを使っている人限定」「過去のデモトレード成績を見て連絡した」などと告げられても、正当性の証明にはなりません。投資グループへの招待や未登録業者への送金、暗号資産の送付、画面共有アプリの導入などを求める連絡には応じないでください。
メール・SNS・端末のアカウントも保護する
XのIDやメールアドレスを登録していた人は、利用しているメールやSNSのセキュリティ設定、アカウント復旧先、二段階認証を点検してください。ユーザー端末固有のID、広告ID、IPアドレスなども調査対象に含まれていますが、これらの項目が対象であることだけでスマートフォン本体に侵入されたとみなすことはできません。偽の「端末の安全点検」アプリを入れる必要はありません。
不審な連絡は保存し、正規窓口へ相談する
不審な投資勧誘や認証を求めるメール・DMを受け取った場合は、内容、送信元、時刻、URLなどを記録し、リンクを開かずに報告してください。グリーンモンスターが第一報で示した本件専用の問い合わせ先は [email protected] です。実際に金銭を送金した場合は、直ちに送金先金融機関と警察に相談してください。
金融庁も、実在の金融機関を装ったフィッシングによる不正ログイン・不正取引に対し、正規サイトの利用や認証対策、取引内容の確認を呼びかけています。金融サービスの不審な連絡は、FXなび本体の侵害によるものかどうかを即断せず、利用先ごとに確認することが適切です。
出典
- 当社アプリ「FXなび」におけるユーザー情報等漏えいのおそれに関するご報告(第一報、2026年10月23日16時)― グリーンモンスター(適時開示)
- FXなび:デモトレードとFX学習アプリの公式紹介 ― グリーンモンスター
- インターネット取引サービスへの不正アクセス・不正取引にご注意ください ― 金融庁(2026年9月9日更新)
- フィッシング詐欺等による証券口座への不正アクセス等による対応について ― 日本証券業協会
- GoogleやApple等のアカウント情報を窃取するフィッシング詐欺にご注意ください ― SBI証券(2026年10月2日)
- 証券口座の乗っ取りが急増―2カ月半で1,454件、被害総額約950億円超 ― セキュリティ対策Lab
- 大和証券、委託先への不正アクセスで約11万人の顧客情報漏えいの可能性 ― セキュリティ対策Lab
関連記事
 トレジャー・ファクトリー、不正アクセスで顧客74万6,277件のメールアドレスを不正取得 DBの脆弱性が原因か、8月の子会社被害とは別件
 神奈川県横浜市「GREEN×EXPO 2027」ボランティア応募者6,334人の個人情報漏えいの可能性 ブラストメールに不正アクセス
 IMADEYA、サイバー攻撃で個人情報漏洩の恐れ
 デジタル庁「源内」にAIエージェント機能、政府職員約18万人へ順次展開 ソブリンAIが国家・経済安全保障で重要になる理由
 GTA 6の未公開ゲーム映像が相次ぎ流出 CyberLeekが関与を主張、「マニフェスト違反企業へのリークは止めない」
 Huntress、北朝鮮ITワーカーとみられる5人を調査-医療・営業職にも偽装就労が拡大
 八十二長野銀行、職員メールアカウントに不正アクセス―顧客ら35名分のメールアドレス流出のおそれ
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も

