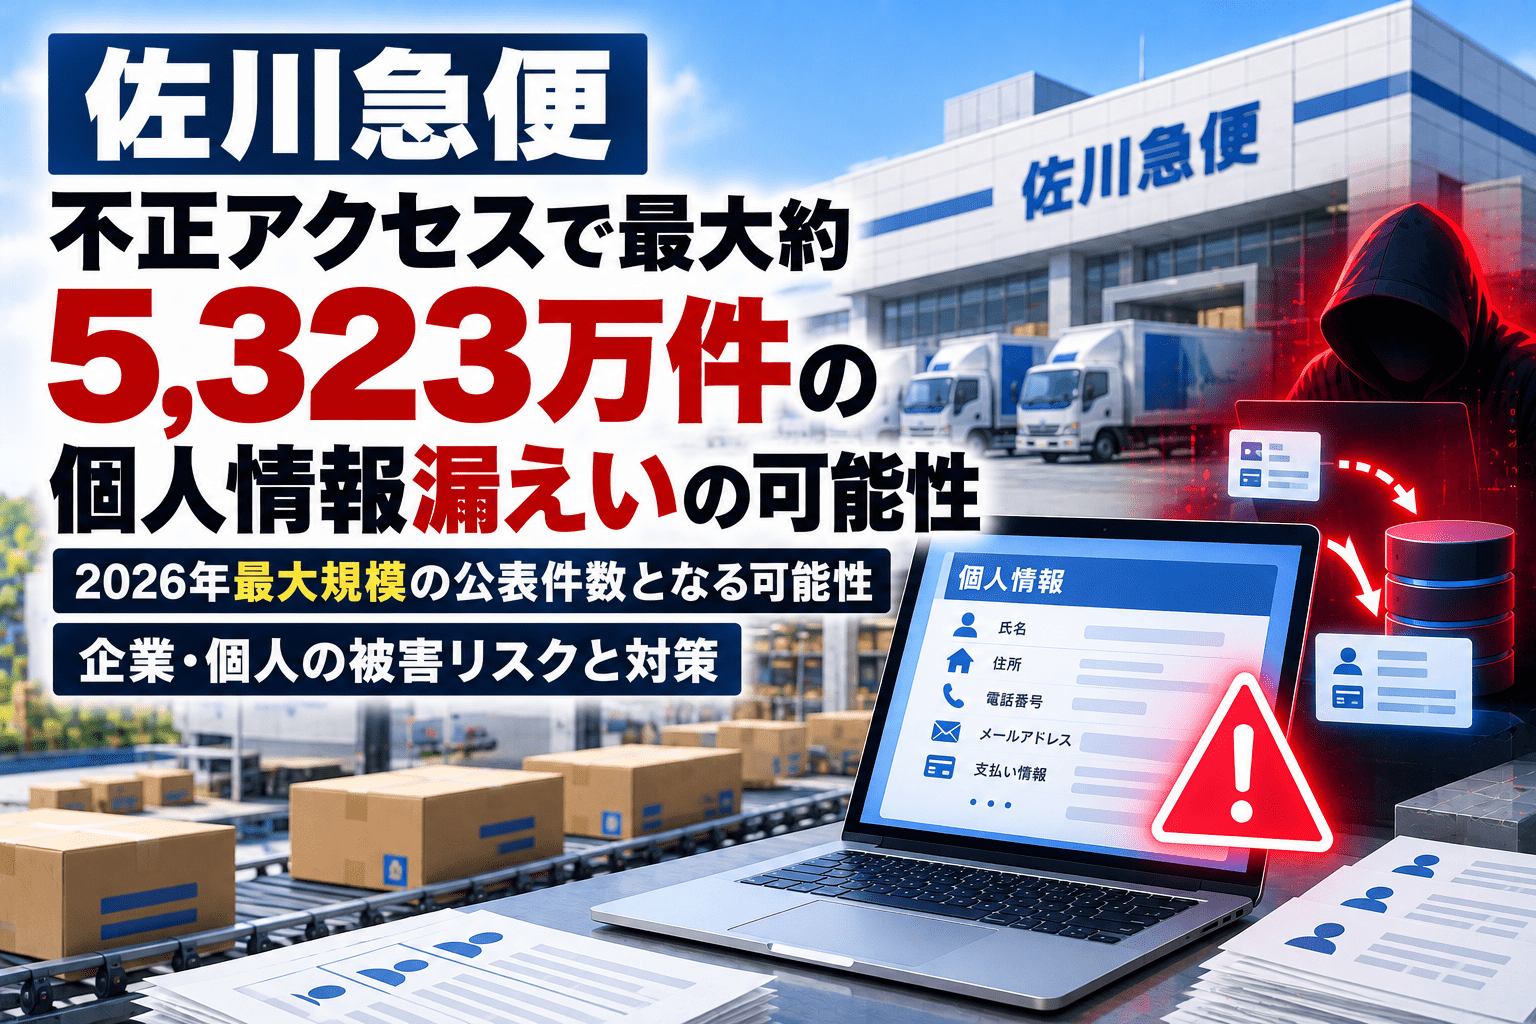
佐川急便は2026年10月23日、荷物の配送状況を確認する「お荷物問い合わせサービス(インターネット貨物システム)」への不正アクセスについて、氏名や住所など最大約5,323万件の個人情報が流出した可能性があると発表しました。共同通信が同日15時49分に報じています。対象は2026年6月下旬から9月30日までの約100日間に扱った荷物の送り主・届け先の情報などです。
最大約5,323万件は国内の2026年のサイバーインシデントで公表された「漏えいの可能性がある件数」として、最大規模となる可能性があります。ただし、荷物の配送記録には同じ人の情報が複数回含まれます。今回の件数は5,323万人の個人情報が流出したことを意味せず、実際に外部へ持ち出された確定件数でもありません。
同社は9月30日に不正アクセスを確認し、10月1日に個人情報の外部流出の可能性を公表していました。これまで件数は調査中でしたが、10月23日の報道で初めて大規模な数値が示されました。情報を扱う通販事業者、発送元企業、自治体、個人のいずれにも影響し得る事案です。
佐川急便の不正アクセスと最大約5,323万件のサマリー
- 2026年9月30日午前7時30分、「お荷物問い合わせサービス」への第三者による不正アクセスを確認しました。
- 10月1日、配送先・発送元などの個人情報が流出した可能性を公表しました。
- 10月23日、流出した可能性のある対象は最大約5,323万件と報じられました。
- 対象となる配送記録は、おおむね2026年6月下旬~9月30日の約100日間です。
- 送り主・届け先の氏名、法人名・担当者名、住所、電話番号などが対象となり得ます。
- 運賃契約顧客や「スマートクラブ」会員の情報も調査対象で、会員情報にはメールアドレスや会員IDも含まれます。
- クレジットカード情報やパスワードは対象外としています。佐川急便のFAQでは銀行口座情報も含まれないと説明しています。
- 10月9日付第4報では、対象システム以外やグループ会社のシステムへの影響、流出情報の不正利用は確認されていないとしています。
- 被害拡大防止のため10月1日正午に対象システムへの外部アクセスを遮断。一部Webサービスの停止を続ける一方、集荷・輸送・配達は継続しています。
| 項目 | 公表・報道内容 |
|---|---|
| 対象事業者 | 佐川急便株式会社 |
| 対象システム | お荷物問い合わせサービス(インターネット貨物システム) |
| 不正アクセス確認 | 2026年9月30日午前7時30分 |
| 大規模な件数の公表 | 2026年10月23日、最大約5,323万件(共同通信報道) |
| 件数の意味 | 流出の可能性がある情報の最大件数。重複を含み、被害人数・流出確定件数ではない |
| 配送情報の対象期間 | 2026年9月30日から約100日間遡る期間(6月下旬以降) |
| 対象情報 | 送り主・届け先の氏名・法人名・担当者名・住所・電話番号など。スマートクラブ登録情報にはメールアドレス・会員IDも含まれる可能性 |
| 対象外とされた情報 | クレジットカード情報・パスワード、FAQ上は銀行口座情報 |
| 個人情報保護委員会への対応 | 10月1日に速報。出荷人と連名での報告に向けて準備すると10月9日に説明 |
| 物流業務 | 荷物の集荷・輸送・配達は継続。一部Web受付・照会サービスを停止 |
最大約5,323万件とは何を数えたものか―人数と漏えい確定件数を区別
佐川急便が扱う配送情報には、荷物ごとに発送元と受取先の氏名、所在地、連絡先などが記録されます。同じ顧客が通販サイトで繰り返し注文したり、企業が同じ取引先に何度も発送したりするため、件数と実人数は一致しません。
10月9日付第4報で同社は、累計データに同一顧客の情報が複数回含まれ、氏名や住所に表記の違いもあると説明していました。同一人物の名寄せ、個人と事業者の区分、送り主ごとの整理が必要となるためです。
関連:国内の個人情報漏洩・漏洩の恐れ、2026年9〜10月の主要案件で延べ約1億5,750万件相当―サイバー攻撃の有無に関わらずインシデントを独自集計
流出の可能性がある情報と、確認されていない情報
10月1日の第2報で佐川急便が示した情報の範囲は、次の3区分です。
| 対象 | 流出の可能性がある情報 |
|---|---|
| 荷物の送り主・届け先 | 氏名、法人名・担当者名、住所、電話番号 |
| 佐川急便と運賃契約する法人・個人顧客 | 氏名、法人名・担当者名、住所、電話番号 |
| スマートクラブ登録者 | 氏名、法人名・担当者名、住所、電話番号、メールアドレス、会員ID |
荷物の「品名」や詳しい配送履歴については、同社のFAQで調査対象として説明されています。今回、品名や購入商品、個々の送り状番号まで流出したと断定するものではありません。また、データの外部流出がどの程度実際に発生したかという事実と、攻撃者による閲覧・取得の可能性は区別が必要です。
個人への悪用リスク―配送を装ったSMS・電話と住所情報の組み合わせ
氏名・住所・電話番号が第三者に渡った場合、一般的な迷惑メッセージよりも本人に関係がありそうに見える連絡に悪用されるおそれがあります。以下は想定される二次被害のシナリオであり、今回の事件でこれらの悪用が確認されたという意味ではありません。
| 想定される手口 | 具体的な危険性 | 個人が取るべき対策 |
|---|---|---|
| 再配達・住所確認を装う偽SMS | 「住所の入力不備」「再配達手数料」などを口実に偽サイトへ誘導し、カード番号やログイン情報を入力させる | SMS内のURLを使わず、佐川急便の公式サイトや正規アプリを自分で開いて確認する |
| 配送員・サポートを装う電話 | 氏名や住所を知っていることで信頼させ、認証コード、決済情報、送金を要求する | いったん電話を切り、公式サイト記載の窓口へ自分からかけ直す。認証コードは伝えない |
| 通販事業者を装う連絡 | 発送元・購入先を推測した偽の返品・返金手続きに誘導する | 注文履歴は通販サイトの正規アカウントから直接確認する |
| 住所・連絡先を用いた標的化 | 不審な訪問・電話勧誘、家族や勤務先を騙る接触に利用される可能性 | 不審な訪問にはその場で応じず、必要に応じて警察相談窓口「#9110」などへ相談する |
クレジットカード情報やパスワードは流出の対象外とされています。そのため、今回の発表だけを理由に「カード番号が盗まれた」「すべてのパスワードが流出した」と判断する必要はありません。ただし、不審な連絡に応じて偽サイトに入力した場合には、別途パスワード変更、カード会社への連絡などが必要です。
企業への悪用リスク―荷主・取引先を狙うなりすましと物流業務への影響
法人の発送元・受取先の情報には、企業名と担当者名、所在地、電話番号が含まれる場合があります。攻撃者がこうした情報を取得していれば、実在する取引先を名乗った連絡、偽の配送請求書、振込先変更依頼、偽の返品・回収通知などに説得力を持たせるおそれがあります。
通販事業者やメーカーでは、佐川急便の配送情報と自社顧客データが重なる可能性があります。たとえば自社のECサイト自体には侵入されていなくても、配送委託先が持つ購入者の氏名・届け先情報が影響範囲に含まれ得ます。自治体では、ふるさと納税返礼品などの配送委託により寄附者情報が対象となる可能性があります。
取引先・顧客への案内では、対象件数と漏えいの確度をそろえて確認する必要があります。自社の発送総数をそのまま被害人数として扱ったり、佐川急便側のシステムへの不正アクセスを自社システムへの侵入と説明したりしないことが前提です。
また、インターネット貨物のお荷物問い合わせAPIやWeb受付の停止は、ECサイトの配送状況表示、問い合わせ対応、受取先変更など周辺業務に影響し得ます。配送そのものは継続しているため、「物流全面停止」とは区別します。
企業が優先して確認したい対策
- 対象データの洗い出し: 2026年6月下旬から9月30日までの佐川急便向け発送履歴を、EC・営業・総務・自治体の返礼品担当などで確認します。自社発送件数、重複を除いた顧客数、配送先の情報項目を別々に集計します。
- 不審な依頼への検証手順: 配送先変更、返品・返金、運賃請求、振込先変更をメールや電話だけで確定しない運用にします。登録済みの取引先連絡先への折り返し、別経路での承認を行います。
- 顧客への注意喚起: 問い合わせ窓口と影響可能性のある情報を具体的に案内します。注意喚起メールでログインやカード情報の入力を促すリンクを安易に付けないことも、なりすましの見分けやすさにつながります。
- 配送連携の代替手順: APIを利用している場合、追跡データの取得失敗時の画面表示、問い合わせの代替手段、出荷処理と照会処理の切り分けを確認します。
- 委託先・法務・広報との連携: 佐川急便から対象データや名寄せ後の範囲について報告を受け、必要な本人通知と個人情報保護委員会への報告を検討します。同社は10月9日時点で出荷人と連名での報告を準備していると説明しました。
- 従業員への周知: 配送会社や取引先をかたる偽電話・偽メールの特徴を共有し、不審な依頼の報告窓口を統一します。取引先確認や不審メール報告の手順を点検する際には、標的型攻撃メール訓練サービスの比較も参考になります。
個人情報保護委員会は、漏えい等が発覚した場合の初動として、内部報告と拡大防止、事実調査、影響範囲の特定、再発防止などの対応を挙げています。委託先での事故では委託元と委託先の役割を整理する必要があります。
佐川急便の対応と今後の確認点
佐川急便は10月1日正午に対象となるインターネット貨物システムへの外部アクセスを遮断し、第三者専門機関の協力を得て調査、監視・検知の強化を進めていると説明しています。10月9日の第4報では、他システムやグループ会社のシステムへの影響は確認されていないとしました。
最大約5,323万件という規模が明らかになったことで、今後は各出荷人の対象件数、重複を除いた人数、個々の情報の流出状況、影響を受ける顧客への連絡方法が論点となります。同社の案内が更新された場合は、実際の流出確認と対象レコード数を分けて確認する必要があります。
本件の初動と約100日分の影響範囲は、セキュリティ対策Labの佐川急便「お荷物問い合わせサービス」不正アクセスの初報・続報で、通販事業者やふるさと納税などの委託先への波及は影響先企業・自治体のまとめで整理しています。
個人情報流出の可能性に関する佐川急便の専用コールセンターは、同社10月9日付案内では「0120-28-3449」、受付は9時~17時(土日・祝日を含む)です。問い合わせ前に公式サイトで最新の案内を確認してください。
出典
- 佐川急便、個人情報最大5323万件流出か(2026年10月23日15時49分) – 共同通信/ライブドアニュース
- 「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について(第4報、2026年10月9日) – 佐川急便
- 「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について(第2報、2026年10月1日) – 佐川急便
- 個人データの漏えい等の事案が発生した場合等の対応について – 個人情報保護委員会
- 漏えい等の対応とお役立ち資料 – 個人情報保護委員会
関連記事
 ソフトバンク、PHP脆弱性対応で緊急速報メールを停止 緊急地震速報・津波警報など26日まで受信できず
 ポール・スミス装う偽サイトや詐欺メールに関する警告-ジョイックスコーポレーションが発表
 プロ野球で恒例のビールかけ 実施困難-アサヒ グループホールディングスへのランサムウェアによるサイバー攻撃が原因か
 テモナ、「たまごリピート」で不正アクセスによるシステム障害を公表-サーバー隔離と調査を進行中
 e-Taxで他人の贈与税申告書が閲覧可能に―79人分、納税者・贈与者・税理士など203人に影響の可能性
 鎌倉女学院、元理事長が約6,686万円を横領-存在しない法人口座を装い小切手を発行させる手口、6月に解任
 中国はなぜ「会う相手」を選ぶのか-岩屋前外相との会談に見る現代の「離間の計」
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も

