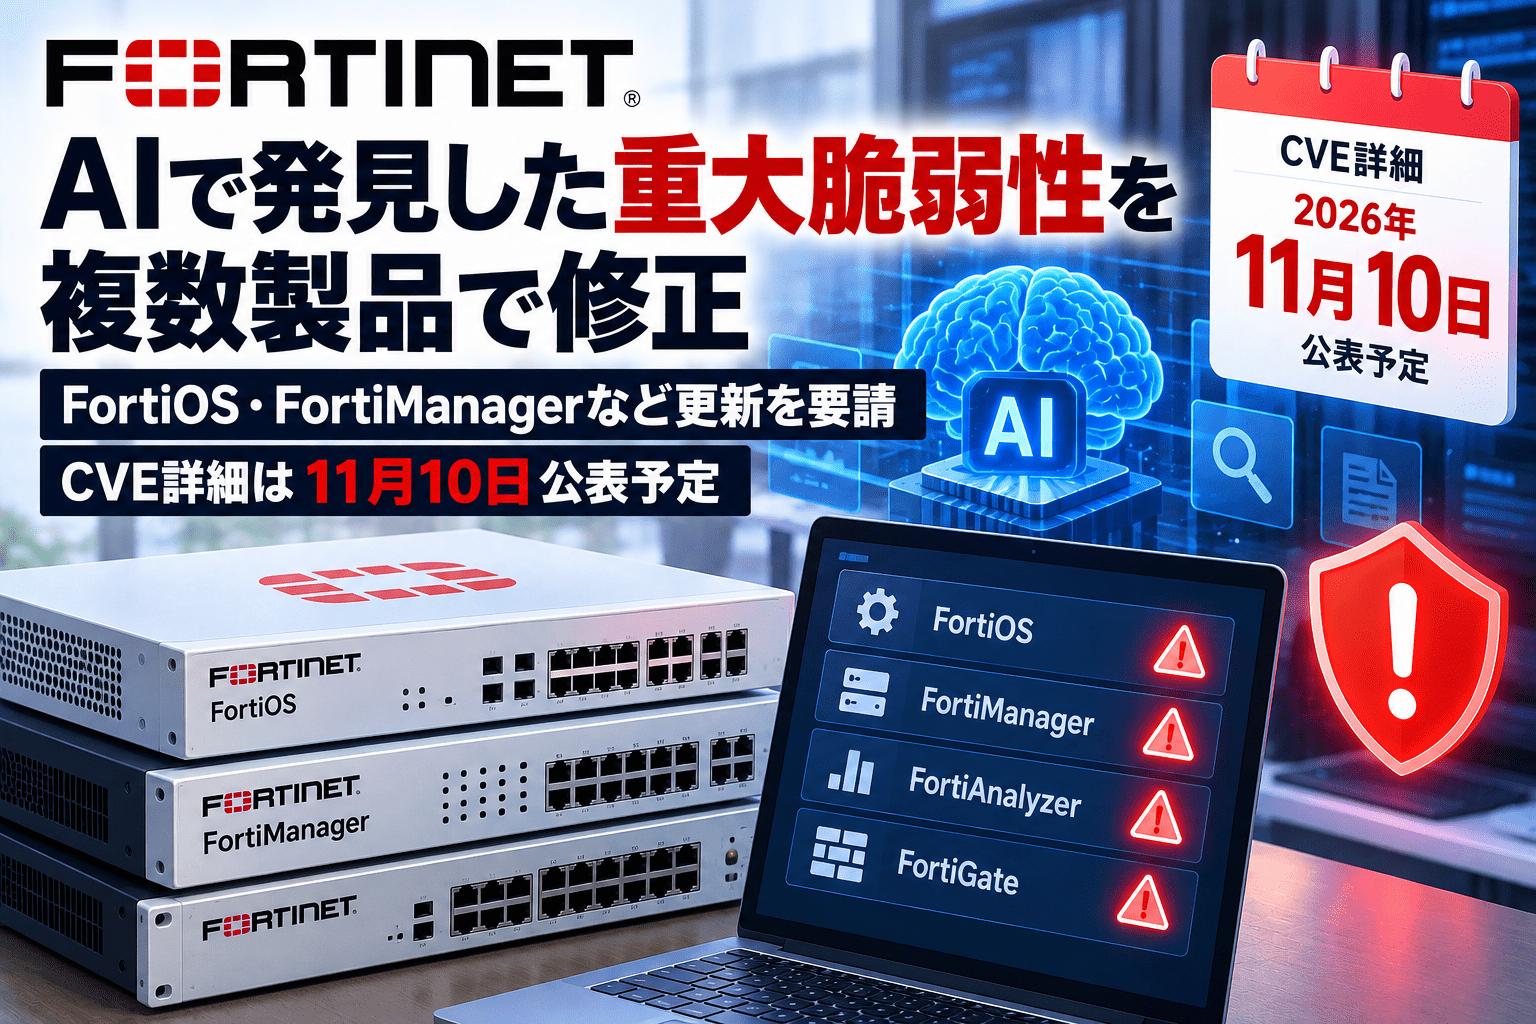
Fortinet(フォーティネット)は2026年10月21日、FortiOS、FortiManager、FortiAnalyzerなど複数製品のセキュリティ強化アップデートについて公表しました。FortiOS、FortiManager、FortiAnalyzer向けの修正版は10月22日に提供すると案内しており、すでに修正版が案内されているFortiMail、FortiAuthenticatorと合わせ、管理者に早期の適用を要請しています。
これらの更新には、同社がフロンティアAIを活用したセキュリティテストで発見した脆弱性への修正が含まれます。Critical(重大)およびHigh(高)の修正を含む一方、個別のCVE番号や攻撃条件などを説明するPSIRTアドバイザリは11月10日に公開する予定です。現時点で今回の修正対象の具体的な悪用事例を公表したものではありません。
Fortinetのセキュリティ強化アップデートのサマリー
- 2026年10月21日、Fortinetの最高情報セキュリティ責任者(CISO)Carl Windsor氏が複数製品向けのセキュリティ強化リリースを発表しました。
- FortiOS、FortiManager、FortiAnalyzerの修正版は10月22日に提供すると案内しています。FortiMailとFortiAuthenticatorにも修正版が案内されています。
- 更新にはCriticalおよびHighの脆弱性修正が含まれ、AI支援のセキュリティテストで検出した問題に対応します。
- FortiOSの修正版は8.0.2、7.6.8、7.4.13、7.2.14以降です。FortiManagerとFortiAnalyzerは8.0.2、7.6.8、7.4.12、7.2.13以降です。
- 個別CVE番号・詳細な脆弱性説明の公開は11月10日を予定しており、公開前でもインターネットに接続された機器の更新を優先するよう推奨しています。
- AIを使った検証にはAnthropic、OpenAI、Google、SpaceXが協力したと説明しています。
- 管理用HTTPS・SSHのアクセス元制限、FortiManager管理画面の外部非公開、管理者MFAなどは更新までの暫定策です。
- FortiSASEは自動更新対象、FortiManager Cloudは手動更新が必要となる場合があり、パブリッククラウド環境は各クラウド事業者の提供手順を確認する必要があります。
FortiOS・FortiManager・FortiAnalyzerの影響バージョンと修正版
Fortinetの10月21日付公式発表で示された対象バージョンは次のとおりです。修正版の提供日は同社の発表に基づくもので、導入環境によってはモデルの対応状況、提供チャネル、アップグレード経路を確認する必要があります。
| 製品 | 影響を受けるバージョン | 修正版 | 公表された提供日 |
|---|---|---|---|
| FortiOS 8.0系 | 8.0.0~8.0.1 | 8.0.2以降 | 10月22日 |
| FortiOS 7.6系 | 7.6.0~7.6.7 | 7.6.8以降 | 10月22日 |
| FortiOS 7.4系 | 7.4.0~7.4.12 | 7.4.13以降 | 10月22日 |
| FortiOS 7.2系 | 7.2.0~7.2.13 | 7.2.14以降 | 10月22日 |
| FortiManager 8.0系 | 8.0.0~8.0.1 | 8.0.2以降 | 10月22日 |
| FortiManager 7.6系 | 7.6.0~7.6.7 | 7.6.8以降 | 10月22日 |
| FortiManager 7.4系 | 7.4.0~7.4.11 | 7.4.12以降 | 10月22日 |
| FortiManager 7.2系 | 7.2.0~7.2.12 | 7.2.13以降 | 10月22日 |
| FortiAnalyzer 8.0系 | 8.0.0~8.0.1 | 8.0.2以降 | 10月22日 |
| FortiAnalyzer 7.6系 | 7.6.0~7.6.7 | 7.6.8以降 | 10月22日 |
| FortiAnalyzer 7.4系 | 7.4.0~7.4.11 | 7.4.12以降 | 10月22日 |
| FortiAnalyzer 7.2系 | 7.2.0~7.2.12 | 7.2.13以降 | 10月22日 |
今回の表にない旧系列については、安全であることを意味しません。サポート状況と移行可能な系列をFortinetのサポート情報で確認する必要があります。
FortiMail・FortiAuthenticatorも対象、FortiMail 7.2系は7.4以降へ移行
Fortinetは、10月22日の一斉更新に先立ってFortiMailとFortiAuthenticatorの修正版も案内しています。これらの製品については、FortiOSなどとは修正版の番号が異なります。
| 製品 | 影響を受けるバージョン | 推奨される修正版・移行先 |
|---|---|---|
| FortiMail 8.0系 | 8.0.0~8.0.1 | 8.0.2以降 |
| FortiMail 7.6系 | 7.6.0~7.6.6 | 7.6.7以降 |
| FortiMail 7.4系 | 7.4.0~7.4.8 | 7.4.9以降 |
| FortiMail 7.2系 | 7.2.0~7.2.9 | 7.4系以降へ移行 |
| FortiAuthenticator 8.0系 | 8.0.0~8.0.3 | 8.0.4以降 |
| FortiAuthenticator 6.6系 | 6.6.0~6.6.10 | 6.6.11以降 |
FortiMail 7.2系については同系列の修正バージョンを示しておらず、7.4系以降への移行を案内しています。個々の製品・環境ごとに、設定の互換性やアップグレード手順を確認してください。
クラウド提供形態にも違いがあります。FortiSASEについては10月22日のリリース前に自動更新する計画、FortiManager Cloudについては手動更新が必要になる場合があると説明しています。パブリッククラウド上の製品イメージはクラウドパートナーのリリース手順に従う必要があります。
AI支援で発見した脆弱性、11月10日までCVE詳細の公表を留保
Fortinetによると、同社のセキュリティテストではフロンティアAIモデルを利用し、ソフトウェアのコード経路、プロトコル処理、設定ロジックを分析しています。この検証を通じて特定した脆弱性が、今回のセキュリティ強化リリースに含まれます。同社はAnthropic、OpenAI、Google、SpaceXに協力への謝意を示しています。
発表時点では修正対象となった個別脆弱性について、CVE番号、CVSSスコア、攻撃の成立条件、具体的な影響を一覧化したPSIRTアドバイザリは公開していません。Fortinetは詳細な公表を2026年11月10日のパッチチューズデーに予定しています。
Fortinetが今回示した「Critical/High」は更新に含まれる修正の深刻度に関する説明です。今回の全製品・全対象バージョンに同一の脆弱性が存在する、あるいは全ての問題が未認証で悪用できるという意味ではありません。また、AIが脆弱性の発見に活用されたことは、AIを使った攻撃や実際の侵害が発生したことを意味しません。
CVE公開前でも早期更新を求める理由、パッチ差分と悪用コードの作成を警戒
Fortinetは、今回の更新を通常の定期メンテナンスではなく、優先的な変更として扱うよう求めています。背景として、更新前後のプログラムを比較する「パッチ差分解析」により、修正箇所から未修正機器の弱点が推定される可能性を挙げました。
同社CISOは、AIを用いたコード解析によって、パッチの解析から攻撃コードの作成までの時間が短縮し得る点や、複数の弱点を組み合わせた攻撃への懸念を説明しています。これは今後の攻撃リスクについての説明であり、今回の修正対象がすでに実際の攻撃に使用されたとの発表ではありません。
個別CVE番号の公開を待って対応対象を抽出する運用では、今回のように製品名と修正版が先に公開された案件を見落とす可能性があります。脆弱性管理の進め方で整理される継続的な資産把握と同様に、製品・系列・稼働バージョンを基準に更新対象を特定する必要があります。
FortiGateなどを運用する情報システム部門の対応
更新対象を洗い出す際は、FortiGateで稼働するFortiOSに加え、管理基盤のFortiManager、ログ分析基盤のFortiAnalyzer、メール関連のFortiMail、認証基盤のFortiAuthenticatorを区別して確認します。インターネット接続が可能な管理インターフェースや外部公開の有無も併せて整理します。
Fortinetが示したアップグレード前後の対応は次のとおりです。
- 稼働バージョンと管理対象台数、外部公開状態を確認し、影響バージョンに該当する機器を抽出する。
- インターネットから到達可能な機器を優先し、保守時間帯、サービス停止への影響、設定バックアップを確認してアップグレードする。
- 修正版をすぐに適用できない場合、管理用HTTPS・SSHへのアクセスを信頼済みIPに限定するか、不要な外部公開を無効化する。FortiManagerの管理インターフェースはインターネットから直接到達できない構成にする。
- 管理者アカウントには固有の強力な認証情報と多要素認証(MFA)を適用する。必要に応じてVPN、SASE、アウトオブバンド管理、仮想パッチを検討する。
- 適用の前後で管理者ログイン履歴、不審な設定変更、管理画面へのアクセスを確認し、変更後の動作とログ取得を検証する。
管理インターフェースへのアクセス制限やMFAは暫定的なリスク低減策であり、脆弱性そのものを修正するわけではありません。更新対象の確定と、実機に適用するアップグレード経路は製品のリリースノート・サポート情報に沿って判断する必要があります。
出典
- フォーティネット、複数製品のセキュリティ強化リリースを発表(2026年10月21日)― Fortinet公式日本語ブログ
- Fortinet Releases Security Hardening Release for Multiple Products(2026年10月21日)― Fortinet公式英語ブログ
- Fortinet PSIRT Advisories ― FortiGuard Labs
関連記事
 宇都宮大学、調査対象者の個人情報が一時的に閲覧可能になり流出の可能性
 Apache SeaTunnelに未認証アクセスの脆弱性(CVE-2025-32896)
 Ivanti Neurons for ITSM(オンプレミス版)に認証バイパス脆弱性(CVE-2025-22462)-早急なパッチ適用を推奨
 WordPressのプラグイン WPformsなどに深刻な脆弱性-7万超のサイトに影響
 ヤマト運輸、元従業員による情報不正持ち出しの調査結果を更新
 n8nの脆弱性のPoCが公開(CVE-2025-68613)
 SolarWinds、認証バイパス/RCEなど複数の重大脆弱性を修正(CVE-2025-40536/40537/40551/40552/40553/40554)
 FFmpeg の MagicYUVデコーダーに深刻な脆弱性 PixelSmash-CVE-2026-8461
 Microsoft、2026年9月の定例パッチでサイバー攻撃への悪用済み ゼロデイ 脆弱性 2件を修正 CVE-2026-81963・CVE-2026-85880

