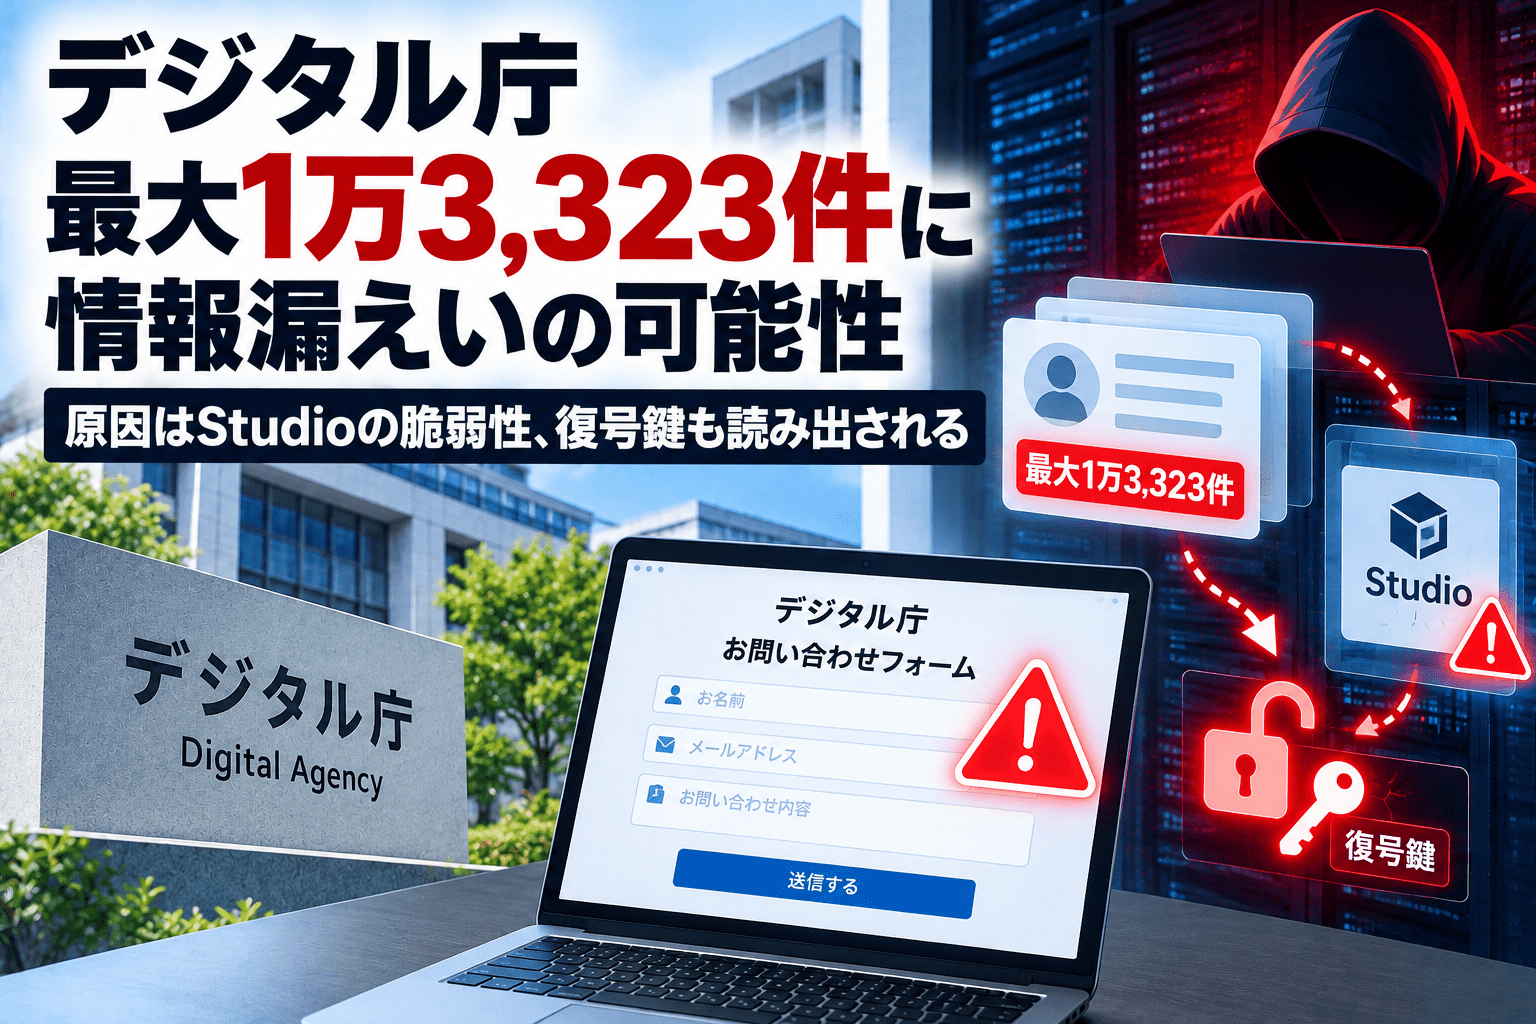
デジタル庁は2026年10月22日、ホームページの一部で利用していたWeb制作サービス「Studio」への不正アクセスに伴い、過去の問い合わせフォームやイベント参加に関する情報が外部に漏えいした可能性があると公表しました。対象になり得るのは、一般的な意見・要望、採用、接種証明書アプリなどに関するフォーム送信情報の最大1万3,323件です。これとは別に、デジタル庁の職員や委託業務従事者のStudioアカウント情報35件も対象となっています。
原因となったのは、Studio株式会社の一部機能に存在した脆弱性を悪用したクラウド環境への不正アクセスです。Studioは、フォーム回答を暗号化して保存していた場合も、その復号に必要な鍵が同じ不正アクセスで読み出されたと説明しています。実際に第三者がフォーム情報を取得した事実は確認されていませんが、取得された可能性を前提に調査と対応が進められています。
問い合わせ内容自体に、行政への相談事項や個人の事情が含まれる場合、氏名やメールアドレスだけが漏れるケースよりも、なりすまし連絡の内容を具体化される危険があります。一方、今回の公表はデジタル庁の行政基幹システムやマイナンバー情報の漏えいを確認したというものではありません。
デジタル庁の情報漏えいの可能性に関するサマリー
- 公表日:2026年10月22日。Studioからデジタル庁への報告は10月16日です。
- 原因:Studioの一部機能の脆弱性を利用した、同社クラウド環境への第三者による不正アクセス。
- デジタル庁のフォーム対象期間:2021年5月から2023年3月まで。
- フォーム等の対象件数:最大1万3,323件。各区分の最大値を合算した数値で、漏えい確定件数や実人数ではありません。
- 別途対象となる情報:デジタル庁職員・委託業務従事者のStudioアカウント情報35件(氏名、メールアドレス)。
- Studioで確認された不正アクセス期間:2026年9月30日~10月1日。外部からデータを取得できる状態は10月14日まで継続していました。
- Studioは10月13~14日に脆弱性の修正と攻撃経路の遮断を完了しました。
- Studioの公表では、暗号化されたフォーム情報の復号に必要な鍵も読み出されたとしています。
- デジタル庁は10月22日時点で、個人情報の悪用などの二次被害は確認していないと説明しています。
対象となる問い合わせフォームと情報の内訳
デジタル庁の公式発表に記載された件数を、問い合わせ内容と情報の種類ごとに整理しました。
| 対象のフォーム・情報 | 対象となり得る最大件数 | 主な情報項目 |
|---|---|---|
| 一般的なご意見・ご要望 | 8,833件 | 氏名、メールアドレス、問い合わせ内容 |
| 採用に関する問い合わせ | 250件 | 氏名、メールアドレス、電話番号、問い合わせ内容 |
| 接種証明書アプリに関する問い合わせ | 3,661件 | 氏名、メールアドレス、問い合わせ内容 |
| マイナちゃんの着ぐるみの借用に関する問い合わせ | 117件 | 氏名、メールアドレス、所属、送付先住所、電話番号など |
| ワークショップ等その他の参加関連 | 462件 | 氏名、メールアドレス、所属、電話番号など |
| フォーム・参加関連の合計(上記5区分) | 13,323件 | 各区分の最大件数の単純合計 |
| Studioアカウント情報(別枠) | 35件 | デジタル庁職員・委託業務従事者の氏名、メールアドレス |
デジタル庁は、最初の4区分にある氏名やメールアドレス等について、任意で記入された場合に限ると説明しています。また、1人が複数回問い合わせた可能性もあるため、1万3,323件をそのまま「1万3,323人が被害を受けた」と読み替えることはできません。Studioアカウント情報35件も、上記フォーム情報と重ねて漏えい確定件数として扱うことは適切ではありません。
原因はStudioの一部機能の脆弱性、デジタル庁への直接侵入とは異なる
Studio株式会社の10月16日の第一報によると、攻撃者は同社が提供するサービスの一部機能の脆弱性を悪用し、クラウド環境に不正アクセスしました。Studioが攻撃を確認できているのは9月30日から10月1日ですが、環境内のデータを外部から取得できる状態は10月14日の対処まで続いていました。10月13日に社内調査で侵害を認識し、翌14日までに原因となった脆弱性を修正、アクセス経路を塞いでいます。
今回のデジタル庁の事案は、Webサイトの一部機能を提供する外部サービスで発生した不正アクセスに起因します。デジタル庁が独自に運用するサーバーへ攻撃者が侵入した、あるいはデジタル庁の全システムが侵害されたという発表ではありません。
Studioが公表しているのは「一部機能の脆弱性」までであり、具体的なCVE番号、攻撃に使われたコード、対象コンポーネントの詳細は示されていません。原因をSQLインジェクションや認証回避などの特定手法に結び付ける根拠はなく、詳細調査が続いています。
なお、デジタル庁が9月11日に公表したガバメントソリューションサービス(GSS)への不正アクセスは、VPN機器の脆弱性が侵入経路となった別の事案です。今回のStudio経由のフォーム情報への影響と混同することはできません。
暗号化されたフォームの回答も、復号鍵が同時に読み出された可能性
Studioは、フォーム送信内容や外部サービスのAPIキー・トークンなどを暗号化して保存していたケースでも、復号に必要な鍵が同じ不正アクセスで読み出されたと説明しています。そのため、保存データが暗号化されていたことだけでは、回答内容を第三者が知り得なかったと判断できません。
この点で分けて考える必要があるのは、「第三者からデータを取得できる状態にあった」という技術的な事実と、「デジタル庁の全問い合わせ内容が実際に持ち出された」という事実認定です。Studioは後者を確認できていない一方、情報を取得されたものとみなして対処しています。
Studioが10月16日に公表した全体の影響範囲には、フォームの回答のほか、ハッシュ化されたアカウントパスワード、CMS・デザイン情報、外部サービスとの連携用認証情報などが含まれます。ただし、これらのすべてがデジタル庁の個別の対象データに含まれているという発表ではありません。デジタル庁が明示したStudioアカウント情報35件についても、項目は氏名とメールアドレスです。
Studioは10月17日に保存データ用の暗号鍵を切り替え、外部連携のAPIキーなどは利用者側で切り替えるよう案内しています。修正や鍵の切り替えは今後の被害防止策であり、それ以前に閲覧・取得された可能性がある情報へのリスクが消滅することを意味しません。
問い合わせ内容が漏えいした場合の危険性、なりすましと個別化された詐欺に注意
問い合わせフォームは、氏名・メールアドレスだけでなく、利用者が自分の事情を説明する自由記述欄を備えていることがあります。今回のデジタル庁の公表にも「問い合わせ内容」が含まれており、内容が知られた場合は、攻撃者が相談の背景を踏まえて信用させるメッセージを作成できるおそれがあります。
| 想定される二次被害の類型 | リスクの具体例 | 事実認定上の注意点 |
|---|---|---|
| デジタル庁・関連機関へのなりすまし | 過去の問い合わせ内容を引用し、確認手続きや回答を装って偽サイトへ誘導 | 今回この手口による被害が発生したと確認されたわけではありません |
| 接種証明書アプリの問い合わせを利用した詐欺 | 過去のアプリ利用や問い合わせを口実としたメール・SMSの送信 | アプリの証明書データや接種記録自体が漏れたとの公表ではありません |
| 採用関連のなりすまし | 選考連絡や追加書類の提出を装い、本人確認情報や認証情報を求める | 採用応募書類全体の漏えいを示すものではありません |
| 所属・住所・連絡先の組み合わせによる標的化 | 氏名、所属、連絡先、送付先などを使った本人・組織向けの偽連絡 | 個々の項目が実際に記入されていたかは区分・回答により異なります |
| 職員・委託業務従事者を狙った標的型連絡 | Studioアカウント情報35件の氏名・メールアドレスを手掛かりとする組織関係者への接触 | 当該35件のパスワードや業務ファイルの流出が公表されたわけではありません |
デジタル庁は10月22日の公式発表で、同庁や関係機関を装った不審なメール、電話、SMSに注意するよう求めています。身に覚えのない案内のリンクや添付ファイルを開かず、認証情報やクレジットカード情報を入力しないよう呼びかけています。また、デジタル庁がこれらの情報をメールや電話で尋ねることはないとしています。
受信した連絡が実際の問い合わせに言及していても、それだけで正規の連絡とは判断できません。必要な場合は、メールの返信先や本文中のURLではなく、デジタル庁の公式サイトに掲載された連絡先から確認する方法が考えられます。
外部SaaSのフォーム情報を管理する組織が確認したいこと
今回の事案では、2021年5月から2023年3月までに入力された情報が2026年の不正アクセスの影響対象となり得ると公表されました。Web制作ツールを利用する企業や自治体の情報システム部門は、公開中のサイトだけでなく、以前利用していたフォームの回答が委託先環境に残っていないかを確認する必要があります。
実務上は、フォームの取得項目と保存期間、自由記述欄に含まれ得る情報、外部SaaSの保管先、管理者アカウント、API連携の権限、事故発生時の報告経路を整理します。脆弱性対応だけでなく、脆弱性管理の運用と優先順位付けを委託先との責任分界に含めて確認することができます。
Studioの事故全体の影響範囲と、パスワード・APIキー・Webhook・Googleスプレッドシート連携などの対応は、Studio不正アクセスの初報と影響情報の整理で詳しく紹介しています。デジタル庁の対象者にとっては、まず今回の公式発表に記載されたフォームの対象期間と入力項目を確認することが、影響の見極めにつながります。
出典
- Studio株式会社における不正アクセスによる個人情報の漏えいの可能性について(2026年10月22日)―デジタル庁
- 【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報、2026年10月16日)―Studio株式会社
- Studioにおける不正アクセスに関するご案内(FAQ・最終更新2026年10月20日)―Studio株式会社
- ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について(2026年9月11日)―デジタル庁
関連記事
 英語学習「abceed(エービーシード)」に不正アクセス、1万834アカウントのメールアドレス・パスワードハッシュが漏洩
 FortiOSの修正済み 脆弱性 CVE-2025-25249がサイバー攻撃に悪用、PivotC2を展開 CISA KEVに追加
 Ivanti Neurons for ITSMに8件の脆弱性、EPMMにも権限昇格 未認証RCEを含む9件を修正(CVE-2026-12744,CVE-2026-12745)他
 中国で複数の邦人拘束が判明、当局への聴取協力のため入国後に拘束された例も レアアース輸出規制の執行強化が生む新たなリスク
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に

