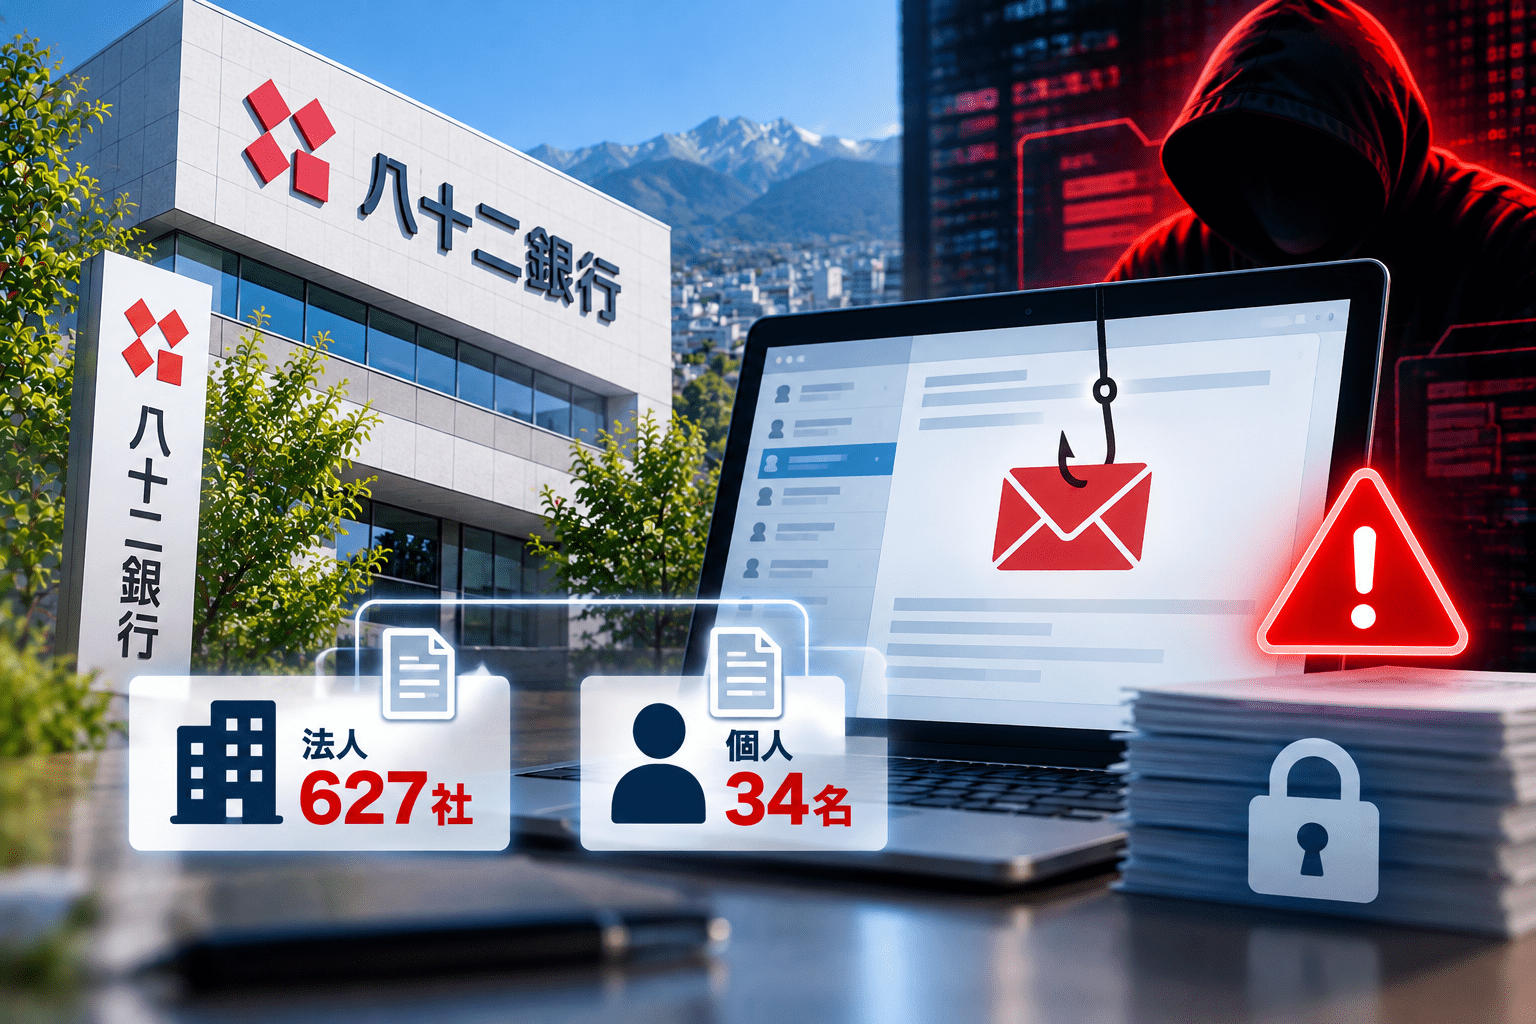
八十二長野銀行は2026年10月19日、職員のメールアカウントへの不正アクセスに関する第2報を公表し、情報漏えいの可能性がある範囲を特定したと発表しました。対象は法人取引先627社、個人34名、その他関係機関11機関です。法人627社のうち531社は社名と海外拠点名、96社は同行との取引に関する情報が対象となっています。
今回の調査で、過去に業務上の接点があった海外企業を装うフィッシングメールを受け、職員が「正規の認証機能を悪用する手口」によって認証操作を行ったことが判明しました。同行は不正アクセスが発生した10月7日中に当該アカウントへのアクセスを遮断しています。口座情報・暗証番号等の漏えいや、他の職員アカウントへの不正アクセスは確認されていません。
八十二長野銀行の不正アクセス第2報のサマリー
- 第2報公表日:2026年10月19日。10月8日の第1報から調査が進展
- 発生日:10月7日。職員1名のメールアカウントに第三者が不正アクセス
- 攻撃のきっかけ:過去に取引上の接点があった海外企業を装うフィッシングメール
- 手口:職員が正規の認証機能を悪用した誘導で認証操作を実施
- 法人取引先:627社(社名・海外拠点名531社、取引に関する情報96社)
- 個人情報:34名の氏名、勤務先名、電話番号、メールアドレス
- その他関係機関:11機関の機関名等およびメールアドレス35件に相当する情報
- 対象となる個人34名、法人96社、関係機関11機関への個別連絡は完了。法人531社への連絡は継続中
- 10月19日時点で不正利用被害の申し出はなく、同行は監視を継続
| 項目 | 公表内容 |
|---|---|
| 発表主体 | 株式会社八十二長野銀行 |
| 不正アクセス発生日 | 2026年10月7日 |
| 第2報公表日 | 2026年10月19日 |
| 侵害された対象 | 職員1名のメールアカウント |
| 攻撃の発端 | 海外企業を装ったフィッシングメール、正規の認証機能を悪用した認証操作 |
| 情報漏えいの可能性がある対象 | 法人取引先627社、個人34名、その他関係機関11機関 |
| 対応 | 10月7日中のアクセス遮断、ログ解析、対象者への個別連絡、再発防止策 |
| 口座情報・暗証番号等 | 漏えいは確認されていない |
海外企業を装ったメールが起点、正規の認証機能を悪用
同行によると、被害に遭った職員は10月7日、以前に業務上の接点があった海外企業を装う相手からフィッシングメールを受信しました。メールを起点に認証操作を行った後、その職員のメールアカウントへ第三者が不正アクセスしたとしています。
重要なのは、同行が攻撃を「正規の認証機能を悪用する手口」と説明している点です。利用者を偽のログイン画面へ誘導してパスワードを盗む方法とは限らず、正規の認証手続きそのものを利用者に操作させる攻撃も想定されます。ただし、同行は具体的な認証方式、使用サービス、OAuthやデバイスコード認証の悪用、MFA回避の有無などを公表しておらず、本件の手口をそれらのいずれかに特定することはできません。
同行は発生当日に不正アクセスを遮断。その後、アクセスログ等を解析して第三者に閲覧されたメールを調べ、メール内の一部情報について漏えいの可能性があると判断しました。不正アクセスが確認されたのは当該職員のアカウントで、別の職員のアカウントへの侵入は確認されていません。
法人627社のうち96社は銀行との取引情報が対象
10月19日の第2報で、影響を受けた可能性がある情報の内訳が明らかになりました。法人取引先の情報については、対象となる情報の種類によって次のように分けられています。
| 情報の区分 | 対象 | 漏えいの可能性がある情報 | 個別連絡 |
|---|---|---|---|
| 法人取引先 | 531社 | 社名、海外拠点名 | 連絡中 |
| 法人取引先 | 96社 | 八十二長野銀行との取引に関する情報 | 完了 |
| 個人情報 | 34名 | 氏名、勤務先名、電話番号、メールアドレス | 完了 |
| その他関係機関 | 11機関 | 機関名等、メールアドレス35件 | 完了 |
法人取引先627社のすべてで詳細な銀行取引情報が対象となったわけではありません。同行が取引に関する情報を対象として示したのは96社で、残る531社については社名と海外拠点名を挙げています。
また、個人34名は上記の法人取引先や関係機関に所属する人の連絡先情報です。10月8日の第1報では「流出した可能性のあるメールアドレス35名」と公表されましたが、第2報は、これがその他関係機関11機関に関連するメールアドレス35件を指すと説明しています。個人34名に35名を加算して「69名」とすることはできません。
同行は、閲覧されたメールの調査から影響範囲を特定したものの、ここに示した全件について第三者へのデータ持ち出しが確定したと説明しているわけではありません。また、新たな情報漏えいの発生も確認されていないとしています。
第1報から変わったのは情報の範囲と攻撃の経緯
10月8日の第1報では、職員のメールアカウントに不正アクセスが発生し、メールアドレス35件相当が漏えいした可能性があると説明されていました。当時は、ほかの情報への影響も調査中でした。初期公表の内容は、八十二長野銀行のメールアカウント不正アクセスに関する第1報で確認できます。
今回の第2報は別の攻撃の発生を伝えるものではなく、同一事案の追加調査結果です。影響がある可能性のある法人・個人・関係機関を整理するとともに、海外企業へのなりすましと職員の認証操作という経緯が新たに明らかになりました。
不正利用の申し出は確認されず、法人531社への連絡を継続
同行によると、10月19日時点で本件に起因する不正利用被害の申し出はありません。対象となる個人34名、取引情報が関係する法人96社、その他関係機関11機関への個別連絡は完了しており、社名・海外拠点名が対象となる法人531社には順次連絡しています。
同行は本件を受けて新たなセキュリティ対策を講じ、システム面の強化や役職員への教育・指導を継続するとしています。問い合わせ先は八十二長野銀行のお客さま相談室(0120-82-8682、音声ガイダンス「5」→「9」、平日9時~17時)です。
情報システム部門が確認したい認証対策と標的型攻撃メール訓練
本件は、外部との連絡が多い職員のメールアカウントが侵害されると、その職員本人だけでなく、メールに含まれる取引先・関係機関の情報まで調査や連絡の対象になり得ることを示しています。以下は一般的な対策の確認項目であり、同行のセキュリティ対策の不備を断定するものではありません。
取引先になりすますメールへの対処では、差出人や文章の不自然さだけでなく、普段の業務で必要な資料確認や認証操作を要求された際に、メールとは別の連絡手段で依頼内容を確かめられるかがポイントです。営業、海外取引、調達、管理部門などを対象にした標的型攻撃メール訓練のシナリオ設計方法では、実際の被害を「なりすまし相手」「要求された操作」「期待する確認行動」に分解して演習へ落とし込む方法を整理しています。
また、訓練の成果はクリック率だけでなく、不審な認証要求に気付いた割合、別経路で確認した割合、CSIRT・情シスへの報告率や報告までの時間で評価できます。標的型攻撃メール訓練の実施方法と効果測定では、こうした行動指標とサービス選定時の確認事項を解説しています。
認証面では、利用者が正規の画面を操作していても第三者が仕掛けた認証フローを承認しないようにする運用と、認証方式そのもののフィッシング耐性を分けて考える必要があります。対応サービスでは、パスキーやFIDO2によるフィッシング耐性のある認証も選択肢になります。ただし、これらの対策を導入すれば今回と同じ手口を必ず阻止できた、とまでは判断できません。
不正アクセスが判明した場合には、アカウント遮断のほか、サインイン履歴、既存セッション・トークン、メール転送設定、外部アプリへの同意、メールボックスの閲覧記録など、利用中のサービスに応じた証跡を確認する必要があります。影響範囲を早期に特定できるよう、取引先情報を含むメールの保存方針と監査ログの保持状況も点検対象となります。
出典
関連記事
 Discord認証ボット「Double Counter」に不正アクセス、メールアドレス100万件やIPアドレス・概略位置情報 2700万件が情報漏洩の恐れ
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表