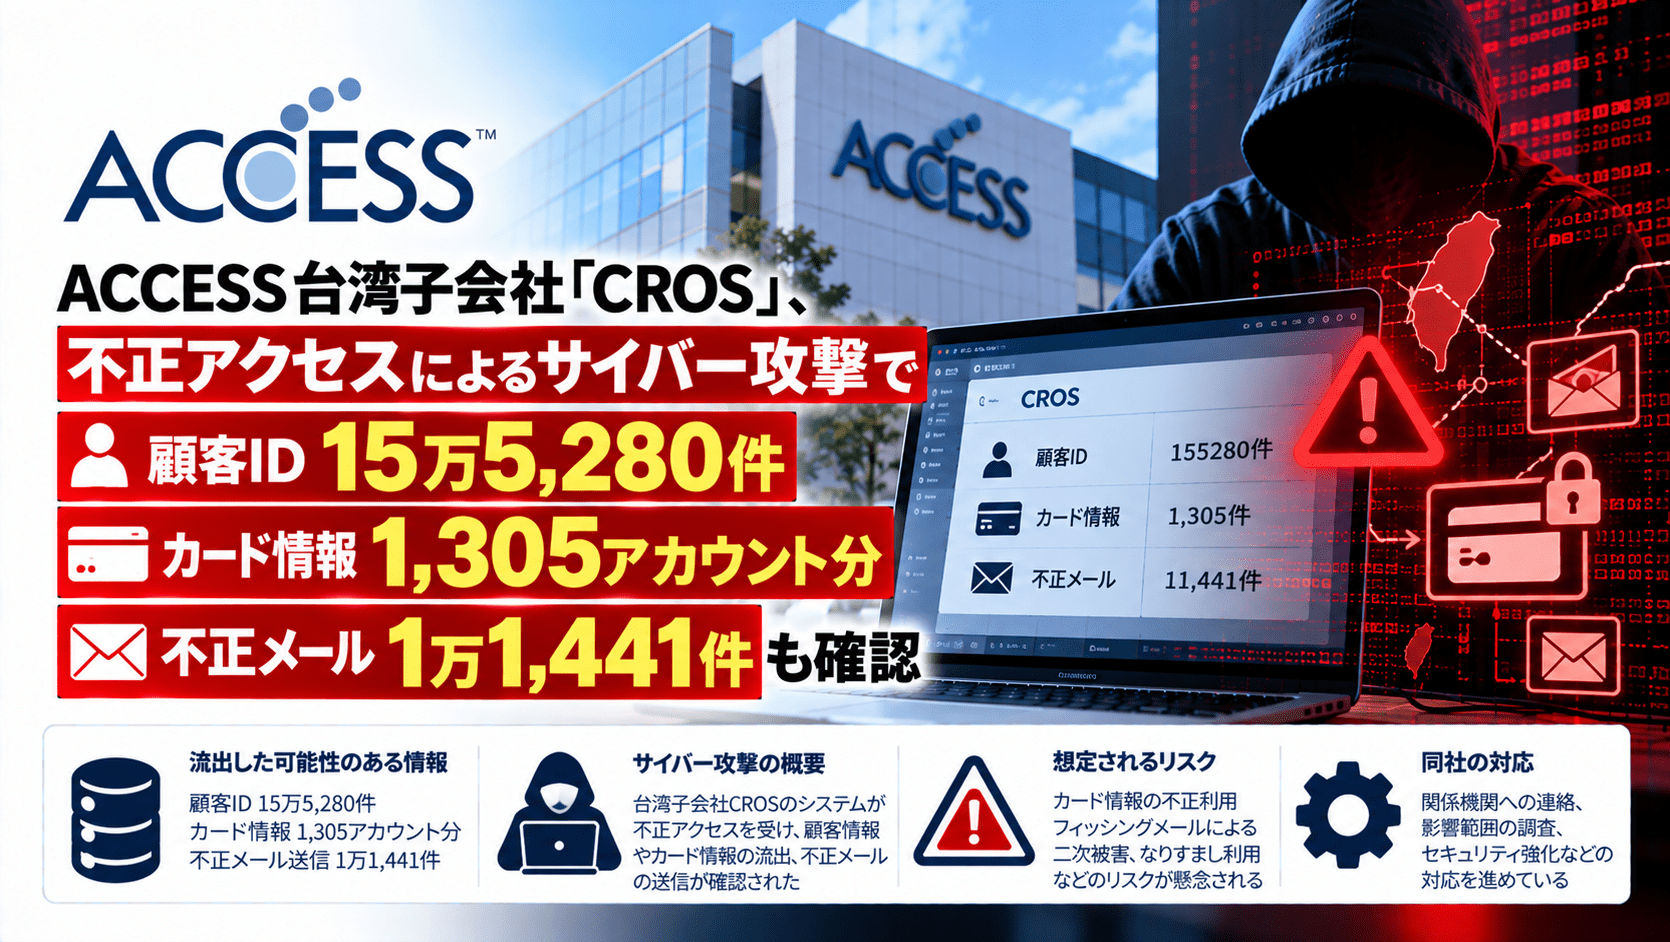
株式会社ACCESS(東証プライム、証券コード4813)は2026年10月15日、連結子会社のACCESS AP TAIWAN Co., Ltd.(AP台湾)が提供するEC事業者向け業務支援サービス「CROS」で第三者による不正アクセスが発生し、通販利用者の個人情報やクレジットカード情報が外部に流出したと発表しました。流出が確認されたのは顧客ID15万5,280件、受注ID23万1,998件、クレジットカード情報1,305アカウント分などです。
不正アクセスは特定の取引先1社向けに提供されたBI(Business Intelligence)ツールを起点としており、窃取されたメール送信サービスの鍵情報を悪用した不正メール1万1,441件の送信も判明しています。決済情報とメール配信基盤の双方に影響が及んだ事案です。
ACCESS子会社「CROS」不正アクセスのサマリー
- 公表日:2026年10月15日17時(株式会社ACCESSの適時開示)
- 対象:AP台湾が海外進出するEC事業者向けに提供する業務支援サービス「CROS」
- 発覚:2026年9月11日、サーバーへの不審なアクセスを検知し、緊急停止・隔離
- 侵入の起点:特定の取引先1社のみに提供したBIツール。アプリケーションレベルで不正アクセスが行われたと判断
- 個人情報:顧客ID15万5,280件、受注ID23万1,998件。氏名、住所、電話番号、メールアドレス、関連する受注情報などが対象
- 対象地域:台湾、香港、マカオ、シンガポール
- カード情報:延べ1,671件、重複登録・複数注文を突合後は1,305アカウント分。うち4件はセキュリティコードを含む全項目、残り1,301件はセキュリティコードを除く情報が流出
- 不正メール:1万1,441件。侵入者が別途用意したリストと、窃取したメール送信サービスの鍵情報を使用したと判断
- 対応:対象サーバーの隔離、送信認証情報とデータベースパスワードの変更、カード情報のマスク処理など。CROS全体の一時停止後、サービスは復旧済み
| 項目 | 公表内容 |
|---|---|
| 公表企業 | 株式会社ACCESS(4813) |
| 被害企業・サービス | ACCESS AP TAIWAN Co., Ltd./CROS |
| 不正アクセス検知日 | 2026年9月11日 |
| 侵入経路 | 特定の取引先向けBIツール(アプリケーションレベルと判断) |
| 漏えいを確認した顧客ID | 155,280件 |
| 漏えいを確認した受注ID | 231,998件 |
| クレジットカード情報 | 延べ1,671件/1,305アカウント分 |
| 不正メール送信 | 11,441件 |
| 影響地域 | 台湾、香港、マカオ、シンガポール |
| 報告・通知 | 対象取引先が個人情報保護委員会への報告などを進め、AP台湾は台湾当局へ報告。消費者への通知は通販サービス事業者から実施 |
顧客ID15万5,280件と受注ID23万1,998件、住所や注文情報が流出
ACCESSの開示によると、第三者はCROSのサーバーを通じて参照できた個人情報や設定情報の一部を取得しました。顧客IDに紐づく氏名、電話番号、住所、メールアドレスと、受注IDに関連する注文情報が対象です。
顧客IDと受注IDは異なる管理単位であり、15万5,280件と23万1,998件を合算した数が漏えいした人数を示すわけではありません。対象者の実人数も、この件数だけからは確定できません。
調査では、不正アクセスの起点となったBIツールは、CROSを利用する取引先のうち特定の1社にだけ提供されたものと判明しています。10月15日時点で、他の取引先に関連する個人情報の流出は確認されていません。また、当該BIツールから参照可能だったデータベース以外への影響や、CROS本体の基盤システムへの直接侵入も検出されていないとしています。
クレジットカード1,305アカウント分が流出、4件はセキュリティコードも対象
今回の公表では、カード関連情報の流出について、延べ1,671件、重複登録・複数注文を突合した後のアカウント件数として1,305件が示されました。対象項目にはカード番号、有効期限、氏名、対象顧客ID、対象受注IDが含まれます。
特に、4件はセキュリティコードを含む全項目が流出しています。残る1,301件については、セキュリティコードを除く情報が流出しました。セキュリティコードが含まれない場合も、カード番号や有効期限などの流出は不正決済のリスクにつながるため、軽視できません。
漏えいしたカード情報は、決済が未完了だった受注に限られると説明されています。ACCESSによると、決済完了時のカード情報は従来から保持していませんでした。今後は、決済未完了の段階でもカード情報を保持しないようCROS本体のプログラムを改修する方針です。
メール送信の鍵情報を悪用、不正メール1万1,441件を送信
個人情報やカード情報の持ち出しに加え、侵入者がメール送信サービスの鍵情報を窃取し、不正メール1万1,441件を送信していたことも確認されました。
ACCESSはメール情報の解析から、不正メールの宛先には今回流出した顧客情報そのものではなく、侵入者が用意した別のリストが使われたと判断しています。したがって、「漏えいした顧客全員に不正メールが届いた」「1万1,441人の顧客情報がメール送信に使われた」とは解釈できません。
メール送信サービスの認証情報が悪用されると、送信元の表示や使用する配信基盤によっては正規業務のメールと誤認されるおそれがあります。ただし、今回の不正メールの具体的な文面や、受信者側に生じた被害の内容は開示されていません。
漏えいした情報が悪用された場合の危険性と利用者が取るべき対策
今回の事案では、氏名・住所・連絡先・受注情報が組み合わさっていることに加え、一部のクレジットカード情報も流出しています。想定されるリスクと対応は次のとおりです。
| 想定されるリスク | 利用者が確認したいこと |
|---|---|
| カード番号・有効期限の悪用による不正決済 | 対象となる可能性がある場合はカード発行会社へ連絡し、利用停止・再発行の要否を相談。利用明細を継続確認する |
| 注文や配送の確認を装うフィッシング | メールやSMSに記載されたリンクから決済情報や認証コードを入力せず、利用した通販サイトの公式窓口へ確認する |
| 氏名・住所・電話番号を利用したなりすまし | 相手が注文内容や登録情報を知っていても、本人確認や追加支払いの要求に応じない |
| メール配信基盤を悪用した不審メール | 送信者名だけで真偽を判断せず、添付ファイルやURLを不用意に開かない |
クレジットカード情報が流出した可能性のある人は、サービス事業者からの通知を確認し、カード発行会社に直接相談してください。特にセキュリティコードを含む情報が流出した4件では、カード会社側の判断に基づき迅速に利用停止や再発行を進める必要があります。4件以外でもカード情報が流出したという事実は変わらないため、セキュリティコードの有無だけで対応不要とは判断できません。
また、不正アクセスの説明や補償を装い、「決済情報の再登録」「本人確認」を促すメールが届く場合があります。攻撃者が顧客情報を不正メール送信に使用したとは確認されていませんが、流出した情報の二次利用には警戒が必要です。個人情報漏えい後の対策を情報の種類別に整理した記事や、フィッシング詐欺の手口と見分け方も参考になります。
BIツールのアクセス権と決済・メール送信の秘密情報が論点
今回の侵入口は、特定の取引先向けBIツールでした。BIツールは売上や顧客データを可視化する目的で利用されますが、接続先データベースへの参照権限が広い場合、侵害時に大量の情報へアクセスされるリスクがあります。今回の発表はアプリケーションレベルでの侵害という判断であり、特定の製品名、CVEや脆弱性の悪用が公表されたわけではありません。
EC事業者やサービス提供企業が確認したいのは、BIツールの利用者認証とアクセス元制限、データベースの参照範囲、決済情報を保持する期間、メール送信サービスや決済事業者の鍵情報の管理方法です。取引先ごとにデータと権限を分離し、一つのアプリケーションが侵害された場合の参照可能範囲を確認する必要があります。ID管理・権限制御の基本や企業の情報漏えい対策と重なる論点です。
AP台湾は、対象サーバーの緊急停止・隔離、メール送信用認証情報の無効化と更新、データベースパスワード変更、稼働中の全クライアントを対象にしたカード情報のマスク処理を実施しました。また、他の取引先も含むCROS全体を一時停止しましたが、現在は復旧済みとしています。決済サービスの秘密鍵更新は一部完了、一部作業中であり、BIツール自体もセキュリティ強化後に再稼働させる予定です。
ACCESSは、対象のサービス事業者が個人情報保護委員会への報告などを進めており、AP台湾も台湾当局に報告したと説明しました。通販利用者への通知は取引先のサービス事業者が行っています。連結業績への影響は軽微と見込むものの、引き続き精査するとしています。
出典
関連記事
 Moxa 産業用アプライアンスに複数の深刻な脆弱性(CVE-2025-6892、-6893、-6894、-6949、-6950)
 React Server ComponentsでDoS脆弱性(CVE-2026-23864)
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円

