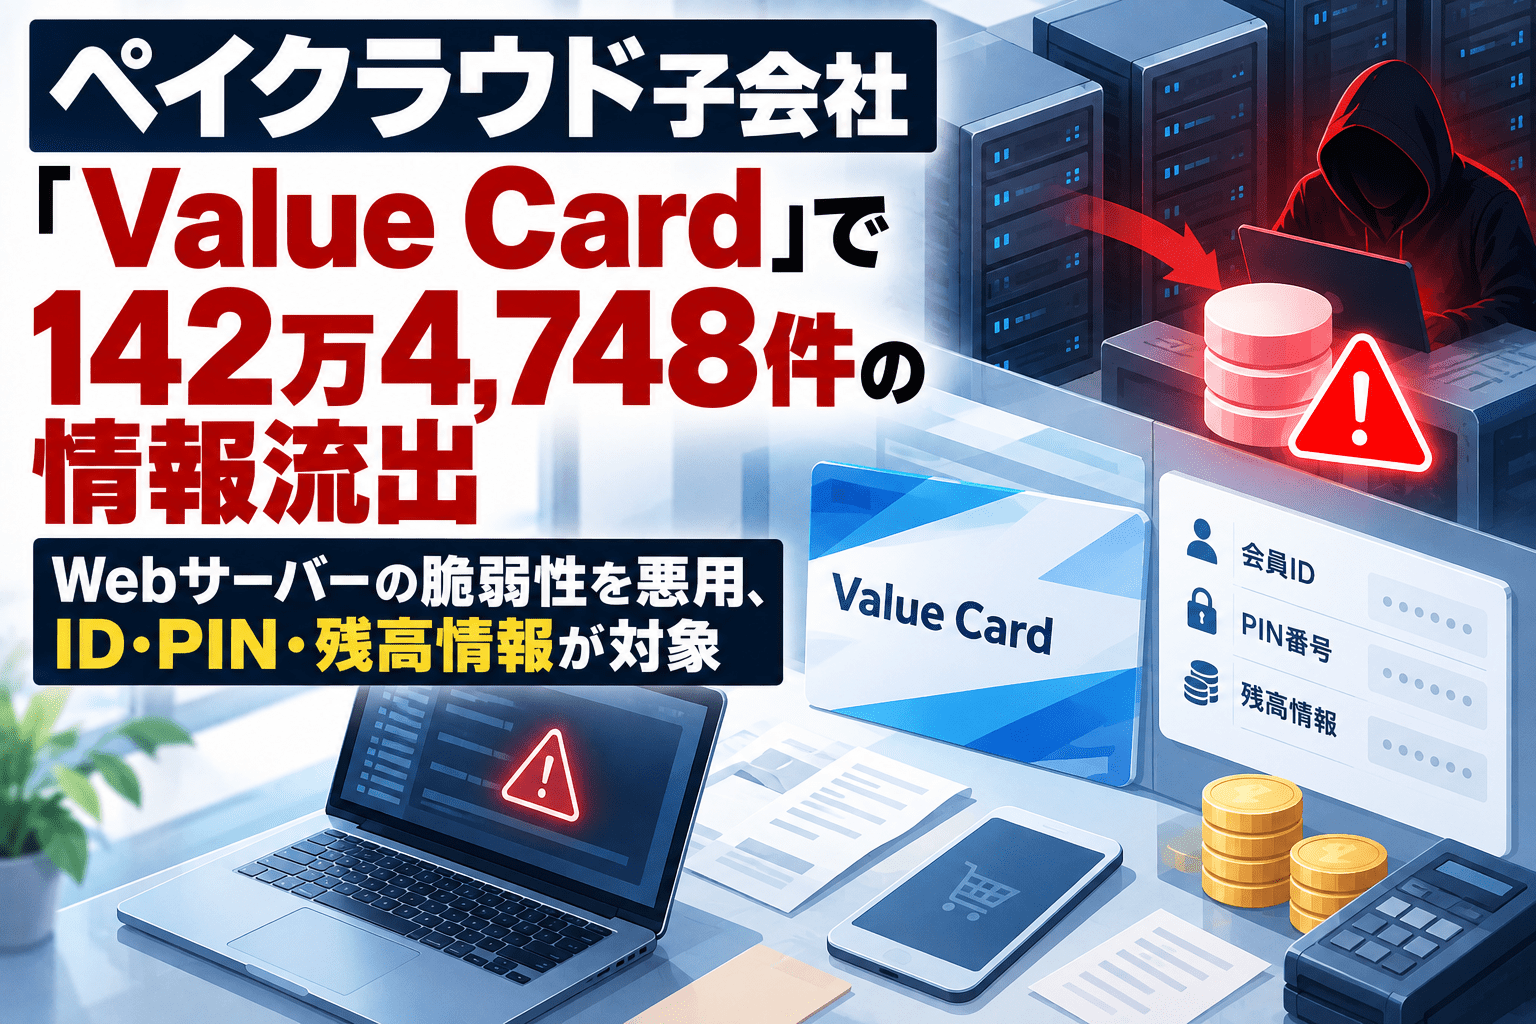
ペイクラウドホールディングス(東証グロース、証券コード4015)は2026年10月23日、連結子会社のバリューデザインが提供するハウス電子マネー発行サービス「Value Card」で第三者による不正アクセスが発生し、ID番号、PIN番号、残高情報の計142万4,748件が外部へ流出したと発表しました。
同社によると、原因は子会社のシステムの一部環境に存在するWebサーバーの脆弱性を悪用されたことです。発行済みIDについて不正利用のおそれがあったものの、必要な対処は実施済みで、10月23日の発表では不正利用による実被害はないとしています。
Value Cardへの不正アクセスのサマリー
- 公表日:2026年10月23日。事案の確認日は10月19日
- 対象:バリューデザインが発行会社へ提供するハウス電子マネー発行サービス「Value Card」
- 流出情報:ID番号、PIN番号、残高情報
- 流出件数:計142万4,748件。発行済みIDが56万9,224件、未発行IDが85万5,524件
- 個人情報:会社は流出対象について「該当なし」と説明
- 原因:Webサーバーの脆弱性を第三者が悪用
- 対応:不正アクセス経路の遮断、被害拡大防止措置、関係機関への報告。全サービスの脆弱性再点検を予定
| 項目 | 公表内容 |
|---|---|
| 公表企業 | ペイクラウドホールディングス株式会社 |
| システム提供会社 | 株式会社バリューデザイン(連結子会社) |
| 対象サービス | Value Card(ハウス電子マネー発行サービス) |
| 事案確認日 | 2026年10月19日 |
| 流出対象 | ID番号、PIN番号、残高情報 |
| 流出件数 | 1,424,748件(発行済み569,224件/未発行855,524件) |
| 原因 | 子会社システムの一部環境におけるWebサーバーの脆弱性の悪用 |
| 不正利用の実被害 | 同社発表ではなし。発行済みIDへの不正利用対策は実施済み |
| 今後の対応 | 外部専門機関と連携した全サービスの脆弱性再点検、管理体制強化 |
発行済み約57万件、未発行約86万件のID・PIN・残高情報が流出
今回流出したのは、電子マネーの利用に関わるID番号、PIN番号、残高情報です。142万4,748件のうち、56万9,224件が発行済みID、85万5,524件が未発行IDでした。会社は未発行IDを、最終ユーザーによる購入前のIDと定義しています。
件数はIDの数であり、同数の顧客の個人情報が流出したという意味ではありません。会社は個人情報について「該当なし」としています。ただし、氏名や住所が含まれない場合でも、IDとPINが組み合わさって流出すれば、利用可能な残高を不正に操作されるリスクがあります。
ペイクラウドホールディングスは、発行済みIDに不正利用のおそれがあったと説明しつつ、既に対策を実施したとしています。一部の利用者には対処に伴う不便が生じる場合があります。具体的な利用方法や手続きへの影響は、各発行会社からの案内を確認する必要があります。
モスカードの113万3,070件流出も公表 件数の単純合算はできず
バリューデザインにサーバーの運用・保守を委託するモスフードサービスも10月23日、プリペイドカード「モスカード」のカード番号、PIN番号、残高情報113万3,070件が流出したと発表しました。同社によると、委託先は10月14日から18日にかけて不審なアクセスなどを検知し、対象カードのPIN番号を強制変更しています。
モスカードの公表値とペイクラウドグループの「Value Card」全体に関する公表値は、集計主体と対象範囲が異なります。両者を足し合わせて被害総数とすることはできません。モスカード固有の検知経緯、利用者への案内、PIN変更に伴う影響は、セキュリティ対策Labのモスカード113万3,070件流出の記事で詳しく報じています。
原因はWebサーバーの脆弱性悪用 前日にはPHP2Shell対策で一部サービス停止を公表
ペイクラウドホールディングスは不正アクセスの原因について、バリューデザインのシステムの一部環境でWebサーバーの脆弱性を第三者に悪用されたと説明しています。10月23日の開示資料に、悪用された製品名、ソフトウェアのバージョン、CVE番号は記載されていません。
一方、同グループは前日の10月22日、PHPの重大脆弱性「CVE-2026-109618」「CVE-2026-109619」(通称PHP2Shell)への予防的な対応として、バリューデザインの一部サービスを一時停止すると発表していました。バリューデザインの案内では「アララ キャッシュレス」とオンラインチャージサービスを停止対象に挙げる一方、バリューカードASPサービスは稼働していると説明しています。
ただし、10月22日の予防的なサービス停止と、10月23日に公表された不正アクセスの原因が同一であるとは発表されていません。今回の攻撃をPHP2Shellによるものと断定する根拠はありません。PHP2Shellの影響製品や対応状況は、LabのPHP2Shell(CVE-2026-109618/CVE-2026-109619)解説記事にまとめています。
不正アクセス経路を遮断、全サービスで脆弱性を再点検へ
同社は事案判明後、不正アクセス経路を速やかに遮断し、被害拡大の防止措置を実施したとしています。関係機関への報告も済ませています。
子会社のバリューデザインは、不正アクセスを確認した一部の導入企業へ対応状況を適宜報告していると発表しました。ペイクラウドグループは今後、外部の専門機関と連携して全サービスの脆弱性箇所を再点検し、セキュリティ管理体制を強化する方針です。攻撃に関する情報も、導入企業や関係機関と共有するとしています。
10月23日時点で、発表された事象以外の不正アクセスによる影響は確認されていません。業績への影響については精査中で、開示が必要な事項が生じた場合に公表するとしています。
電子マネー・ポイント基盤の運用企業が確認したいこと
プリペイドカードなどの残高を管理するシステムでは、個人情報の有無だけで被害を評価できません。ID、PIN、残高情報を扱う処理系を、顧客情報データベースと同様に保護する必要があります。
運用部門は、まず自社サービスと委託先が管理するWebサーバー、アプリケーション、ライブラリの構成と稼働バージョンを把握し、事業停止時の影響が大きい決済・チャージ・残高照会などの機能を特定します。そのうえで、修正プログラムの確認、更新担当者、テスト日、適用日、復旧手順を決めておくことで、緊急の脆弱性公表時にも対応順序を判断しやすくなります。複数システムの修正優先順位を整理する方法は、脆弱性管理の基本でも解説しています。
また、PINや認証情報の失効・再発行を広い範囲で実施できるか、不審な残高移動を検知できるか、委託先での障害や不正アクセスが判明した際に導入企業へどの時点で通知するかを確認する必要があります。対策により通常のチャージや残高照会が止まる場合を想定し、代替の顧客案内とサービス再開条件も事前に取り決めておくことが実務上の課題となります。
出典
- 当社連結子会社が提供するシステムへの不正アクセスに関するお知らせ(2026年10月23日)― ペイクラウドホールディングス
- 当社提供システムへの不正アクセスに関するお知らせ(2026年10月23日)― バリューデザイン
- 当社連結子会社に関しPHPの重大な脆弱性への対応に伴う一部サービスの一時停止に関するお知らせ(2026年10月22日)― ペイクラウドホールディングス
- PHPの重大な脆弱性への対応に伴う一部サービスの一時停止に関するお知らせ(2026年10月22日)― バリューデザイン
- 第三者の不正アクセスに伴うモスカード情報の流出について(2026年10月23日)― モスバーガー
関連記事
 『奉行クラウド』『奉行クラウドEdge』がDDos攻撃で一時的に障害が発生
 福島県警、19歳少年を不正アクセス容疑で逮捕 顧客5人のID・パスワードでeSIM不正取得か
 XZ Utilsにバックドアが仕込まれていた (CVE-2024-3094)
 NEC「Aterm」シリーズのルーターで複数の脆弱性 不正アクセスで権限乗っ取りの可能性も
 バッファロー製Wi-Fi ルーターで複数の脆弱性(JVN#58236836、CVE-2024-23486、CVE-2024-26023)
 Rust PHP Node.js Haskellなど複数のプログラミング言語に影響するWindows環境の引数エスケープ処理に関する脆弱性が発生
 PuTTY(パティ)で深刻な脆弱性が発生(CVE-2024-31497)
 AWSとGoogle CloudのCLIツールで情報漏洩の脆弱性 LeakyCLIが発生
LINE client for iOSにおけるサーバ証明書の検証不備の脆弱性 JVNVU#91696361(CWE-295、CVE-2023-5554)

