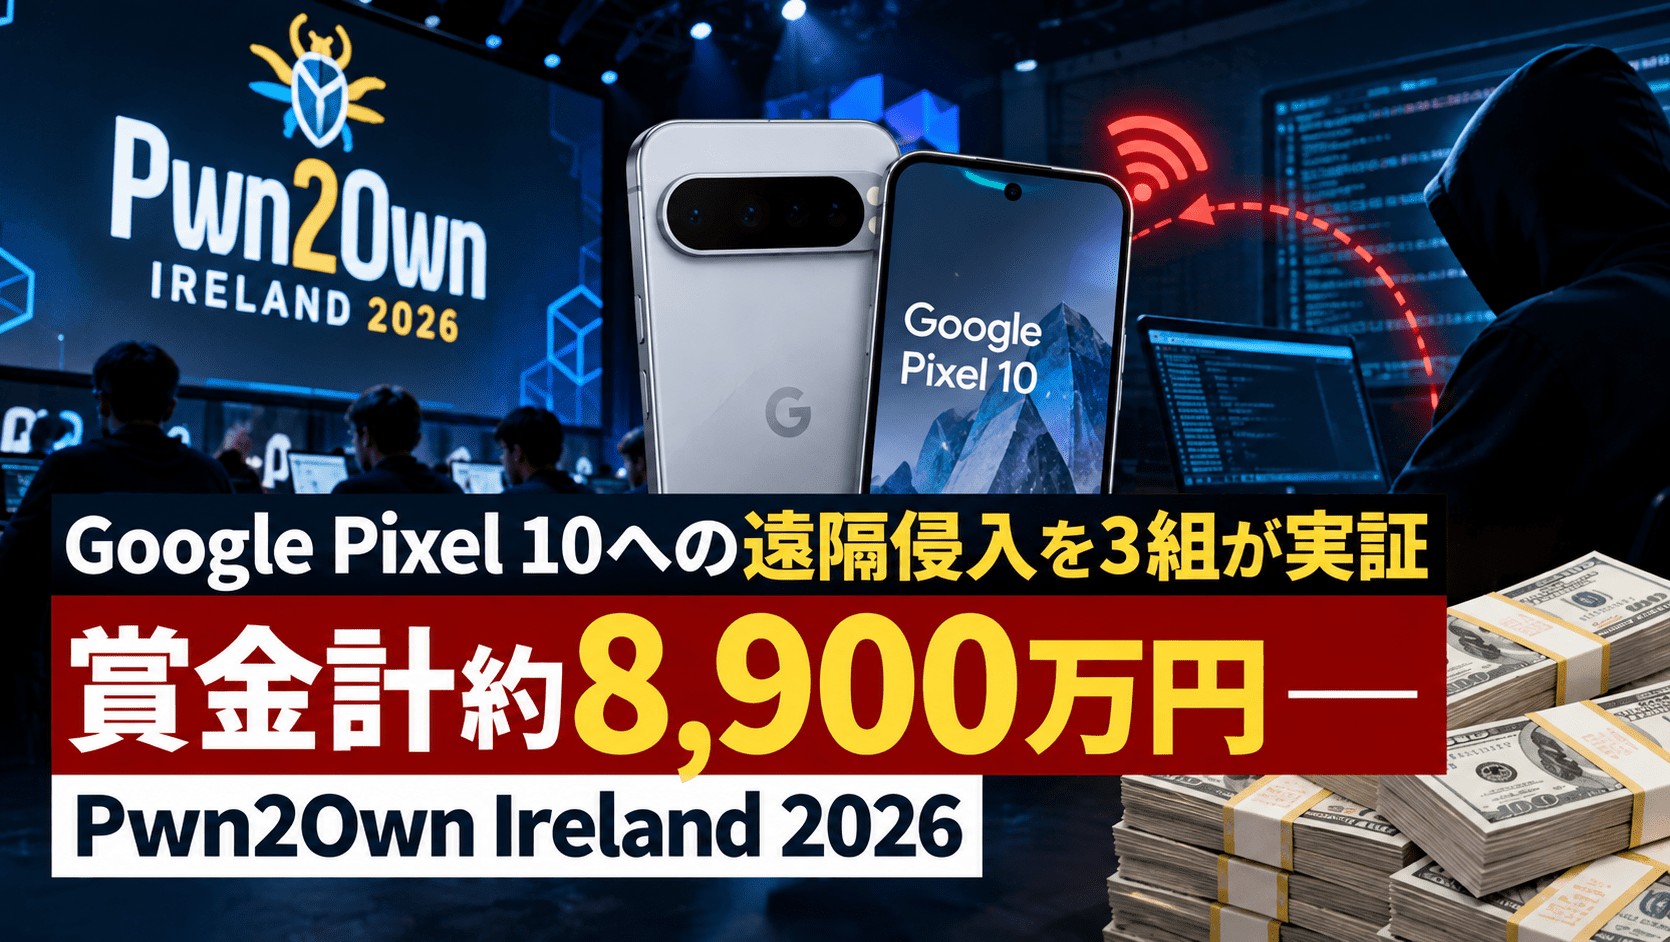
アイルランドで開催された脆弱性発見コンテスト「Pwn2Own Ireland 2026」で、Googleのスマートフォン「Pixel 10」に対する遠隔侵入の実証が3件成功しました。主催者のZero Day Initiative(ZDI)が2026年10月8日に公表した結果によると、研究チームに支払われる賞金は合計56万2,500ドル(約8,897万円)に達しました。
最高額となったのはIkotas Labsによる複数の脆弱性を組み合わせた侵入実証で、30万ドル(約4,745万円)の賞金を獲得しました。ほかの2件では、主催者がすでに把握していた脆弱性との重複(collision)や新規のゼロデイ脆弱性を含む攻撃が確認されています。
※円換算は2026年10月12日に公表された1米ドル=158.17円(対顧客電信仲値・TTM)を使用した参考額です。賞金の公式金額は米ドルで、円表示は概算です。
今回の成功は、研究者が管理された競技環境で攻撃を実証したものです。一般利用者のPixel 10が実際に攻撃されたことや、実証された脆弱性がすでに修正されたことを意味するものではありません。
Pwn2Own Ireland 2026の結果サマリー
- 大会は2026年10月6日からアイルランド・コークで開催され、スマートフォン、スマートホーム機器、プリンター、AI関連システムなどを対象としました。
- 10月8日、Pixel 10の遠隔侵入実証が3件成功しました。
- 成功した3組への賞金は合計56万2,500ドル(約8,897万円)です。
- Ikotas Labsは複数の脆弱性を組み合わせ、30万ドル(約4,745万円)を獲得しました。
- XintのTim Becker氏とYves Bieri氏は、既知の脆弱性との重複を含む実証で15万ドル(約2,373万円)を獲得しました。
- Dimitrios Valsamaras氏、Ken Gannon氏、Tenia Valsamara氏のチームは、新規ゼロデイと既知の脆弱性との重複を組み合わせ、11万2,500ドル(約1,779万円)を獲得しました。
- 個別のCVE番号、侵入手順、悪用されたコンポーネントの詳細は、10月12日時点で主催者の結果発表には記載されていません。
Pixel 10への3件の遠隔侵入実証と賞金額
主催者ZDIが10月8日に公表した3件の結果は次のとおりです。
| 研究者・チーム | ZDIが公表した実証内容 | 獲得賞金 |
|---|---|---|
| Ikotas Labs | 複数の脆弱性を連鎖させてPixel 10への侵入に成功 | 300,000ドル(約4,745万円) |
| Tim Becker氏・Yves Bieri氏(Xint) | 既知の脆弱性との重複がある単一の脆弱性を利用して遠隔侵入に成功 | 150,000ドル(約2,373万円) |
| Dimitrios Valsamaras氏・Ken Gannon氏・Tenia Valsamara氏 | 2件の脆弱性を組み合わせた攻撃。うち1件がゼロデイ、1件が重複 | 112,500ドル(約1,779万円) |
| 合計 | 3件の侵入実証 | 562,500ドル(約8,897万円) |
ZDIはIkotas Labsの結果にも「SUCCESS / COLLISION」という区分を付けていますが、同チームには最高額の30万ドル(約4,745万円)が支払われると発表しました。一方、Xintと3組目のチームには、重複する脆弱性を含むことなどを反映した賞金額が提示されています。
「collision」は脆弱性報告の重複を示す大会上の表現であり、必ずしもすでに一般公開され、修正済みの脆弱性を意味しません。今回の3件すべてが、互いに独立した完全新規のゼロデイだけで構成されていたわけではありません。
「遠隔侵入」の条件と公開されている技術情報
ZDIの公式競技規則では、Pixel 10の遠隔攻撃部門に対する最高賞金を30万ドル(約4,745万円)と定めています。遠隔攻撃は、標準ブラウザでWebコンテンツを開くか、NFC、Wi-Fi、Bluetooth、ベースバンド通信のいずれかを経由して端末を侵害する方式が対象です。
ただし、この定義は大会で認められる攻撃経路を示したものです。今回成功した3組が実際にどの経路を使ったかは、ZDIの結果発表だけでは特定できません。「リンクをクリックしなくても乗っ取れる」「Bluetoothだけで侵入した」といった個別の攻撃条件まで断定することはできません。
また、主催者は脆弱性の構成要素や実証結果の概要を公表していますが、具体的なCVE番号や技術的な再現情報は示していません。既知の脆弱性との重複があるという発表も、個別の脆弱性が現在も悪用可能であることを直接示すものではありません。
Googleの10月更新で今回の脆弱性は修正されたのか
Googleは大会と同じ週の10月6日に「Pixel Update Bulletin—October 2026」を公開し、Pixel向けのセキュリティ更新を案内しています。2026-10-05以降のパッチレベルでは、この公開情報と10月のAndroidセキュリティ情報に記載された問題に対処すると説明しています。
ただし、Pixel向けの10月更新情報は、10月8日のPwn2Own実証より前に公開されたものです。ZDIが発表した攻撃で使用された脆弱性と、Googleの10月更新に掲載されたCVEとの対応関係は公表されていません。そのため、今回実証された攻撃が10月6日の更新で修正済みだと判断することはできません。
10月12日時点では、今回の研究結果に対応するGoogleの追加アドバイザリや修正状況の公表を確認する必要がある段階です。利用者側では、提供されている最新の更新を適用しつつ、今後の公式アドバイザリを追跡することが現実的な対応となります。
AIインフラやコーディングエージェントも検証対象に
Pwn2Own Ireland 2026ではスマートフォンだけでなく、AI基盤や開発支援ツールも対象となりました。
ZDIの10月6日付結果によれば、Ikotas LabsはOpenAI Codexへの攻撃実証にも成功し、引数インジェクション(argument injection)に関する脆弱性で4万ドル(約633万円)を獲得しています。同日にはVinSOCの研究チームがOracle Autonomous AI Databaseを複数の脆弱性の連鎖で侵害し、4万ドル(約633万円)を獲得しました。
こうした競技結果は、スマートフォンのOSだけでなく、AIを利用した開発・業務支援ツールやデータ基盤についても、脆弱性の発見と修正が必要であることを示しています。ただし、これらはそれぞれ異なる製品・攻撃条件による実証です。
企業の情報システム部門が確認したい点
Pixel 10などのAndroid端末を業務利用している企業では、管理対象端末の機種、Androidのバージョン、セキュリティパッチレベルを把握し、配信済みの更新を適用する運用を確認します。Googleの公式ヘルプによると、Pixel端末は「設定」から「システム」→「ソフトウェア アップデート」で更新状況を確認できます。
今回の競技結果を受けて、すべてのPixel 10を侵害済みと判断したり、特定の機能を一律停止したりする根拠は公表されていません。一方、追加の脆弱性情報や修正版が公開された際に、管理端末への影響と更新の適用状況を速やかに照合できる状態にしておくことができます。
OSやアプリの更新状況を把握し、公開された脆弱性の影響範囲と対処状況を継続して管理する方法は、脆弱性管理の運用プロセスでも解説しています。
出典
- Pwn2Own Ireland 2026 – Day Three Results & Master of Pwn(2026年10月8日)― Zero Day Initiative
- Pwn2Own Ireland 2026 – Day One Results(2026年10月6日)― Zero Day Initiative
- Pwn2Own Ireland 2026 Rules ― Zero Day Initiative
- Pixel Update Bulletin—October 2026(2026年10月6日)― Google
- Android のバージョンを確認して更新する ― Google Pixel ヘルプ
- 為替レートについて(2026年10月12日、1米ドル=158.17円)― T&Dフィナンシャル生命
関連記事
 TP-Link、VIGI監視カメラの認証回避が可能になる脆弱性-CVE-2026-0629
 長崎平和祈念式典、台湾代表団が座席配置に抗議し欠席 地方自治体の儀礼運営に及ぶ「台湾の国際的地位」をめぐる摩擦
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)
 SolarWinds Serv-Uが4件の重大な脆弱性を修正(CVE-2025-40538 / 40539 / 40540 / 40541)
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 警察庁が特殊詐欺対策アプリの推奨制度を開始 国際電話ブロックで犯人とつながらない設計へ
 悪意あるEdge拡張機能「Edgecution」を利用したランサムウェアの拡散キャンペーン
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避

