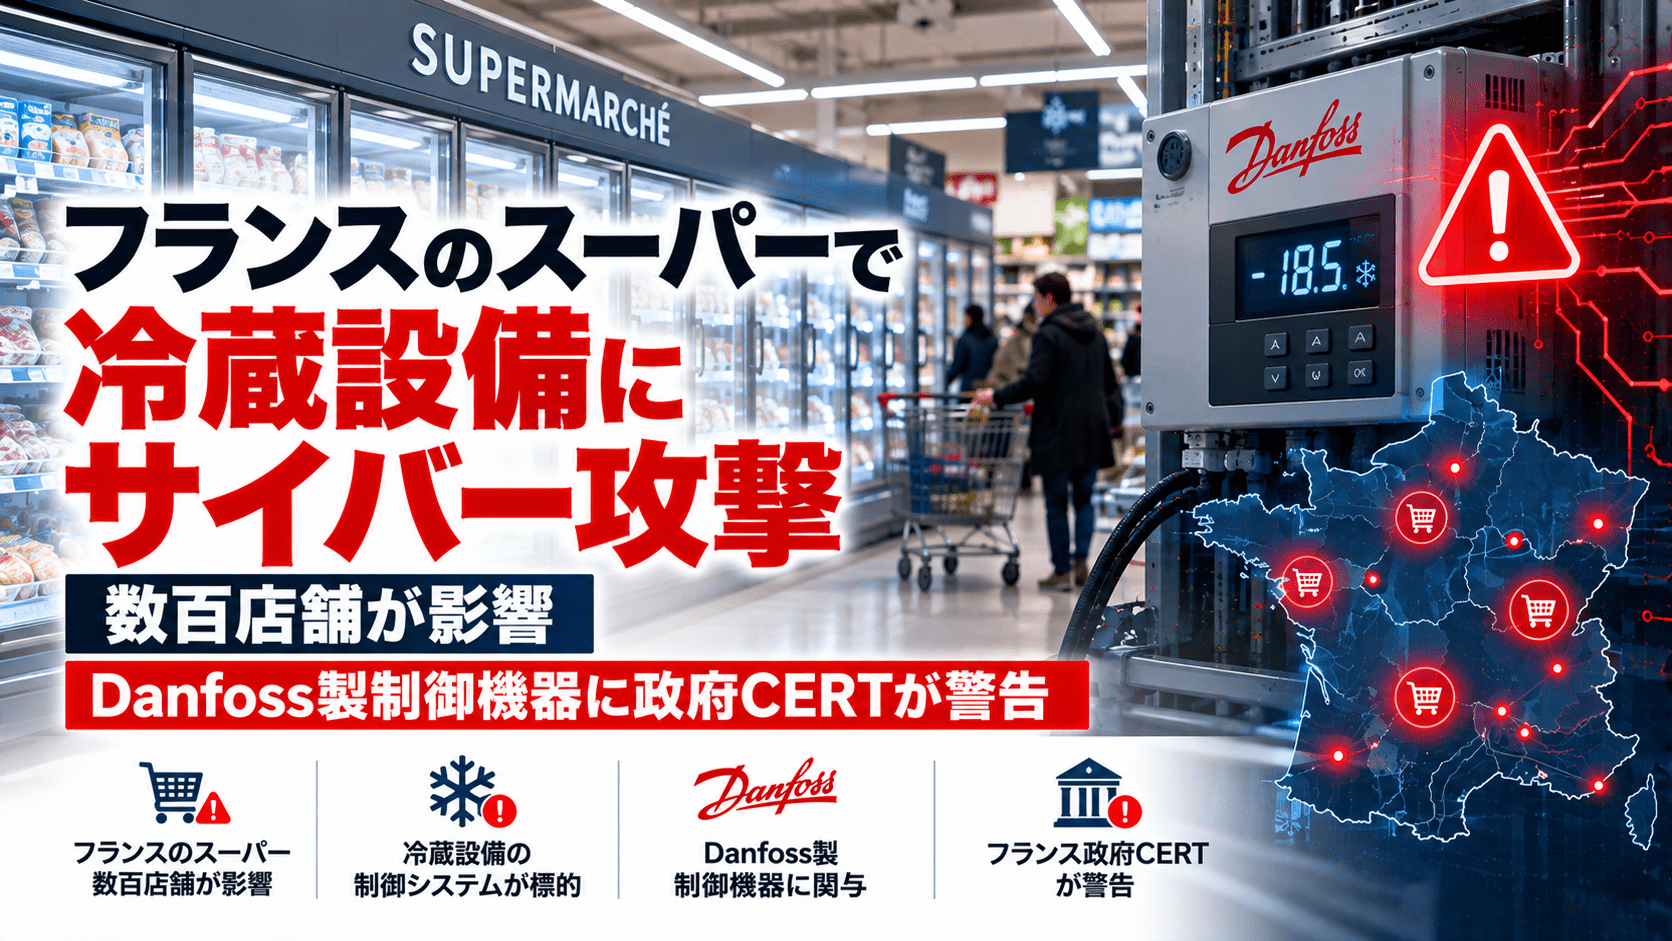
フランスのスーパーマーケット各社で2026年10月11日夜から12日にかけて、冷蔵・冷凍設備の温度が外部から不正に変更され、生鮮食品や冷凍食品の廃棄が相次ぎました。Intermarché(アンテルマルシェ)、Coopérative U、Carrefour、E.Leclercなどの店舗に影響が及んでいます。
フランス国家情報システムセキュリティ庁(ANSSI)のCERT-FRは10月12日、冷凍冷蔵設備の管理に使われるDanfoss製のAK-SM/AK-SCシリーズで多数の侵害を把握していると公表しました。今回の事案は、店舗の情報システムだけでなく、実際の食品保存温度を制御する設備が攻撃対象となった点に特徴があります。
フランスの冷蔵設備サイバー攻撃のサマリー
- 発生時期:2026年10月11日夜から12日にかけて(現地時間)
- 影響:複数の食品小売チェーンで冷蔵・冷凍ケースの温度上昇、販売停止、食品廃棄が発生
- 被害範囲:複数チェーンの数百店舗。集計時点とブランド区分により報告数に違いがある
- 制御機器:フランスのCERT-FRがDanfossのAK-SM/AK-SCシリーズに対する多数の侵害を確認
- メーカー説明:Danfossはフランスの被害機器の一部に古いファームウェアが使われていたと説明
- 当局対応:パリ検察が捜査に着手し、設備被害と食品損失・火災との関連を調査
- 緊急措置:CERT-FRは管理インターフェースの外部公開停止、アクセス制限、侵害時の初期化・更新などを勧告
IntermarchéやCarrefourなど、複数の小売チェーンに波及
Reutersが10月12日に各社の説明を取材したところ、Intermarchéを展開するLes Mousquetairesは約150店舗への影響を報告しました。該当店舗では冷蔵設備の温度が約6時間にわたり最大50度まで上昇し、安全上の理由から対象食品を廃棄したとしています。同報道ではCarrefourが約80店舗の被害を認め、Monoprixも全店舗のおよそ5%に影響があったと説明しています。
AFPが店舗側から得た情報では、IntermarchéとNettoを合わせて少なくとも300店舗、Coopérative Uで100店舗超が影響を受け、E.Leclercの一部店舗でも障害が確認されています。報告時点と対象ブランドが異なるため、ReutersとAFPの数字を単純に合算して全体の被害店舗数とはできません。
Coopérative Uのドミニク・シェルシェCEOは、複数店舗の冷却設備が攻撃を受けたことを認め、専門の保守事業者と協力して復旧を進めていると説明しました。Intermarché側も、冷蔵・冷凍ショーケースから商品を撤去する措置を取っています。
パリ検察は、各チェーンの被害状況を調べるとともに、食品の損失や報告された火災と今回の攻撃との関連を捜査しています。したがって、火災のすべてが攻撃によって引き起こされたと確定したわけではありません。
フランスCERT-FRがDanfossのAK-SM/AK-SCに緊急警告
フランス政府のCERT-FRは10月12日、警告文書「CERTFR-2026-ALE-012」を公開しました。文書ではDanfossのAK-SMおよびAK-SCシリーズで多数の侵害を把握していると明記し、インターネット上に管理インターフェースを公開する運用を問題視しています。
同機器は、スーパーや冷蔵倉庫などで複数の冷却設備をまとめて監視・制御するために使われるシステムです。遠隔保守によって設定を変更できる利点がある一方、管理画面への不正アクセスが温度設定などの設備運用に直結する構造でもあります。
CERT-FRが示した当面の対策は、対象機器へのインターネット経由のアクセスを遮断するか、信頼できる通信元だけに制限することです。侵害が疑われる機器については、保守事業者だけがアクセスできるよう通信を絞り、機器の工場出荷状態への初期化、利用可能なセキュリティ修正の適用、認証情報の変更、アカウント確認、機器の再設定を勧告しています。
なお、これらは侵害時の復旧措置です。初期化や再設定が店舗の冷却運転に与える影響もあるため、実施時は設備担当者と保守事業者による安全確認を伴います。
Danfossは旧型機器のサポート終了を以前から案内
DanfossはAFPに対し、影響を受けた機器として「AK-SM800」と「AK-SC355」を挙げ、古いファームウェアを使用した機器が含まれていると説明しています。
同社は2025年10月の技術情報でも、AK-SM800は2021年5月に製品寿命終了(EOL)となったと明記していました。AK-SC355もサポート終了対象に含まれ、メーカーはこうした旧製品を現行製品へ移行するよう呼びかけています。
保守終了機器は、攻撃手法が新たに判明しても修正プログラムの提供を受けられない場合があります。今回のように委託先が設備を遠隔保守する環境では、店舗側のPCやサーバーだけを管理しても、冷却設備に残った古いコントローラーを把握できない可能性があります。
過去に公表されたAK-SM800Aの脆弱性との関係
今回の攻撃とは別に、セキュリティ企業Clarotyの研究チームTeam82は2026年8月、Danfossの「AK-SM800A」に存在する複数の脆弱性について研究結果を公表しています。Danfossも製品別の修正情報を公開しています。
| CVE | 内容 | メーカーが示す影響範囲と対策 |
|---|---|---|
| CVE-2025-41450 | 認証処理の不備 | AK-SM8xxAシリーズのバージョン4.2未満。4.2で修正 |
| CVE-2025-41451 | 認証後に悪用できるOSコマンドインジェクション | 同シリーズの4.3.1未満。4.3.1で修正 |
| CVE-2025-41452 | 認証後にWeb管理機能のサービス妨害を生じさせ得る設定操作の不備 | 同シリーズの4.3.1未満。4.3.1で修正 |
ここで区別したいのは、旧型の「AK-SM800」と、修正版が提供されている「AK-SM800A」は異なる製品系列だという点です。CERT-FRが確認した今回の侵害について、これら3件のCVEが実際に悪用されたと当局が認定したわけではありません。公開済みの脆弱性情報だけを根拠に攻撃経路を断定することはできません。
小売・食品・物流企業が確認する管理項目
この事例で確認したいのは、冷凍冷蔵設備が正常に冷えるかという機械保守だけではありません。設備の温度設定を変更できる管理システムに、どこから、誰が、どの認証情報を使ってアクセスできるかも管理対象になります。
情報システム部門と設備管理部門では、まず冷却・空調・倉庫管理などの制御機器の型番、ソフトウェア版数、サポート期限、管理画面の公開状況を照合する必要があります。外部保守事業者が使う接続経路についても、接続先、許可されたIPアドレス、認証方法、作業記録、緊急停止手順を確認します。
次に、異常な温度変更や一斉除霜などが起きた場合、現場の担当者が異常を検知し、遠隔操作を遮断し、温度を回復させ、販売可否を判断できる手順を設けます。復旧判断はサイバーセキュリティ担当者だけで完結せず、食品の安全を評価する品質管理部門とも連携します。
セキュリティ対策Labでは、半導体工場向けOTセキュリティガイドラインの構成とIT/OT分離を取り上げています。産業は異なりますが、設備ネットワークの区分と管理経路の把握という論点は共通します。
また、日本国内では2026年7月、ニチレイへのサイバー攻撃で冷蔵倉庫の入出庫や冷凍食品の出荷に影響が発生しました。ただし、こちらは物流業務システムの停止が中心で、フランスのように冷却機器の温度を不正変更された事例と同一の攻撃手法ではありません。
出典
- Incident de sécurité ciblant les Danfoss série AK-SM et AK-SC(CERTFR-2026-ALE-012、2026年10月12日)– フランスCERT-FR/ANSSI
- Tech Insider October 2025 – Danfoss(旧製品のサポート終了・移行案内)
- Danfoss Security Advisory DSA-2025-03-01(CVE-2025-41450)– Danfoss
- Danfoss Security Advisory DSA-2025-08-01(CVE-2025-41451、CVE-2025-41452)– Danfoss
- Freeze the Controller, Defrost the Food(2026年8月9日)– Claroty Team82
- French supermarkets suffer refrigerator shutdown after ‘unprecedented’ cyberattack(2026年10月12日、小売各社・Danfoss・検察の取材コメント)– AFP
- Hackers heat French supermarket fridges, sparking fires and spoiling food(2026年10月12日、各社の直接取材)– Reuters
関連記事
 トレジャーファクトリー 小会社 カインドオル、不正アクセスによるサイバー攻撃で13万6,464名の個人情報漏えいが確定
 サイバー攻撃集団 ロックビット(LockBit)とは?
 HOYA、システム障害はサイバー攻撃が起因している事を公表
米カンザス州でロックビット(LockBit) ランサムウェアグループからサイバー攻撃を受け個人情報漏洩の可能性
 ロンドンの医療機関「Synnovis 」を狙ったランサムウェアグループ「Qilin」の概要
 ロックビット(Lock Bit)が米連邦準備銀行(FRB)へのハッキングを主張 専門家は懐疑的
 ロックビット(Lock Bit)は米連邦準備銀行(FRB)ではなくエボルブ銀行へハッキングか
 BlackSuitが犯行声明 KADOKAWA(ニコニコ動画)へのサイバー攻撃・ランサムウェア攻撃に関与か
 BlackSuitがKADOKAWA(ニコニコ動画)へのランサムウェア攻撃・サイバー攻撃で窃取・流出した情報を公開

