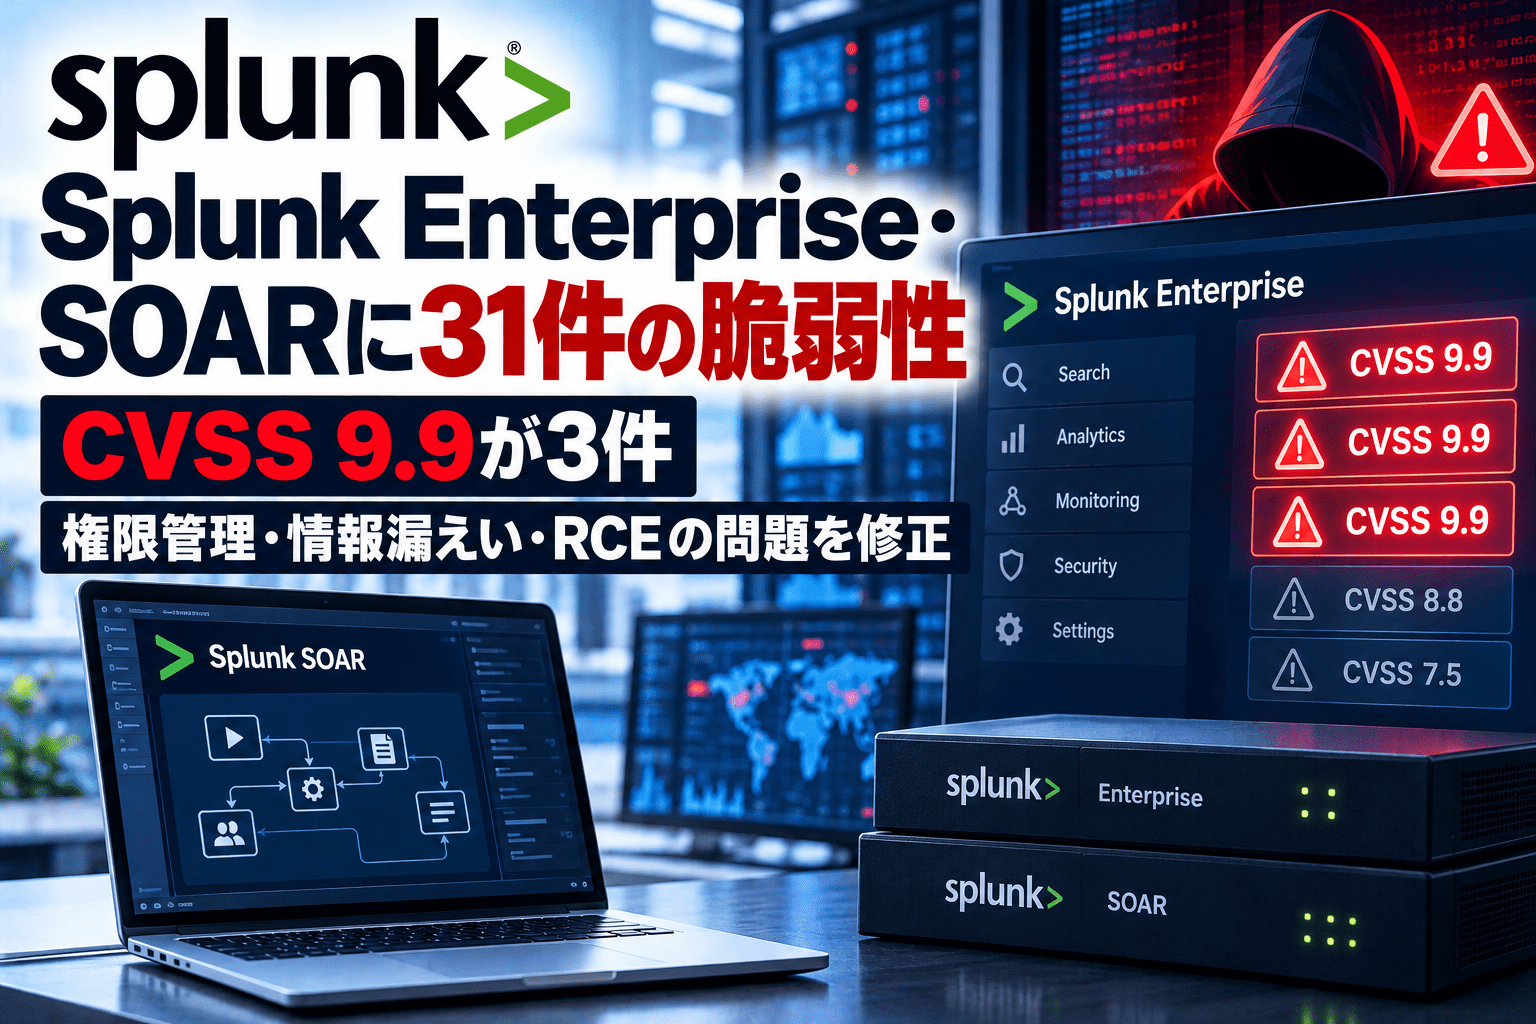
Splunkは2026年10月21日、ログ分析基盤「Splunk Enterprise」とセキュリティ運用の自動化製品「Splunk SOAR」に関する4件のセキュリティアドバイザリを公開しました。対象となるCVE識別子は合計31件で、このうち3件がCVSS v3.1で9.9と評価されています。別の1件も9.3であり、スコア上は計4件がCritical(緊急)に該当します。
今回の修正には、アクセス制御の不備、認証情報の推測につながる情報漏えい、サービス妨害(DoS)、一部の権限を持つユーザーによる任意コマンド実行などが含まれます。Splunk Enterpriseの修正版は10.4.4、10.2.8、10.0.11、9.4.16、Splunk SOARは8.7.0です。Splunk Secure Gatewayの脆弱性2件については、本体の更新に加えてアプリ側の更新も必要とされています。
Splunkの脆弱性対応のサマリー
- Splunkは2026年10月21日に、EnterpriseとSOAR向けの4件のアドバイザリ(SVD-2026-1007/1008/1010/1011)を公開しました。
- 4件のアドバイザリに掲載されたCVE識別子は、Splunk Enterprise向け16件、Splunk SOAR向け15件の計31件です。
- CVSS v3.1が9.9のCVEは「CVE-2026-76299」「CVE-2026-76302」「CVE-2026-76531」の3件です。
- 「CVE-2026-76407」もCVSS 9.3のため、CVSS上のCriticalに該当するものは計4件です。
- 一部のCVEは、Splunkが社内で発見した複数の問題をCWE(弱点分類)ごとにまとめて追跡する識別子です。そのため、CVE数と内部で見つかった個別の不具合数は同一とは限りません。
- Splunk Enterpriseは10.4.4/10.2.8/10.0.11/9.4.16以降、Splunk SOARは8.7.0以降への更新が推奨されています。
- Splunk Secure Gatewayに関するCVE-2026-76292とCVE-2026-76295は、同アプリを3.10.12/3.9.26/3.8.73以降にも更新する必要があります。
- 公式の4件の告知には、今回のCVE群が攻撃で悪用されたとする記載はありません。影響の判断は自社の製品・バージョン・利用機能に基づいて行います。
| 公式アドバイザリ | 対象 | CVE識別子数 | 最高CVSS v3.1 | 主な内容 |
|---|---|---|---|---|
| SVD-2026-1007 | Splunk Enterprise | 12 | 8.8 | REST API、Splunk Web、Secure Gateway、PostgreSQLサイドカーなど |
| SVD-2026-1008 | Splunk Enterprise | 4 | 9.9 | 社内検出のアクセス制御・入力処理などの弱点 |
| SVD-2026-1010 | Splunk SOAR | 7 | 7.5 | REST API経由の情報推測、アプリ関連の認可不備、格納型XSSなど |
| SVD-2026-1011 | Splunk SOAR | 8 | 9.9 | 社内検出の権限管理、外部アクセス可能なファイル・ディレクトリなどの弱点 |
| 合計 | 2製品 | 31 | 9.9 | 4件の公式アドバイザリを合算 |
※件数は上記4件のアドバイザリに付与されたCVE識別子数です。別途公開されたサードパーティー製パッケージの脆弱性一覧は含みません。
影響バージョンと修正版:Splunk Enterpriseは4系統、SOARは8.7.0
| 製品 | 影響を受けるバージョン | 修正版 |
|---|---|---|
| Splunk Enterprise 10.4系 | 10.4.0~10.4.3 | 10.4.4以降 |
| Splunk Enterprise 10.2系 | 10.2.0~10.2.7 | 10.2.8以降 |
| Splunk Enterprise 10.0系 | 10.0.0~10.0.10 | 10.0.11以降 |
| Splunk Enterprise 9.4系 | 9.4.0~9.4.15 | 9.4.16以降 |
| Splunk SOAR | 8.7.0未満 | 8.7.0以降 |
| Splunk Secure Gateway 3.10系 | 3.10.12未満 | 3.10.12以降 |
| Splunk Secure Gateway 3.9系 | 3.9.26未満 | 3.9.26以降 |
| Splunk Secure Gateway 3.8系 | 3.8.73未満 | 3.8.73以降 |
上表は修正対象の主要バージョン系統を整理したものです。CVEごとに影響条件や対象バージョンが異なるため、機能の有効・無効やアプリの導入状況は個別アドバイザリで確認する必要があります。
CVSS 9.9の3件と9.3の1件:社内発見の問題をCWE別に公表
Splunkが「Security Hardening(セキュリティ強化)」として公表したSVD-2026-1008とSVD-2026-1011では、社内で発見された複数の問題をCWEの分類単位でまとめ、各分類に1件のCVE識別子を割り当てています。公開スコアは、その分類に含まれる問題のうち最も高いCVSS値です。個々の攻撃条件や技術的再現方法がすべて開示されたわけではありません。
| CVE | 製品 | CVSS v3.1 | CWE・弱点分類 |
|---|---|---|---|
| CVE-2026-76299 | Splunk Enterprise | 9.9 | CWE-284:不適切なアクセス制御 |
| CVE-2026-76302 | Splunk Enterprise | 9.9 | CWE-707:入力・出力等の不適切な無害化 |
| CVE-2026-76531 | Splunk SOAR | 9.9 | CWE-552:外部からアクセス可能なファイル/ディレクトリ |
| CVE-2026-76407 | Splunk SOAR | 9.3 | CWE-284:不適切なアクセス制御 |
CVSSの高さだけで「認証なしで任意コードを実行できる」といった攻撃条件まで断定することはできません。Splunkをインターネット側に公開しているか、管理用APIにどのロールでアクセスできるかなど、自組織の構成と併せて評価する必要があります。
Splunk EnterpriseではPostgreSQLサイドカーとSplunk Webにも問題
SVD-2026-1007では、個別の影響条件が説明された12件の脆弱性を修正しています。その中で運用面の影響が大きいものは次の通りです。
| CVE | CVSS v3.1 | 技術的な影響・成立条件 |
|---|---|---|
| CVE-2026-76298 | 8.8 | PostgreSQLサイドカーの特権データベースパスワードを導出できる問題。一定の権限を持つユーザーが検索ヘッドクラスターメンバーでSplunkの実行ユーザー権限によるOSコマンド実行に至る可能性 |
| CVE-2026-76291 | 8.8 | schedule_search権限を持つユーザーが、スケジュール検索で危険なSPLコマンドの保護措置を回避し、情報の閲覧・変更やサービス停止を引き起こす可能性 |
| CVE-2026-76293 | 7.2 | edit_manager_xml権限を持つユーザーが、Splunk Web ManagerのXML設定処理を通じてSplunk実行ユーザー権限でOSコマンドを実行できる問題 |
| CVE-2026-76288 | 7.5 | 認証されていない攻撃者の細工したリクエスト1回によりSplunk Webを応答不能にできる問題。復旧にはSplunk Enterpriseの再起動が必要 |
| CVE-2026-76290 | 7.5 | Edge Processor向けパッケージ取得APIへの未認証リクエストで過剰なメモリー使用などを引き起こし、DoSにつながる可能性 |
| CVE-2026-76292 | 6.5 | Splunk Secure GatewayのAPIで、権限の低いユーザーが他ユーザー向けモバイル通知データを読み取れる問題 |
| CVE-2026-76295 | 4.3 | Splunk Secure GatewayのREST APIにおけるSPLインジェクション。アクセス可能な範囲でダッシュボード・レポートの一覧を要求フィルター外まで閲覧できる問題 |
CVE-2026-76298は、サイドカーサービスが検索ジョブログに現れる検索ヘッドクラスタの識別子から特権パスワードを導出する仕組みに起因します。これは6月に公表された別のSplunk EnterpriseのCVE-2026-20253に関する悪用確認とCISA KEV追加とは異なるCVEです。両者の対象機能に共通点があっても、今回の脆弱性が悪用されたとの意味にはなりません。
また、CVE-2026-76290では、バージョン更新後にも既存Edge Processorインスタンスの準備、パッケージ取得時の認証有効化、Splunk Enterpriseの再起動が案内されています。Splunk Secure GatewayのCVE-2026-76292とCVE-2026-76295は、本体とアプリの双方のバージョンを照合してください。
Splunk SOARではREST APIの条件付き検索から認証情報を推測する問題も
SOAR側のSVD-2026-1010では、監視専用ロールなど限定的な権限を持つ利用者にも関係する情報漏えいの問題が示されています。
| CVE | CVSS v3.1 | 公表された内容 |
|---|---|---|
| CVE-2026-76306 | 7.5 | ObserverロールのユーザーがREST APIのクエリフィルターを悪用し、他ユーザーのパスワードハッシュや認可トークンを推測できる可能性 |
| CVE-2026-76307 | 7.2 | ユーザー・ロールの閲覧権限があるユーザーが別ユーザーの認証トークンを推測できる可能性。対象が管理者トークンなら管理者権限取得につながり得る |
| CVE-2026-76305 | 6.5 | アプリの閲覧権限がなくても、インストール済みアプリのアーカイブを取得し、ソースコードや機微情報が露出する可能性 |
| CVE-2026-76303 | 5.7 | アプリのドキュメントから発生する格納型XSS。アプリ導入権限と別の閲覧ユーザーの操作などが成立条件 |
Splunk SOARはアラートへの対応や外部システムへの操作を自動化する製品です。認証トークンやアプリの内容に関する問題は、単に画面上の情報を閲覧されることだけでなく、連携アカウント・自動化処理の権限にも関係します。ただし、今回公表された全31件が無条件で管理者権限取得を可能にするわけではありません。
全31件のCVE識別子一覧
| 区分 | CVE識別子 |
|---|---|
| Enterprise・個別脆弱性(12件) | CVE-2026-76287、CVE-2026-76288、CVE-2026-76289、CVE-2026-76290、CVE-2026-76291、CVE-2026-76292、CVE-2026-76293、CVE-2026-76294、CVE-2026-76295、CVE-2026-76296、CVE-2026-76297、CVE-2026-76298 |
| Enterprise・セキュリティ強化(4件) | CVE-2026-76299、CVE-2026-76300、CVE-2026-76301、CVE-2026-76302 |
| SOAR・個別脆弱性(7件) | CVE-2026-76303、CVE-2026-76304、CVE-2026-76305、CVE-2026-76306、CVE-2026-76307、CVE-2026-76308、CVE-2026-76406 |
| SOAR・セキュリティ強化(8件) | CVE-2026-76407、CVE-2026-76408、CVE-2026-76526、CVE-2026-76527、CVE-2026-76528、CVE-2026-76529、CVE-2026-76530、CVE-2026-76531 |
情報システム部門・SOCが確認したい対応
まず、自社環境にSplunk Enterpriseまたはオンプレミス版のSplunk SOARがあるかを確認し、対象バージョンを修正版と照合します。Splunk Web、REST API、Edge Processor、Splunk Secure Gateway、PostgreSQLサイドカー、SOARのAutomation Brokerなど、利用する機能と管理者・一般ユーザーの権限を合わせて洗い出します。
更新作業では、検索ヘッドクラスターやインデクサーなどの構成、SOAR連携、サードパーティー製アプリとの互換性、アップグレード時の停止時間を確認し、設定と必要なログを保全します。更新後は管理者ログイン、データ取り込み、検索、ダッシュボード、SOARプレイブック、通知・外部連携が正常に動作するかを検証します。
管理インターフェースやREST APIのネットワーク到達範囲を管理用ネットワーク・認可済み接続先に絞り、不要な機能は無効化します。Splunk Secure Gatewayについては、Splunk Mobile、Spacebridge、Mission Controlで利用している可能性を踏まえ、削除による業務影響も事前に確認してください。
脆弱性の優先順位付けにあたっては、CVSSだけでなく、公開状態、権限条件、運用上の重要性を含めて判断する脆弱性管理の進め方も参考になります。
出典
- SVD-2026-1007:Security Vulnerabilities in Splunk Enterprise – October 2026 – Splunk
- SVD-2026-1008:Security Hardening in Splunk Enterprise – October 2026 – Splunk
- SVD-2026-1010:Security Vulnerabilities in Splunk SOAR – October 2026 – Splunk
- SVD-2026-1011:Security Hardening in Splunk SOAR – October 2026 – Splunk
- Splunk Security Advisories Archive – Splunk
関連記事
 Plex、Media ServerとDesktopの脆弱性を修正 1.43.2以前は早急に更新、CVEと詳細は後日公開へ
 Pythonのフレームワーク Django、アップデートでSQLインジェクションの脆弱性を修正(CVE-2025-59681)
 不正アクセスで約4.5万人の個人情報が漏洩したヴィタメールの公式ECサイトが再開
 フジプラス、宛名データ不備でDM誤送付、氏名が第三者に閲覧される可能性
 ニュージーランド「Cyber Threat Report 2026」、AIでサイバー攻撃が高速化 2027年初頭に高度能力が悪用者へ
 日本ゼオン グループ会社のトウペ、3月の不正アクセスで約2万件の個人情報流出の可能性
 Litespeed CacheでWordPressの乗っ取り攻撃に悪用される脆弱性(CVE-2024-28000)
 エネサンスホールディングスへのサイバー攻撃、委託先が個人情報漏洩の可能性を発表
 群馬大学がYouTubeに映った映像から個人情報漏洩を発表

