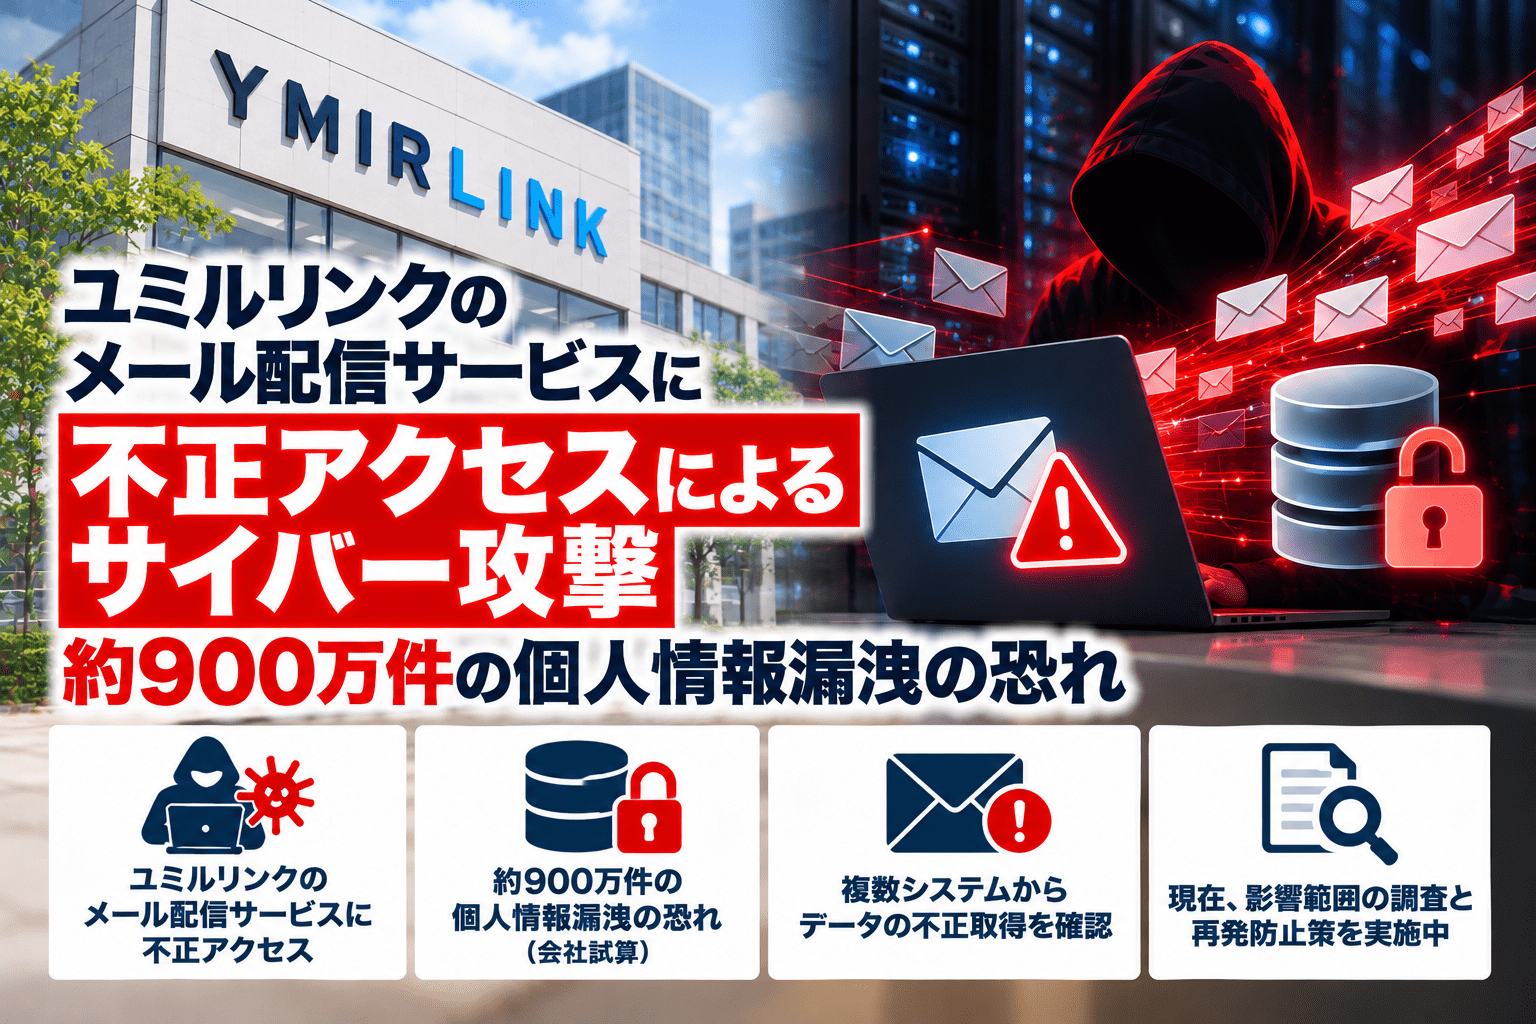
ユミルリンク株式会社(東証グロース、証券コード4372)は2026年10月19日、同社が運営するメール配信サービスの一部サーバーシステムへの不正アクセスにより、個人情報が外部に持ち出されたと発表しました。10月16日未明に異常を確認し、調査の結果、計5システムで不正アクセスとデータの出力を確認しています。メールアドレスを含む情報の出力件数は延べ約900万件と試算していますが、実際に影響を受けた人数やデータの詳細は調査中です。
ユミルリンクの不正アクセス・個人情報流出のサマリー
- 公表日:2026年10月19日(第一報、17時05分適時開示)
- 検知日:2026年10月16日未明
- 対象:ユミルリンクが運営するメール配信サービスの一部サーバーシステム
- 影響が確認された範囲:同社管理下の計5システムで不正アクセスとデータ出力
- データ出力規模:メールアドレスを含む情報、延べ約900万件(同社試算)
- 情報流出の状況:個人情報が外部へ持ち出されたことを確認
- 攻撃の経緯:プログラムの脆弱性に関連する侵害、サポート・品質管理担当者の認証情報の取得、不正プログラムの設置、他システムへの認証試行
- 対応:該当サーバーのネットワーク切り離し、脆弱性修正、認証情報の削除、不正プログラムの検知体制整備、捜査機関への届出
| 項目 | 公表内容 |
|---|---|
| 公表企業 | ユミルリンク株式会社(4372) |
| 公表日 | 2026年10月19日 |
| 不正アクセス確認日 | 2026年10月16日未明 |
| 対象 | 同社メール配信サービスの一部サーバーシステム |
| 不正アクセス・データ出力の確認範囲 | 計5システム |
| データ出力規模 | メールアドレスを含む情報、延べ約900万件(会社試算) |
| 情報流出の確認状況 | 個人情報が外部へ持ち出されたことを確認 |
| 調査の状況 | 出力データの詳細・影響範囲を調査中 |
プログラムの脆弱性を起点に認証情報を取得、他システムへの認証も試行
同社がアクセス記録を調査したところ、プログラムの脆弱性に関連してサポート・品質管理担当者のサービス用認証情報が取得され、不正なプログラムが設置されていたことが判明しました。さらに、データベースからのデータ出力に加え、取得した担当者の認証情報を使って別のシステムへの認証を試みた記録も確認しています。
このため、調査・対処の対象は最初に侵害を確認したサーバーだけではありません。同社は他のシステムに残っていたサポート・品質管理担当者の認証情報も削除し、被害拡大を防ぐ措置を実施しました。悪用されたプログラムの具体的な脆弱性や製品・バージョン、侵害開始時点については、第一報で詳細が示されていません。
約900万件は「延べデータ出力件数」、900万人の漏えいとは異なる
10月19日の発表では、計5システムからメールアドレスを含む情報が延べ約900万件出力されたと試算しています。「延べ件数」は複数システム間やデータ内での重複を含み得るため、約900万人分の情報が流出したことを意味するものではありません。
また、同社が確認したのは個人情報の外部持ち出しと、5システムにおけるデータ出力です。現時点で示された約900万件を、そのまま重複を除いた個人情報流出人数や被害者数として扱うことはできません。メールアドレス以外の具体的な情報項目や対象となる顧客・利用者の範囲も、今後の調査結果を待つ必要があります。
該当サーバーを隔離し修正プログラムを適用、捜査機関に届出
ユミルリンクは不正アクセスを確認したサーバーを直ちにネットワークから切り離したうえで、脆弱性修正プログラムを作成・適用しました。担当者の認証情報を他システムから削除するとともに、不正プログラムの検知体制を整備し、捜査機関への届出も行っています。
今後は外部専門家と協力して詳細調査を進め、新たな事実が判明した際に改めて公表する方針です。2026年12月期の業績への影響についても精査中としています。
同社は不正アクセス専用のお問い合わせ窓口を設けています。電話は03-6820-0088(平日9時~20時)、メールは[email protected]で受け付けています。メールの回答は平日9時~19時に順次行うとしています。
メール配信サービスを利用する企業が確認したい点
今回の事案では、プログラムの脆弱性を通じて取得された運用担当者の認証情報が、他システムへのアクセス試行にも使用されていました。メール配信サービスを利用する企業は、まず自社が利用する環境や登録した宛先情報が調査対象に含まれるかを、サービス提供元の正式な案内で確認する必要があります。
影響が確認された場合は、流出した情報の種類と範囲に応じて、配信先への連絡の要否や不審なメールへの注意喚起、管理・連携アカウントの認証情報および権限の点検を判断することになります。なお、今回の発表は個別顧客の管理アカウントが侵害されたと断定するものではありません。
出典
関連記事
 ブックライブ、セキュリティ強化で一部利用者のアクセスを制限―顧客情報への影響なし、コミックシーモア・Renta!との違い
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表