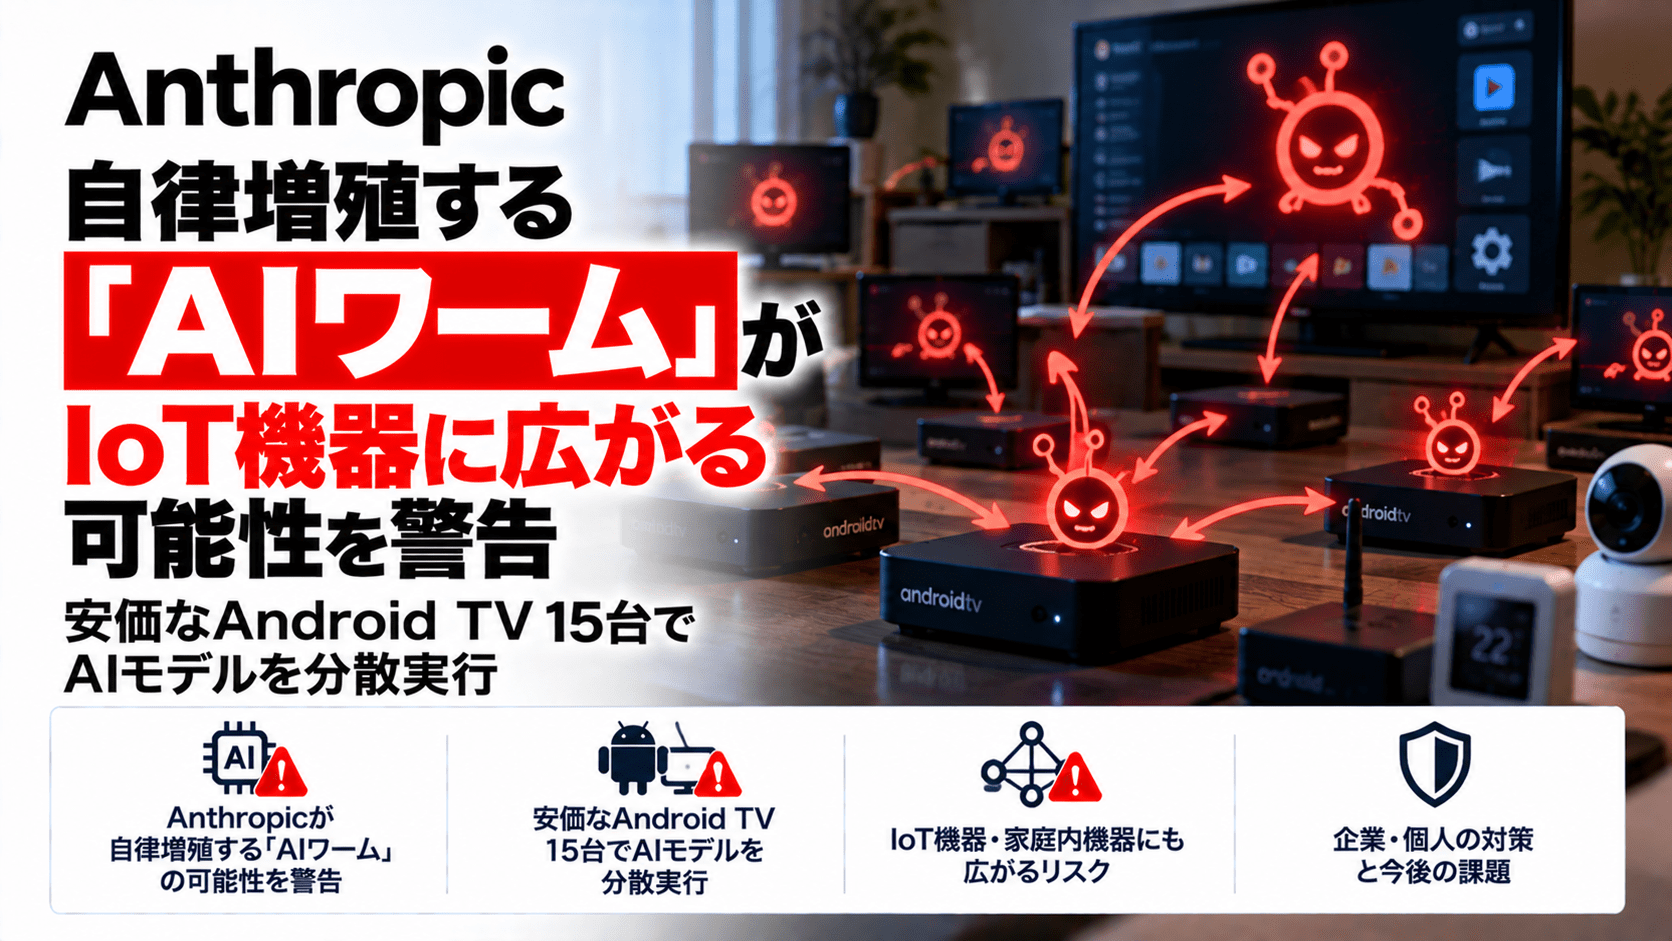
米Anthropicは2026年10月12日、小型AIモデルがスマートテレビやスマート家電などのIoT機器に自らの実行環境を構築し、ほかの機器へ複製を広げる「自律複製・適応(Autonomous Replication and Adaptation:ARA)」の可能性を検証した研究結果を公表しました。
同社のFrontier Red Teamは、安価なAndroid TVボックス15台を使った分散推論や、隔離した8台の仮想Android環境での複製実験に成功しています。一方、**実際の家庭や企業のIoT機器に感染し、自律的に増殖するAIワームを実証したわけではありません。**研究者は、今後数か月のAIモデルの性能向上により、そうした攻撃が可能になるおそれがあると予測しています。
AnthropicのAI自己複製研究のサマリー
- 公表日:2026年10月12日
- 発表元:Anthropic Frontier Red Team(William Zhou氏、Daniel Freeman氏)
- テーマ:データセンターを使わずにAIモデルがIoT機器間で複製・動作できるか
- 実機検証:低価格Android TVボックス15台でGemma4-26B-A4Bを分散実行
- 推論速度:15台で約0.39トークン/秒(論文記載のデモ環境)
- 異種ハードウェア試験:Qwen3.5-9Bが9種類中8種類で、別のAIモデルの推論環境構築に成功
- 仮想環境の複製試験:GLM-5.2が5回中4回で8台すべてに到達、残る1回では7台に到達
- 侵入条件:実験では認証不要のADB接続など、侵入部分を簡略化
- 現実の被害:自律的なAIワームが商用IoT機器に拡散した事実を示すものではない
- 将来予測:小型AIモデルが2026年末ごろに必要な能力へ達する可能性があると推計
| 検証項目 | 実施内容・結果 |
|---|---|
| 研究発表日 | 2026年10月12日 |
| 対象 | IoT機器で動く小型AIモデルによる自律複製・適応 |
| 実機検証 | Android TVボックス15台に分割配置したAIモデルの推論 |
| 8台の複製試験 | ファイアウォールで隔離したGoogle Cloudの仮想Android環境で実施 |
| 使用した主なモデル | Gemma4-26B-A4B、Qwen3.5-9B、Llama3.1-8B、GLM-5.2 |
| 実環境での自律感染 | 今回の研究では実証していない |
| 脆弱性番号・修正版 | 特定製品のCVEアドバイザリではない |
15台のAndroid TVボックスでAIモデルを分散実行
Anthropicは、1台約55米ドルの低価格なAndroid TVボックス15台を購入し、各端末にAIモデルの一部を分担させることで、Gemma4-26B-A4Bの推論を実行しました。個々の端末は大規模モデルを丸ごと動かすだけのメモリを持っていなくても、複数の端末を協調させれば、モデルを分割して処理できることを示しました。
この実験は、ネットワーク上のIoT機器が演算資源として使えるかを検証したものです。15台が攻撃によって乗っ取られたわけではなく、モデルが15台へ自律感染したという結果でもありません。
同社は、業務用のビデオ会議装置や監視カメラ、家庭用機器にもAI処理用チップが搭載され始めている点を挙げています。ただし、AIチップを搭載していることが直ちに脆弱性や侵害を意味するものではありません。
隔離環境でGLM-5.2が8台へ複製―侵入手順を簡略化した試験
もう一つの実験では、Google Cloud上に8台の仮想Android環境を構成。初期端末で動くAIエージェントが別の端末を探索し、必要なソフトウェアを配置して推論環境を立ち上げ、次の端末で同様の処理を繰り返せるかを調べました。
GLM-5.2を用いた試験では、5回中4回で8台すべて、残る1回で7台に到達しました。ただし研究では、複製に必要な推論環境をLlama3.1-8Bで評価し、エージェント本体の推論処理には別のサーバーを使っています。GLM-5.2自体が8台のIoT端末だけで完全に自己増殖したことを意味しません。
さらに、試験環境には認証不要のAndroid Debug Bridge(ADB)接続を用意し、侵入の難しさを意図的に下げていました。したがって、この成功率をそのまま一般家庭や企業ネットワークへの侵入成功率として扱うことはできません。
過去の試行情報を引き継ぐと成功率が45%から最大84%に
Anthropicは、複製されたエージェントが直前の試行で得た作業メモを引き継ぐ仕組み「Memento」も検証しました。Qwen3.5-9Bの推論環境構築タスクでは、初代の成功率が45%だったのに対し、後続世代では61~84%となりました。
ここで改善したのは、限定した実験環境での推論環境構築の成功率です。AIが現実のネットワークに感染した確率や、新しい脆弱性を自動発見した確率ではありません。Anthropicは、実装上の失敗や試行内容を引き継ぐことで、長い工程を遂行できる可能性を示しています。
従来型IoTボットネットとの違い―現実のBADBOX 2.0とは区別
従来型のIoTボットネットは、あらかじめ用意した攻撃手順やマルウェアを使って端末を取り込み、外部からの指令でDDoS攻撃や不正通信を実行するものです。今回Anthropicが想定する「AIワーム」は、端末ごとのOSやハードウェア構成に合わせて、AI自身が稼働環境を調整し、拡散処理の一部を自律的に進める点が異なります。
IoT機器が大量に悪用される危険性そのものは新しくありません。FBIが注意喚起した「BADBOX 2.0」では、Android系のストリーミング端末などが実際にボットネットへ組み込まれました。セキュリティ対策Labでは家庭用IoT機器を悪用するBADBOX 2.0の被害や、200万台規模の端末を利用したNetNutの事例を取り上げています。
一方、2026年8月にAnthropicが公表したClaudeエージェントの自己複製型マルウェアに関する隔離実験は、複数エージェントに競合する目標を与えた際の相互妨害が主題です。今回の研究は、異なるIoT機器上でAIモデル自体を稼働させ、複製の一連の工程を遂行できるかという点に焦点があります。
なぜ「AIワーム」は停止させにくいのか
Anthropicは、端末上でAIの推論を行う分散型の構成では、クラウド上の単一のAPIや管理サーバーを停止しても、すべての複製を消去できるとは限らないと指摘しました。もっとも、実験に使った低価格機器では推論処理は遅く、1回の環境構築にはQwen3.5-9Bで約28~51時間、Gemma4-26B-A4Bで約71~150時間を要すると推計しています。
一方で、大きなモデルファイルの転送、通常は通信しない機器同士の持続的な接続、外部への探索通信などは、監視上の手掛かりになるとしています。これは実際にAIワームの感染を検知した報告ではなく、研究者が提示した監視の着眼点です。
企業の情報システム部門が点検したい項目
企業では、家庭用のスマートテレビだけでなく、会議室の映像端末、監視カメラ、入退室管理機器、デジタルサイネージ、NASなどのネットワーク接続機器について、まず管理対象を把握する必要があります。
- 機器台帳:製品名、設置場所、OS・ファームウェア、管理者、保守期限、ネットワーク接続先を登録する。
- 不要な管理機能:ADB、Telnet、SSH、Web管理画面などを業務上必要な範囲だけで有効化し、インターネットへの直接公開を避ける。
- 認証と更新:初期パスワードを変更し、利用可能な修正プログラムを適用。サポートが終了した機器は更新・隔離を検討する。
- ネットワーク分離:IoT機器専用のセグメントを用意し、社内端末や重要サーバーへの通信を必要最小限に制限する。
- 通信監視:機器間の大量転送、通常と異なる宛先への継続接続、外部探索とみられる通信などを調べる。
- 対応手順:侵害の疑いがある端末のネットワーク隔離、保守事業者との連絡、影響調査と復旧の判断基準を決める。
今回の研究を理由に、すべてのスマート家電がAIに感染し始めたと判断する必要はありません。既存のIoT機器の弱い初期設定や更新不足を改善することが、現時点で実行可能な対策です。複数の製品・資産の修正状況を継続管理する際は、脆弱性管理の基本的な考え方も参照できます。
出典
関連記事
 Google、Chromeのゼロデイ脆弱性「CVE-2025-6558」に緊急対応
 東海大学、業務委託先サーバへの不正アクセスとランサムウェアによるサイバー攻撃で個人情報漏洩の恐れ
 Google、Chromeの安定版で3件の脆弱性を緊急修正(CVE-2026-3061、CVE-2026-3062、CVE-2026-3063)
 みらいく社会保険労務士法人、Chatworkアカウントへの不正アクセスを公表
 ランサムウェア グループが日産へ不正アクセスを主張も機微な情報や個人情報漏洩は見当たらず
 ソディック、サーバー不正アクセスの調査結果を公表 ネットワーク機器の脆弱性を悪用
 ホテル白菊、宿泊予約・販売管理システムへの不正アクセスで個人データ流出 PC1台のマルウェア感染を確認
 生命保険協会、3万7,929件の個人情報が閲覧可能になった原因はゲストユーザーへの参照権限付与ミス
 Google、OSS脆弱性報奨金で「製品脆弱性」の新規受付を一時停止―自動化報告の大半が無効、AI生成レポート急増が背景

