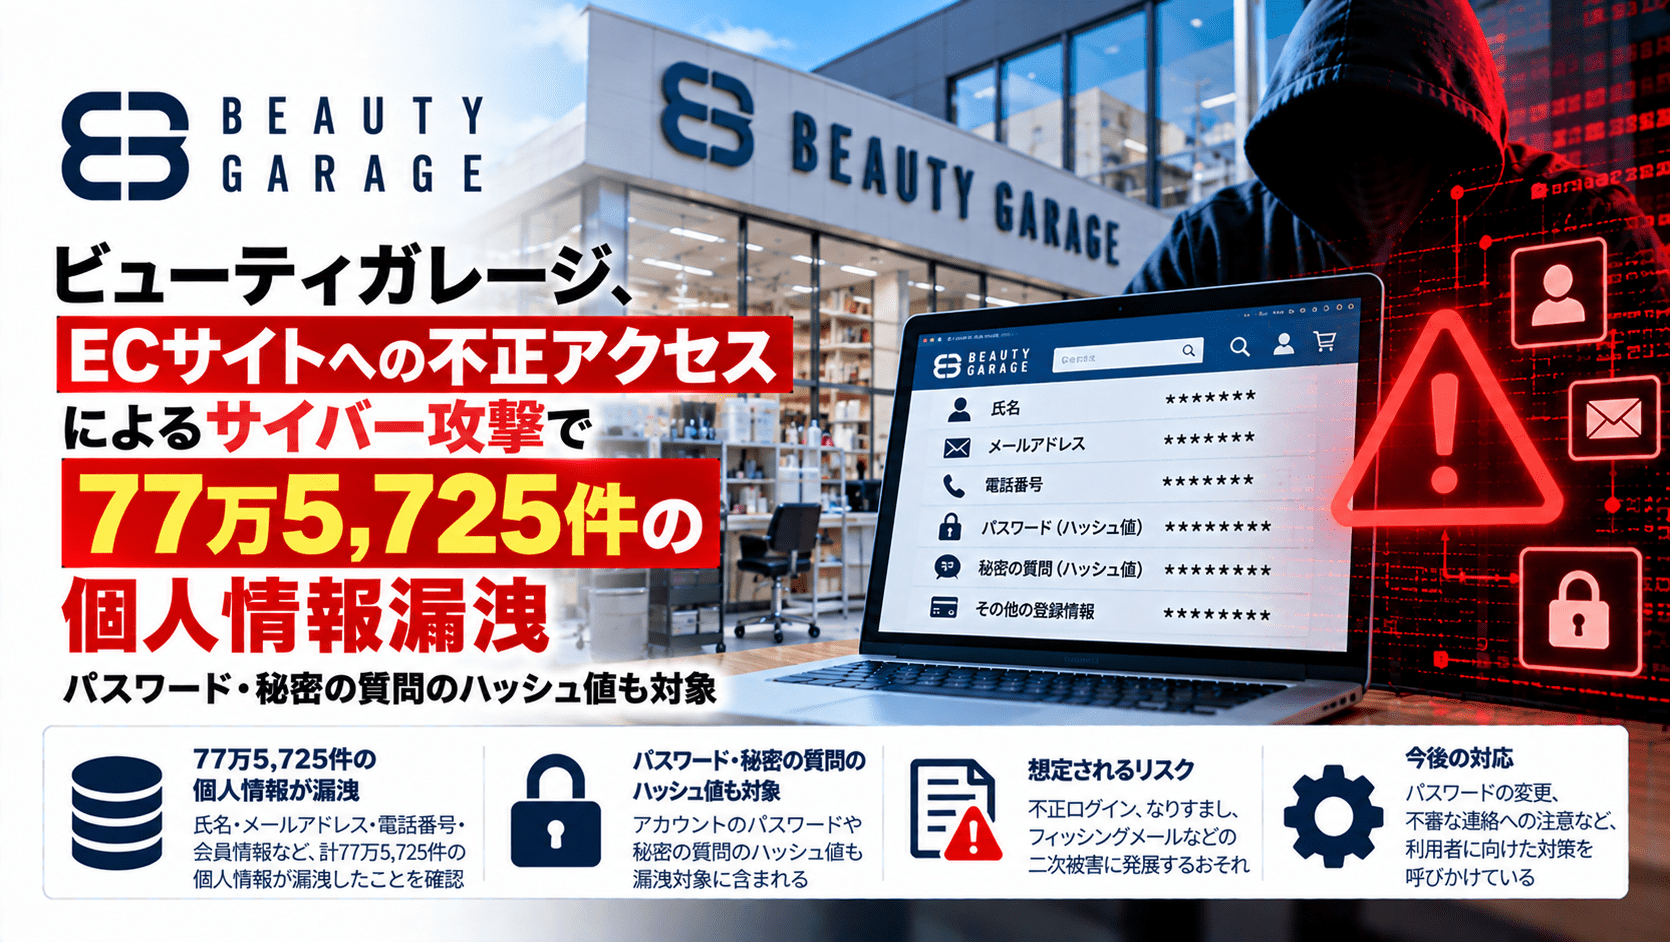
株式会社ビューティガレージ(東証プライム、証券コード3180)は2026年10月15日、同社が運営する「ビューティガレージ」「アイラッシュガレージ」のECシステムへの不正アクセスにより、顧客情報77万5,725件が外部に流出したと発表しました。会社名、サロン名、氏名、メールアドレス、電話番号などに加え、ログイン用パスワードと、パスワード再設定用の質問・回答のハッシュ値も含まれています。
不正侵入があったのは10月10日から12日にかけてです。同社は13日に事象を検知し、不正アクセスの経路を特定して同日中に遮断しました。2026年2月にクレジットカード情報の漏えい懸念を公表し、調査や決済再開に向けた対応を進めていた中で、今回、新たな顧客情報の流出が判明しました。
ビューティガレージの情報漏えいのサマリー
- 公表日:2026年10月15日
- 対象:美容サロン向けEC「ビューティガレージ」「アイラッシュガレージ」のシステムに保存された顧客情報
- 漏えい件数:77万5,725件(2026年10月10日23時55分時点の保存情報)。人数ではなく情報の件数として公表
- 不正侵入:2026年10月10日~12日
- 検知・遮断:10月13日。不正アクセス経路を特定し、同日中に遮断
- 流出確認情報:会社名、サロン名、顧客名、営業形態、サロンURL、電話番号、メールアドレス、パスワードのハッシュ値、再設定用の質問・回答のハッシュ値
- 住所・配送先情報、購入履歴、クレジットカード情報を含む決済情報については、今回の事案での漏えいは確認されていない
- 流出情報の不特定多数への公開や、不正利用の事実は公表時点で確認されていない
- 対象顧客にはメールで個別案内。関係機関への必要な報告・相談と再発防止策を進める方針
| 項目 | 公表内容 |
|---|---|
| 会社 | 株式会社ビューティガレージ |
| 対象サービス | ビューティガレージ、アイラッシュガレージのECシステム |
| 攻撃期間 | 2026年10月10日~12日 |
| 被害の認識 | 10月13日 |
| 外部流出 | 顧客情報77万5,725件を確認 |
| 認証に関する情報 | パスワードおよび再設定用の質問・回答のハッシュ値 |
| 直近の対応 | 10月13日に侵入経路を遮断、対象者にメール通知 |
| 二次被害 | 不正利用や不特定多数への公開は確認されていない |
77万5,725件が外部流出、サロンの事業情報と連絡先が対象
同社によると、今回の不正侵入で取得されたのは、10月10日23時55分時点で両ECシステムに保存されていた顧客情報です。顧客の氏名や電話番号、メールアドレスに加えて、会社名、サロン名、営業形態、サロンのWebサイトURLなど、事業者を特定しやすい情報が含まれています。
77万5,725件は同社が公表した顧客情報の件数であり、77万5,725人の異なる個人が被害を受けたとの発表ではありません。また、列挙されたすべての項目が各顧客レコードに含まれているとは限りません。
一方、住所情報・配送先情報、購入履歴、クレジットカード情報を含む決済情報について、同社は今回の事案で漏えいを確認していないと説明しました。「漏えいしていない」と全ての過去事案まで含めて確定した意味ではなく、10月の攻撃に関する公表内容です。
パスワードと「秘密の質問」のハッシュ値が流出した場合の危険性
今回の特徴は、顧客の連絡先情報だけでなく、パスワードおよびパスワード再設定用の質問・回答のハッシュ値が流出した点です。
ハッシュ値は元の文字列を一定の計算処理で変換した情報であり、パスワードの平文がそのまま取得されたという意味ではありません。ただし、ハッシュ化されていても、利用者が推測しやすいパスワードを設定していた場合などは、処理方式や保存方法によって元の文字列を推測されるリスクがあります。今回使われていたハッシュアルゴリズムやソルトの有無、各ハッシュが攻撃者によって解読された事実は、10月15日の発表では示されていません。
パスワード再設定用の質問・回答についても、一般的な質問に短く推測しやすい回答を設定し、複数のサービスで同じ回答を使い回していた場合は注意が必要です。今回の流出によって、直ちに同社サイトのパスワード再設定機能が突破されたと確認されたわけではありません。
メールアドレスとパスワードの組み合わせが推測された場合、同じ認証情報を使う別サービスへのログイン試行につながるおそれもあります。特に美容サロンでは、ECサイト以外にも予約管理、会計、メール、SNSなどのアカウントを事業運営に利用しており、認証情報の使い回しがある場合は影響が広がり得ます。
サロン名や取引先情報を悪用したなりすまし・振込先変更詐欺にも注意
会社名、サロン名、営業形態、電話番号、メールアドレスを組み合わせると、相手が実在する取引先やサロンの事情を知っているように見せかけた連絡を作成できます。
たとえば、攻撃者がビューティガレージや取引先の担当者を装い、「取引口座を変更した」「請求内容を確認してほしい」「会員情報の再登録が必要」などと連絡し、偽の振込先への送金や偽ログイン画面への誘導を狙うケースが考えられます。サロンのWebサイトURLや営業形態が分かれば、業務に関係する案内のように装った標的型メールにも利用されるおそれがあります。
これらは漏えい情報から想定される二次被害であり、今回の事件で実際に発生したと確認されたものではありません。同社も、情報の不正利用を確認していないとしています。
10月13日に侵入経路を遮断、対象顧客へ個別通知
ビューティガレージは10月13日に事象を検知し、今回使用された不正アクセス経路を特定して同日中に遮断したとしています。侵入経路の技術的な詳細や攻撃者の特定については説明していません。
被害を受けた顧客にはメールで個別に案内しており、個人情報保護委員会などの関係機関への必要な報告・相談を進めています。侵入経路の遮断は確認されていますが、流出した情報を回収できたという意味ではありません。
対象顧客・サロンが確認したい対策
まず、「ビューティガレージ」「アイラッシュガレージ」のパスワードを、ブックマークや自分で開いた公式サイトから変更することを推奨します。特に同一・類似のパスワードを他のECサイト、業務用メール、予約管理システム、SNSなどでも使用している場合は、それぞれ別のパスワードに変更してください。サービス側に多要素認証が用意されている場合は有効化も検討します。
秘密の質問・回答を別サービスで共通利用している場合は、変更可能なサービスで設定を見直します。ログイン履歴や登録メールアドレス、身に覚えのないパスワード再設定通知も確認します。
また、今回の漏えいを理由とする「補償手続き」「パスワード確認」「認証コードの送付」「追加支払い」「振込先変更」といった連絡には注意が必要です。同社は、今回の対応のためにパスワードや認証コードを尋ねることはないと案内しています。相手が自分の氏名やサロン名を知っていても信用せず、普段から使っている公式窓口へ連絡してください。
サロン運営者は、仕入れや経理の担当者にも注意喚起し、振込先変更の依頼については既知の連絡先への折り返し確認を徹底します。不審メールや電話の内容・時刻を保存しておくと、万一の被害調査に役立ちます。
一般の利用者向けには、個人情報が漏えいした場合のリスクと対策でも、メールアドレスや電話番号の悪用例と対応方法を整理しています。
問い合わせ先(ビューティガレージ公表)
- サービス利用者:0120-974-554(10:00~18:00、日曜・祝日を除く)
- 株主・取引先など:03-6805-9785(10:00~18:00、土曜・日曜・祝日を除く)
2026年2月のカード情報漏えい懸念とは何が違うのか
ビューティガレージは2026年2月6日にも、カード会社から同社ECサイトでクレジットカード情報が漏えいした可能性について連絡を受け、ECサイトでのクレジットカード決済を停止しました。その後、外部専門機関による調査を継続し、8月19日付の案内では新たな外部機関による再調査を8月12日から始めたと説明しています。
今回の10月15日発表は、10月10~12日に発生した新たな不正侵入によって顧客情報77万5,725件が流出したという内容です。同社自身も、2月の問題への対応中に「新たな情報漏洩」を招いたとして謝罪しています。2月のカード情報に関する調査と、10月の顧客情報の流出確認は、対象時期や確認内容を分けて理解する必要があります。
2月からの経緯は、セキュリティ対策LabのビューティガレージECサイトでのクレジットカード情報漏えい懸念に関する第一報と、調査継続を扱った続報でも整理しています。
企業の情報システム部門・EC運営担当者が確認したい事項
同じEC基盤で顧客情報と認証情報を保管している場合、侵害後の対応では、アクセス経路の遮断とあわせて、取得された情報の種類、認証情報の保存方式、管理者権限、認証セッション、外部送信の痕跡を確認する必要があります。パスワードのハッシュ値が流出したケースでは、強制リセットの要否や使い回しへの注意喚起も利用者に伝える判断材料になります。
サロンなど法人顧客を持つECサイトでは、購入者本人への通知だけでなく、経理・購買担当者を狙うなりすまし連絡への対策を案内することも考えられます。流出確定と、未確認の二次被害を分けた継続的な情報提供が必要です。
出典
- 不正アクセスによるお客様情報漏洩に関するお詫びとお知らせ(2026年10月15日)―株式会社ビューティガレージ
- お客様の個人情報漏洩懸念に関するお知らせとお詫び(2026年2月6日)―株式会社ビューティガレージ
- クレジットカード決済の一時停止および個人情報漏洩懸念に関するよくあるご質問(2026年8月19日更新)―株式会社ビューティガレージ
関連記事
 株式会社ECOMMIT(エコミット)、従業員のメールアカウントへの不正アクセスされフィッシングメール 送信
 共立メンテナンス、フィッシングメール起点の不正アクセスで個人情報が閲覧された可能性
 韓国のECサイト大手 クーパン、不正アクセスで約3370万人の個人情報漏洩の可能性
 東海財務局職員、機密情報を繰り返しのぞき見 2022年に訓告、2021年には威嚇・暴行で厳重注意
 NTTPCコミュニケーションズ、WebARENAへの不正アクセスでメールアドレスなど個人情報漏洩の恐れ
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

