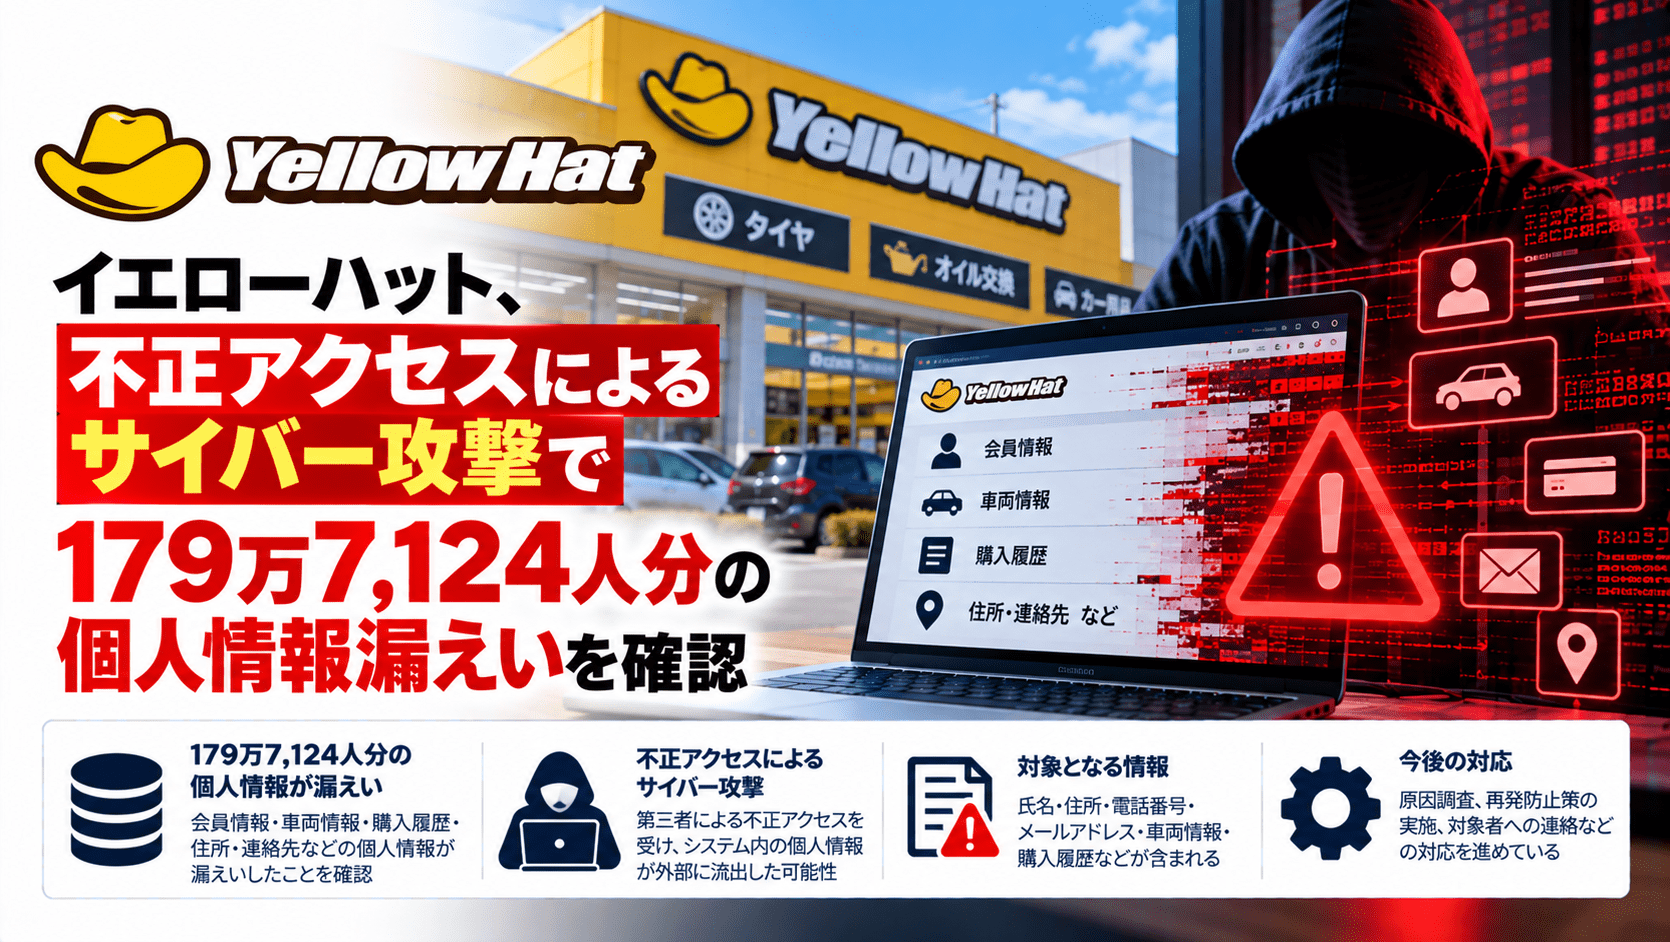
株式会社イエローハット(東証プライム、証券コード9882)は2026年10月15日、「イエローハットWEB作業予約システム」への不正アクセスに関する第二報を公表し、イエローハット会員179万7,124人分の顧客データが外部へ流出したことを確認したと発表しました。第三者調査機関によるフォレンジック調査とアクセスログの解析で、漏えいの対象人数と情報項目が特定されました。
8月28日の第一報では最大180万1,499人分の情報に漏えいの「可能性」があるとしていましたが、第二報では実際の流出を確認しました。漏えい項目も当初の氏名・電話番号・メールアドレス・会員番号に加え、住所、生年月日、性別、ログインID、パスワード(復元できない状態)へと拡大しています。
イエローハット個人情報漏えい第二報のサマリー
- 公表日時:2026年10月15日15時30分(適時開示)
- 対象:イエローハットWEB作業予約システムとイエローハット会員情報
- 調査:第三者調査機関がシステムとアクセスログをフォレンジック調査。原因究明・影響範囲の特定を完了
- 調査結果:不正侵入による一部顧客データの外部流出を確認
- 漏えい対象:179万7,124人分。第一報の最大180万1,499人分から4,375人分減少
- 対象情報:氏名、住所、生年月日、性別、電話番号、メールアドレス、会員番号、ログインID、パスワード(復元できない状態)
- パスワード:同社は復元できない状態で保管しており、この情報によるアカウントの不正利用のおそれはないと説明
- クレジットカード情報:対象システムで保持・取り扱いをしておらず、漏えいなしと説明
- 対応:システムの遮断・停止後、セキュリティ強化と改修を行い稼働再開。第三者調査機関が対策の有効性を検証
- 対象者への通知:Web、メール、書面、電話などによる案内とお詫びを完了
- 当局対応:個人情報保護委員会への最終報告(確報)を提出済み。警察の捜査にも協力
| 項目 | 第二報で確認された内容 |
|---|---|
| 公表日 | 2026年10月15日 |
| 企業 | 株式会社イエローハット |
| 対象システム | イエローハットWEB作業予約システム |
| 事案 | 第三者による不正侵入と顧客データの外部流出 |
| 漏えい人数 | 1,797,124人 |
| 漏えいした情報 | 氏名、住所、生年月日、性別、電話番号、メールアドレス、会員番号、ログインID、パスワード(復元できない状態) |
| クレジットカード情報 | 漏えいなしと説明 |
| システム | 改修・対策後に稼働再開 |
| 再発防止 | 改修・セキュリティ強化、第三者による有効性確認、定期的な脆弱性診断 |
| 個人情報保護委員会 | 最終報告(確報)提出済み |
「最大180万1,499人に漏えいの可能性」から179万7,124人の流出確認へ
イエローハットは8月28日の第一報で、不正プログラムによる攻撃を受け、同システムに関連する会員情報が外部に漏えいした可能性があると説明していました。対象人数は最大180万1,499人でした。
10月15日の第二報では、フォレンジック調査によって不正侵入と顧客データの外部流出を確認したと明記しています。解析によって特定した対象人数は179万7,124人です。従来の推定上限がそのまま確定したのではなく、調査によって対象人数が絞り込まれ、情報流出自体も確認されたという違いがあります。
なお、不正アクセスの検知日は第一報に「8月18日朝」、第二報に「8月19日」と記載されており、両発表で日付が異なります。本件の経緯はこの差を踏まえて確認する必要があります。
住所・生年月日・ログインID・パスワードが追加――第一報から対象項目が拡大
今回の第二報では、当初公表されていた4項目に加え、住所、生年月日、性別、ログインID、パスワード(復元できない状態)が漏えい対象に含まれていたことが判明しました。
| 個人情報の種類 | 8月28日第一報 | 10月15日第二報 |
|---|---|---|
| 氏名、電話番号、メールアドレス、会員番号 | 漏えいの可能性 | 外部流出を確認 |
| 住所、生年月日、性別 | 対象として記載なし | 外部流出を確認 |
| ログインID | 対象として記載なし | 外部流出を確認 |
| パスワード | 保持していないため対象外と説明 | 「復元できない状態」の情報が漏えい対象と判明 |
| クレジットカード情報 | 対象外 | 漏えいなし |
| 車両情報 | 保持していないため対象外と説明 | 第二報では新たな漏えい対象として記載なし |
特にパスワードについては、第一報で「保持していない」と説明していた内容から変更されています。第二報では、パスワードを復元できない状態で保管しており、今回の情報によるアカウント不正利用のおそれはないとの見解を示しました。復元できない状態の具体的な保存方式や技術的仕様までは開示していません。
今回の第二報は、当初の漏えい可能性の公表から対象情報が増えた事例です。個人情報を取り扱う企業では、初報の項目だけを前提に対策範囲を固定せず、詳細調査の完了まで対象データの見直しを継続する必要があります。
住所や生年月日を含む会員情報が悪用された場合のリスク
漏えいが確認された情報は、電話番号やメールアドレスだけではありません。氏名、住所、生年月日、性別、会員番号などが組み合わさると、第三者が実在する会員を識別し、本人向けの連絡を装いやすくなります。
たとえば、カー用品店の会員であることを前提に、会員情報の再確認、予約システムの復旧手続き、ポイントや会員特典の更新を装い、偽サイトへ誘導するフィッシングメールやSMSに利用されるおそれがあります。住所や生年月日を含む情報が、別のサービスでの本人確認を狙ったなりすましや、電話で相手を信用させる材料に使われる可能性もあります。これらは漏えい情報から考えられる悪用例であり、本件で実際に発生したと確認された被害ではありません。
利用者は、イエローハットを名乗る通知でもメールやSMS内のリンクから認証情報・決済情報を入力せず、公式サイトや公式に公表された問い合わせ窓口から真偽を確認してください。心当たりのないログイン通知や他サービスのパスワード再設定通知にも注意が必要です。
同社は今回のパスワード情報からアカウントが不正利用されるおそれはないと説明しています。一方、利用者が他サービスでも同じパスワードを使っている場合は、念のため固有のパスワードへの変更や多要素認証の利用を検討できます。今回の発表を理由にクレジットカードを一律に再発行する必要があるとの案内は出ていません。
個人情報が漏えいした際の確認事項や被害への対処方法は、セキュリティ対策Labの個人情報漏えい時のリスクと対策(個人向け)でも整理しています。
システム改修後に運用再開、対策の有効性を第三者が確認
イエローハットは不正アクセスの検知後、対象システムを遮断・停止し、セキュリティ強化と改修を実施した上で稼働を再開しました。第二報によると、実施済み対策の有効性は第三者調査機関による検証でも確認しています。今後は定期的な脆弱性診断を継続する方針です。
対象会員には、Web、メール、書面、電話などを通じた通知・お詫びを完了しています。個人情報保護委員会への最終報告(確報)も提出済みで、引き続き同委員会と所轄警察の捜査に協力するとしています。今回の対応・対策費用が業績に重大な影響を及ぼす見込みはないとの見解も示しています。
専用相談窓口は電話番号「0120-405-092」、受付時間は平日10時~19時です。相談の際は、不審なSMSなどに記載された電話番号ではなく、公式発表に掲載された窓口を利用してください。
2りんかんの会員情報漏えいとは別事案
イエローハットグループでは2026年4月、子会社の「2りんかんイエローハット」でも別の不正アクセスが発生しました。同社は6月19日の最終報で、3,179,454人分の会員データが取得されたと報告しています。今回のイエローハット本体のWEB作業予約システム事案とは対象システム、検知時期、調査結果が異なります。
両事案を同一の攻撃や侵入経路によるものと結び付ける公表はありません。8月の第一報からの経緯や両社の違いは、既報のイエローハット不正アクセス初報で整理しています。
情報システム・セキュリティ担当者が確認したい事項
本件では第一報から第二報までの調査で、漏えい件数の特定だけでなく、対象データの種類も増えました。自社で類似事案に対応する場合は、個人情報が保存されたシステムだけでなく、ログ、連携データ、会員認証に関係する情報まで調査対象に含め、初報段階の公表内容を調査結果に応じて更新できる体制を整えておく必要があります。
システム再開に当たっては、原因となった経路への対策、アクセス権限の見直し、ログ監視、必要な改修の完了を確認し、第三者による検証結果を記録することが判断材料になります。イエローハットが公表したのは調査完了と対策の有効性確認であり、具体的な侵入手法や悪用された脆弱性は特定して記載されていません。
また、システム内でどのようにパスワードを保管しているか、顧客に説明できる保存方式と運用記録があるかを確認することは、初報と第二報の説明に相違が生じることを防ぐうえでも有用です。
出典
- イエローハットにおける不正アクセスによる個人情報漏えいに関するお詫びとお知らせ【第二報】(2026年10月15日) – 株式会社イエローハット/適時開示資料(PDF)
- イエローハットにおける不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ(2026年8月28日) – 株式会社イエローハット/適時開示資料(PDF)
- 連結子会社における不正アクセスによる個人情報漏えいに関するお詫びとお知らせ【第三報・最終報】(2026年6月19日) – 株式会社イエローハット
関連記事
 名鉄協商、サイバー攻撃でMKPポイントカードの会員 個人情報漏えいのおそれ 氏名・住所・パスワードなど、対象件数は非公表
 コタ、2026年3月期決算短信の開示が50日超に ランサムウェアの被害で決算確定と監査に遅れ
 2026年4月 個人情報漏洩の事例 まとめ
 大阪国税局、警察官なりすまし詐欺で納税者情報259件を漏洩した職員を停職6か月の懲戒処分-本人は同日辞職
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に

