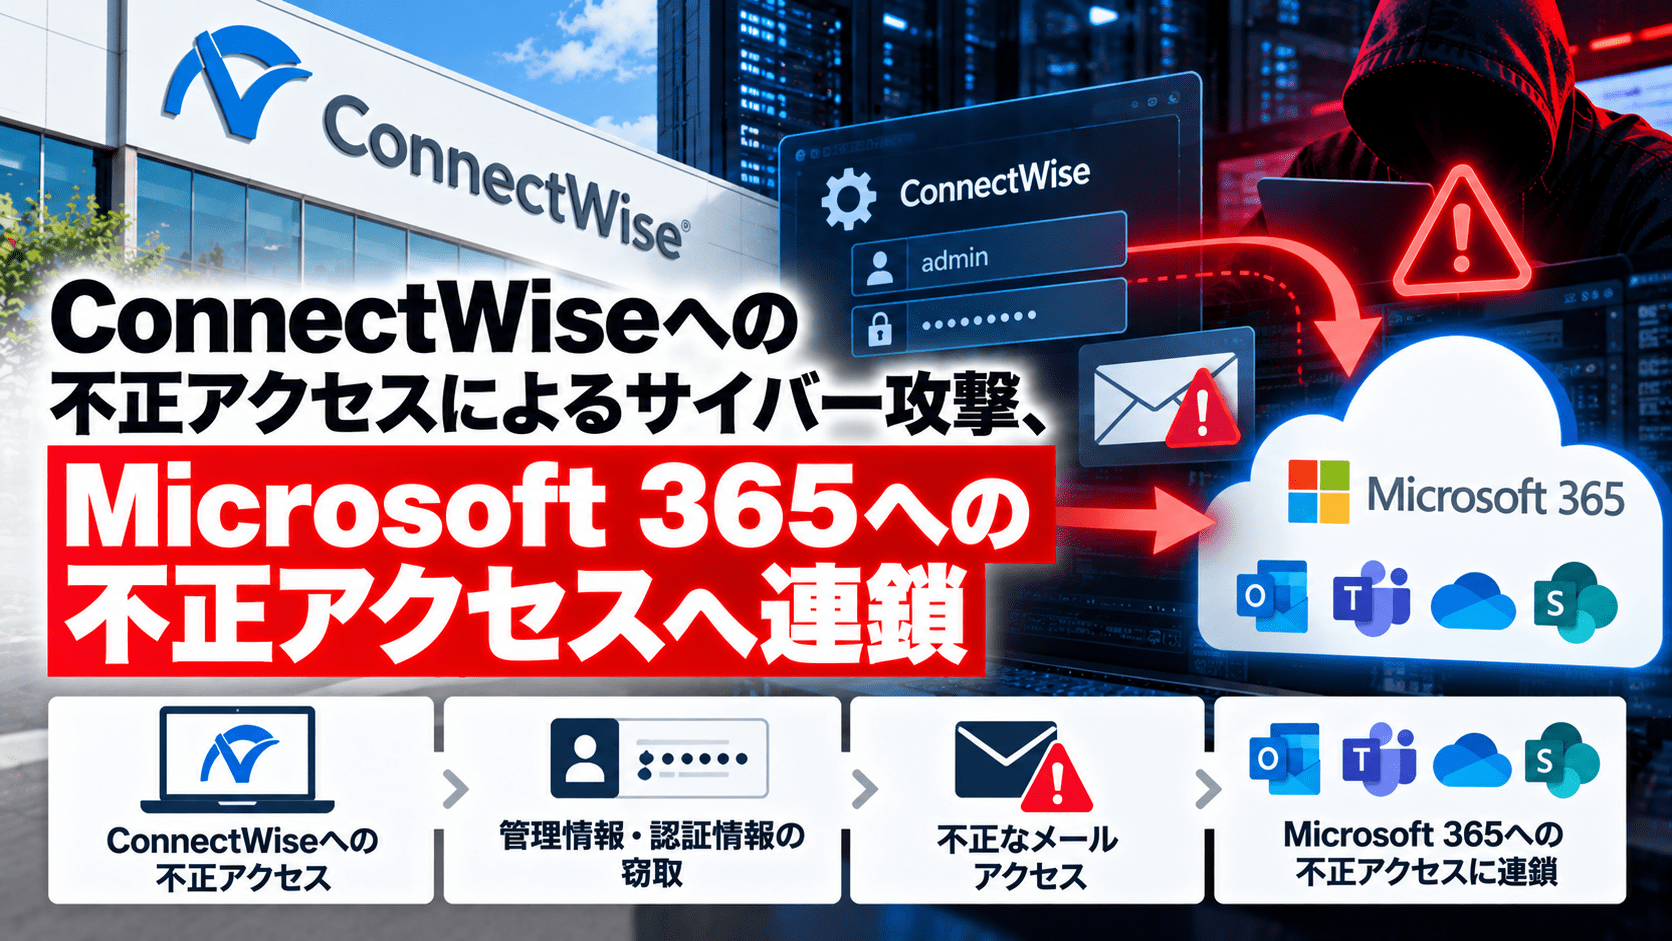
IT管理サービスを提供する米ConnectWiseは2026年10月16日(米国時間)、クラウドバックアップ製品「ConnectWise Cloud Backup」(旧SkyKick Cloud Backup)に関連する不正アクセスについて調査を開始したと公表しました。同社は続く17日、サービスのアプリケーションIDに関連する認証情報への不正アクセスを確認し、利用者との接続に使う証明書を失効させ、Cloud Backupの提供を一時停止しています。
問題はConnectWiseの環境だけにとどまりません。セキュリティ企業Huntressは、同サービスの正規アプリケーションとしてMicrosoft 365に不正認証する活動を確認し、10月16日19時(UTC)時点で162のテナントで不正サインインが成立したと報告しました。攻撃者は顧客が以前許可したアプリケーション権限を利用しており、ユーザーのパスワードや多要素認証(MFA)の突破を必要としない仕組みでした。
ConnectWise Cloud Backup不正アクセスのサマリー
- 対象はMSP(マネージドサービスプロバイダー)や企業が利用するConnectWise Cloud Backup(旧SkyKick)のMicrosoft 365連携機能。
- ConnectWiseはアプリケーションIDに関連する認証情報への不正アクセスを確認し、10月17日にCloud Backupのアプリ接続を停止しました。
- Huntressは10月16日19時(UTC)時点で、162テナントへの不正サインインを確認しました。これはデータ流出が確定した件数ではありません。
- Huntressは10月17日の追加報告で、不審IPから約1,000テナントへのサインイン活動、うち300件超の成功を観測しました。162という既報の確認件数とは調査時点と集計範囲が異なります。
- 別のセキュリティ企業Todylは、分析した9テナントでアプリケーションとしての認証成立を確認した一方、メールやファイルの大量持ち出しを裏付ける証拠は得ていません。
- Huntressは1テナントで、別のConnectWise管理用アプリによる特権付与と、他アプリへの新たな認証情報追加を観測しています。
- ConnectWiseは保存済みの暗号化バックアップアーカイブへのアクセスを示す証拠はないと説明しています。ただし、サービス停止中はアーカイブへのアクセス・復元も利用できません。
- 利用組織はMicrosoft Entra IDの「サービスプリンシパルのサインイン」ログ、アプリの権限、追加されたシークレット・証明書を確認する必要があります。
| 項目 | 内容 |
|---|---|
| 事業者 | ConnectWise |
| 対象サービス | ConnectWise Cloud Backup(旧SkyKick Cloud Backup)と関連するCloud Managementアプリ |
| 公表 | 2026年10月16日(米国時間)に調査公表、17日に不正アクセスと接続停止を案内 |
| 攻撃活動 | 2026年10月15日を中心にMicrosoft 365テナントへのアプリケーション認証を観測 |
| 調査企業による確認 | Huntress:10月16日19時(UTC)時点で162テナントの不正サインイン |
| 不審な送信元IP | 144.172.64.128 |
| 影響する認証方式 | Microsoft Entra IDのサービスプリンシパル/OAuthアプリケーション認証 |
| ConnectWiseの対応 | 連携証明書の失効、Cloud Backup停止、調査・復旧計画の検討 |
| データの状態 | Microsoft 365内のデータはアクセス可能な権限が悪用された可能性。実際の持ち出し規模は未確定。Cloud Backupの保存アーカイブへの侵害の証拠はないとConnectWiseが説明 |
正規バックアップアプリの認証情報を利用してMicrosoft 365へ侵入
Cloud Backupは、企業やMSPがMicrosoft 365のメール、OneDrive、SharePoint、Teamsなどの情報をバックアップ・復元するサービスです。バックアップの取得・復元には広い範囲の読み取り・書き込み権限が必要になるため、顧客テナントの管理者は連携アプリにアクセス権限を付与します。
今回の攻撃で使われたのは、その正規アプリのIDです。Todylの10月16日付分析によると、攻撃者はCloud Backupアプリの有効な認証情報を利用し、Microsoft Entra IDからアプリケーション用アクセストークンを取得しました。人間のユーザーとしてログインするのではなく、顧客が承認済みのアプリそのものとしてアクセスした形です。
このため、一般ユーザーにMFAを必須化していても、その設定だけではアプリケーション認証を阻止できません。Todylは10月15日07時11分~08時47分(UTC、日本時間16時11分~17時47分)に監視先で自動化された不正サインインを観測。Huntressも同日06時13分~08時34分(UTC)に同様の動きを確認しています。
Cloud Backupに付与されていた権限によっては、攻撃者はメール本文・添付ファイル、OneDrive・SharePoint内の文書、Teamsのデータにアクセスし、書き込み操作もできる状態になります。ただし、アクセス権限を得たことと、データを実際に閲覧・持ち出したことは別の事実です。Todylが詳しく調査した9テナントでは、認証成立を確認したものの、メール・ファイルの大量取得を証明するログは見つかっていません。Microsoft Graphの操作内容を遡及して把握できない環境もあり、ログがないことだけでデータ流出を否定することはできません。
Huntressは管理者権限の取得と別アプリへの認証情報追加も観測
Huntressは、Cloud Backupだけでなく「ConnectWise Cloud Management」系列のアプリについても不審な操作を調査しています。10月15日、約50テナントで関連アプリがExchange Administratorなどのディレクトリロールを自身に付与する事象を観測しました。ただし、これらにはConnectWise側の通常の自動処理が含まれる可能性もあり、すべてを攻撃者の操作と断定していません。
一方、1つの顧客テナントでは、Microsoft Teams向けのConnectWise管理アプリがGlobal Administrator権限を自身に付与し、その後、MSPの管理アプリとHuntressのセキュリティアプリに新しいクライアントシークレットが追加される操作を確認しました。追加された認証情報は、元のCloud Backup連携を停止しても独立した侵入経路として残り得ます。Huntressは10月16日、このうち同社アプリに追加された不正な認証情報を削除したと説明しています。
Huntressは、この特権操作と後続の不正サインインが同じ攻撃者によるものかどうか、すべての段階を結び付ける送信元情報が揃っていない点にも言及しています。原因となったConnectWise側の認証情報がどのように取得されたのかも、現時点では確定していません。
約1,000テナントへの認証活動を確認、機微分野への追加試行も
Huntressが10月17日17時15分(米東部時間)に追記した調査では、不審IPアドレスから約1,000のEntraテナントに対してサインイン活動があり、300件を超える成功が確認されたとしています。数字は攻撃の広がりを示すものですが、300超の組織でデータ窃取が判明したという意味ではありません。
さらに10月15日には、政策、安全保障、貿易、重要鉱物関連の組織を含む16テナントに対する追加の試行を観測しました。Huntressが監視するこの16テナントへの侵入は成功していないとしています。対象選定の背景や攻撃者の属性・所属は断定できません。
従来の「特定ユーザーを乗っ取って社内メールを読む」攻撃と異なり、外部サービスが保有するアプリケーション認証情報と、顧客が過去に許可した権限の組み合わせによって、複数企業の環境をまとめて標的にできる点が今回の特徴です。
ConnectWiseは接続証明書を失効、バックアップと復元が利用停止
ConnectWiseは10月17日17時(UTC、日本時間18日02時)の更新で、影響するアプリケーション接続に使う証明書を全利用者について失効させ、Cloud Backupへのアクセスを停止したと発表しました。以前使われていた共有認証情報は無効化されたと説明し、対策実施後に自社が監視する環境では成功した悪意ある活動を確認していないとしています。
同社はCloud Backupの暗号化された既存アーカイブを隔離・保全しており、アクセスされた証拠はないとしています。ただし、バックアップサービスは停止しており、保存済みアーカイブへのアクセスと復元も現時点では利用できません。顧客のMicrosoft 365環境で何が起きたかをConnectWise単独では判定できないため、各企業とMSP側でもログを調査するよう求めています。
ConnectWiseは同時点でほかの製品・サービスへの影響を示す情報はないと説明しています。今後の復旧時期は公表されていません。
情シス・MSPが確認すべきMicrosoft Entra IDのログと認証情報
本件の調査では、通常のユーザーサインインログだけを確認しても不十分です。ConnectWiseの公式勧告とHuntress・Todylの調査結果を踏まえると、次の順序での点検が有効です。
- アプリの有無を確認:Microsoft Entra管理センターの「Enterprise applications」で、Cloud BackupのアプリケーションID
506e08f9-6e9a-4da4-942b-a099a03644aeを検索します。旧名称「SkyKick Backup」のまま残っている場合もあります。 - サービスプリンシパルのサインインを確認:「Monitoring」→「Sign-in logs」→「Service principal sign-ins」を開き、上記IDで絞り込みます。通常の「User sign-ins」タブには対象のアプリ認証は表示されません。
- 不審な送信元を調査:
144.172.64.128と、正規のAzure内通信と異なる接続元を確認します。Python-urllib/3.12、python-requests/2.31なども調査の手掛かりになります。ただし、IPアドレスやUser-Agentの一致だけで侵害を断定しません。 - 使わない連携アプリは無効化:HuntressはCloud BackupおよびCloud Management – MS Teamsのアプリをいったん無効化し、ほかの関連アプリも評価するよう推奨しています。調査記録と再接続手順を確保するため、まず削除ではなく無効化を検討します。
- アプリの新規資格情報を点検:10月13日以降の監査ログを優先し、ConnectWise関連アプリによるロール付与、アプリ権限・同意の変更、MSP管理ツールやセキュリティ製品へのシークレット・証明書の追加を調べます。見覚えのない資格情報は影響を確認したうえで失効させます。
- Microsoft 365のデータアクセスを確認:メール・SharePoint・OneDrive・Teamsの監査イベントを追跡し、実際にどの操作が行われたかを確認します。Microsoft Graphの操作ログを収集していなかった場合、過去のデータ閲覧範囲を完全に復元できない可能性があります。
- 復旧ポイントへの影響を評価:バックアップ停止中に新たな復旧ポイントが作成できない場合に備え、代替手段と復旧優先度を確認します。再有効化はConnectWiseの公式案内と資格情報の安全性確認を経て判断します。
調査対象にはCloud Backup以外の関連アプリも含まれます。Huntressが挙げた主なIDは以下のとおりです。
| アプリケーション | Application ID |
|---|---|
| ConnectWise Cloud Backup | 506e08f9-6e9a-4da4-942b-a099a03644ae |
| ConnectWise Cloud Management | 2399d300-6fca-4e6a-a686-399fefe75b83 |
| Cloud Management – MS Teams | 24205314-2b89-4e07-a2a4-579e898a5640 |
| Cloud Management – Exchange Online | b78f6a77-d4e5-46fb-87e5-d1648bd02519 |
| Cloud Management – MS Graph | 0de14c77-b9b0-4137-9360-34878a929827 |
| Cloud Management – Partner Center | 412dcf96-176d-4b3a-a1b0-4981ad66971e |
| Cloud Management – SharePoint Online | b2b55f5b-7758-4719-8d8f-88ae172e6bdb |
なお、アプリを無効化すれば新規のトークン発行は停止しますが、発行済みアクセストークンは有効期限まで利用される可能性があります。また、既に別アプリへ追加された認証情報までは取り除けません。ユーザーのパスワード変更やサインアウトだけで対処を完了させないことが必要です。
委託先管理に加えて「連携アプリに与えた権限」の棚卸しを
今回の事案は、バックアップ事業者が侵害された場合に、委託先のシステムだけでなく顧客のMicrosoft 365テナントまで影響が広がり得ることを示しています。MSPとの契約や監視体制を確認する際には、アプリの同意権限、利用していない旧製品のサービスプリンシパル、全テナント横断の認証情報、復旧サービスの停止時対応まで管理対象に含める必要があります。
これは従業員のパスワード強度だけでは対処できない領域です。既存のサプライチェーンリスクと対策と、Microsoft Entraのサービスプリンシパルに関する攻撃事例でも、社外の信頼関係や特権IDを経由して被害が広がる構造を整理しています。
出典
- Cloud Backup (formerly SkyKick) Service Interruption ― ConnectWise Trust Center
- ConnectWise Product and Services Status ― ConnectWise
- ConnectWise (SkyKick) Vendor Credentials Abused in M365 Attacks ― Huntress
- Investigation: Unauthorized Access Through the ConnectWise Cloud Backup Microsoft 365 App ― Todyl
- Hackers breach Microsoft 365 tenants via ConnectWise supply-chain attack ― BleepingComputer(2026年10月17日)
関連記事
 ロックビット(Lock Bit)が米連邦準備銀行(FRB)へのハッキングを主張 専門家は懐疑的
 住友重機械工業が不正アクセスに関する続報と個人情報漏洩を発表
 DeepSeekのiOS版はデータが暗号化されず、ByteDance(TikTok の運営)へユーザー情報が送信される可能性
 筑波大学の委託先「ライクキッズ」のランサムウェアによる個人情報漏えい、保護者ら最大2,294件に影響の可能性
 ランサムウェア グループ Kawa4096 がオリエンタル・ガード・リサーチへのサイバー攻撃と不正アクセスを主張
 ルイ・ヴィトン(Louis Vuitton) 韓国-6月の不正アクセスで個人情報漏洩を発表
 総務省がIIJへ行政指導、サイバー攻撃による情報漏洩で再発防止策を要請
 米 マンパワーでランサムウェアで個人情報漏洩-約14万4,000人分の個人情報に影響
 ジャガーランドローバーへのサイバー攻撃 被害で最大15億ポンド(約3,000億円)公的保証