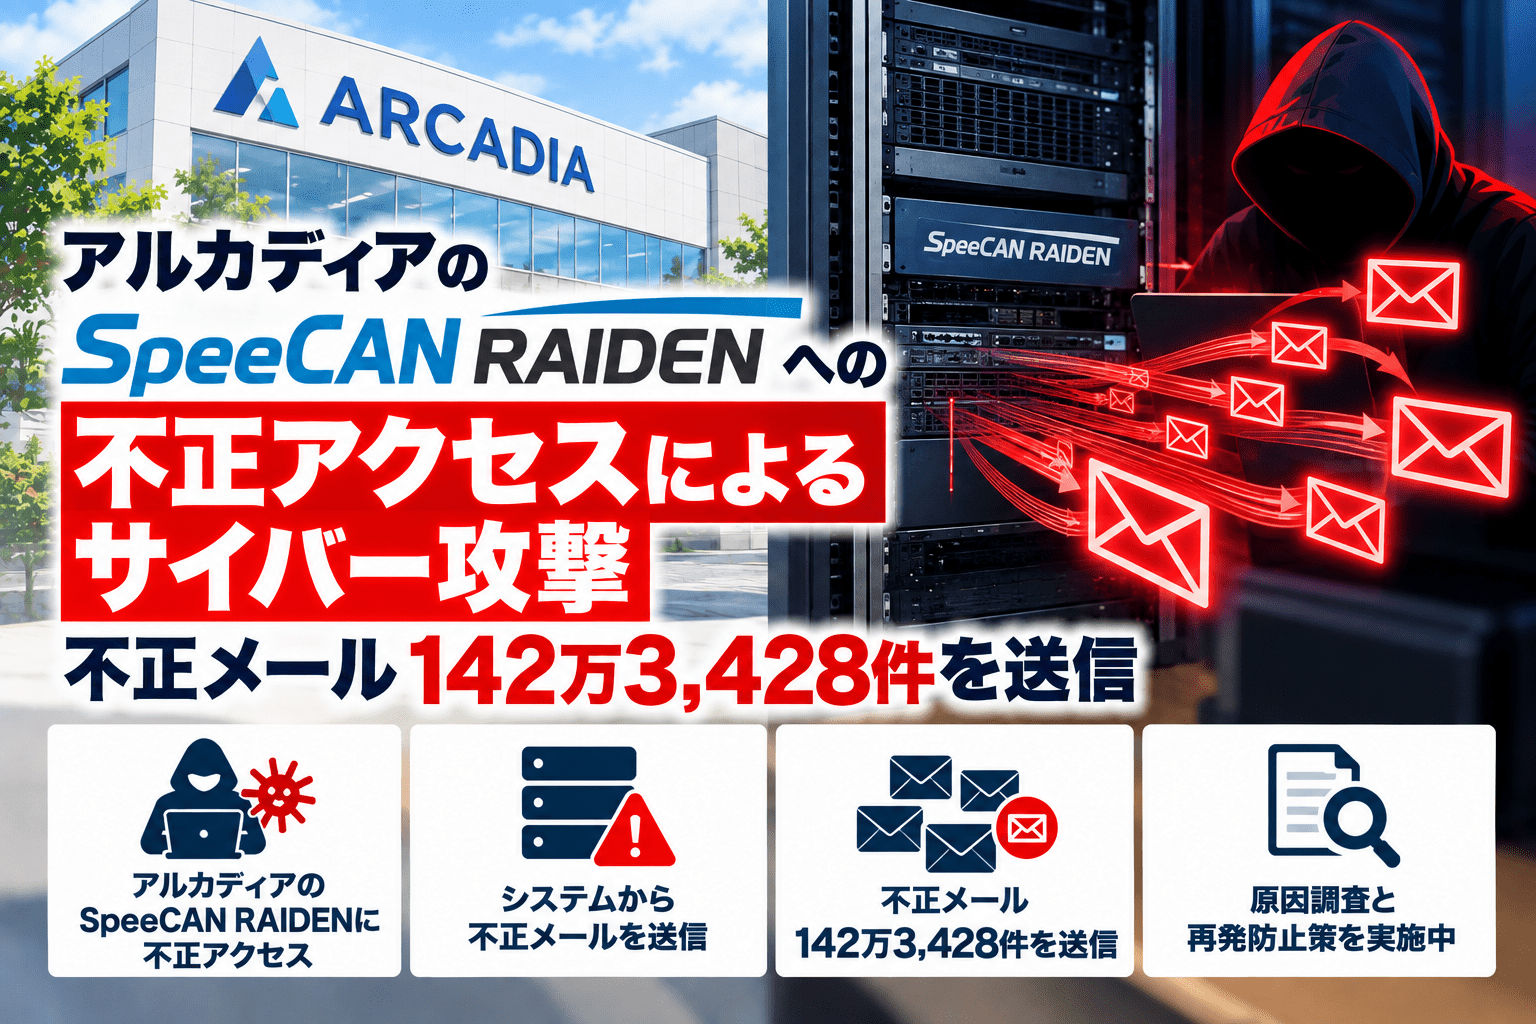
防災・防犯情報配信サービス「SpeeCAN RAIDEN」などを提供する株式会社アルカディアは2026年10月19日、同社への不正アクセスに関する第12報を公表し、侵入経路や不正メール送信の詳細を明らかにしました。
添付ファイルを公開するメディアサーバーのディレクトリパストラバーサル(ディレクトリトラバーサル)の脆弱性が悪用され、内部ソースファイルと、設定ファイルに保存されたサービス間ログイン用のシークレットキーが取得されたと説明しています。侵入後には内部情報の取得やデータベースの改ざんが確認されたほか、不正なプログラムから外部へ送信されたメールが計1,423,428件に上ったことも判明しました。
同社は10月15日15時10分に全サービスの復旧を完了したと発表しています。ただし、個人情報の漏えい可能性や具体的な対象件数は引き続き調査中であり、第三者のセキュリティ専門機関による詳細調査もこれから実施する方針です。
アルカディア第12報で判明した事実のサマリー
- 公表日:2026年10月19日10時(SpeeCAN RAIDEN公式ブログ第12報)。調査・対応経過を5ページのPDFで公表。
- 不正アクセスの開始:10月11日6時26分、攻撃者とみられるアクセスが開始。16時39分には設定ファイルの取得に成功した記録が示されています。
- 侵入経路:添付ファイルを公開するメディアサーバーのディレクトリパストラバーサルの脆弱性。
- 権限悪用:内部ソースファイルとサービス間ログイン用シークレットキーが取得され、アカウントIDに対する総当たり攻撃に利用されました。
- 内部システムへの影響:ログイン済みセッションを通じた内部情報の取得、データベースの複数箇所の改ざんを確認。
- その他の不審な変更:10月12日、WordPressのプラグインが追加されていることを確認。追加の経緯については断定されていません。
- 不正メール送信:10月13日に発覚した不正プログラムによる外部メール配信は計1,423,428件。クレジットカード会社からの残高確認を装うような内容が多く、フィッシング詐欺が疑われると説明しています。
- 対応状況:侵入経路を遮断して修正、データベースの認証情報を変更し、改ざん箇所を修復。10月15日15時10分に全サービス復旧。
- 今後の対応:外部の専門機関による調査・脆弱性診断を予定。多要素認証、監視強化、SOC導入も検討。
| 項目 | 第12報の内容 |
|---|---|
| 発表元 | 株式会社アルカディア |
| 対象サービス | SpeeCAN RAIDEN、ライデン・スクール、NET119、119RAIDENなど関連するシステム |
| 主な侵入経路 | メディアサーバーのディレクトリパストラバーサル |
| 取得された情報 | 内部ソースファイル、設定ファイルに保存されたシークレットキー、ログイン後に参照できる内部情報 |
| 確認された改ざん | raiden3のデータベース内の複数箇所 |
| 不正な外部メール送信数 | 1,423,428件(個人情報の漏えい件数ではない) |
| 全サービス復旧 | 10月15日15時10分(アルカディア側の公表) |
| 調査 | 社内調査を踏まえ、外部専門機関による詳細調査を予定 |
ディレクトリトラバーサルを起点に、サービス間ログイン用の秘密情報を取得
今回の報告書によると、攻撃者とみられるアクセスは10月11日6時26分に始まり、Webアプリケーションの動作やログイン画面を探索していました。同日16時33分ごろにメディアサーバーへのディレクトリトラバーサルを試み、16時39分には設定ファイルの取得に成功したとされています。
ディレクトリトラバーサルは、本来アクセスできないディレクトリやファイルを参照できる問題です。アルカディアは、添付ファイルの公開に使うメディアサーバーでこの問題が存在していたと説明しています。その結果、内部ソースファイルを経由して、設定ファイル内に保存されていたサービス間ログイン用シークレットキーが取得されました。
報告書では、このキーを利用したアカウントIDへの総当たり攻撃が行われ、ログインされたセッションから内部情報が取得されたとしています。外部公開されたファイル機能の脆弱性が、内部サービスにおける認証と情報取得へ連鎖した事案です。
一方、同社は利用されたソフトウェアの製品名、CVE番号、第三者によるデータ持ち出しの確定件数を公表していません。個人情報が外部へ漏えいしたかどうかは、引き続き調査の対象です。
データベース改ざんやWordPressプラグインの追加を確認
10月11日23時40分、社内の監視でデータベースの異常な負荷を検知しました。12日3時には不正アクセスの経路を遮断し、ファイルサーバーの脆弱性修正、内部APIのログインテスト停止などを実施しています。
同日9時30分にはデータベースのパスワードを変更しましたが、これに伴って消防情報の外部連携や電話発信で不具合が発生しました。電話発信の問題は同日13時58分に修正したとしています。インシデント封じ込めのための認証情報変更が、連携先の業務システムへ影響した経緯も明らかになりました。
さらに12日17時5分にはWordPressのプラグインが追加されていることを確認。14日22時50分にはraiden3のデータベースで複数の書き換え箇所を発見し、15日9時30分までに手作業で修正しました。WordPressプラグインの追加については確認事実として記載されていますが、その追加主体やプラグインの具体的な機能まで断定した発表ではありません。
不正メール142万3,428件、クレジットカード会社を装うフィッシングの疑い
第12報では、攻撃に関連して不正なプログラムから外部へ配信されたメールが1,423,428件だったと明らかにしました。10月13日0時10分にはメール送信の試験があり、1時17分から少数のメールが送られ始め、送信規模が段階的に拡大したと記録されています。
同日4時10分に大量送信を契機としてバックドアの設置が発覚し、4時25分に不正メール配信を検知。流量制限などを経て7時16分に配信を停止しました。アルカディアによれば、送信メールの多くはクレジットカード会社からの残高確認のような内容で、フィッシング詐欺が疑われています。
1,423,428件は、不正なプログラムによって送信されたメールの総数です。個人情報が漏えいした人数や件数、実際にフィッシングに成功した人数を示すものではありません。 同社はメール送信の詳細について引き続き調査するとしています。
メールの受信者や配信元の確認、認証情報の入力を求める不審な内容の報告・遮断については、標的型攻撃メール訓練の実施方法と報告体制で関連する実務を整理しています。これは一般的な対策情報であり、今回の受信者数やフィッシング被害の確定を示すものではありません。
10月15日に全サービス復旧、第三者機関による調査は今後実施
アルカディアは10月13日11時に、raiden3とs2の一部サービスを緊急停止しました。15日15時10分に両環境を復旧し、事業者としてすべてのサービスの復旧が完了したと説明しています。ただし、自治体や消防本部が個別に行う住民向け配信の再開判断とは区別する必要があります。
同社は現在、ディレクトリパストラバーサルの解消、不正なソースコードの不存在、データベースや設定ファイルの健全性を社内で確認したと説明しています。あわせて、独自に構築したLLMを用いたコードレビュー・脆弱性診断を行い、今後は外部会社による脆弱性診断も受ける方針です。
認証情報はサービスごとに個別化し、二段階認証の追加、システム監視の強化、SOC(Security Operation Center)の導入も検討するとしています。インターネットから到達できる資産の脆弱性と修正状況を継続的に管理する考え方は、脆弱性管理の実務と優先順位付けでも解説しています。
自治体・消防本部への影響と個人情報の漏えい可能性
本件は自治体向けの防災メール配信、学校連絡網、緊急通報など複数サービスに関係しています。10月16日付第11報では、NET119について漏えいの可能性がある対象を「9,020件のメールアドレスにひもづく個人情報」と訂正するなど、影響範囲の調査が続いています。
アルカディアは個人情報保護委員会などの関係機関に報告し、警察とも協議しています。影響がある可能性のある自治体・消防本部の一覧、サービス別の推定件数と各機関の公表状況は、セキュリティ対策Labのアルカディア・SpeeCAN RAIDEN不正アクセスの影響先まとめに集約しています。
本記事は第12報で判明した攻撃経路と対応経過を扱い、自治体別の新たな公表は上記まとめ記事に追記する方針です。
出典
- 弊社サービスへの不正アクセスに伴う一連の対応について(第12報、2026年10月19日10時更新) – SpeeCAN RAIDEN公式ブログ
- 不正アクセスの経過と当社の対処について(2026年10月19日、全5ページ) – 株式会社アルカディア
- アルカディア・SpeeCAN RAIDENへの不正アクセス(第11報ほか) – SpeeCAN RAIDEN公式ブログ
関連記事
 STANDS「Onboarding」で管理者権限を悪用した不正アクセス―複数顧客の設定情報取得・不正変更を確認
 カーセンサー net、不審アクセス検知で関連全サービスを一時停止―10月17日17時ごろからサイバー攻撃 か、C-matchも対象
 銀のさら・釜寅・すし上 等に不正アクセスによるサイバー攻撃、最大約650万件の個人情報漏えいの可能性―注文サイト・アプリ停止続く
 横須賀市、防災・防犯情報サービス 最大約6万人の個人情報漏えいの恐れ―委託先 アルカディアに不正アクセスによるサイバー攻撃で
 香川県、防災情報 メール約2万5,566件の漏えいのおそれ―職員安否確認システムにも影響、アルカディアへの不正アクセス
 神奈川県座間市「いさまメール」、登録者約1万1,000人の情報に漏えいの可能性―アルカディアへの不正アクセスで職員参集システムも停止
 Microsoft 365への不正アクセス 事例まとめ|日経・東日本三菱自動車販売など国内7事案の被害と対策
 セキュリティインシデントとは その種類と事例などを解説
NICTのセキュリティ講習で利用していた Dropbox Signへ不正アクセスが発生し個人情報漏洩の可能性