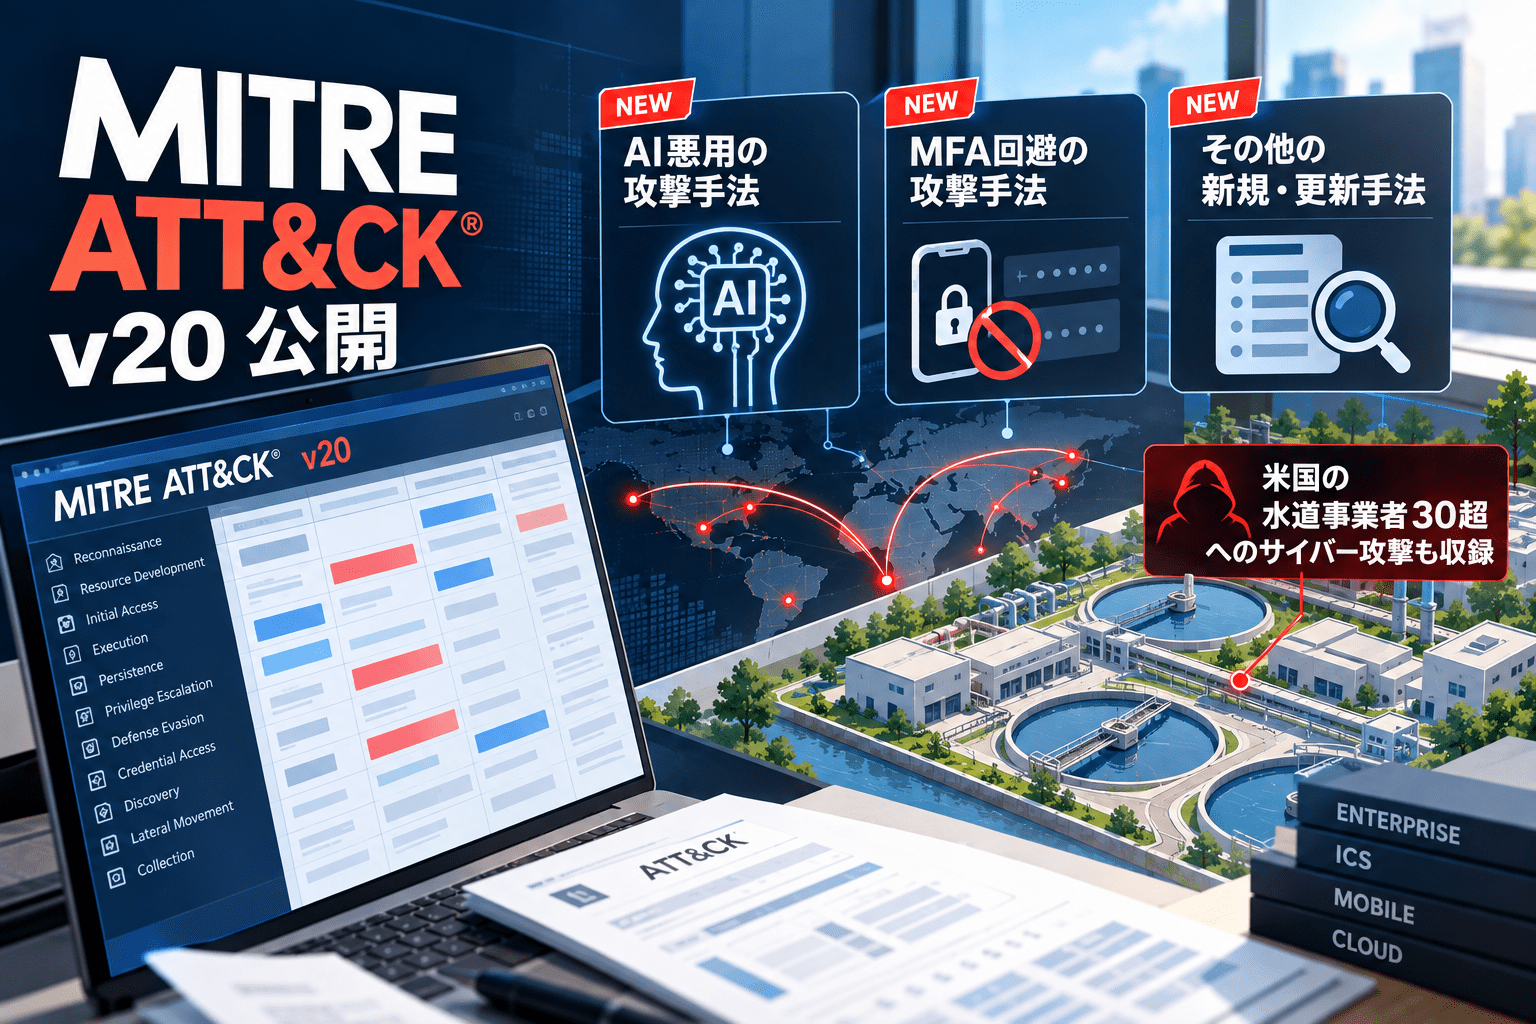
米MITREは2026年10月13日、サイバー攻撃者の戦術・手法を体系化する「MITRE ATT&CK」のバージョン20(v20)を公開しました。今回の更新では、プロンプトインジェクションや企業のAIエージェントを使った情報持ち出し、アプリ固有パスワードの窃取による多要素認証(MFA)の回避、CAPTCHA対策の回避などを新たな攻撃手法として収録しています。産業制御システム(ICS)の領域では、米国の水道・下水道事業者30超に対する攻撃や、メキシコの政府機関と水道関連システムに及んだAI支援型の侵害事例が追加されました。
MITRE ATT&CK v20のサマリー
- 公開日:2026年10月13日。更新対象はEnterprise、Mobile、ICSの3領域です。
- Enterpriseに9件の新しいTechnique/Sub-techniqueを追加しました。
- AI関連では直接・間接プロンプトインジェクション、AIエージェント経由の情報持ち出し、AI検索結果の汚染、防御用AIの妨害などを追加しています。
- アプリ固有パスワードの窃取「T1697」を新設。MFAが設定された環境でも、アプリ固有パスワードを使った認証が悪用され得る点を分類しています。
- CAPTCHAへの自動回答・回避を扱う手法も追加されました。
- ICSでは、米ミネソタ州の上下水道事業者30超を狙った2026年7月の攻撃を新たなCampaignとして登録しました。
- メキシコの政府機関から水道関連のOT環境に及ぶAI支援型の侵害も、新たなCampaignとして追加しました。
- 防御側向けには15件のDetection Strategy(Enterprise 6件、ICS 9件)と、38件のAnalyticsを追加しています。
| 項目 | 内容 |
|---|---|
| フレームワーク | MITRE ATT&CK |
| バージョン | v20(2026年10月13日公開) |
| 対象領域 | Enterprise/Mobile/ICS |
| Enterpriseの新規攻撃手法 | Technique/Sub-technique計9件 |
| 新規検知戦略 | Enterprise 6件、ICS 9件 |
| 新規Analytics | 合計38件 |
| 新規Campaignの例 | 米国水道事業者への攻撃(C0066)、メキシコ政府インフラのAI支援型侵害(C0064) |
AI関連の攻撃手法を新たに分類、プロンプトインジェクションを2種類に区別
v20では、生成AIやAIエージェントを攻撃対象または攻撃経路として悪用する行動の分類が拡充されました。追加された主な項目は次のとおりです。
| ATT&CK ID | 新規手法 | どのような行動を扱うか |
|---|---|---|
| T1699 | Direct Prompt Injection | LLMの入力画面などへ、意図しない動作を誘導する指示を直接与える |
| T1698 | Indirect Prompt Injection | Webページや文書など、AIが処理する外部コンテンツに悪意ある指示を埋め込む |
| T1700 | AI-Enabled Exfiltration | 組織のAIエージェントなどを利用して情報を外部へ持ち出す |
| T1608.007 | AI Result Poisoning | AI検索やアシスタントの回答・推奨に影響するよう情報源を操作する |
| T1685.007 | Impair Autonomous Defenses | LLMを利用したマルウェア分析など、自律的な防御・分析機能を妨害する |
特にT1700は、外部の攻撃者が自社のAIモデルを直接侵害するケースだけでなく、組織内のAIエージェントに与えられた権限や接続先を悪用し、データを持ち出す行動を整理するための分類です。
なお、ATT&CKへの登録は、該当する手法が新たに定義されたことを示すものであり、掲載されたすべての手法が同時に特定の企業で確認されたという意味ではありません。
アプリ固有パスワードの窃取とCAPTCHA回避も新設
認証に関する変更では、アプリ固有パスワードの窃取を表す「T1697:Steal Application Specific Passwords」が追加されました。アプリ固有パスワードは、従来型のクライアントなどで使用される場合があり、攻撃者がこれを取得すると、通常のMFA確認を経ずに認証できる構成が攻撃対象となります。これはMFA方式全般が無効化されたという意味ではなく、アプリ固有パスワードという例外的な認証経路への注意喚起です。
また、ボット対策を回避する「T1696:Anti-Automation Evasion」として、CAPTCHAを自動的に解く「T1696.001」、CAPTCHAによる検査を避ける「T1696.002」が新設されました。
ソフトウェアサプライチェーンに関しては、「T1195.001:Compromise Software Dependencies and Development Tools」の対象説明が更新され、統合開発環境(IDE)やコーディングエージェントの設定ファイルへの侵害も扱われます。
米国の水道事業者30超への攻撃をICSのCampaignとして追加
MITREは「C0066:2026 U.S. Water Utilities Attacks」を新規登録しました。同項目によると、2026年7月27日以降、米ミネソタ州の30超の自治体の上下水道事業者が攻撃対象となりました。攻撃者は、インターネットからアクセス可能なRockwell Automation/Allen-Bradleyの「MicroLogix 1100」「MicroLogix 1400」シリーズなどのプログラマブルロジックコントローラー(PLC)を標的としました。
MITREが整理した手口には、初期設定の認証情報を使ったアクセス、IPアドレスやパスワードの変更による監視・操作権限の喪失、少なくとも1件でのPLC制御ロジックの改変が含まれます。水圧の低下や浸水、浄水施設の停止などの運用上の影響も報告されています。
MITREは、このミネソタ州の攻撃について攻撃主体の正式な帰属は確定していないと明記しています。他のイラン関連攻撃との類似性だけで、今回の攻撃者を特定することはできません。
さらに「C0064:AI-Assisted Breach of Mexico’s Government Infrastructure」として、メキシコの政府機関への侵害がIT環境からOT環境へ及び、自治体の水道関連システムにも到達した攻撃が収録されました。
ICSの監視ルールと検知戦略を拡充
ICS領域では、PowerShell、Python、JavaScriptなど6種類のインタープリターを区別できる「T1701:Command and Scripting Interpreter」と関連Sub-techniqueが追加されました。また、DNSやPublish/Subscribeプロトコルを悪用したC2通信を扱う分類も新設されています。
防御向けの変更では、ICSのDetection Strategyに対象プラットフォームと設備(Asset)の情報が追加されました。エンジニアリングワークステーション、PLCなどの役割に応じて検知対象を特定しやすくするための更新です。MITREによると、今回追加した38件のAnalyticsのうちICS向けの22件は、通常の保守作業やエンジニアリング業務による誤検知を抑えることも考慮しています。
情報システム部門・SOC・OT管理者が確認したいポイント
v20を導入する際は、ATT&CKの新しい項目をそのまま監視項目へ大量追加するのではなく、自社環境に該当する攻撃経路から検知範囲を見直します。
- AIエージェントを業務利用している場合は、外部サイト・社内文書・APIから読み込む情報と、エージェントに許可した操作・外部送信先を確認します。新規追加のT1698、T1700を検知・権限設計の評価項目として利用できます。
- クラウド・メール基盤ではアプリ固有パスワードの発行状況、残存するレガシー認証、通常のMFAを通らない認証経路とそのログを点検します。
- 開発部門ではIDEやコーディングエージェントの設定ファイルが変更された場合の検知・レビュー手順を確認します。
- OT環境ではインターネット公開されたPLCや遠隔接続機器の棚卸し、初期認証情報の変更、IT/OT間の通信制限、設定変更ログの取得状況を確認します。
- SOCでは既存のATT&CKマッピングをv20と照合し、廃止・変更されたTechniqueを検知ルールとレポートへ反映します。
ATT&CKのTactics・Techniquesの考え方やSOCでの活用方法は、MITRE ATT&CKの解説記事で整理しています。
出典
- Updates – October 2026(ATT&CK v20公式更新履歴) – MITRE ATT&CK
- ATT&CK v20: Critical Infrastructure Campaigns, Adversary Use and Abuse of AI, & Iranian Cyber Espionage – MITRE ATT&CK公式ブログ
- 2026 U.S. Water Utilities Attacks(C0066) – MITRE ATT&CK
- AI-Assisted Breach of Mexico’s Government Infrastructure(C0064) – MITRE ATT&CK
- AI-Enabled Exfiltration(T1700) – MITRE ATT&CK
- Steal Application Specific Passwords(T1697) – MITRE ATT&CK
- ATT&CK v19.2–v20.0 詳細変更履歴 – MITRE ATT&CK
関連記事
 中国、アジア冬季競技大会へのサイバー攻撃で米 NSA 職員を名指し非難
 埼玉大学、在学生8373人分の学籍番号とGPAが閲覧可能状態に
 Amazonを装うフィッシングメールに注意 「アカウントのご確認」を口実にログインを誘導
 脆弱性診断ツールとは?種類・自動診断と手動診断の違い・企業での選び方
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表

