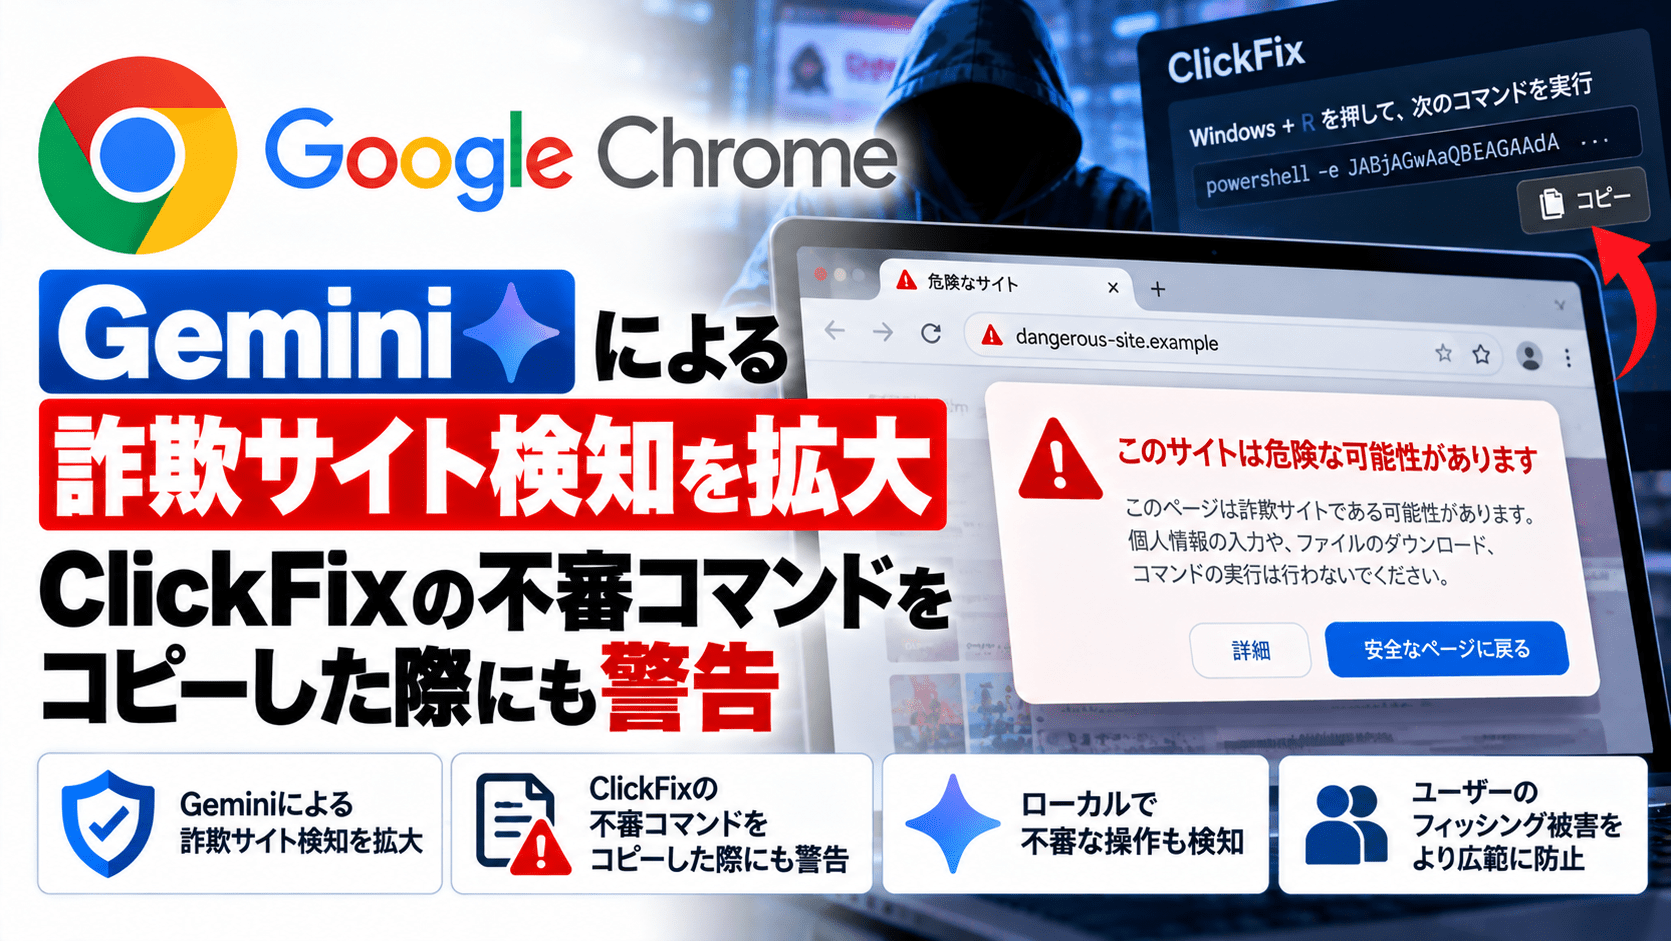
Googleは2026年10月20日(米国時間)、Webブラウザー「Chrome」のセーフ ブラウジング保護強化機能について、Geminiを用いた詐欺サイトの判定を拡充し、ClickFix(クリックフィックス)型攻撃で不審なコマンドをコピーした利用者に警告する仕組みを公表しました。従来の危険なサイトへの警告に加え、詐欺の疑いがある段階でも注意を促す表示を導入しています。
対象となるのは、Chromeで「セーフ ブラウジング」の「保護強化機能(Enhanced Protection)」を有効にした利用者です。今回の機能は、ブラウザーの脆弱性に対する修正ではなく、偽サイトと利用者の操作を組み合わせたソーシャルエンジニアリングへの対策です。
Chromeの新しい詐欺対策のサマリー
- 発表主体:Google Chromeチーム。発表日は2026年10月20日(米国時間)。
- 対象:Chromeのセーフ ブラウジング「保護強化機能」を有効にした利用者。
- 詐欺サイトの警告を「不審なサイト」と「危険なサイト」の2段階に拡充。
- Geminiを活用した詐欺検知を、対応端末上での実行から、サーバー側で分析する方式へ拡張。
- 偽ウイルス対策ソフトや偽ブラウザー更新通知など、従来の偽サポート画面以外にも検知対象を拡大。
- ClickFix型の不審コマンドをコピーした場合、クリップボードの内容を検査し、危険と判定すれば警告を表示。
- 検査時はクリップボード情報から個人を特定できる情報を除去すると説明。
- 機能の有効化は組織の管理ポリシーや利用者の設定に依存し、端末上での悪性コマンドの実行をすべて阻止するものではありません。
| 項目 | Googleが発表した仕組み |
|---|---|
| 保護機能 | Chrome セーフ ブラウジング・保護強化機能 |
| Webサイト評価 | Geminiの分析結果とドメイン評判などのセキュリティシグナルを組み合わせる |
| 新しい警告 | 不審なサイトへの注意喚起/危険なサイトへの従来の赤い全面警告 |
| ClickFix対策 | コピーされた疑わしいコマンドを検査し、危険判定時に警告 |
| 対象となる利用者 | 保護強化機能を有効化したChrome利用者 |
| 公表日 | 2026年10月20日(米国時間) |
Geminiによる詐欺サイトの判定をサーバー側へ拡張
Googleは2025年、対応デバイス上で動くGeminiを使い、偽のテクニカルサポート画面を見破る保護機能を導入しました。今回の発表では、より強力なサーバー側モデルへ移行し、保護強化機能を選択した利用者に対象を広げると説明しています。
Geminiが分析するのは、ページが名乗っているブランド、ページの意図、詐欺の可能性などです。ただし、生成AIだけが最終判定を下す仕組みではありません。Google セーフ ブラウジングは、AIによる評価に加え、ドメインの評判や他のセキュリティ情報を組み合わせて警告の要否を判断します。
分析対象の拡大に伴い、従来の偽サポート詐欺に加えて、偽のウイルス対策ソフトやブラウザー更新を装う詐欺への対応も強化するとしています。
Googleは、詐欺を強く疑う兆候がある場合に限ってページ本文をサーバー側で分析し、送信された内容は一時的に処理してログ保存・保持・モデル学習には使わないと説明しました。一方、保護強化機能全体としては、URLやページ内容など一部の閲覧情報がGoogleへ送信されるため、企業ではセキュリティとデータ取扱方針の両方を確認する必要があります。
警告を「不審なサイト」と「危険なサイト」に分けて表示
新しい警告表示では、詐欺と断定するには確信度が足りないものの、既知の悪性サイトに似た誘導パターンが認められるページを「不審なサイト」として注意喚起します。これまでの全面に赤く表示される「危険なサイト」の警告は、悪意があると判断する確度が高い場合に引き続き使用します。
つまり、従来の危険サイトリストに明確に該当しないページでも、利用者が実行前にリスクへ気づく機会を増やす設計です。ただし、「不審」は攻撃が確定したという意味ではなく、警告が出なかったページの安全性も保証されません。
ClickFixでは、Webページ上の操作が端末上のコマンド実行につながる
ClickFixは、偽のエラー解決手順、CAPTCHA認証、ソフトウェア更新などを装って、利用者自身にコマンドをコピーさせ、WindowsのPowerShellやコマンドプロンプトなどで実行させる攻撃です。画面に表示された命令と、実際にクリップボードへコピーされる命令が異なる場合もあります。
攻撃者がこうした手口を使う理由の一つは、Windowsに標準搭載された正規ツールを悪用できる点です。また、ブラウザーから直接悪性ファイルをダウンロードするのではなく、端末のコマンド実行環境から外部の処理を取得させることで、ブラウザーのダウンロード検査を回避しやすくなります。
新しいChromeの対策は、この攻撃の「コピー」の段階に着目しています。疑わしいスクリプトがコピーされると、個人を特定できる情報をクリップボード内容から取り除いたうえでGoogle セーフ ブラウジングへ送り、危険という判定が返された場合に警告を表示します。Googleは、正当な開発作業を過度に妨げないよう、判定精度を重視しているとしています。
ただし、この仕組みは不審なコピー操作に対する警告であり、既に実行されたコマンドや、ブラウザー以外の経路で取得した命令まで自動的に無効化するものではありません。
国内の企業担当者にとっても、同種の攻撃は現実的なリスクです。セキュリティ対策Labでは、2026年10月にGoogle広告とBingのリダイレクトを使ってClaudeの偽インストールページへ誘導するClickFix攻撃を紹介しています。画面には正規のコマンドが表示され、コピーすると異なる命令が入る事例でした。今回のChromeの保護強化は、まさにこうした操作段階を検知対象にするものです。
「10倍安全」は被害件数が10分の1になったという意味ではない
Googleは保護強化機能について、標準保護機能と比較して利用者を「10倍安全」にすると説明しています。ただし、公式発表の注記では、この数値は両モードの利用者に表示された安全上の警告の平均件数を比較して算出したものです。詐欺被害やマルウェア感染が実測で90%減ったことを示す数値としては扱えません。
情報システム部門が確認したい設定と運用
企業が管理するChromeでは、保護強化機能を利用可能にするか、従業員に選択させるかをブラウザー管理ポリシーで確認します。PC版Chromeの利用者は「設定」→「プライバシーとセキュリティ」→「セキュリティ」からセーフ ブラウジングの保護レベルを確認できます。
また、業務用の開発端末については、警告表示の有無だけに依存せず、以下の運用と組み合わせます。
- 社内のソフトウェア導入手順を定め、検索広告や出所不明のページにあるコマンドを実行しないよう周知する。
- Webページの「コピー」ボタンで取得したコマンドは、信頼できる手順と照合し、内容を確認してから実行する。
- PowerShell、コマンドプロンプト、ターミナルからの予期しないスクリプト取得・実行をEDRや端末ログで監視する。
- 保護強化機能に伴う閲覧情報の送信について、社内のブラウザー管理基準、情報保護方針との整合性を確認する。
- 不審なコマンドを実行してしまった場合は、端末の隔離、実行履歴・通信先の保全、認証情報への影響調査を実施する。
今回の発表は、サイトのURLやファイル単体の判定に加え、ユーザーがブラウザー上で行う操作自体を防御の対象に広げたものです。利用者には、ブラウザーの警告が表示された時点で操作を中断し、社内のIT・セキュリティ担当者へ相談できる手順を用意しておく必要があります。
出典
関連記事
 Plex2Shellの脆弱性4件を米CISAが「悪用確認済み」に追加、10月23日までの対処を指定―Plex Media Serverの侵害調査も必要
 Pythonの人気ライブラリ「Pandas」で脆弱性(CVE-2024-42992)パッチが未提供
 SAP NetWeaverのゼロデイ脆弱性(CVE-2025-31324)が悪用、CISAがKEVデータベースに追加
 秋田大学医学部附属病院でUSBメモリ紛失 患者・職員1,400名以上の個人情報流出
 山形大学、付属中学でサポート詐欺による不正アクセスで個人情報漏洩の可能性-2025年2回目のインシデント
 Veeam、バックアップサーバー向けに緊急アップデート-重大な脆弱性を含む3件を修正(CVE-2025-23121)
 Workiva、Salesloft Driftへのサプライチェーン攻撃で情報漏洩
 SBI Cryptoで暗号資産 約30億円(約2,100万ドル)が不正流出-北朝鮮 関与の見方も
 日本ロックサービス、ランサムウェア 被害で流出痕跡なしも個人情報漏洩の可能性否定できず

