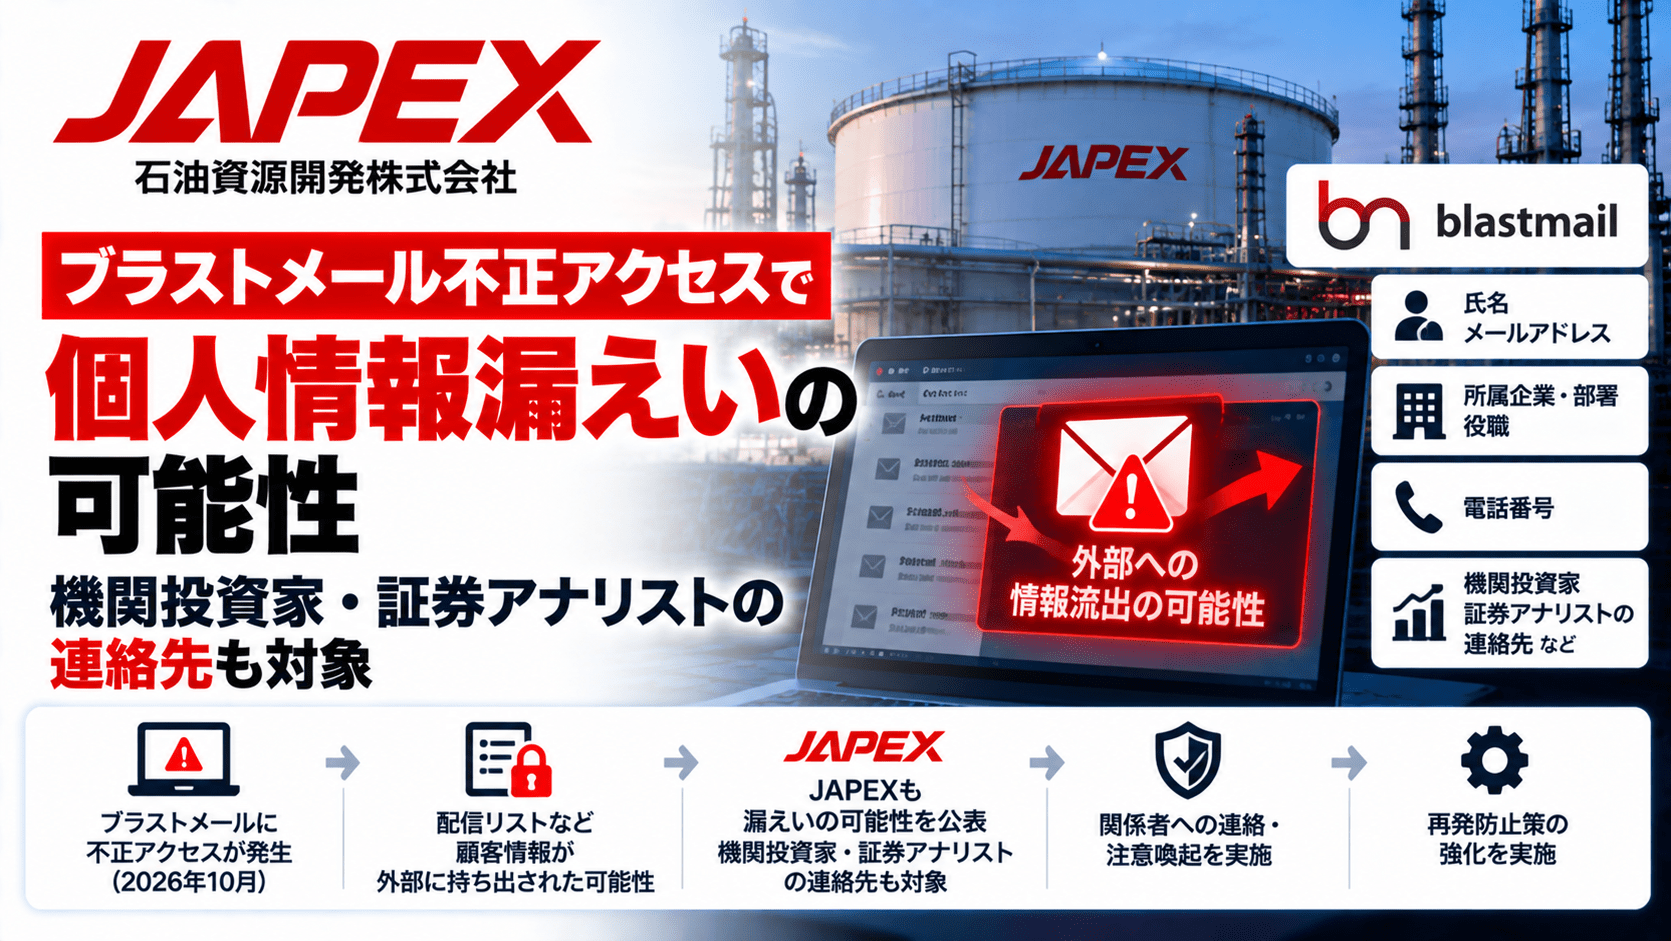
石油資源開発株式会社(JAPEX)は2026年10月21日、メール配信に利用している外部サービス「ブラストメール(blastmail)」への不正アクセスに伴い、同社が管理する個人情報が漏えいした可能性があると発表しました。影響が懸念されるのは、JAPEXメールマガジンの登録者と、機関投資家・証券アナリスト向けイベント案内の配信対象者です。
不正アクセスが発生したのは委託先の株式会社ラクスライトクラウドが提供するクラウドサービスであり、JAPEXは自社ネットワークや事業への影響はないと説明しています。
石油資源開発の発表内容のサマリー
- 公表日:2026年10月21日。
- 公表企業:石油資源開発株式会社(JAPEX)。
- 委託先:株式会社ラクスライトクラウド。
- 対象サービス:メール配信ASP「ブラストメール(blastmail)」。
- 発生事案:委託先サービスへの第三者による不正アクセス。登録した個人情報が外部へ漏えいした可能性。
- 対象①:JAPEXメールマガジンの登録者。対象となる情報はメールアドレス。
- 対象②:機関投資家・証券アナリスト向けイベント案内の配信対象者。氏名、会社名、所属部署、役職、メールアドレス、郵便番号、住所、電話番号が対象。
- 漏えい件数:両区分とも調査中。
- 個人情報の不正利用:発表時点で確認されていない。
- JAPEXのネットワーク・システムおよび事業:影響なしと発表。
- 今後の対応:漏えいが確認された場合、対象者に個別連絡と注意喚起を実施する方針。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月21日 |
| 公表元 | 石油資源開発株式会社(JAPEX) |
| 原因となった事案 | 利用先の「ブラストメール」で発生した不正アクセス |
| データ保管先 | JAPEXとは独立した外部クラウドサービス |
| 影響のある登録者区分 | メールマガジン登録者、機関投資家・証券アナリスト向け案内配信対象者 |
| 個人情報漏えいの状態 | 可能性を公表。JAPEXの対象件数・確定範囲は調査中 |
| 自社システムへの影響 | なしと公表 |
委託先から10月21日に不正アクセスの報告を受領
JAPEXは、公式サイトの資料掲載やコンテンツ更新を知らせる「JAPEXメールマガジン」と、機関投資家・証券アナリスト向けイベント案内の送信にブラストメールを利用しています。
10月21日、運営会社のラクスライトクラウドから、クラウド環境への不正アクセスにより登録された個人情報が外部に漏えいした可能性があるとの報告を受けました。これを踏まえて同社は、対象となる登録情報の種類を公表しています。
ブラストメールの親会社であるラクスは、同日の第2報で、API用サーバー2台への侵入と、販売管理システムからの契約者情報の外部持ち出し、および一部契約者の配信先リストの漏えいを確認したと発表しています。
ただし、委託先サービスで一部の配信先リストの漏えいが確認されたことと、JAPEXのすべての登録者の情報漏えいが確定したことは同じではありません。JAPEX自身は、自社が登録した情報の漏えいの可能性として公表し、件数を調査中としています。
メールマガジンと投資家・アナリスト向け案内で対象情報が異なる
JAPEXが公表した対象範囲は2つに分かれます。
| 登録者の区分 | 漏えいの可能性がある情報 | 件数 |
|---|---|---|
| JAPEXメールマガジン登録者 | メールアドレス | 調査中 |
| 機関投資家・証券アナリスト向けイベント案内の配信対象者 | 氏名、会社名、所属部署、役職、メールアドレス、郵便番号、住所、電話番号 | 調査中 |
後者には所属先や役職、住所、電話番号も含まれるため、メールアドレスのみの登録情報よりも属性が詳しい構成です。こうした情報が悪用された場合、実在の部署や担当者を装った連絡などに利用される可能性があります。ただし、これは一般的な二次被害のリスクであり、本件でそのような悪用が確認されたという意味ではありません。
JAPEXは10月21日の公式発表において、当該情報の不正利用は確認されていないと説明しています。
JAPEXのネットワークや事業への影響はなし
今回の事案の侵害先は、JAPEXが利用する社外クラウドサービスです。同社はブラストメールが自社システムとは独立していると説明し、同社ネットワーク・システムおよび事業への影響はないと明らかにしました。
一方で、社外のメール配信サービスに預けている個人情報については別途確認が必要です。委託先への不正アクセスによって顧客・取引先の連絡先に波及する、外部委託型サービス特有の事例となっています。
今後は対象者への個別連絡と二次被害防止を予定
JAPEXは新たな事実が判明すれば公表し、個人情報の漏えいが確認された場合には、該当する対象者に個別連絡を行い、事実関係の説明と二次被害防止の注意喚起を実施する方針です。
対象となる可能性のある登録者は、今後のJAPEX公式発表を確認するとともに、同社の機関投資家向け案内やイベント参加情報を装い、外部サイトへのログインや個人情報の入力を促す不審な連絡に注意する必要があります。
委託先を利用する企業の情報システム部門とIR部門は、メール配信サービスへ預託している情報の項目や件数、問い合わせ窓口を整理し、委託先の影響調査結果と照合できる状態にしておくことが考えられます。
出典
- 株式会社ラクスライトクラウドで発生した不正アクセスに伴う個人情報漏えいの可能性について – 石油資源開発株式会社(2026年10月21日)
- 【第2報】当社子会社が提供する「ブラストメール」における不正アクセスによる情報漏えいおよびサービス停止について – 株式会社ラクス(2026年10月21日)
- 当社子会社が提供する「ブラストメール」における不審なアクセスの検知およびサービス停止について – 株式会社ラクス(2026年10月21日、初報)
関連記事
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表
福島県郡山市の委託先社員がマイナンバーカードの個人情報を私的に利用

